Argus: Nền tảng bảo mật mã nguồn mở giúp chặn đứng các cuộc tấn công từ AI agent
Argus là nền tảng vận hành bảo mật tự lưu trữ (self-hosted), đa người thuê, nơi các AI agent chỉ được phân tích bằng chứng mà không có quyền thay đổi hệ thống. Dự án mã nguồn mở này tách biệt hoàn toàn giữa khâu phân tích và khâu hành động, nhằm ngăn chặn rủi ro khi chính AI agent bị thao túng hoặc lạm dụng.
Trong bối cảnh các doanh nghiệp ngày càng đưa AI agent vào vận hành hạ tầng, một câu hỏi hóc búa xuất hiện: điều gì sẽ xảy ra nếu chính AI agent bị kẻ xấu thao túng? Argus, một dự án mã nguồn mở mới xuất hiện trên Hacker News, đưa ra lời giải bằng kiến trúc "phân tích tách rời hành động" — nơi AI có thể suy luận nhưng không bao giờ được tự tay thay đổi hệ thống.
 Huy hiệu trạng thái kiểm thử của Argus
Argus là gì?
Argus được mô tả là nền tảng vận hành bảo mật (security operations platform) tự lưu trữ, đa người thuê (multi-tenant). Điểm cốt lõi trong thiết kế: AI agent phân tích bằng chứng nhưng không được phép hành động trực tiếp lên môi trường thật.
Hệ thống gồm nhiều lớp phối hợp với nhau:
- Collectors: thu thập thông tin tài sản từ cloud, hệ thống định danh (identity), mã nguồn, endpoint, mạng và Kubernetes, đưa tất cả vào một "đồ thị bằng chứng" (evidence graph).
- Detection engine: đánh giá các sự kiện để phát hiện tín hiệu tấn công kiểu swarm, identity, cloud, code và canary.
- Scope-gated test harness: chạy các công cụ bảo mật được cấp phép trong phạm vi đã xác định trước.
- Governed agents: các agent có quyền đọc, thực hiện phân loại, điều tra và săn tìm mối đe dọa bằng công cụ chỉ đọc.
- Action broker: thành phần duy nhất được phép thay đổi mọi thứ, với các hành động có kiểu rõ ràng, chính sách, phê duyệt, chạy thử (dry run), khôi phục (rollback) và công tắc ngắt khẩn cấp (kill switch).
Agent không thể thực thi bất cứ điều gì; công cụ duy nhất có khả năng ghi của chúng chỉ tạo ra một yêu cầu đang chờ xử lý (pending request).
Ranh giới tin cậy được thiết kế chặt chẽ
Argus đặt ra nhiều ranh giới tin cậy (trust boundary) rõ ràng, mỗi ranh giới được mô tả ngắn gọn:
- Mọi thứ agent đọc đều được bọc lại như dữ liệu không đáng tin cậy, và prompt hệ thống nói rõ điều đó để giảm thiểu tấn công prompt injection.
- Việc kiểm thử chủ động chỉ chạy trong phạm vi đã ghi nhận quyền cho phép, và được kiểm tra lại tại thời điểm chạy.
- Mọi bảng dữ liệu theo miền đều mang tenant_id, truy vấn đi qua một helper có phạm vi, và các bài test đảm bảo điều này.
- Chuỗi kiểm toán (audit chain) được liên kết bằng hash, ký HMAC (bắt buộc trong môi trường production) và được sao chép sang một đích lưu trữ bên ngoài, có thể ở chế độ WORM (ghi một lần, đọc nhiều lần).
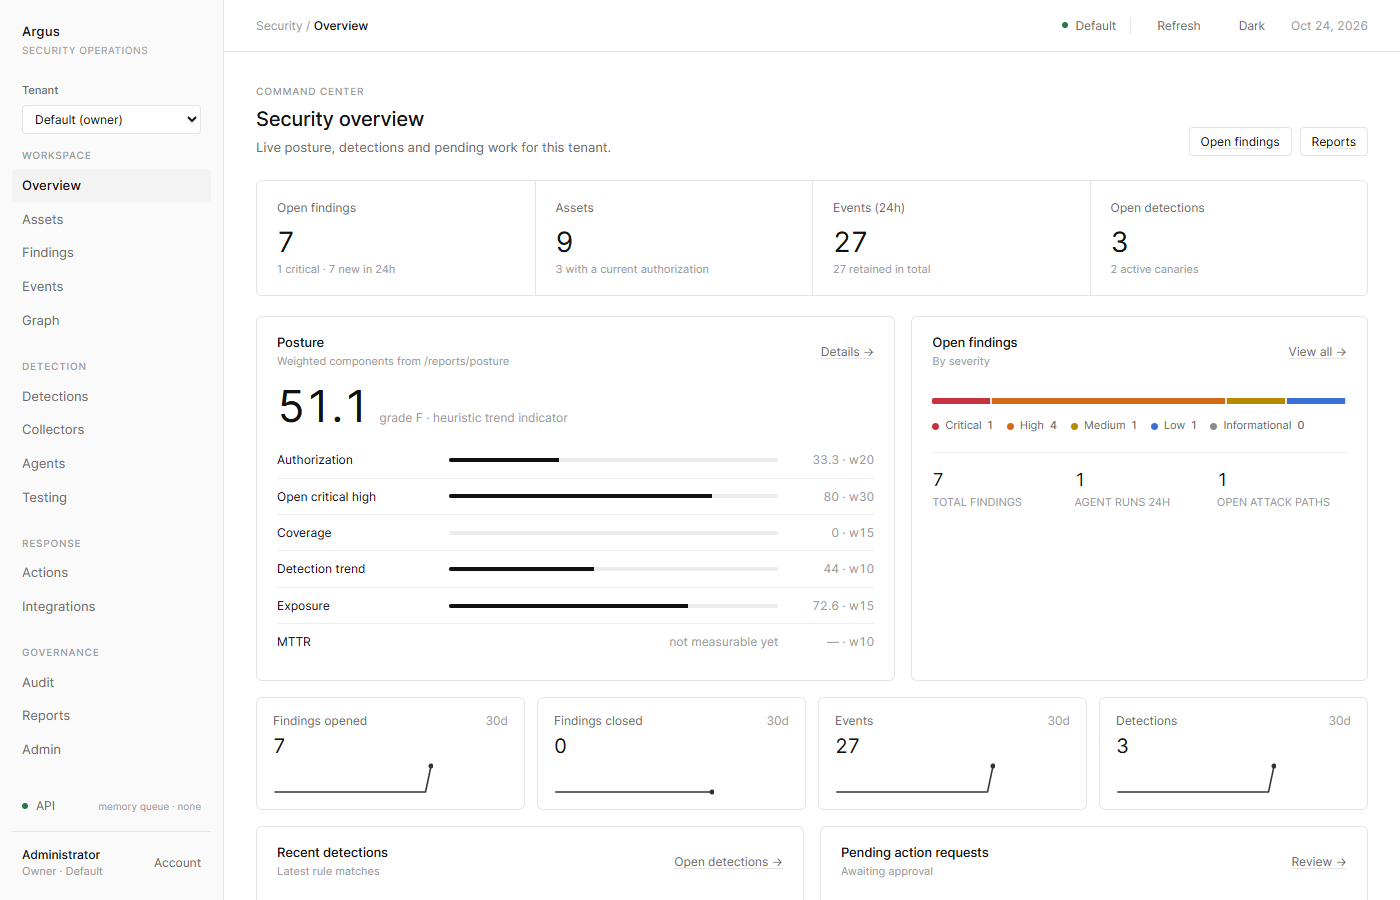 Giao diện tổng quan của Argus
Tính năng nổi bật trong bản phát hành hiện tại
Đây là một nền tảng mã nguồn mở ở giai đoạn đầu, được thiết kế để fork và mở rộng. Dù vậy, khối lượng tính năng đã triển khai khá đồ sộ:
- Xác thực và phân quyền: session, OIDC+PKCE, TOTP, API key; RBAC với 5 vai trò cộng dồn (viewer, analyst, operator, admin, owner).
- Hàng đợi công việc: chạy trong bộ nhớ hoặc Redis, có lease, retry, huỷ và reaper.
- Đồ thị bằng chứng: nút, cạnh, đường tấn công (attack path), tính điểm mức độ phơi nhiễm.
- 12 quy tắc phát hiện cùng baseline và canary.
- Collectors cho AWS, Azure, GCP, Kubernetes, GitHub, Okta, Entra, osquery và netflow.
- Test harness tích hợp sẵn adapter cho trivy, nuclei, zap, prowler, caldera, semgrep, gitleaks.
- Agent runtime hỗ trợ nhiều nhà cung cấp model: Anthropic, OpenAI, Ollama, hoặc "none" (chạy fallback tất định).
- Action broker với danh mục 25 hành động có kiểu cho nhiều nền tảng cloud và dịch vụ.
- Tích hợp 13 bộ phân tích dữ liệu đầu vào và 6 kênh gửi ra ngoài (webhook, Slack, Jira, ServiceNow, PagerDuty, email).
- Hạ tầng triển khai: Docker Compose, Helm, Terraform cho AWS và Azure, cùng tài liệu vận hành chi tiết.
Cảnh báo quan trọng từ nhà phát triển
Đội ngũ Argus khá thẳng thắn về giới hạn của dự án. Phần lõi nền tảng (tenancy, auth, RBAC, audit chain, queue, policy, approvals) đã được kiểm thử end-to-end trên SQLite và PostgreSQL. Tuy nhiên:
- Các collector cloud và identity, cùng các bộ thực thi hành động, mới chỉ được kiểm thử với dữ liệu ghi sẵn (fixtures) và API giả lập, chưa chạy với tài khoản thật.
- 12 quy tắc phát hiện hiện tại là một bộ khởi điểm chưa được tinh chỉnh cho từng môi trường cụ thể.
Dự án khuyến nghị chạy ở chế độ chỉ giám sát (monitoring-only) trước khi bật bất kỳ hành động nào. Đây không phải là sản phẩm đã được chứng nhận.
Khi chạy ở chế độ production, hệ thống sẽ từ chối khởi động nếu thiếu PostgreSQL, Redis, cookie bảo mật, base URL HTTPS, khoá mã hoá dữ liệu, khoá ký audit, đích audit bên ngoài và xác thực OIDC hoặc bắt buộc TOTP.
 Giấy phép MIT của dự án
Ý nghĩa với cộng đồng bảo mật Việt Nam
Với các đội ngũ DevSecOps và bảo mật tại Việt Nam đang bắt đầu thử nghiệm AI agent trong vận hành hạ tầng, Argus là một tham chiếu kiến trúc đáng nghiên cứu. Mô hình "đọc thì tự do, ghi phải có cổng kiểm soát" giải quyết đúng điểm yếu lớn nhất của agentic AI hiện nay: rủi ro khi model bị thao túng qua dữ liệu đầu vào độc hại.
Dự án phát hành theo giấy phép MIT, cho phép doanh nghiệp tự triển khai, tuỳ biến và tích hợp vào hệ thống nội bộ. Tuy nhiên cần lưu ý rằng các công cụ bên thứ ba như nuclei, ZAP, Prowler, CALDERA, Semgrep, Gitleaks và Trivy vẫn chịu sự điều chỉnh của giấy phép riêng của chúng.
Bạn có thể xem mã nguồn và tài liệu kiến trúc chi tiết tại kho GitHub của dự án, bao gồm mô hình mối đe dọa STRIDE theo từng ranh giới tin cậy và hướng dẫn triển khai production từng bước.