
CVE Tracker: Công cụ theo dõi lỗ hổng bảo mật mã nguồn mở gây chú ý trên Hacker News
Một dự án mang tên CVE Tracker vừa xuất hiện trên Hacker News, cho phép người dùng tra cứu và theo dõi các lỗ hổng bảo mật CVE qua giao diện web. Đây là công cụ hữu ích cho các nhóm phát triển và quản trị hệ thống trong việc giám sát rủi ro bảo mật.
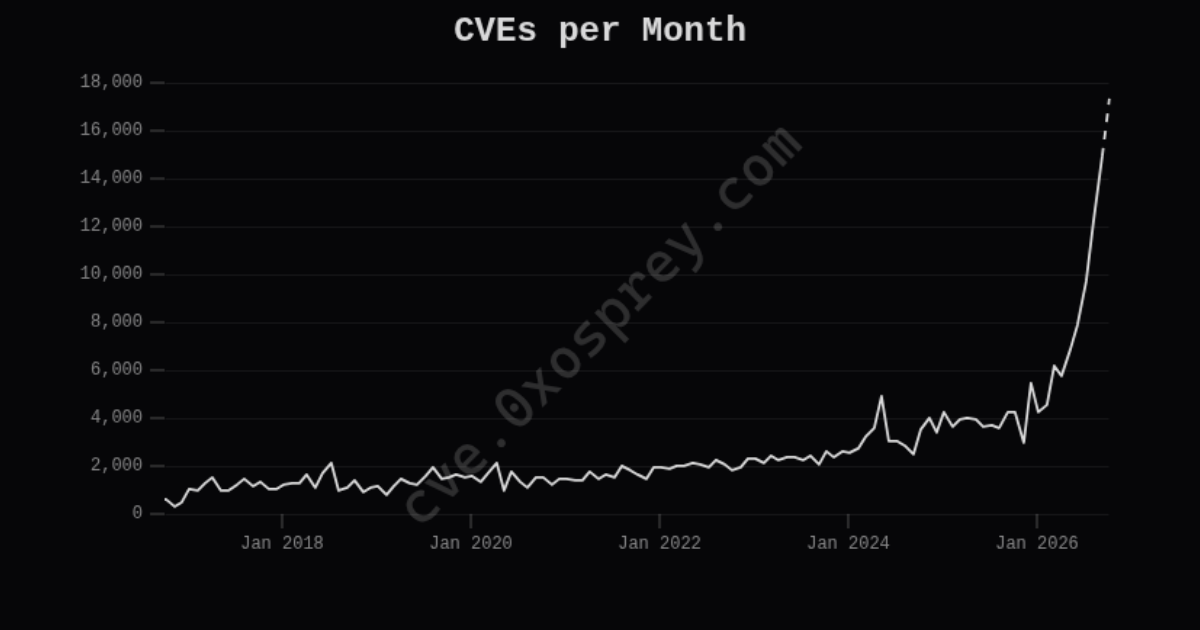
Trong bối cảnh các cuộc tấn công mạng ngày càng gia tăng cả về số lượng lẫn mức độ tinh vi, việc nắm bắt kịp thời các lỗ hổng bảo mật đã trở thành ưu tiên hàng đầu của mọi tổ chức công nghệ. Một dự án mang tên CVE Tracker vừa được chia sẻ trên Hacker News, thu hút sự quan chú của cộng đồng lập trình viên và chuyên gia an ninh mạng.
CVE Tracker là gì?
CVE (Common Vulnerabilities and Exposures) là hệ thống định danh chuẩn quốc tế dành cho các lỗ hổng bảo mật đã được công bố. Mỗi lỗ hổng được gán một mã định danh duy nhất, giúp các tổ chức, nhà phát triển và chuyên gia bảo mật dễ dàng trao đổi thông tin và đối chiếu dữ liệu.
CVE Tracker tại địa chỉ cve.0xosprey.com được thiết kế như một công cụ tra cứu tập trung, cho phép người dùng:
- Tìm kiếm lỗ hổng theo mã CVE hoặc từ khóa liên quan
- Theo dõi các lỗ hổng mới được công bố
- Tra cứu thông tin chi tiết về mức độ nghiêm trọng và phạm vi ảnh hưởng
Việc theo dõi CVE không chỉ là trách nhiệm của đội ngũ bảo mật, mà còn là một phần trong quy trình phát triển phần mềm an toàn của mọi doanh nghiệp.
Vì sao công cụ này đáng chú ý?
Thị trường công cụ quản lý lỗ hổng hiện nay khá đa dạng, từ các giải pháp thương mại đắt đỏ như Snyk, Tenable hay Qualys, đến các nền tảng miễn phí như cơ sở dữ liệu NVD của NIST. Tuy nhiên, các dự án nhỏ gọn, mã nguồn mở và dễ triển khai vẫn luôn có chỗ đứng riêng, đặc biệt với các nhóm phát triển nhỏ, startup hoặc cá nhân vận hành máy chủ riêng.
Một số điểm được cộng đồng quan tâm ở CVE Tracker:
- Giao diện web đơn giản, dễ truy cập mà không cần cài đặt phức tạp
- Tốc độ tra cứu nhanh nhờ cơ chế đánh chỉ mục dữ liệu
- Khả năng tự lưu trữ (self-hosted), phù hợp với các tổ chức muốn kiểm soát dữ liệu nội bộ
Lưu ý cho người dùng tại Việt Nam
Với các đội ngũ phát triển phần mềm và quản trị hạ tầng tại Việt Nam, việc chủ động theo dõi CVE là yêu cầu ngày càng cấp thiết. Nhiều hệ thống doanh nghiệp trong nước vẫn vận hành các thành phần mã nguồn mở có phiên bản cũ — những thành phần thường xuyên xuất hiện trong các bản tin CVE với mức độ nghiêm trọng cao.
Các chuyên gia khuyến nghị doanh nghiệp nên:
- Thiết lập quy trình rà soát CVE định kỳ cho toàn bộ hệ thống
- Ưu tiên xử lý các lỗ hổng có điểm CVSS cao và đã có khai thác thực tế
- Kết hợp công cụ tra cứu với hệ thống quản lý gói phụ thuộc (dependency) để phát hiện sớm rủi ro
Bên cạnh đó, người dùng cũng cần lưu ý rằng các công cụ tra cứu CVE chỉ cung cấp thông tin tham khảo. Việc đánh giá rủi ro thực tế còn phụ thuộc vào bối cảnh triển khai cụ thể của từng hệ thống — không phải lỗ hổng nào cũng gây hậu quả nghiêm trọng trong mọi trường hợp.
Kết luận
CVE Tracker là một bổ sung đáng tham khảo cho bộ công cụ bảo mật của các nhóm phát triển. Dù quy mô dự án còn nhỏ và mới xuất hiện trên Hacker News, đây là tín hiệu tích cực cho thấy cộng đồng mã nguồn mở vẫn không ngừng tạo ra những giải pháp thiết thực cho bài toán an ninh mạng.
Bài viết liên quan

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026
Công nghệ
Không có mã nguồn? Không thành vấn đề: bài học từ ACM Queue về kỹ thuật đảo ngược phần mềm
23 tháng 10, 2026