
Hacker rò rỉ 281 GB dữ liệu nội bộ của đảng AfD cực hữu Đức
Đảng AfD (Alternative für Deutschland) của Đức vừa xác nhận bị xâm nhập hệ thống sau khi một hacker công bố 281 GB email nội bộ, tương đương hơn 421.000 thư cùng hơn 100.000 tệp tin. Điểm đáng chú ý là thay vì đăng tải trực tiếp, kẻ tấn công sử dụng AI để tóm tắt và phân loại nội dung, trong khi giới chuyên gia cảnh báo người dùng không nên tải dữ liệu này vì rủi ro mã độc và pháp lý.
Đảng cực hữu AfD (Alternative für Deutschland) của Đức đã chính thức xác nhận bị xâm nhập hệ thống sau khi một hacker công bố hàng trăm nghìn email nội bộ của đảng này. Vụ việc một lần nữa cho thấy những lỗ hổng bảo mật tưởng như rất cũ nhưng vẫn luôn hiện hữu, ngay cả trong các tổ chức chính trị có tiếng.
 Minh họa vụ rò rỉ dữ liệu của đảng AfD
Diễn biến vụ việc
Theo thông tin công bố, AfD thừa nhận nhà cung cấp dịch vụ lưu trữ của đảng đã bị tấn công vào tháng 9 vừa qua, khiến một số hộp thư điện tử bị sao chép. Phía đảng khẳng định phần lớn các hộp thư bị ảnh hưởng đã không được sử dụng trong nhiều năm.
Tuy nhiên, theo báo chí địa phương, kho dữ liệu bị rò rỉ lại chứa cả những email có ngày gửi mới nhất là 12/9/2026 — thời điểm rất gần với lúc vụ việc được phát hiện. Điều này làm dấy lên nghi ngờ về tính chính xác trong lời giải thích của đảng.
Cách kẻ tấn công xử lý dữ liệu
Điểm dị thường nhất trong vụ việc này nằm ở cách công bố dữ liệu. Trang web rò rỉ Hexane.cc không đăng tải trực tiếp nội dung email mà chỉ hiển thị các bản tóm tắt do trí tuệ nhân tạo (AI) tạo ra. Những nội dung này được phân loại theo chủ đề như phân biệt chủng tộc, bài Do Thái và chấm điểm từ Thấp đến Nghiêm trọng.
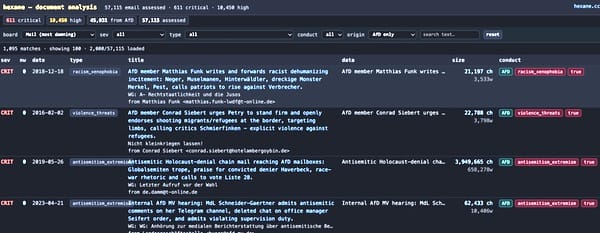 Trang rò rỉ dữ liệu với các bản tóm tắt do AI tạo
Bất kỳ ai muốn đọc email gốc — bao gồm tiêu đề, nội dung, tệp đính kèm và chữ ký DKIM — đều phải tải xuống qua torrent. Toàn bộ kho dữ liệu 281 GB được cho là chứa 421.179 email nội bộ và hơn 100.000 tệp tin.
Kẻ tấn công tuyên bố mục đích của vụ rò rỉ là phơi bày "sự đồi bại và đạo đức giả" của đảng. Đối tượng này cũng cho biết có người dùng địa chỉ email Proton Mail đã liên hệ, đề nghị trả 100.000 euro để gỡ bỏ trang web rò rỉ.
Những điểm đáng ngờ và cảnh báo
Các nguồn tin từ phía đảng cho biết dù các email bị rò rỉ có vẻ là thật, song các bản tóm tắt do AI tạo ra lại chứa nhiều điểm không chính xác. Đây là lời nhắc nhở quen thuộc: AI có lịch sử mắc những sai sót lớn nhưng lại thể hiện sự tự tin cao độ, nên không thể xem bản tóm tắt là nguồn thông tin đáng tin cậy tuyệt đối.
Về cách thức xâm nhập, một số báo cáo cho rằng hacker có thể đã khai thác một website chưa được vá lỗi — kịch bản đơn giản đến mức đáng ngại, dù thông tin này chưa được xác minh độc lập.
Giới chuyên gia bảo mật khuyến cáo người dùng không nên tải torrent chứa dữ liệu bị đánh cắp. Trong quá khứ, tội phạm mạng từng lợi dụng các chủ đề đang gây chú ý để phát tán mã độc qua torrent, chưa kể những rủi ro pháp lý khi xử lý dữ liệu cá nhân bị đánh cắp.
Không phải sự cố đầu tiên
Đây không phải là lần đầu AfD gặp rắc rối về an ninh mạng. Ngày 3/9, một phát ngôn viên của nhóm nghị sĩ đảng này tại quốc hội bang Thuringia đã cảnh báo rằng tài khoản email công vụ của ông bị lợi dụng để gửi thư lừa đảo (phishing), đồng thời kêu gọi người nhận không mở các tệp PDF đính kèm.
 Biểu tượng bảo mật
Bài học cho doanh nghiệp và tổ chức tại Việt Nam
Dù đứng ở góc độ nào, vụ việc vẫn phơi bày những lỗi bảo mật phổ biến đến mức khó tin. Việc các website bị lãng quên, không được vá lỗi, hay hạ tầng dùng chung không được phân tách đúng cách là những vấn đề rất thường gặp.
Đối với các tổ chức và doanh nghiệp Việt Nam, đây là lời cảnh tỉnh thiết thực:
- Rà soát toàn bộ tài sản số, kể cả những website, máy chủ cũ tưởng như không còn dùng đến.
- Phân tách hạ tầng hợp lý để hạn chế thiệt hại khi một thành phần bị xâm nhập.
- Quản lý hộp thư điện tử như kho dữ liệu nhạy cảm: một tài khoản email, dù bỏ không nhiều năm, vẫn có thể chứa lượng lớn thư từ bị tin tặc và kẻ gian khai thác.
- Vô hiệu hóa hoặc xóa hẳn các tài khoản và hộp thư không còn sử dụng thay vì để chúng tồn tại vô chủ.
Vụ rò rỉ của AfD cho thấy rằng trong kỷ nguyên số, một sơ suất nhỏ về vận hành hệ thống có thể dẫn đến hậu quả nghiêm trọng về uy tín và chính trị — và AI, dù hữu ích, cũng không thể thay thế được các biện pháp bảo mật cơ bản.