
Khi kẻ tấn công trở thành người dùng: Nhìn lại bài toán chiếm đoạt tài khoản
Chiếm đoạt tài khoản (account takeover) đang trở thành mối đe dọa tinh vi hơn bao giờ hết khi AI tạo sinh giúp kẻ xấu dễ dàng lừa đảo qua email. Bài viết phân tích vòng đời của một cuộc tấn công, lý do các hệ thống bảo mật email truyền thống thất bại và cách các công cụ dựa trên AI như INKY kết hợp cùng SaaS Alerts có thể phát hiện, ngăn chặn và khoanh vùng thiệt hại.
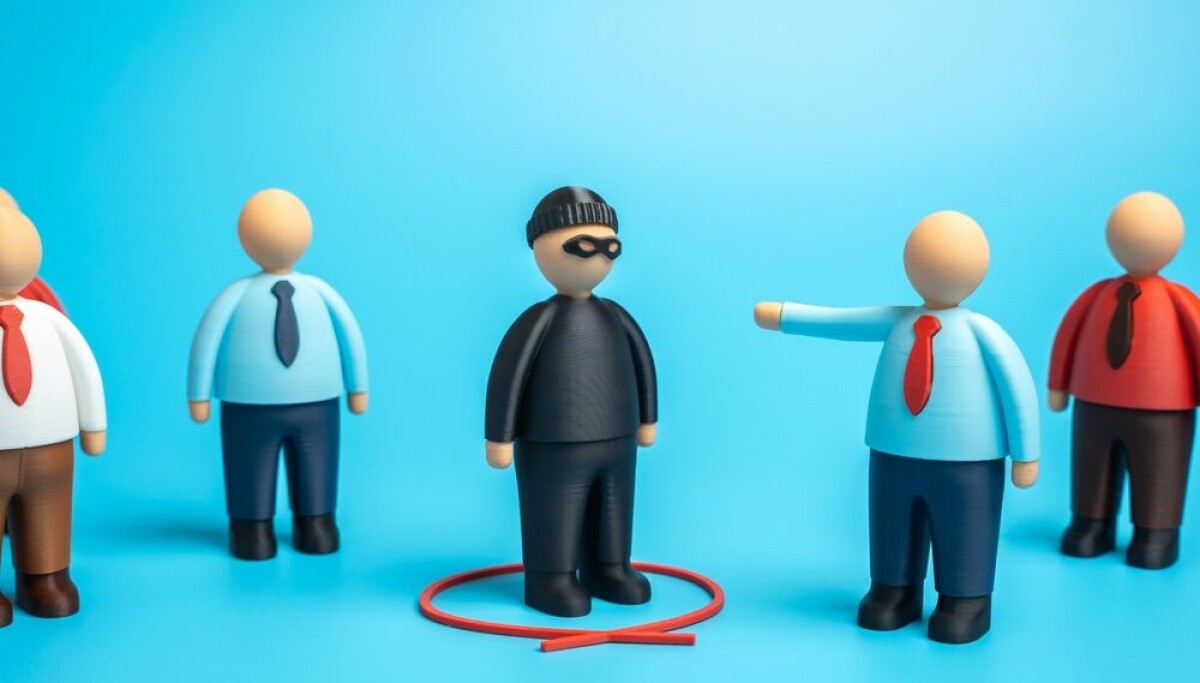
Khi kẻ tấn công trở thành người dùng: Nhìn lại bài toán chiếm đoạt tài khoản
Trong bối cảnh rủi ro an ninh mạng ngày càng dày đặc, chiếm đoạt tài khoản (account takeover) nổi lên như một trong những mối đe dọa khó lường nhất. Chỉ cần một kẻ tấn công chiếm được một tài khoản email hợp pháp, hắn có thể giả danh một cá nhân hoặc tổ chức đáng tin cậy mà không hề kích hoạt bất kỳ cảnh báo nào. Điều đáng lo ngại là AI tạo sinh (GenAI) đang biến quy trình lừa đảo này trở nên dễ dàng và nguy hiểm hơn bao giờ hết.
Vòng đời của một cuộc chiếm đoạt tài khoản
Hành trình điển hình của một vụ chiếm đoạt tài khoản bắt đầu khi kẻ xấu lấy được thông tin đăng nhập, thường thông qua lừa đảo (phishing). GenAI giúp kẻ tấn công dễ dàng lừa người dùng thiếu cảnh giác giao nộp dữ liệu đăng nhập — có thể bằng cách giả danh đồng nghiệp, đối tác đáng tin cậy, hoặc dụ họ nhập thông tin bí mật vào một trang đăng nhập giả mạo chân thực đến mức khó phân biệt.
Điều nhiều người vẫn tưởng là sau khi chiếm được danh tính hợp pháp, kẻ xấu sẽ hành động ngay lập tức. Nhưng thực tế, những kẻ chiếm đoạt tài khoản hiện đại lại lặng lẽ và nham hiểm hơn nhiều. Chúng không vội hành động vì lúc này chưa có chiếc chuông cảnh báo nào rung lên. Phần lớn sẽ kiên nhẫn kiểm tra, xác minh dữ liệu đăng nhập bị đánh cắp và dò xem chúng có thể đi xa đến đâu.
"Theo cách truyền thống, kẻ tấn công chiếm được tài khoản rồi tung ngay thư rác và lừa đảo. Giờ đây chúng bắt đầu tinh vi hơn. Chúng xâm nhập tài khoản rồi án binh bất động, theo dõi toàn bộ luồng email qua lại và chờ thời điểm thích hợp để chen vào cuộc hội thoại," Dave Baggett, Phó Chủ tịch phụ trách An ninh mạng tại Kaseya, cho biết.
Tấn công từ bên trong
Sau khi nắm được điểm yếu của một tổ chức và vạch ra kế hoạch, kẻ xấu bắt đầu vũ khí hóa tài khoản email bị chiếm để nhắm tới các nhân viên và hệ thống nội bộ khác. Nếu động cơ là tài chính, chúng có thể tìm cách xâm nhập vào cơ sở dữ liệu tiền lương hoặc hóa đơn. Nhưng mục tiêu cuối cùng có thể nằm xa hơn: khách hàng và nhà cung cấp của tổ chức — và đó chính là lúc cơn ác mộng thực sự bắt đầu.
Hình thức lừa đảo hướng ra ngoài (outbound phishing) cho phép tội phạm giành quyền kiểm soát cả một loạt điểm cuối nhạy cảm mới. Nạn nhân của kiểu tấn công này rơi vào thế cực kỳ dễ bị tổn thương trước những thông điệp trông như phát ra từ một đối tác thân thiết.
Một tổ chức có thể bảo vệ tài khoản email của mình bằng các biện pháp mạnh như xác thực đa yếu tố (MFA), nhưng không ai kiểm soát được cách xác thực của bên thứ ba. Như Baggett giải thích: khách hàng của bạn có thể được bảo vệ an toàn, nhưng hãy tưởng tượng họ bắt đầu nhận được những email khả nghi từ một bên thứ ba — họ hoàn toàn không biết bên đó có được bảo vệ hay không. Những email ấy có thể trông như đến từ một tài khoản thật, nhưng thực chất là do hacker gõ.
Rắc rối càng lớn hơn khi kẻ tấn công mạo danh một nhân vật cấp cao. Nếu giả được một quản lý cấp trên có uy tín và danh tiếng vững chắc, chúng nắm trong tay một tài sản cực kỳ mạnh: toàn bộ sự tin cậy và thiện chí của người đó giờ đây được "thừa kế" bởi kẻ gian. Hệ thống lọc email thông thường thường được cấu hình để cho phép nhân sự cấp cao đi qua một số lớp phòng thủ với ít ma sát nhất, nhằm không cản trở trao đổi công việc quan trọng. Người nhận thư từ những nguồn này cũng thường ngần ngại chất vấn hay báo cáo, nhất là khi hệ thống email đã "bật đèn xanh" rằng thư là xác thực.
Phát huy sức mạnh của AI
Áp lực không chỉ đè nặng lên các bộ phận CNTT mà còn với các nhà cung cấp dịch vụ quản lý (MSP) — những đơn vị bảo vệ nhiều tổ chức cùng lúc, trong đó nhiều khách hàng không có kiến thức bảo mật nội bộ thực sự. Nghiên cứu của chính Kaseya cho thấy mức độ phơi lộ của nhiều đơn vị là rất lớn. Cần có những cách tiếp cận mới để đối phó với hiểm họa chiếm đoạt tài khoản trước khi thiệt hại xảy ra.
Tin tốt là đã có những công cụ hiện đại đảm nhận đúng vai trò này. INKY là công cụ phân tích email dựa trên AI tạo sinh của Kaseya, với năng lực vượt xa mọi giải pháp bảo mật email truyền thống. Công cụ này được tinh chỉnh để phát hiện, qua những dấu hiệu tinh tế và mờ nhạt nhất, thời điểm một cuộc hội thoại email đang bị xâm nhập.
Bằng các kỹ thuật như lập hồ sơ người gửi nâng cao, phân tích văn phong (stylometry) và học máy, INKY giỏi nhận diện sự bất nhất giữa phong cách viết quen thuộc của một nhân viên hợp pháp và giọng điệu hơi lạ của một thư giả mạo. Nó có thể đánh hơi thấy điều bất thường ngay cả khi tiêu đề thư trông có vẻ thật, chỉ bằng cách phát hiện những điểm dị thường về ngữ cảnh để lộ ra thông điệp giả.
INKY đặc biệt hữu ích với bài toán chiếm đoạt tài khoản của bên thứ ba. Công cụ này xây dựng và duy trì hồ sơ chi tiết của những người gửi đáng tin cậy dựa trên các đặc trưng kỹ thuật và hành vi. Theo thời gian, nó học được "bình thường" trông như thế nào và nhận ra khi một email bên thứ ba không khớp với hồ sơ đã được thiết lập của người gửi.
Khoanh vùng thiệt hại
Nếu một vụ chiếm đoạt đã thành công, việc ngăn chặn thiệt hại không dừng ở chỗ khóa một tài khoản khả nghi. Đến lúc bị phát hiện, một danh tính bị xâm phạm có thể đã tạo ra những bước đột nhập vào các ứng dụng SaaS, kho lưu trữ đám mây và công cụ cộng tác liên quan — mở rộng vùng ảnh hưởng ra xa hơn nhiều so với một chuỗi email đơn lẻ.
Môi trường CNTT hiện đại là một mớ hỗn độn các điểm cuối và cổng kết nối định hướng theo danh tính, vì thế ngày càng khó phòng thủ trước những kẻ xâm nhập được trang bị thông tin đăng nhập hợp pháp. Khi kẻ xấu có AI trong tay, chúng có thể coi toàn bộ hệ sinh thái SaaS này như một bề mặt tấn công duy nhất. Phòng thủ dựa trên một mớ công cụ riêng lẻ, mỗi cái giải quyết một vấn đề trong một silo của tổ chức, sẽ không đủ sức đối phó.
Đó là lý do INKY được cấu hình để làm việc cùng Kaseya SaaS Alerts — nền tảng phát hiện và phản ứng trên đám mây, giúp MSP và các đơn vị khác giám sát và bảo vệ ứng dụng doanh nghiệp. Khi INKY phát hiện một hộp thư bị chiếm quyền, nó cô lập người dùng và chặn thư gửi đi. Sau đó nó gửi một sự kiện tới SaaS Alerts để nền tảng này khóa quyền truy cập của người dùng đó trên toàn bộ hệ thống còn lại. Hai công cụ phối hợp như một đội: INKY chặn tài khoản bị xâm phạm, SaaS Alerts ngăn thiệt hại lan rộng.
Sức mạnh của sự kết hợp này đến từ khả năng của INKY truyền dữ liệu đo từ xa về bảo mật email theo thời gian thực sang SaaS Alerts, bao gồm kết quả phân tích thư đến, phát hiện mối đe dọa, hoạt động lừa đảo do người dùng báo cáo và các sự kiện bảo vệ thư gửi đi. Kiểu tích hợp này giúp tự động hóa việc phát hiện mối đe dọa theo thời gian thực trên một hệ sinh thái SaaS phức tạp.
"Điều đó có nghĩa là nếu thấy thư khả nghi đang được gửi đi, chúng ta có thể đóng tài khoản và thực hiện các biện pháp khắc phục khác. Bạn càng hiểu ý nghĩa của email thì càng bắt được nhiều," Baggett nói.
Công cụ thông minh toàn năng
Cuộc chiến chống chiếm đoạt tài khoản chưa bao giờ có hồi kết và luôn đòi hỏi sự đổi mới. Chúng ta đã thấy AI là vũ khí nguy hiểm trong tay kẻ tấn công — nhưng nó cũng là công cụ đắc lực cho người phòng thủ, kèm theo vài lưu ý.
"Bạn không thể cứ đưa toàn bộ email đến và đi qua một LLM, vì bài toán kinh tế không hợp lý. Bạn phải thông minh hơn thế," Baggett chỉ ra.
Một trong những ứng dụng thông minh và quan trọng nhất của GenAI không chỉ là phòng chống chiếm đoạt tài khoản mà còn là dự đoán nơi điểm yếu có thể nằm, giúp ngăn vấn đề trước khi nó xảy ra. Baggett tin rằng ngành bảo mật mới chỉ đang ở khởi đầu của khả năng dùng mô hình để dự đoán theo cách này. Điều kiện tiên quyết là bảo đảm nhiều thành phần khác nhau trong việc bảo vệ tổ chức có thể chia sẻ thông tin với nhau.
Công việc tích hợp đang được triển khai, với ví dụ sớm nhất là cuộc đối thoại theo thời gian thực giữa INKY Mail Protection System và SaaS Alerts. Bước tiếp theo là một lớp dữ liệu thống nhất, nơi bất kỳ thành phần bảo mật nào cũng có thể công bố một sự kiện theo thời gian thực và bất kỳ thành phần nào khác đều có thể đăng ký nhận.
"Chúng tôi sẽ tiếp tục thực hiện thêm nhiều tích hợp kiểu này theo thời gian. Chúng tôi cũng đang xây dựng một năng lực AI tập trung. Khi quá nhiều thành phần có AI riêng, bạn cần một nền tảng nền tảng. Chúng tôi còn có một nhóm chuyên gia Học máy có thể tạo các mô hình tùy chỉnh cho từng nhiệm vụ khác nhau. Không có chỗ cho việc ngủ quên trên chiến thắng. Khối lượng tấn công rõ ràng sẽ còn tăng lên," Baggett cam kết.
Bài viết liên quan

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026
Công nghệ
Agentic RAG có thực sự tìm được bằng chứng tốt hơn? Thử nghiệm trên 298 câu hỏi
22 tháng 10, 2026