Nhóm nghiên cứu tuyên bố khai thác thành công iPhone tại hội nghị Hexacon
Tại hội nghị bảo mật Hexacon diễn ra ở Paris, một nhóm nghiên cứu đã công bố các bản demo tấn công nhắm vào iPhone, bao gồm kịch bản khai thác Signal chỉ với một cú nhấp và các kỹ thuật liên quan đến iMessage. Toàn bộ mã khai thác dự kiến sẽ được phát hành trong thời gian tới.
Nhóm nghiên cứu tuyên bố khai thác thành công iPhone tại Hexacon
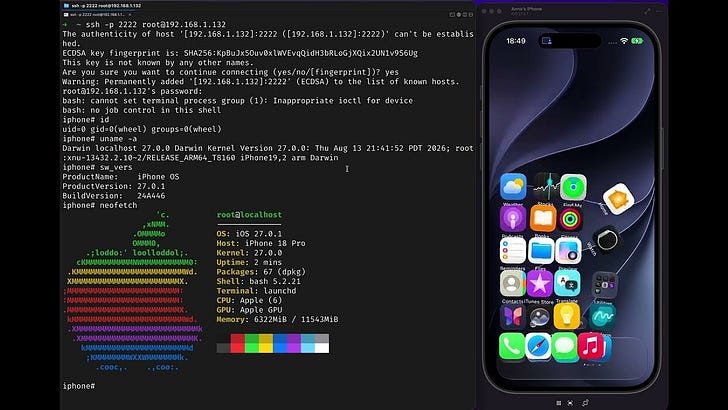
Tại hội nghị bảo mật Hexacon diễn ra ở Paris, một nhóm nghiên cứu đã gây chú ý khi tuyên bố đã "hack được thứ mà họ nhắm tới": chiếc iPhone. Nhóm đã trình diễn một loạt kịch bản tấn công và cho biết toàn bộ công cụ sẽ được công bố trong thời gian tới.
Thông tin này nhanh chóng lan truyền trên các diễn đàn công nghệ, đặc biệt là Hacker News, thu hút sự quan tâm của cộng đồng bảo mật quốc tế.
Những gì được trình diễn
Theo mô tả từ chính nhóm nghiên cứu, buổi demo bao gồm bốn hạng mục chính:
- Signal 1-click: kịch bản khai thác ứng dụng nhắn tin mã hóa đầu cuối Signal chỉ với một cú nhấp.
- iMessage: nhóm đặt câu hỏi tu từ rằng liệu có ai còn quan tâm đến ứng dụng bên thứ ba khi phần lớn người dùng đều dùng iMessage — ngụ ý kịch bản tấn công nhắm vào nền tảng này cũng nằm trong danh sách.
- Khả năng đặc biệt trên iPhone: một màn trình diễn mà nhóm gọi đầy ẩn ý là "chiếc iPhone của bạn có làm được điều này không?".
- "Apple Persistent Threat": cách chơi chữ từ thuật ngữ APT (Advanced Persistent Threat), nhóm nghiên cứu dùng để mô tả các rủi ro tồn tại dai dẳng trong hệ sinh thái Apple.
"Hôm nay, chúng tôi đã hack được đúng thứ mà chúng tôi đặt ra mục tiêu: chiếc iPhone." — trích thông báo từ nhóm nghiên cứu.
Bối cảnh và những điểm cần lưu ý
Cần nhấn mạnh rằng đây mới là tuyên bố và demo, chưa có mã khai thác (exploit) nào được phát hành công khai, cũng chưa có xác nhận độc lập từ Apple hay các tổ chức nghiên cứu bảo mật khác. Trong lịch sử, nhiều demo tại hội nghị bảo mật được thực hiện trên thiết bị đã được kiểm soát hoặc trong điều kiện lý tưởng, không phản ánh đầy đủ mức độ rủi ro với người dùng phổ thông.
Việc khai thác Signal chỉ với một cú nhấp đặc biệt đáng chú ý, bởi lẽ Signal vốn được xem là một trong những ứng dụng nhắn tin bảo mật nhất nhờ mã hóa đầu cuối. Nếu kịch bản này có thật và có thể áp dụng ngoài thực tế, đây sẽ là một lỗ hổng nghiêm trọng ảnh hưởng đến hàng triệu người dùng.
Với iMessage, đây không phải lần đầu nền tảng này là mục tiêu của các nhóm nghiên cứu. Trong nhiều năm qua, iMessage đã nhiều lần bị các nhóm khai thác thương mại nhắm tới, và Apple cũng thường xuyên vá các lỗ hổng liên quan trong các bản cập nhật iOS.
Ý nghĩa với người dùng tại Việt Nam
Dù chưa có xác nhận chính thức, người dùng iPhone tại Việt Nam — một thị trường có tỷ lệ sử dụng iPhone rất cao — nên tiếp tục theo dõi thông tin từ nhóm nghiên cứu và các bản cập nhật bảo mật của Apple. Thói quen cần duy trì:
- Luôn cập nhật iOS lên phiên bản mới nhất ngay khi có bản vá bảo mật.
- Hạn chế bấm vào liên kết lạ từ các nguồn không rõ ràng, kể cả khi chúng đến từ ứng dụng nhắn tin được cho là an toàn.
- Bật các tính năng bảo vệ bổ sung như Lockdown Mode nếu thuộc nhóm đối tượng có nguy cơ cao.
Chờ đợi điều gì tiếp theo
Nhóm nghiên cứu cho biết "mọi thứ sẽ được phát hành đúng thời điểm". Cộng đồng bảo mật đang chờ xem liệu các kỹ thuật này có đi kèm bằng chứng chi tiết và được đánh giá độc lập hay không, cũng như phản hồi chính thức từ phía Apple.
Đây là câu chuyện đáng theo dõi trong lĩnh vực an ninh mạng thiết bị di động, bởi nếu được xác thực, nó có thể đặt ra những câu hỏi mới về mức độ an toàn của hệ sinh thái iOS — nền tảng mà lâu nay vẫn được xem là "kín cổng cao tường" hơn so với Android.