PHP2Shell: Khi hai lỗ hổng nghiêm trọng suýt làm tê liệt cả internet
Hai lỗ hổng nghiêm trọng trong PHP — ngôn ngữ lập trình web được hàng triệu trang sử dụng — đã buộc các ngân hàng, bệnh viện và website lớn phải tạm ngừng hoạt động để vá khẩn cấp. Dù chưa có đợt khai thác hàng loạt, giới bảo mật cảnh báo đây có thể chỉ là khởi đầu cho làn sóng tấn công nhắm vào các công nghệ cũ kỹ nhưng phổ biến.
PHP2Shell: Khi hai lỗ hổng nghiêm trọng suýt làm tê liệt cả internet
Một ngày thứ Tư đáng nhớ với cộng đồng công nghệ: hai lỗ hổng tồn tại nhiều năm trong PHP — ngôn ngữ lập trình đứng sau hàng triệu website — bất ngờ trở thành vũ khí tấn công có thể chiếm quyền điều khiển máy chủ mà không cần đến mật khẩu.
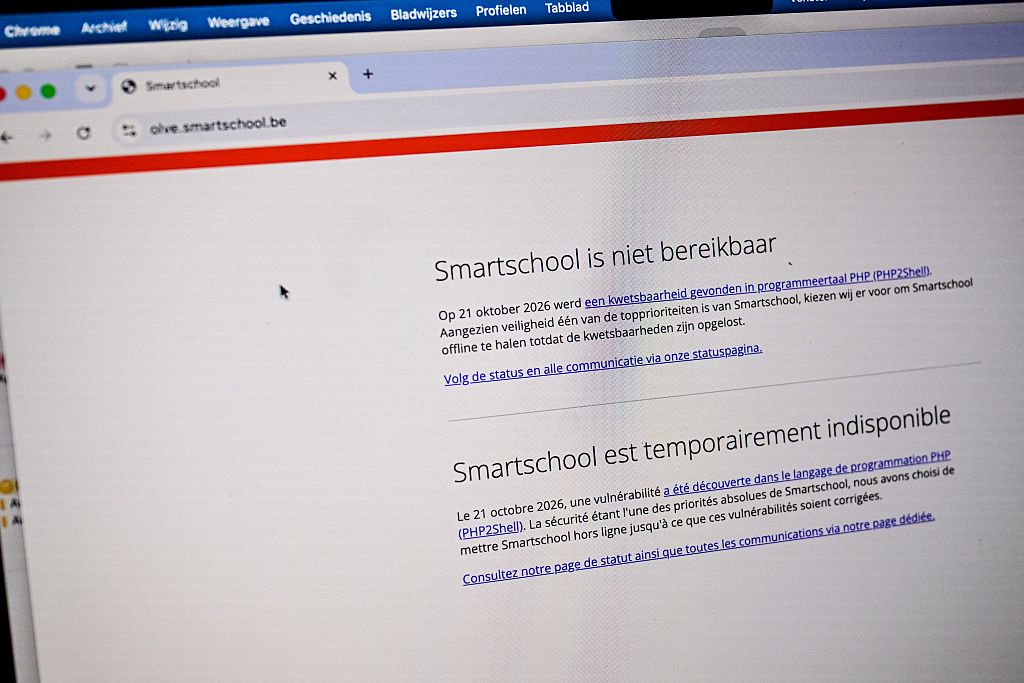
Hàng loạt ngân hàng, nhà bán lẻ, bệnh viện và cổng dịch vụ công buộc phải "rút phích cắm" hệ thống để vá lỗi. May mắn thay, đợt khai thác quy mô lớn đã được ngăn chặn — nhưng chưa ai dám khẳng định hiểm họa đã kết thúc.
 Minh họa lỗ hổng bảo mật PHP
Chuyện gì đã xảy ra?
Hai lỗ hổng được đặt tên chung là PHP2Shell, chính thức mang mã CVE-2026-109618 và CVE-2026-109619. Chúng được các nhà nghiên cứu bảo mật tại Calif phát hiện từ năm 2024 nhưng khi đó chưa được coi là có thể khai thác, nên không được vá.
Thời điểm đó, giới chuyên môn đánh giá hai lỗi này vô hại. Nhưng gần đây, nhóm nghiên cứu đã tìm ra cách khai thác chúng, buộc họ phải thông báo cho PHP Foundation — tổ chức duy trì ngôn ngữ này — để triển khai quy trình vá khẩn cấp.
PHP Foundation đã phát hành bản vá vào thứ Tư, đồng thời chia sẻ thông tin và bản vá dưới dạng cấm công bố có kiểm soát (embargo) — tức chỉ cung cấp bí mật cho một số ít công ty lớn trong thời hạn nhất định để họ kịp chuẩn bị. Nhờ vậy, các "ông lớn" như nhà cung cấp dịch vụ lưu trữ và hạ tầng đám mây đã có vài tuần để xử lý trước khi thông tin được công khai.
Vì sao lỗ hổng này nguy hiểm đến vậy?
Điểm đáng sợ nhất của PHP2Shell nằm ở khả năng thực thi mã từ xa (remote code execution). Kẻ tấn công không cần nạn nhân bấm vào link hay mở tệp đính kèm — chỉ cần máy chủ chạy PHP chưa vá là đủ.
Nghiêm trọng hơn, lỗ hổng cho phép truy cập không cần xác thực (unauthenticated access). Nói cách khác, bất kỳ ai trên thế giới cũng có thể xâm nhập hệ thống mà không cần mật khẩu hay bất kỳ thông tin đăng nhập nào.
Khi đã vào được, kẻ tấn công có thể:
- Cài mã độc để đánh cắp dữ liệu
- Duy trì "chỗ đứng" lâu dài để quay lại sau
- Chiếm toàn quyền kiểm soát máy chủ bị nhiễm
70% internet bị ảnh hưởng: vì sao?
Khoảng 70% internet hướng ra bên ngoài phụ thuộc vào PHP. Con số khổng lồ này đến từ việc PHP miễn phí, dễ dùng và đã tồn tại hàng chục năm.
Các nền tảng quen thuộc chạy trên PHP gồm:
- WordPress — hệ quản trị nội dung phổ biến nhất thế giới
- Drupal và Joomla
- MediaWiki — nền tảng của Wikipedia
Đây cũng là lý do mà một lỗ hổng trong PHP có sức lan tỏa lớn hơn nhiều so với lỗi trong một ứng dụng đơn lẻ. PHP giống như lớp keo dính kết nối phần lớn hạ tầng web hiện đại — và khi lớp keo đó bong ra, cả hệ thống rung chuyển.
Đáng chú ý, nhiều công nghệ nền tảng như PHP được duy trì bởi các lập trình viên mã nguồn mở không được trả lương, không có ngân sách thuê đánh giá bảo mật độc lập, trong khi các tập đoàn lớn sử dụng chúng hàng ngày mà không đóng góp tài chính.
AI có vai trò trong việc phát hiện lỗ hổng?
Calif phát hiện hai lỗi này trong khuôn khổ kiểm toán mã nguồn PHP, với sự tham gia của sáng kiến Hack the Planet do OpenAI và hãng bảo mật đám mây Wiz triển khai. Wiz sau đó đã xác minh các mã khai thác thử nghiệm.
Tuy nhiên, nhóm nghiên cứu khẳng định AI chỉ hỗ trợ một phần. Phần lớn công việc dựa vào kiến thức sẵn có của họ về mã nguồn và lịch sử khai thác PHP.
"Không có mô hình nào chỉ với vài câu lệnh đơn giản có thể đào ra 'tất cả lỗi'. Ít nhất là cho đến hiện tại." — nhóm nghiên cứu Calif
Đã có dấu hiệu bị khai thác trước khi vá
Dù thông tin được giữ kín, Amazon cho biết đã phát hiện hoạt động khai thác PHP2Shell khoảng một tuần trước ngày bản vá ra mắt, tức từ khoảng 17/10. Điều này cho thấy ai đó đã biết cách tấn công trước khi chi tiết được công bố.
Có vài giả thuyết:
- Rò rỉ thông tin hoặc đứt gãy liên lạc trong thời gian embargo
- Tin tặc tự phát hiện lỗ hổng độc lập hoặc qua gián điệp
- Một công ty đẩy bản vá lên sớm hơn hạn định, khiến kẻ tấn công đọc được mã sửa lỗi trước người khác
PHP Foundation cáo buộc một công ty đã đẩy bản vá lên sớm vài giờ. Tuy nhiên, điều này không giải thích được hoạt động đã diễn ra cả tuần trước đó.
Tính đến cuối thứ Sáu, các hãng bảo mật lớn như Palo Alto Networks và Trail of Bits đã xác nhận có dấu hiệu xâm nhập và hoạt động hậu khai thác liên quan đến lỗ hổng này.
Chúng ta đã thoát nạn chưa?
Chưa có dấu hiệu khai thác hàng loạt — một tín hiệu đáng mừng. Nhưng theo Matthew Prince, CEO của Cloudflare, số lần thử khai thác lỗ hổng đã tăng theo cấp số nhân sau khi thông tin công bố.
PHP không chỉ nằm trên máy chủ web. Nó còn xuất hiện trong:
- Công cụ dành cho lập trình viên và gói dòng lệnh
- Bộ định tuyến, thiết bị lưu trữ
- Thiết bị bảo mật doanh nghiệp như tường lửa và VPN
Các nhóm CNTT nhỏ hoặc lập trình viên độc lập thường vá chậm hơn. Bên cạnh đó, nhiều doanh nghiệp tích hợp PHP vào sản phẩm riêng cũng cần cập nhật theo. Hệ quả là bề mặt tấn công sẽ thu hẹp dần, nhưng di chứng có thể còn kéo dài nhiều năm — đặc biệt với các hệ thống cũ không còn khả năng cập nhật.
Bài học: đây chưa phải lần cuối
Lịch sử từng chứng kiến nhiều "ngày đen tối" của internet: botnet tấn công Dyn năm 2016, mã độc tống tiền WannaCry vào hệ thống y tế Anh năm 2017, hay bản cập nhật lỗi của CrowdStrike làm sập hàng loạt máy tính Windows năm 2024.
PHP2Shell có thể chỉ là sự kiện đầu tiên trong xu hướng mới: khai thác điểm yếu của các công nghệ cũ kỹ nhưng phổ biến khắp nơi. Nguyên nhân đến từ hai phía:
- Lỗi tiềm ẩn trong phần mềm lâu năm vẫn chưa được phát hiện
- Công cụ AI đang giúp việc tìm lỗi trở nên dễ dàng hơn bao giờ hết
PHP thuộc nhóm ngôn ngữ "không an toàn bộ nhớ" (memory unsafe) — nghĩa là chúng có thể bị tấn công thông qua cả một lớp lỗ hổng khiến phần mềm rò rỉ dữ liệu nhạy cảm. Theo Cơ quan An ninh Quốc gia Mỹ (NSA), khoảng 75% lỗ hổng bị khai thác tích cực liên quan đến lỗi bộ nhớ.
Xu hướng chuyển sang các ngôn ngữ an toàn bộ nhớ như Python, Rust hay Swift đang diễn ra, nhưng tiến trình này còn chậm. Trong khi đó, một phần lớn internet vẫn vận hành trên những công nghệ từ nhiều thập kỷ trước — và khi chúng gãy, cả hệ sinh thái web sẽ chịu ảnh hưởng nặng nề.
Với các quản trị viên hệ thống tại Việt Nam, đây là lời nhắc nhở: hãy kiểm tra ngay phiên bản PHP trên máy chủ, đặc biệt với các website WordPress, Drupal và Joomla, đồng thời theo dõi nhật ký truy cập để phát hiện dấu hiệu bất thường.