
Quest Diagnostics bị tấn công mạng: Dữ liệu cá nhân và sức khỏe của bệnh nhân bị xâm phạm
Gã khổng lồ xét nghiệm y tế Quest Diagnostics xác nhận một vụ tấn công mạng nhắm vào hệ thống Quanum, khiến dữ liệu cá nhân và hồ sơ sức khỏe của bệnh nhân bị truy cập trái phép. Sự cố này tiếp nối chuỗi các vụ hack nhắm vào ngành y tế trong năm nay, làm dấy lên lo ngại về mức độ bảo mật của dữ liệu y tế nhạy cảm.
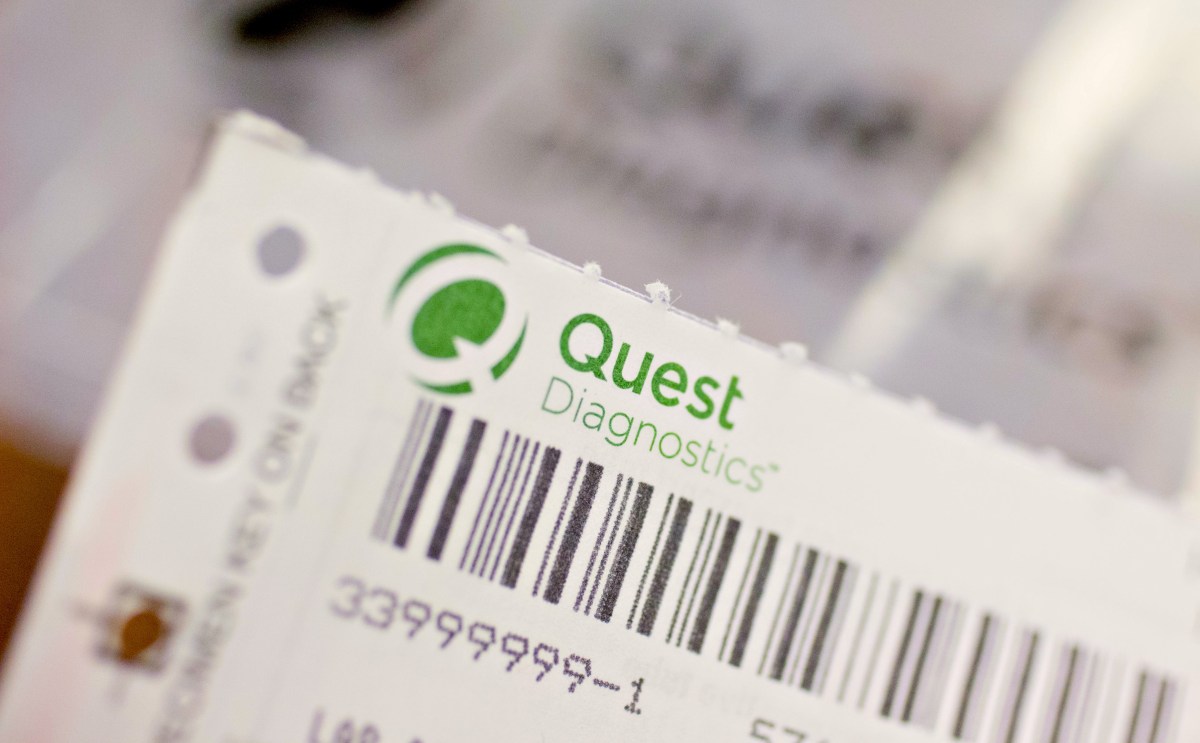
Quest Diagnostics, một trong những tập đoàn xét nghiệm y tế lớn nhất nước Mỹ, vừa xác nhận bị tấn công mạng và rò rỉ dữ liệu ảnh hưởng đến một lượng thông tin bệnh nhân nhạy cảm chưa được công bố cụ thể. Thông tin được đưa ra trong hồ sơ bắt buộc gửi lên cơ quan quản lý của Mỹ.
Trong báo cáo 8-K gửi Ủy ban Chứng khoán và Giao dịch Mỹ (SEC), Quest cho biết họ phát hiện vụ tấn công vào thứ Tư, nhắm vào Quanum — một trong những hệ thống xét nghiệm phòng lab của công ty. Quanum là nền tảng cho phép phòng khám, bệnh viện và các cơ sở y tế gửi yêu cầu xét nghiệm cho bệnh nhân, đồng thời xử lý cả phần thanh toán. Nền tảng này lưu trữ khối lượng lớn hồ sơ sức khỏe, bệnh án cùng dữ liệu chẩn đoán và thanh toán liên quan.
Phạm vi ảnh hưởng chưa được xác định
Quest cho biết hành vi truy cập trái phép bao gồm việc đọc "một số hồ sơ bệnh nhân". Công ty đã thông báo cho cơ quan thực thi pháp luật và đang tiến hành điều tra. Tuy nhiên, Quest chưa công bố số lượng khách hàng y tế hay bệnh nhân bị đánh cắp thông tin.
Theo tài liệu trên website của Quest, hệ thống Quanum được khoảng 500.000 bác sĩ lâm sàng tại hàng nghìn địa điểm khắp Bắc Mỹ sử dụng. Chưa rõ Quanum đang lưu bao nhiêu hồ sơ y tế, nhưng một nghiên cứu tình huống năm 2026 trên trang của Quest cho thấy chỉ một hệ thống y tế với hơn 6 triệu bệnh nhân đã có thể lưu hàng trăm triệu tài liệu và biểu đồ y tế liên quan.
Công ty không nêu thời điểm vụ rò rỉ bắt đầu, cũng không cho biết liệu có nhóm tin tặc nào đã liên hệ đòi tiền chuộc để không phát tán dữ liệu bị đánh cắp hay chưa.
Người phát ngôn của Quest, bà Amanda Rivera, không trả lời các câu hỏi của báo chí về sự cố và chỉ dẫn tới thông báo an ninh của công ty. Trong thông báo này, Quest cho biết một số thông tin sức khỏe được bảo vệ của bệnh nhân đã bị lấy đi, bao gồm "thông tin cá nhân và hồ sơ bệnh nhân", nhưng vẫn đang điều tra loại dữ liệu cụ thể bị ảnh hưởng. Đáng chú ý, trang thông báo hiện chứa mã "noindex", khiến công cụ tìm kiếm không liệt kê trang trong kết quả — việc này khiến người dùng khó tìm thấy thông tin hơn đáng kể.
Ngành y tế tiếp tục là miếng mồi béo bở
Vụ tấn công vào Quest là sự cố mạng lớn mới nhất ảnh hưởng đến ngành y tế trong năm nay. Hàng loạt vụ tấn công và rò rỉ dữ liệu đã gây gián đoạn kéo dài nhiều tuần và dẫn đến việc hàng triệu hồ sơ sức khỏe điện tử cùng thông tin y tế khác của bệnh nhân bị đánh cắp.
Các công ty công nghệ y tế đã trở thành mục tiêu chính của tội phạm mạng vì động cơ tài chính. Chúng tìm cách đánh cắp càng nhiều dữ liệu nhạy cảm càng tốt, rồi đe dọa công bố nếu nạn nhân không trả tiền chuộc.
- Hồi tháng 3, một vụ tấn công mạng đã khiến thiết bị của nhân viên tại hãng công nghệ y tế Stryker bị xóa sạch hàng loạt.
- Tháng 8, một vụ hack nhắm vào nhà sản xuất thiết bị cấy ghép y tế Boston Scientific đã buộc công ty ngắt toàn bộ mạng lưới trong nhiều tuần, gây "gián đoạn toàn cầu" cho hoạt động.
- Trong năm, các vụ hack riêng lẻ còn gây rò rỉ dữ liệu bệnh nhân quy mô lớn tại công ty lưu trữ hồ sơ y tế CareCloud, nhà cung cấp công nghệ y tế Craneware (có trụ sở tại Scotland) và gã khổng lồ phân phối dược phẩm Mỹ McKesson.
Đây là vụ rò rỉ dữ liệu lớn thứ hai được biết đến của Quest trong vòng một thập kỷ, sau khi công ty mất 11,9 triệu hồ sơ bệnh nhân trong một vụ tấn công mạng nhắm vào công ty thanh toán bên thứ ba vào năm 2019.
Bài học cho Việt Nam
Sự cố này là lời cảnh tỉnh cho các tổ chức y tế tại Việt Nam, nơi dữ liệu bệnh án điện tử và thông tin sức khỏe đang được số hóa mạnh mẽ. Dữ liệu y tế luôn thuộc nhóm thông tin nhạy cảm nhất, có giá trị cao trên thị trường ngầm, nên các bệnh viện và nền tảng healthtech cần đặc biệt chú trọng bảo mật nhiều lớp, phân quyền truy cập chặt chẽ, sao lưu dự phòng và có phương án ứng cứu sự cố sẵn sàng.
Việc Quest phải mất nhiều ngày mới xác định được loại dữ liệu bị lấy đi cho thấy tầm quan trọng của hệ thống giám sát và ghi nhật ký truy cập (logging), giúp tổ chức nhanh chóng khoanh vùng thiệt hại khi bị tấn công. Bên cạnh đó, xu hướng tin tặc đe dọa phát tán dữ liệu để tống tiền đòi hỏi các tổ chức y tế phải xem bảo mật là ưu tiên chiến lược, không chỉ là vấn đề kỹ thuật.
Bài viết liên quan

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026
Công nghệ
Các nhà đầu tư ban đầu của Anthropic đang nắm giữ khối tài sản giấy khổng lồ trước thềm IPO
23 tháng 10, 2026