
Ứng dụng Popcorn Time bị bỏ hoang suýt trở thành "đội quân zombie" toàn cầu
Các nhà nghiên cứu bảo mật phát hiện trình cập nhật của một nhánh Popcorn Time vẫn âm thầm chạy trên hàng triệu thiết bị Windows, macOS và Android, gọi về những tên miền đã bị bỏ rơi qua HTTP không mã hóa. Họ buộc phải đăng ký lại một trong các tên miền đó và phát đi bản cập nhật vô hiệu hóa chính trình cập nhật này để ngăn nguy cơ thiết bị bị biến thành botnet.
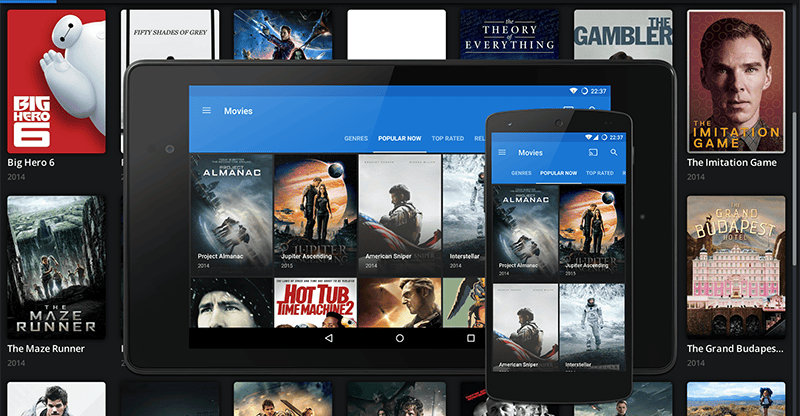
Có lẽ nhiều người còn nhớ Popcorn Time — ứng dụng từng được mệnh danh là "Netflix của giới lậu", cho phép xem phim và chương trình truyền hình qua giao diện thân thiện với người dùng trong khi thực chất phía sau là công nghệ torrent. Dù quá trình phát triển đã bị bỏ dở từ nhiều năm nay, phần mềm này vẫn còn được cài đặt trên hàng triệu thiết bị trên khắp thế giới — và theo các nhà nghiên cứu bảo mật, đó là một quả bom hẹn giờ.
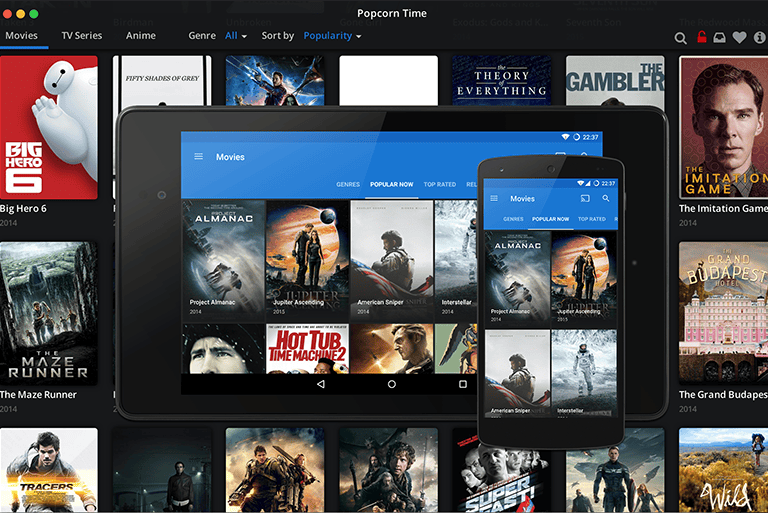 Giao diện Popcorn Time
Lỗ hổng nằm ở trình cập nhật bị bỏ rơi
Nhóm nghiên cứu của Eye Security đã phát hiện trình cập nhật của một nhánh Popcorn Time có tên "Time4Popcorn" vẫn đang hoạt động trên rất nhiều máy tính Windows, macOS và thiết bị Android.
Vấn đề nằm ở chỗ: trình cập nhật này liên tục gọi về các tên miền web đã bị bỏ hoang từ lâu, và quan trọng hơn, nó truyền dữ liệu qua giao thức HTTP không mã hóa. Bên cạnh đó, phần mềm còn chạy một phiên bản Chrome đã quá cũ và thiếu bản vá bảo mật.
Theo chuyên gia Niels Teusink của Eye Security, trình cập nhật này có thể được lợi dụng để cài đặt và chạy gần như bất kỳ phần mềm nào với quyền hạn đầy đủ. Điều đó có nghĩa là chỉ cần chiếm được một trong các tên miền nói trên, kẻ tấn công có thể:
- Tạo ra một botnet khổng lồ từ hàng triệu thiết bị bị nhiễm
- Thực hiện tấn công man-in-the-middle nhắm vào từng thiết bị cụ thể
- Thu thập thông tin và giám sát các máy đang chạy phần mềm
Giải pháp "gây tranh cãi" của các nhà nghiên cứu
Để chặn đứng mối nguy này, Eye Security đã chọn cách đăng ký lại một trong những tên miền bị bỏ hoang và dùng chính cơ chế cập nhật của phần mềm để gửi đi một bản cập nhật yêu cầu trình cập nhật tự vô hiệu hóa.
Dù vậy, cách làm này cũng đặt ra những câu hỏi về đạo đức. Nhóm nghiên cứu biện minh rằng phương án duy nhất còn lại "là không làm gì cả", và nhấn mạnh: "Quá trình cập nhật vốn dĩ chẳng thực hiện chức năng gì hữu ích, nó chỉ tạo ra rủi ro cho người dùng."
Cụ thể, trên Windows, bản cập nhật "chỉ dừng và vô hiệu hóa dịch vụ thông qua Service Control Manager" mà không xóa bất kỳ tệp tin hay dữ liệu nào. Trên macOS, nó sử dụng một đoạn shell script để chặn tiến trình cập nhật khởi động. Riêng với Android, nhóm nghiên cứu chưa xử lý vì việc cài đặt bản cập nhật trên nền tảng này vẫn cần người dùng thao tác thủ công.
"Quá trình cập nhật vốn dĩ chẳng thực hiện chức năng gì hữu ích, nó chỉ tạo ra rủi ro cho người dùng." — Eye Security
Bài học về phần mềm bị bỏ hoang
Một tình huống éo le đã xảy ra: khi bản cập nhật của Eye Security được tải lên VirusTotal, các chương trình bảo mật lập tức gắn cờ nó là mã độc và chặn lại — trong khi trình cập nhật lỗ hổng vẫn tiếp tục chạy. Nhóm nghiên cứu buộc phải điều chỉnh bản cập nhật của mình để tránh bị nhận diện nhầm.
Đến tháng 3, Eye Security cho biết đã gửi đi hơn 2 triệu lượt tải bản cập nhật, sau đó dừng lại và chuyển giao các tên miền cho Shadowserver Foundation, một tổ chức phi lợi nhuận về an ninh mạng. Hiện chưa rõ chính xác có bao nhiêu thiết bị từng gặp rủi ro.
Câu chuyện này là lời nhắc nhở đáng chú ý cho người dùng Việt Nam, đặc biệt là những ai từng cài đặt các ứng dụng xem phim "miễn phí" có nguồn gốc không rõ ràng. Những phần mềm bị bỏ hoang nhưng vẫn chạy nền có thể âm thầm trở thành cửa ngõ cho tấn công mạng mà người dùng không hề hay biết.
Lời khuyên thực tế: hãy kiểm tra danh sách ứng dụng đã cài trên máy, gỡ bỏ những phần mềm không còn được cập nhật hoặc có nguồn gốc đáng ngờ, và ưu tiên sử dụng các dịch vụ giải trí chính thống có hỗ trợ bảo mật.
Bài viết liên quan

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026
Công nghệ
Không có mã nguồn? Không thành vấn đề: bài học từ ACM Queue về kỹ thuật đảo ngược phần mềm
23 tháng 10, 2026