Ai đang cài cửa hậu vào ví crypto Ledger?
Hàng loạt ví phần cứng Ledger bán qua đại lý ủy quyền bị phát hiện gắn thiết bị nghe lén tinh vi, cho phép kẻ tấn công đánh cắp khoảng 102 triệu USD tiền mã hóa. Vụ việc đặt dấu hỏi lớn về tính toàn vẹn chuỗi cung ứng và mức độ minh bạch của Ledger.
Ai đang cài cửa hậu vào ví crypto Ledger?
Ví phần cứng Ledger tưởng chừng là "két sắt" an toàn nhất cho tài sản mã hóa, nhưng hàng loạt thiết bị bán qua đại lý ủy quyền đã bị gắn thiết bị nghe lén tinh vi. Hậu quả là khoảng 102 triệu USD tiền mã hóa bị đánh cắp, và câu hỏi lớn nhất vẫn chưa có lời đáp: kẻ nào đứng sau, và Ledger có đang che giấu điều gì?
Cú sốc từ chuỗi cung ứng
Mọi chuyện bắt đầu khi Ledger công bố hôm thứ Sáu rằng một cửa hậu (backdoor) gắn trong một số ví bán tại Đông Nam Á đã cho phép kẻ trộm chiếm đoạt khoảng 102 triệu USD tiền mã hóa của chủ sở hữu. Nhưng sau đó, thông tin mới cho thấy các ví Ledger bán tại Đức cũng bị cấy ghép thiết bị tương tự.
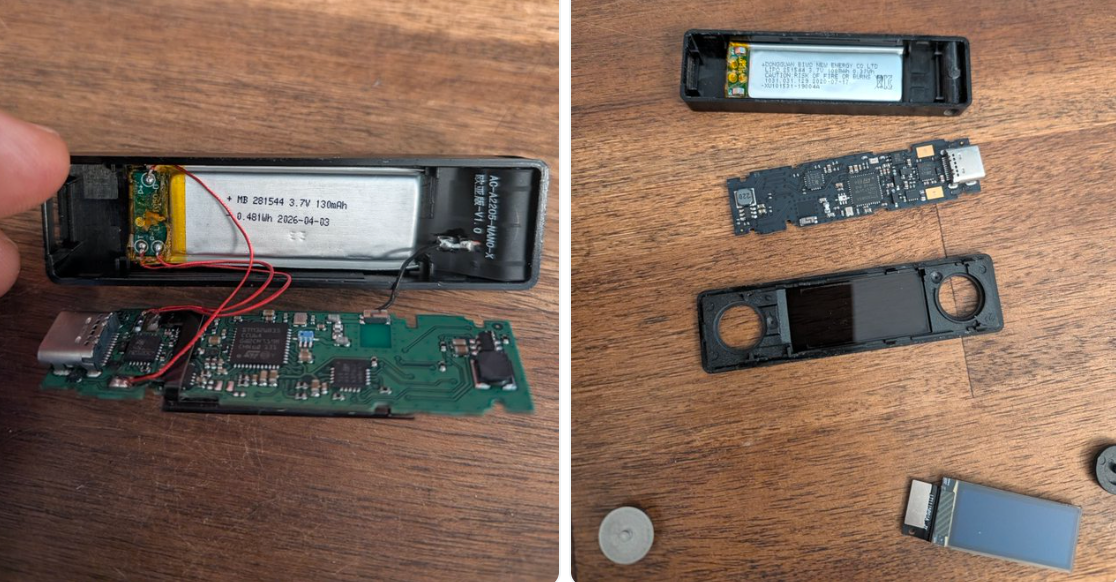 Ví Ledger bị gắn thiết bị nghe lén
Ban đầu, các thiết bị cấy ghép được tìm thấy trên một số lượng chưa xác định ví Ledger Nano X bán bởi CryptoBilis — một nhà phân phối ủy quyền của Ledger có trụ sở tại Malaysia. Ledger khẳng định các thiết bị bị ảnh hưởng chỉ giới hạn ở những máy do cùng một người bán cung cấp.
Thế nhưng một chủ sở hữu thiết bị Ledger tại châu Âu sau đó tiết lộ rằng anh ta phát hiện thiết bị cấy ghép trên một chiếc Nano X mua tại một chuỗi cửa hàng điện tử lớn của châu Âu vào tháng 8, và thêm một chiếc nữa mua cuối tuần qua tại một cửa hàng khác cùng chuỗi. Người này tin rằng điều đó cho thấy chuỗi cung ứng của Ledger đã bị xâm phạm.
Kể từ đó, người dùng và các nhà nghiên cứu tiếp tục báo cáo tìm thấy thiết bị cấy ghép trong cả Ledger Flex và Ledger Stax — hai dòng thiết bị mới hơn của Ledger dùng để lưu trữ an toàn khóa truy cập tài khoản tiền mã hóa.
Từ kẻ bán hàng trôi nổi đến đại lý chính hãng
Đây không phải lần đầu tiên thiết bị cấy ghép được phát hiện trên ví Ledger. Hacker phần cứng nổi tiếng Joe Grand đã tìm thấy chúng trên một số ví Nano X hồi đầu năm nay và thông báo cho Ledger vào tháng 3, đặt ra câu hỏi về mức độ khẩn trương của hãng trong việc xử lý vấn đề.
Những thiết bị Grand phát hiện đều nằm trong các ví bán bởi những người bán online không được ủy quyền, dường như chỉ hoạt động chớp nhoáng rồi biến mất. Nhưng việc phát hiện thiết bị cấy ghép trong ví bán bởi CryptoBilis và chuỗi điện tử châu Âu cho thấy kẻ tấn công đã thay đổi chiến thuật và có thể đang cố tình xâm phạm những ví bán qua đại lý ủy quyền.
Ledger và đối thủ Trezor đã khuyến cáo người dùng nhiều năm rằng chỉ nên mua ví từ website chính thức hoặc đại lý ủy quyền. Nhưng các vụ xâm phạm gần đây cho thấy kẻ tấn công đang nhắm thẳng vào các nhà bán được ủy quyền để lợi dụng niềm tin của khách hàng và mở rộng phạm vi phân phối thiết bị đã bị cấy ghép.
Thiết bị cấy ghép hoạt động như thế nào?
Joe Grand bắt đầu tìm hiểu ví Ledger từ tháng 8/2025 sau khi một người dùng đăng bài trên Reddit cho biết đã tìm thấy thứ gì đó bất thường trong ví Ledger Nano X của mình. Chiếc ví này được mua từ một sàn thương mại điện tử ở Thái Lan, và khi tháo vỏ, chủ sở hữu phát hiện thêm mạch điện tử lẽ ra không nên có ở đó.
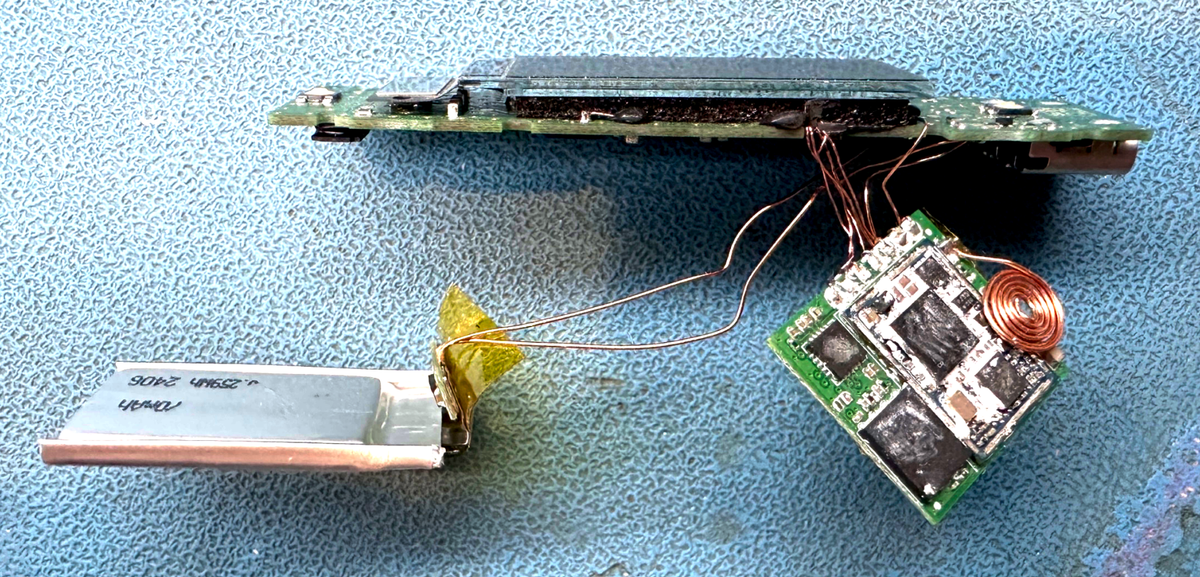
Bên trong thiết bị, Grand tìm thấy một bo mạch phụ cùng ăng-ten, mô-đun LTE và eSIM. Ông xác định thiết bị cấy ghép này đánh cắp seed phrase khôi phục và truyền chúng cho kẻ tấn công.
Cơ chế rất tinh vi: thiết bị cấy ghép nằm im cho đến khi chủ ví khởi tạo thiết bị và tạo ra một chuỗi seed ngẫu nhiên — về cơ bản là mật khẩu lưu trong ví Ledger để truy cập tài khoản tiền mã hóa. Khi thiết bị gửi từng ký tự của seed phrase lên màn hình nhỏ để hiển thị cho chủ sở hữu, thiết bị cấy ghép sao chép chúng, lưu lại, rồi dùng mô-đun LTE, ăng-ten và eSIM để kết nối với trạm phát sóng di động gần nhất và gửi seed cho kẻ tấn công.
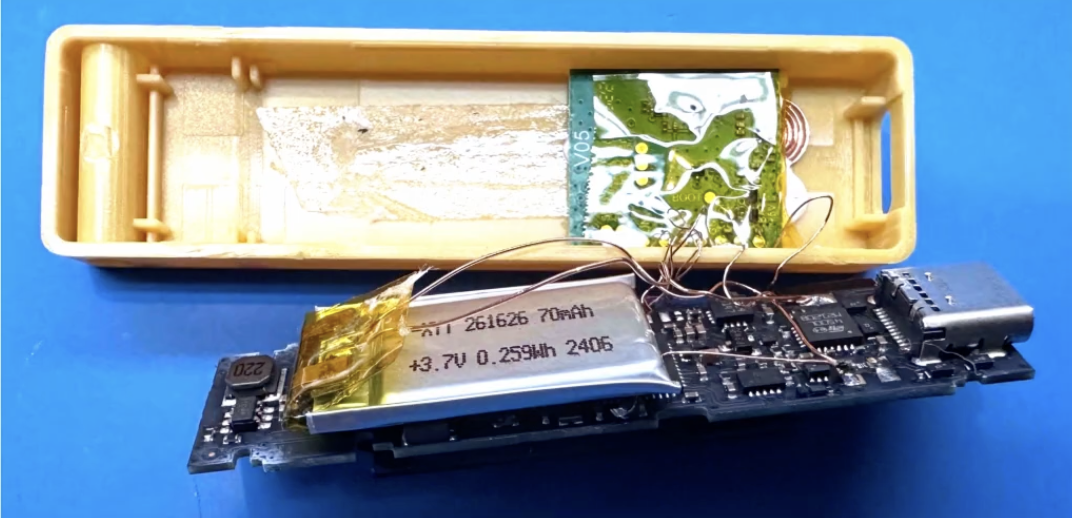 Bo mạch cấy ghép trong ví Ledger Nano X
Sự tiến hóa đáng sợ của cửa hậu
Vào tháng 9, doanh nhân người Pháp Mark Karpelès — cựu CEO của sàn bitcoin nổi tiếng một thời Mt. Gox — nhìn thấy nghiên cứu của Grand và quyết định mua hai chiếc ví Ledger để kiểm tra. Ông tìm thấy thiết bị cấy ghép trong cả hai và công bố phát hiện của mình vào tháng trước trên website của Tibane Labs.
Các thiết bị cấy ghép mà Karpelès tìm thấy hoạt động tương tự những cái Grand phát hiện, nhưng thiết kế tinh vi hơn nhiều và được giấu giếm khéo léo hơn. Phiên bản đầu tiên mà Grand tìm thấy chỉ là một bó dây hàn thủ công, dễ thấy với bất kỳ ai mở thiết bị. Phiên bản nâng cấp sử dụng một mạch linh hoạt trong suốt màu cam được dán phẳng lên bo mạch gốc, chỉ hàn ở vài điểm. Để có chỗ cho mạch phụ, kẻ tấn công thay pin gốc bằng pin nhỏ hơn.
Phiên bản thứ ba — cái tinh vi nhất — gần như không thể phân biệt với một chiếc Nano X chưa bị sửa đổi. Mạch linh hoạt màu cam được phủ cùng màu đen với bo mạch Ledger chính hãng, số phụ tùng bị cạo đi, pin gốc vẫn còn. Điểm tố cáo duy nhất là một ăng-ten đen mỏng chạy dọc mép trên bo mạch.
Đáng chú ý, kẻ tấn công đã in số linh kiện AC-A2016-NANO-V1.1 lên ăng-ten, cho thấy đây là linh kiện được sản xuất tùy chỉnh để chiếm đoạt ví Nano hàng loạt.
"NANO đặt tên cho mục tiêu, và V1.1 cho thấy nó đã trải qua ít nhất một lần chỉnh sửa. Ai đó đã thiết kế và đặt hàng linh kiện RF cho riêng thiết bị này. Đó là một lô sản xuất, không phải đồ tự chế." — Mark Karpelès
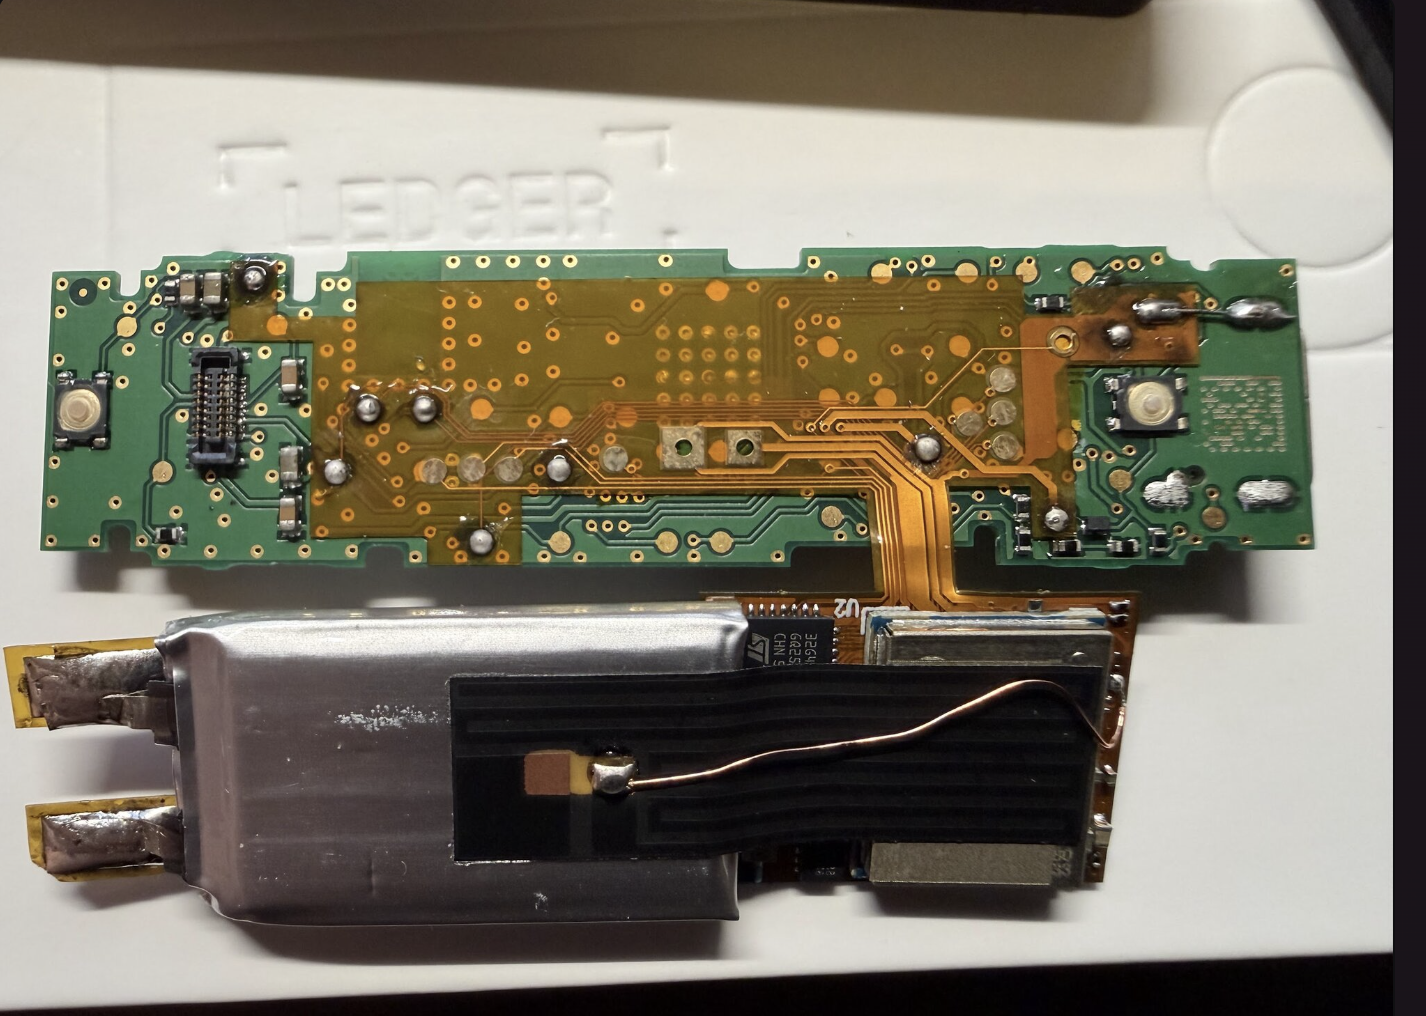 Mạch cấy ghép thế hệ thứ ba
Sự im lặng đáng ngờ của CryptoBilis
Trong suốt cuối tuần, câu hỏi nổi lên về những người sáng lập CryptoBilis và việc công ty này âm thầm đổi chủ vào tháng 3 — một thương vụ mua bán không hề được công bố cho đến cuối tuần qua. Điều này càng làm dấy lên nghi ngờ rằng những người sáng lập có thể đứng sau các thiết bị bị xâm phạm, hoặc ít nhất là hợp tác với kẻ trộm tiền mã hóa.
Đồng sáng lập CryptoBilis Arravind Prabu bác bỏ cáo buộc, cho biết công ty đã được người khác mua lại vào đầu năm nay và ông cùng đồng sáng lập "đã hoàn toàn rút khỏi mọi hoạt động, quyền truy cập hệ thống và quản lý" từ tháng 3. Khi được hỏi vì sao thương vụ không được công bố, Prabu khẳng định thỏa thuận nằm dưới ràng buộc NDA đến giữa tháng 10.
"Kể từ khi hoàn tất chuyển giao, chúng tôi không còn quyền truy cập, thông tin đăng nhập, khả năng quan sát hay kiểm soát quản trị nào đối với hệ thống backend, cơ sở dữ liệu khách hàng, lịch sử đơn hàng hay kênh truyền thông của CryptoBilis." — Arravind Prabu
Đáng ngờ hơn, Prabu không tiết lộ ai đã mua lại CryptoBilis, chỉ nói rằng bất kỳ ai có thắc mắc nên liên hệ Nicholas Chang. Tuy nhiên, Chang được xác định trong các bài đăng cũ trên Facebook và X là giám đốc marketing của CryptoBilis, không phải chủ sở hữu. Hiện chưa có bằng chứng nào cho thấy bất kỳ ai liên quan đến CryptoBilis đứng sau các thiết bị cấy ghép.
Truy vết đến Hong Kong
Một nhà nghiên cứu bảo mật tại Nhật Bản — người không muốn công khai danh tính — đã mua nhiều ví Nano X từ những người bán Ledger không được ủy quyền, hầu hết qua sàn Amazon Nhật Bản. Anh tìm thấy năm phiên bản thiết bị cấy ghép khác nhau, bao gồm loại tinh vi mà Karpelès phát hiện.
Đáng chú ý, nhà nghiên cứu truy vết được việc truyền dữ liệu seed bị đánh cắp đến các máy chủ đặt tại Hong Kong, trong một trung tâm dữ liệu do Alibaba quản lý. Anh xác định rằng vào tháng 6, ít nhất 90 thiết bị cấy ghép trên ví Ledger nhiễm bệnh đang gửi seed phrase đến các máy chủ đó, dù con số thực tế có thể cao hơn nhiều.
Mở rộng sang Flex và Stax
Mặc dù phần lớn thiết bị bị xâm phạm cho đến nay là Nano X, có bằng chứng cho thấy kẻ tấn công bắt đầu chuyển hướng sang Ledger Flex và Stax. Nhà nghiên cứu Nhật Bản cho biết anh mua hai thiết bị Ledger Flex và cũng tìm thấy thiết bị cấy ghép trong đó.
Anh nhận định rằng vào khoảng tháng 7 hoặc tháng 8, một số website bán Nano X bỗng ngừng bán dòng này và chuyển sang bán Ledger Flex.
"Cảm giác của tôi là họ đơn giản đã phát triển một thiết bị cấy ghép mới chỉ dành cho Flex."
Trezor phản ứng mạnh
Trước làn sóng lo ngại, SatoshiLabs — công ty Séc sản xuất ví Trezor cạnh tranh với Ledger — vừa thông báo sẽ cắt giảm mạnh danh sách đại lý được ủy quyền.
Danny Sanders, giám đốc thương mại của Trezor, viết trên X rằng động thái này là "bước phòng ngừa" và "không có một bằng chứng nào cho thấy thiết bị Trezor bị xâm phạm". Trong thư gửi các nhà bán sẽ mất quyền ủy quyền, Trezor cho biết họ vẫn được bán hàng tồn kho hiện có nhưng sẽ không nhận thêm hàng mới, và từ ngày 1/1/2027 sẽ bị loại khỏi danh sách đại lý ủy quyền.
Điều này có ý nghĩa gì với người dùng Việt Nam?
Vụ việc là lời cảnh tỉnh cho cộng đồng tiền mã hóa Việt Nam — một trong những thị trường crypto sôi động nhất khu vực. Với người dùng trong nước, vài lưu ý quan trọng:
- Chỉ mua ví phần cứng từ kênh chính thức của nhà sản xuất, tránh xa các sàn thương mại điện tử có người bán không rõ nguồn gốc.
- Kiểm tra kỹ thiết bị khi nhận hàng: hộp có dấu hiệu bị mở lại, seal không nguyên vẹn, hoặc thiết bị có dấu hiệu tháo mở đều là dấu hiệu đáng ngờ.
- Cân nhắc chuyển tài sản sang ví mới nếu nghi ngờ thiết bị đã bị can thiệp, đồng thời theo dõi các thông báo chính thức từ Ledger.
- Không bao giờ nhập seed phrase vào bất kỳ thiết bị hay ứng dụng nào ngoài ví phần cứng đã được xác minh.
Câu hỏi lớn còn bỏ ngỏ là mức độ minh bạch của Ledger. Sau khi Grand thông báo cho hãng vào tháng 3 về thiết bị cấy ghép, công ty nói sẽ điều tra. Nhưng theo Grand, ông không nhận được bất kỳ phản hồi nào cho đến nhiều tháng sau khi chủ động hỏi lại. Sự chậm trễ đó — cùng với việc hàng trăm triệu USD đã bị đánh cắp — cho thấy cuộc chiến bảo vệ chuỗi cung ứng phần cứng vẫn còn rất nhiều việc phải làm.