AI viết code, nhưng ai kiểm chứng? Bài toán xác minh phần mềm thời đại tác nhân AI
Khi các lập trình viên ngày càng giao phó việc viết code cho AI, tốc độ tạo ra mã nguồn tăng vọt nhưng kéo theo lượng lỗi, thời gian review và sự cố sản xuất gia tăng. Bài viết phân tích các công cụ review code bằng AI hiện có và đề xuất xây dựng quy trình xác minh phần mềm tự động nhiều tầng để giữ vững chất lượng.
AI viết code, nhưng ai kiểm chứng?
Chúng ta đang sống ở thời điểm mà ngày càng nhiều lập trình viên đẩy code lên môi trường sản xuất mà không thực sự tự tay viết — và đôi khi còn không đọc lại. Theo một nghiên cứu năm 2026 của Faros, phân tích dữ liệu telemetry trong hai năm của 22.000 lập trình viên thuộc 4.000 nhóm, năng suất kỹ thuật đang tăng lên, nhưng số lỗi, công sức làm lại, tải review và sự cố sản xuất còn tăng nhanh hơn ở những tổ chức ứng dụng AI mạnh mẽ.
 Xác minh phần mềm trong thời đại AI viết code
Những con số rất đáng chú ý: Faros ghi nhận nhiều hơn 54% lỗi trên mỗi lập trình viên, thời gian review PR trung vị tăng gần gấp năm lần, và số sự cố trên mỗi PR tăng hơn gấp ba lần khi so sánh giai đoạn ít và nhiều ứng dụng AI. Đây là các tương quan, không phải bằng chứng rằng AI là nguyên nhân của mọi kết quả đó. Một báo cáo quý III sau đó cũng cho thấy một số tác động ban đầu đang dịu đi, trong khi chi phí xác minh, khắc phục và vận hành tiếp tục chất đống ở hạ nguồn.
Vấn đề là chúng ta cần chậm lại đủ để hiểu và cải thiện những gì đang làm. Không thể kỳ vọng một nhóm nhỏ có thể review nghiêm túc những diff khổng lồ do AI tạo ra. Với tốc độ AI tạo code hiện nay, ngay cả quy trình review thông thường cũng đang chật vật theo kịp.
Vậy làm sao giữ được tốc độ phát triển nhờ AI mà không đánh đổi chất lượng, độ tin cậy và khả năng bảo trì? Câu trả lời là xác minh phần mềm tự động.
Xác minh tự động: chìa khóa giữ chất lượng
Với chính những công cụ, kỹ năng và khung vận hành mà chúng ta dùng để đẩy code với tốc độ chóng mặt, chúng ta có thể xây dựng các quy trình kiểm thử và xác minh tự động tinh vi. Mục tiêu không phải là đảm bảo phần mềm không có lỗi — điều đó bất khả thi — mà là tạo ra nhiều cách hơn để phát hiện vấn đề trước khi chúng đến tay người dùng.
Nếu AI làm việc viết code trở nên rẻ, thì xác minh phải trở thành một phần hạng nhất trong cách chúng ta xây dựng phần mềm.
Những giải pháp đang có trên thị trường
Phương pháp luận Superpowers
Một khái niệm đang được ưa chuộng là Superpowers — bộ phương pháp phát triển và kỹ năng dành cho các tác nhân lập trình. Nó khuyến khích tác nhân hành xử như một kỹ sư phần mềm kỷ luật thay vì lao ngay vào viết code: làm rõ yêu cầu, lập kế hoạch, phát triển hướng kiểm thử, gỡ lỗi và review, kể cả giao việc review cho tác nhân riêng.
Đây là khởi đầu tốt, nhưng với nhiều tác vụ, việc tuân thủ toàn bộ phương pháp có thể làm chậm phát triển. Quan trọng hơn, bản thân nó không thay thế được các bước kiểm tra rộng hơn để đảm bảo tính đúng đắn và bảo mật. Không plugin nào đơn độc giúp phần mềm hết lỗi hoặc hết lỗ hổng.
RoboRev của Wes McKinney
RoboRev, sản phẩm của Wes McKinney — tác giả thư viện pandas nổi tiếng — mang review code bằng AI liên tục vào chính vòng lặp phát triển cục bộ. Ý tưởng hấp dẫn: giống như review đồng nghiệp, ta để một LLM khác review code mà LLM đầu tiên viết, có thể dùng mô hình khác để bắt lỗi hoặc vấn đề kiến trúc mà tác nhân viết code bỏ sót.
Trong cấu hình điển hình, bạn commit code và một daemon cục bộ tự động review commit bằng tác nhân đã cấu hình, trả về phát hiện để bạn đưa ngược vào phiên làm việc hiện tại, sửa lỗi khi ngữ cảnh còn tươi mới.
Review code bằng AI từ các nhà cung cấp lớn
Năm 2026, hàng loạt nhà cung cấp như Claude, Codex, GitHub Copilot, Cursor, Greptile, CodeRabbit và Qodo đều có tính năng review code bằng AI. Đáng chú ý:
- Claude Code Review của Anthropic: khi kích hoạt trên pull request GitHub, nó tung nhiều tác nhân chuyên biệt điều tra song song, tìm lỗi logic, lỗ hổng bảo mật, hồi quy và các trường hợp biên bị bỏ sót. Đây là dịch vụ nặng ký, tốn thời gian và chi phí hơn một lượt review cục bộ nhanh.
- OpenAI Codex Review: review PR dựa trên ngữ cảnh và chỉ dẫn của kho mã, hỗ trợ tự động review và review thay đổi cục bộ trước khi có PR. Bạn có thể yêu cầu Codex chuẩn bị bản sửa, kiểm tra thay đổi rồi review lại — tạo thành vòng lặp review–sửa hữu ích.
- GitHub Copilot Code Review: cách tiếp cận tự động nhất, có thể cấu hình review PR tự động, tuân theo chỉ dẫn kho mã và đề xuất bản sửa. Nhược điểm là trải nghiệm bị quản lý chặt hơn, khó tùy biến mô hình theo từng lần chạy.
- Cursor Bugbot: tự động review PR GitHub tìm lỗi logic, cho phép xử lý phát hiện ngay trong Cursor, kèm tính năng Autofix đề xuất bản sửa qua tác nhân đám mây.
Một người review là không đủ
Việc để một mô hình mạnh viết code và một mô hình mạnh khác review là hợp lý. Các mô hình khác nhau mang lại góc nhìn khác nhau, nhưng đa dạng mô hình không phải phép màu: hai tác nhân có thể đồng ý với cùng một đáp án sai, cùng bỏ sót một yêu cầu, hoặc cùng tự tin gắn cờ một lỗi không tồn tại.
Bài học thực tế: kết hợp review bằng AI với các kiểm tra không phụ thuộc vào phán đoán của LLM, và lý tưởng nhất là vẫn có con người chịu trách nhiệm cho quyết định cuối cùng, đặc biệt với các thay đổi rủi ro cao.
Xây dựng pipeline xác minh toàn diện
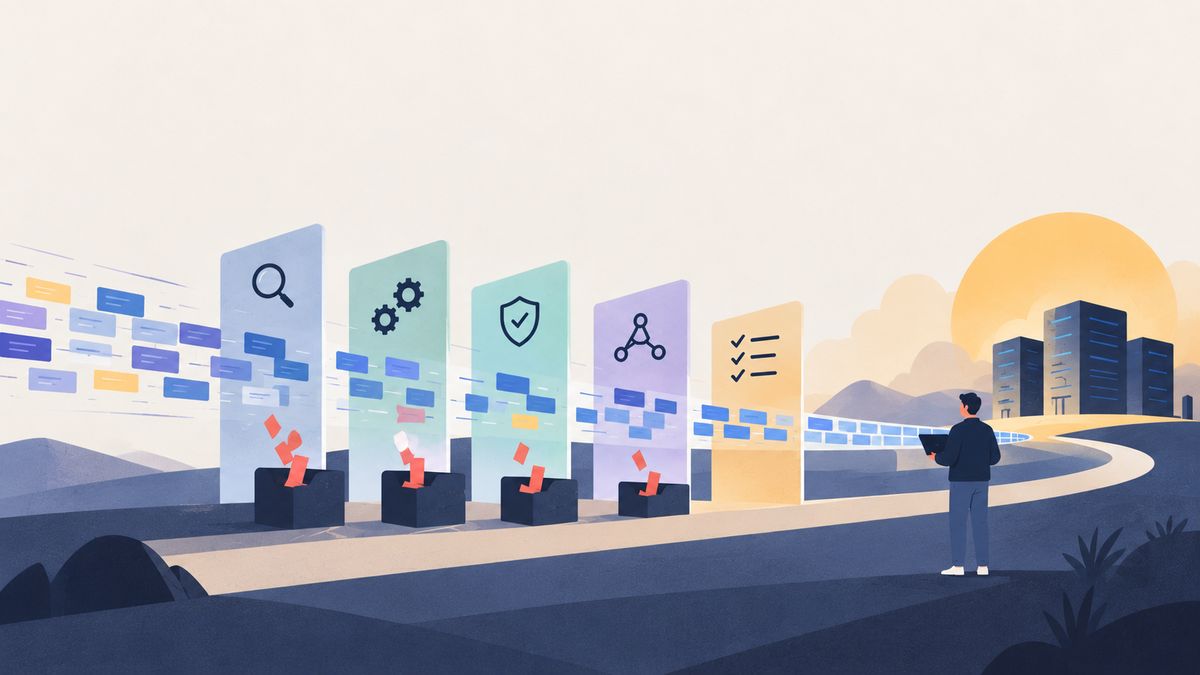
Dưới đây là một pipeline xác minh đầy đủ, xây dựng như tập hợp bao trùm những gì có thể làm. Không phải nhóm nào cũng cần mọi bước, và không bộ kiểm tra nào chứng minh được phần mềm hoàn hảo. Triết lý này phù hợp với các khung như Secure Software Development Framework (SSDF) của NIST.
 Kiến trúc các tầng xác minh
Kiểm tra chất lượng code và build
- Kiểm tra linter: phát hiện vi phạm phong cách và lỗi phổ biến
- Kiểm tra formatter: đảm bảo định dạng, thụt lề, khoảng cách đúng quy định
- Kiểm tra kiểu: với ngôn ngữ có kiểu như TypeScript, xác minh kiểu dùng đúng
- Kiểm tra biên dịch/build: đảm bảo ứng dụng build thành công
Kiểm thử tự động
- Unit test: kiểm tra từng đơn vị chức năng hoạt động đúng
- Integration test: kiểm tra nhiều thành phần phối hợp, ví dụ luồng thanh toán chạm API, cơ sở dữ liệu và nhà cung cấp thanh toán
- End-to-end (E2E) test: xác minh các luồng người dùng quan trọng từ đầu đến cuối
Kiểm tra bảo mật và phụ thuộc
- SAST: quét mã nguồn tìm mẫu liên quan đến lỗ hổng bảo mật tiềm ẩn
- Quét secret: tìm mật khẩu, khóa hoặc thông tin xác thực nhạy cảm bị lỡ đưa vào kho mã
- Quét lỗ hổng phụ thuộc: tìm lỗ hổng đã biết trong các gói phụ thuộc
- Kiểm tra độ mới và trạng thái hỗ trợ của phụ thuộc: phát hiện gói lỗi thời hoặc hết được hỗ trợ
Review code bằng tác nhân AI
- Quét lỗi tổng quát: dùng tác nhân AI tìm và đánh dấu lỗi khả nghi
- Review chuyên về bảo mật: điều tra rủi ro vượt ngoài khả năng của công cụ quét theo quy tắc
- Review theo đặc tả: kiểm tra PR hoặc nhánh tính năng có thực hiện đúng hành vi được yêu cầu, kể cả các trường hợp biên quan trọng
Kiểm tra hạ tầng và cơ sở dữ liệu
- Quét cấu hình container và hạ tầng: tìm thiết lập không an toàn hoặc cấu hình sai trên container và hạ tầng đám mây
- Xác thực migration cơ sở dữ liệu: đánh giá thay đổi schema có an toàn để triển khai, có gây mất dữ liệu hoặc gián đoạn, hay khiến việc rollback khó khăn
Review kiến trúc và khả năng bảo trì
- Kiểm tra phình to, phức tạp và đơn giản hóa kiến trúc: dùng tác nhân AI nhận diện code thừa, thiết kế quá mức, độ phức tạp quá cao và cơ hội đơn giản hóa
Ngoài ra, tùy ứng dụng có thể thêm kiểm thử hiệu năng và tải, kiểm tra khả năng tiếp cận, kiểm tra quyền riêng tư và tuân thủ, kiểm tra giấy phép phần mềm và chuỗi cung ứng. Một bản triển khai an toàn vẫn có thể chậm, khó tiếp cận hoặc xử lý dữ liệu sai.
Tổ chức kiểm tra theo từng giai đoạn
Hầu hết các mẫu xác minh trên đã là thực hành phổ biến hàng chục năm, và các nền tảng lớn đã cung cấp công cụ tự động hóa. GitHub Actions, GitLab CI/CD và Jenkins là những cách phổ biến để điều phối. Với GitHub Actions, lập trình viên định nghĩa workflow trong file YAML, kích hoạt khi push code, mở pull request hoặc merge.
Chạy toàn bộ pipeline cho mọi PR có thể tốn kém, nhất là nhóm thực hành tích hợp liên tục với nhiều PR mỗi ngày. Một số bước và review bằng AI mất hàng phút chứ không phải vài giây, chi phí gọi AI cộng dồn nhanh. Giải pháp là chạy kiểm tra rẻ sớm và để kiểm tra nặng cho giai đoạn sau hoặc thay đổi rủi ro cao hơn.
 Quy trình xác minh theo từng giai đoạn
- Trước khi commit: định dạng, lint, kiểm tra kiểu, unit test trọng tâm, kiểm tra build nếu đủ nhanh, quét secret. Một số chạy qua Git hook, số khác chạy ngay trong editor hoặc khung tác nhân.
- Sau commit / push: unit và integration test rộng hơn, SAST, quét lỗ hổng phụ thuộc. Công cụ review cục bộ sau commit cũng cho phản hồi nhanh.
- Pull request: kiểm thử tự động liên quan, quét lỗi bằng tác nhân AI, review bảo mật bằng tác nhân AI, review tuân thủ đặc tả, đánh giá kiến trúc/độ phức tạp. Dùng repository ruleset buộc các kiểm tra then chốt phải đạt trước khi merge.
- Trước sản xuất / triển khai: integration và E2E test đầy đủ, quét cấu hình hạ tầng, xác thực migration cơ sở dữ liệu, smoke test triển khai, kiểm tra bảo mật cuối. Với bản phát hành rủi ro, cân nhắc triển khai staging hoặc canary và có kế hoạch rollback đã kiểm thử.
- Sản xuất / sau triển khai: kiểm tra sức khỏe ứng dụng, giám sát lỗi, hiệu năng, bảo mật, smoke test, phát hiện bất thường và rollback tự động khi an toàn.
Cách các ông lớn vận hành nhà máy phần mềm AI
Một số doanh nghiệp lớn đã mày mò chủ đề này nhiều năm, vì họ có nhân tài để làm và túi tiền để "đốt token" ở quy mô lớn. Uber, Shopify, DoorDash, Spotify và Stripe đều cho thấy bức tranh hiện tại của vòng đời nhà máy phần mềm AI-native.
Nhìn chung, các nhóm thường có một cổng vào tiếp nhận yêu cầu, yêu cầu được xác thực qua phân quyền và quản trị, rồi đẩy qua pipeline gần như tự động. Pipeline này có quyền truy cập code, ngữ cảnh công ty và công cụ nội bộ để nghiên cứu yêu cầu, chốt đặc tả, đề xuất kế hoạch, xây dựng, kiểm thử và có bằng chứng kèm theo: diff, ảnh chụp màn hình, kiểm thử, review tự động và hàng loạt phân tích. Lập trình viên sau đó review trước khi code thực sự được merge hoặc đẩy lên sản xuất.
Nói cách khác, lập trình viên ngày càng tập trung vào việc xác định vấn đề cần giải quyết, đóng góp ý kiến về cách thực hiện, rồi để luồng công việc tác nhân AI xử lý phần lớn việc triển khai và xác minh. Cuối cùng, họ đóng vai trò người review và người gác cổng cuối trước khi merge PR hoặc đẩy lên sản xuất. Mức độ tự chủ khác nhau giữa các công ty, và con người vẫn tham gia vào các quyết định quan trọng.
Quy trình thực tế mà tác giả đang dùng
Để minh họa, hãy đi qua một PR cụ thể. Giả sử có yêu cầu tạo trang hồ sơ để người dùng xem và cập nhật thông tin cá nhân.
 Quy trình review và xác minh thực tế
- Dùng một mô hình code mạnh (thường là Claude), mô tả càng chi tiết càng tốt trang hồ sơ cần làm gì và trông ra sao.
- Tác nhân trả về đặc tả; trao đổi vài vòng, review kỹ và cập nhật đến khi hài lòng. Sau đó yêu cầu tác nhân tạo kế hoạch triển khai chia thành các bước tuần tự hợp lý, có thể tách thành từng commit.
- Yêu cầu một mô hình hàng đầu thứ hai (như Codex) xem xét kế hoạch để phát hiện thiếu sót. Kế hoạch cuối cùng bao gồm unit, integration và E2E test dự định xây dựng.
- Tác nhân code chính làm từng bước hoặc từng commit. Sau mỗi bước, nó nhờ một mô hình mạnh khác review thay đổi.
- Nếu thay đổi có rủi ro cao — chạm vào thanh toán hoặc luồng sản xuất nhạy cảm — bản thân tác giả cũng review từng commit; nếu không thì đợi đến khi xong toàn bộ tính năng mới review sâu.
- Tác nhân tiếp thu góp ý từ LLM thứ hai hoặc từ người, sửa và chuyển sang bước tiếp theo. Trong quá trình đó, nó chạy unit, integration và E2E test phù hợp.
- Khi đến commit cuối, yêu cầu một mô hình khác review toàn bộ thay đổi so với đặc tả ban đầu. Nếu có vấn đề, điều tra và sửa.
- Bước PR: tác giả tự review toàn bộ diff với mức độ kỹ lưỡng tương xứng tầm quan trọng của thay đổi, đồng thời chạy các kiểm tra tự động khác gồm SAST, quét phụ thuộc, review lỗi bằng AI và review bảo mật bằng AI.
- Cuối cùng, yêu cầu tác nhân đã xây dựng tính năng đề xuất các bài kiểm thử thủ công ngắn gọn. Chạy code cục bộ hoặc trên môi trường thử nghiệm, thực hiện các kiểm tra này, và triển khai lên sản xuất nếu mọi thứ đạt.
- Nếu thay đổi rất phức tạp hoặc chạm dữ liệu nhạy cảm, chạy thêm một bộ smoke test giới hạn và an toàn trên sản xuất, không lộ dữ liệu người dùng thật và không gây thay đổi phá hủy.
Luồng này cho phép đội ngũ ship code nhanh mà vẫn xây dựng được niềm tin rằng sản phẩm đúng đặc tả và đã qua kiểm thử, kiểm tra bảo mật ý nghĩa. Không phải niềm tin tuyệt đối — phần mềm không bao giờ được đảm bảo không lỗi hay không thể bị tấn công — nhưng chắc chắn hơn nhiều so với việc merge mù quáng bất cứ thứ gì AI tạo ra.
Điểm mấu chốt là: nếu AI làm việc viết code trở nên rẻ, thì xác minh phải trở thành một phần hạng nhất trong cách chúng ta xây dựng phần mềm.