
AWS Nitro Sandboxes: mỗi pod EKS chạy trong microVM riêng
AWS ra mắt Nitro Sandboxes, cho phép mỗi pod EKS, task ECS hoặc workload EC2 được chọn chạy trong một Firecracker microVM riêng với nhân hệ điều hành độc lập, chỉ cần thêm một trường runtimeClassName và không tốn thêm phí. Chế độ bảo mật bổ sung cơ chế giải phóng khóa gắn với chứng thực, nhưng đi kèm các đánh đổi về GPU, mật độ sandbox và hiệu năng trên máy SMT.
Nitro Sandboxes: cách ly mạnh hơn cho workload trên AWS
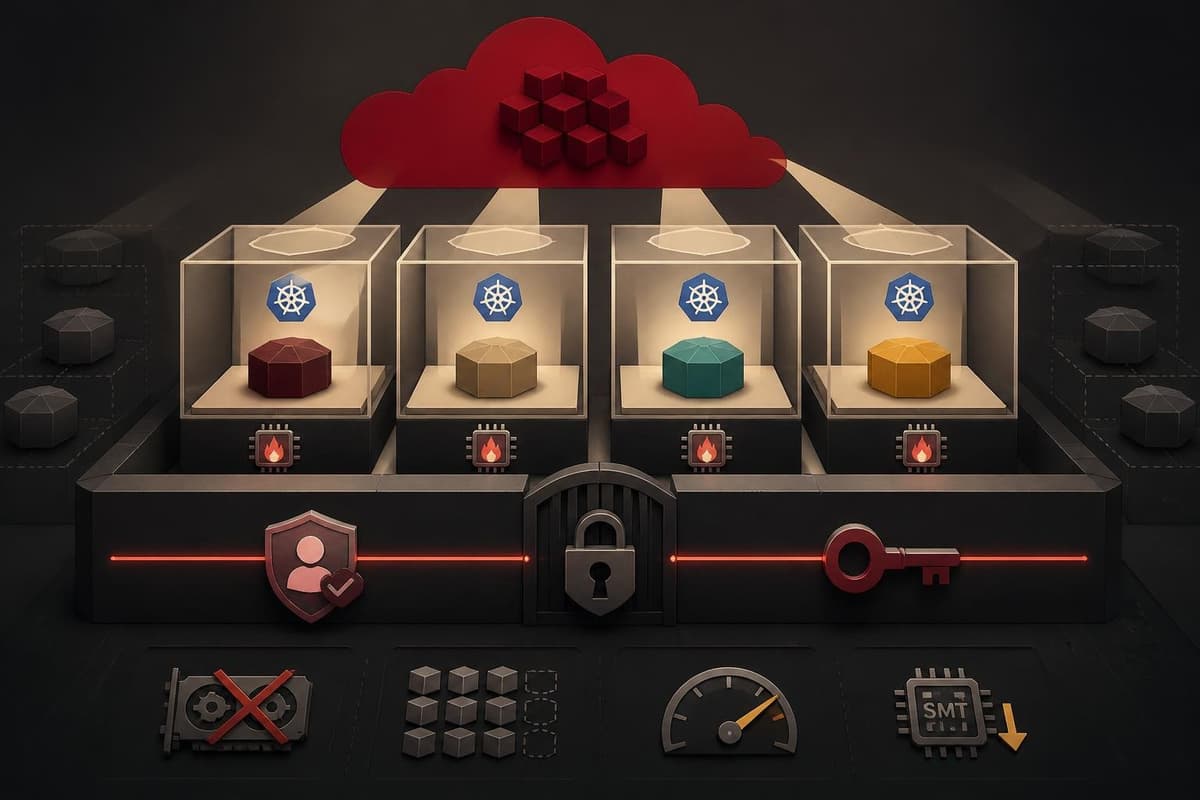
AWS vừa công bố Nitro Sandboxes, giải pháp đưa mỗi pod EKS, task ECS hoặc workload EC2 đã đăng ký sử dụng vào một microVM (máy ảo siêu nhẹ) Firecracker riêng, kèm nhân hệ điều hành độc lập. Điểm đáng chú ý là toàn bộ việc chuyển đổi chỉ cần thêm một trường runtimeClassName và không phát sinh thêm chi phí.
Đối với các nhóm vận hành container, đây là bước tiến về mô hình cô lập: thay vì các container chung nhân hệ điều hành, mỗi workload được tách biệt ở mức ảo hóa, giảm rủi ro lan rộng khi một container bị xâm nhập.
Cơ chế hoạt động và chế độ bảo mật
Về bản chất, Nitro Sandboxes dựa trên Firecracker, công nghệ ảo hóa mà AWS phát triển cho các dịch vụ serverless. Mỗi sandbox là một microVM với nhân riêng, được kích hoạt thông qua trường runtimeClassName trong cấu hình workload.
Bên cạnh chế độ tiêu chuẩn, AWS còn cung cấp chế độ bảo mật (confidential mode), bổ sung cơ chế giải phóng khóa gắn với chứng thực (attestation): khóa chỉ được trao khi workload chứng minh được trạng thái thực thi của mình là hợp lệ. Cách tiếp cận này phù hợp với các hệ thống cần mức đảm bảo cao về toàn vẹn dữ liệu và môi trường chạy.
Những đánh đổi cần lưu ý
Tài liệu của AWS liệt kê rõ các giới hạn khi dùng Nitro Sandboxes:
- Không hỗ trợ GPU passthrough: các workload cần tăng tốc bằng GPU chưa thể dùng tính năng này.
- Tối đa 5 sandbox trên mỗi vCPU: mật độ đóng gói thấp hơn so với container thông thường.
- Chỉ còn một nửa sức tính toán trên các instance SMT: máy dùng SMT (Simultaneous Multithreading — đa luồng đồng thời) bị giảm khoảng 50% hiệu năng khả dụng.
Như vậy, lợi ích về cách ly đi kèm chi phí tài nguyên, nên việc chọn workload nào để đưa vào sandbox cần được cân nhắc kỹ.
Góc nhìn
Với đội ngũ DevOps và kỹ sư vận hành tại Việt Nam, Nitro Sandboxes đáng chú ý ở chỗ hạ thấp rào cản cho mô hình cách ly mạnh: chỉ một trường cấu hình thay vì phải tự dựng hạ tầng microVM. Các hệ thống chạy mã không tin cậy — như nền tảng chạy code của người dùng hay pipeline xử lý tác vụ bên thứ ba — là ứng viên tự nhiên để thử nghiệm trước.
Tuy vậy, giới hạn về GPU, mật độ sandbox trên vCPU và hiệu năng trên máy SMT khiến tính năng này chưa phù hợp với workload nặng về tính toán hoặc cần tăng tốc phần cứng. Cách thực dụng là bắt đầu từ một nhóm workload nhỏ, đo lại mức tiêu thụ tài nguyên thực tế rồi mới mở rộng.
Nguồn: infoq.com · Quy trình biên tập
Bài viết liên quan
Phần mềm
Azure Container Apps Express chính thức ra mắt, chạy trên lớp sandbox microVM mới
01 tháng 10, 2026
Công nghệ
Elastic Beanstalk bổ sung Cluster Mode, chạy ứng dụng trên cụm EKS dùng chung
23 tháng 9, 2026
AI & ML
Ngược mã hóa API MicroVM chưa được công bố của Docker Sandbox: Bước tiến mới trong cách ly an toàn
21 tháng 5, 2026