
Chân dung hacker Corey Thuen: Khi "tố chất xấu" được dùng cho mục đích tốt
Corey Thuen, nhà sáng lập kiêm CEO của Gravwell, tuyển dụng hacker dựa trên thứ ông gọi là \"evil bit\" – tố chất đối kháng bẩm sinh không thể đào tạo được. Câu chuyện của ông là hành trình từ một cậu bé tò mò đọc hết sách hướng dẫn DOS đến một chuyên gia an ninh công nghiệp, luôn giữ ranh giới giữa \"nghịch ngợm\" và \"gây hại\".
Chân dung hacker Corey Thuen: Khi "tố chất xấu" được dùng cho mục đích tốt
Corey Thuen là một hacker với tư duy đặc biệt: tìm ra cách làm điều sai đúng đắn để đạt được kết quả đúng. Ông là nhà sáng lập kiêm CEO của Gravwell – công ty phát triển nền tảng phân tích dữ liệu và phát hiện lỗ hổng bảo mật bằng sự kết hợp giữa các chuyên gia dữ liệu lớn và những hacker thực thụ.
Trong câu chuyện nghề nghiệp của mình, Thuen chia sẻ cách ông đánh giá ứng viên, cách ông định hình ranh giới đạo đức của nghề hack, và những bài học từ một hành trình sự nghiệp đầy sóng gió trong lĩnh vực an ninh mạng công nghiệp.
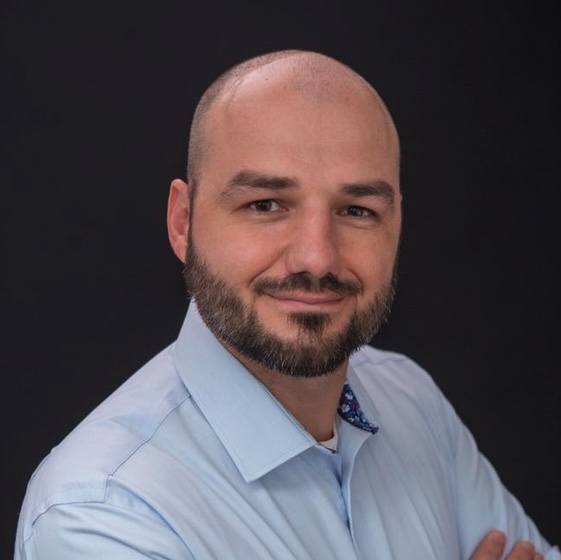 Corey Thuen, nhà sáng lập và CEO của Gravwell
"Evil bit" – tố chất không thể dạy
Khi phỏng vấn ứng viên cho nửa "hacker" của đội ngũ Gravwell, Thuen tìm kiếm những người sở hữu thứ ông gọi là "evil bit".
"Họ có 'tố chất xấu' đó không? Họ có tư duy đối kháng đủ để nhìn vào một sản phẩm và tìm ra cách khai thác nó không? Nếu không có evil bit, tôi không nghĩ chúng ta có thể dạy được."
Ông thừa nhận có thể một số người phát triển được tố chất này theo thời gian, nhưng theo kinh nghiệm cá nhân, nó hoặc có sẵn hoặc không. Với Thuen, "hacker bẩm sinh" không chỉ là một cách nói mà là một sự thật.
Vậy "evil" ở đây có nghĩa là thiếu đạo đức? Thuen phản biện: "Ai định nghĩa được đạo đức? Ai định nghĩa được thế nào là tốt, thế nào là xấu?" Theo ông, tinh thần hack cổ điển – vẫn còn tồn tại đến ngày nay – cho rằng mọi thông tin đều nên được tự do. Tất nhiên, không phải ai cũng đồng tình với quan điểm đó.
Ông dẫn chứng từ công việc thực tế: khi làm việc cho chính phủ Mỹ, ông từng đánh giá các hệ thống trong trạm biến áp điện – một phần của hạ tầng trọng yếu. Nhóm của ông tấn công các hệ thống này, nhưng mục tiêu là cải thiện an ninh cho tất cả mọi người.
"Chúng tôi đang dùng 'tố chất xấu' cho mục đích tốt. Kỹ năng hack giống như súng – bản thân chúng không xấu. Chúng có thể được dùng cho cả mục đích tốt lẫn xấu, tùy thuộc vào động cơ của người sử dụng."
Từ chiếc máy tính Packard Bell đến phim Hackers
Thuen nhận ra mình là hacker từ khi còn rất nhỏ. Khi người chú tặng gia đình một chiếc máy tính Packard Bell cũ thời trung học, việc đầu tiên ông làm là đọc hết cuốn sách hướng dẫn DOS từ đầu đến cuối.
Không ai trong gia đình ông có nền tảng công nghệ, nên trước khi có chiếc máy tính đó, ông chỉ có sự tò mò của riêng mình. Rồi đến trò chơi điện tử – cánh cửa quen thuộc đưa nhiều hacker ngày nay đến với nghề. Với quyền truy cập vào file save game và một trình soạn thảo hex, ông bắt đầu mày mò: "Byte nào điều khiển số mạng của mình? Mình có thể sửa để có vô hạn mạng không?"
Sau đó, ông xem bộ phim Hackers và bị cuốn hút hoàn toàn: "Ồ, mình muốn làm điều đó! Mình muốn bay lượn trong không gian mạng và hack Gibson. Những người này ngầu thật!"
Dù vậy, Thuen chưa bao giờ thực hiện các vụ hack vô đạo đức hay gây hại. Thời trẻ, ông thừa nhận mình "hơi nghịch ngợm" nhưng không bao giờ "độc ác".
"Hồi đó, chúng tôi không nhận thức rõ ràng mình đang làm gì sai. Chúng tôi không nghĩ mình có thể gặp rắc rối. Đơn giản là: nếu mình quay số này thì vào được hệ thống này. Đó là gì vậy? Không biết nữa, cứ thử mò xem."
Ông dựng các hệ thống thử nghiệm để tự tìm hiểu cách hoạt động của lỗ hổng, chẳng hạn như cài đặt một cơ sở dữ liệu trên website để hiểu về SQL injection – nhưng không bao giờ đi tìm các hệ thống thật để khai thác.
Sự nghiệp gắn với an ninh hạ tầng công nghiệp
Sau khi tốt nghiệp Đại học North Dakota với bằng cử nhân khoa học máy tính, Thuen học tiếp thạc sĩ tại Đại học Idaho theo chương trình học bổng dịch vụ của chính phủ – nhận học bổng đổi lại phải làm việc cho nhà nước vài năm sau khi ra trường.
Ông chọn Phòng thí nghiệm Quốc gia Idaho (INL), trung tâm nghiên cứu năng lượng hạt nhân hàng đầu của Bộ Năng lượng Mỹ, đồng thời là đơn vị được công nhận toàn cầu về bảo vệ hệ thống điều khiển công nghiệp (ICS) và công nghệ vận hành (OT). Đây cũng là nơi ông gặp Kristopher Watts – người đồng sáng lập Gravwell sau này.
Tại INL, Thuen làm việc đến năm 2013. Ông rời đi cùng Kenneth Shaw để thành lập Southfork Security – công ty đầu tiên do ông sáng lập.
Bài học đắt giá từ Southfork Security
Southfork đánh dấu lần đầu tiên Thuen "treo biển" kinh doanh, điều ông luôn khao khát. Công ty tham gia đấu thầu công cụ an ninh mạng ICS có tên Sophia – sản phẩm mà chính ông và Shaw từng góp sức phát triển tại INL. Khi không thắng thầu, ông bắt đầu làm lại từ đầu một công cụ mã nguồn mở tên là Visdom để giải quyết vấn đề tương tự.
Liên minh Năng lượng Battelle (BEA), đơn vị quản lý INL, đã kiện Thuen và Southfork với cáo buộc vi phạm bản quyền, chiếm đoạt bí mật thương mại và vi phạm thỏa thuận lao động.
Điều đáng chú ý là trong vụ việc, lập luận rằng Thuen là một hacker "tự nhận là độc hại" – qua câu giới thiệu "Chúng tôi hack mọi thứ và tạo công cụ" – đã được dùng để biện minh cho lệnh cấm tạm thời, cho phép chuyên gia pháp y sao chép ổ cứng máy tính của ông và chặn phát hành mã Visdom.
Thuen tập trung vào hệ thống điều khiển công nghiệp và an ninh IoT trong nhiều năm
Dù sau đó tòa án bác đơn xin lệnh cấm của BEA và từ chối yêu cầu phán quyết tóm tắt, vụ kiện cuối cùng kết thúc bằng một thỏa thuận riêng trước khi tòa đưa ra tiền lệ quan trọng nào. Visdom bị giao lại cho BEA, Southfork giải thể – phần lớn vì tòa án ban đầu đã gán nhãn sai các nhà sáng lập là "hacker độc hại".
Đây là bài học về cách định kiến với từ "hack" có thể ảnh hưởng đến cả một doanh nghiệp.
Gravwell – gần một thập kỷ xây dựng
Sau khi Southfork kết thúc, Thuen chuyển sang Digital Bond năm 2014 với vai trò nhà nghiên cứu cấp cao về ICS, an ninh IoT và nghiên cứu lỗ hổng. Cuối năm 2015, ông gia nhập IOActive – công ty an ninh tấn công nơi các thành viên thường tự nhận là "cướp biển làm điều sai đúng cách".
Năm 2017, ông sáng lập Gravwell và gần mười năm sau vẫn giữ vị trí CEO. Gravwell là nền tảng phân tích dữ liệu cho nhật ký bảo mật, dữ liệu máy và dữ liệu mạng.
"Tôi tin rằng phòng thủ không chỉ là tìm hiểu cách thức hoạt động của tác nhân đe dọa XYZ, mà còn đòi hỏi hiểu rõ môi trường của mình và tận dụng tối đa lợi thế chính của phòng thủ – đây là sân nhà của bạn và không ai hiểu nó rõ hơn bạn."
"Sự cay cú" như một động lực tích cực
Thuen mô tả bản thân có "cảm giác công lý quá mức" và "cảm giác cay cú quá mức" – nhưng theo nghĩa tích cực.
"Cách tốt nhất để khiến hacker dành thêm thời gian và làm việc hiệu quả là nói 'Hệ thống này không thể hack được', bởi vì khi đó... được thôi."
Theo ông, khi ai đó nói một việc không thể làm dù hoàn toàn có thể, ông sẽ làm vì "cay cú". Tuyên bố một hệ thống "không thể hack" chính là lời thách thức trực tiếp với bất kỳ hacker nào.
Điểm giao thoa giữa hacker và doanh nhân
Corey Thuen là một nhân vật phức tạp. Ông có tư duy hacker nhưng chưa bao giờ bị cám dỗ bởi hack độc hại. Ông đã sáng lập hai công ty: Southfork Security thất bại đầy tranh cãi và Gravwell đang trên đà phát triển gần một thập kỷ.
Hacker phá vỡ mọi thứ. Doanh nhân xây dựng mọi thứ. Thuen làm cả hai – luôn kèm theo chút tinh nghịch, khiếu hài hước và vô số cách nói dân dã.
Với độc giả Việt Nam quan tâm đến an ninh mạng, câu chuyện của Thuen mang lại một góc nhìn quan trọng: kỹ năng tấn công và tư duy đối kháng không tự thân là xấu. Điều quyết định là ranh giới đạo đức và mục đích sử dụng – điều mà các chương trình đào tạo an ninh mạng tại Việt Nam ngày càng chú trọng khi xây dựng đội ngũ red team và chuyên gia kiểm thử xâm nhập chất lượng cao.
Bài viết liên quan

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026
Công nghệ
Người dùng dùng AI "vibe coding" để biến TV thông minh thành TV sạch quảng cáo
23 tháng 10, 2026