
Hack máy cắt Cricut bị khóa để dùng lại từ rác điện tử
Một người dùng nhặt được máy cắt Cricut Maker trong bãi rác điện tử, máy bị khóa vĩnh viễn ở cấp tài khoản. Bằng cách chặn tin nhắn USB và ghi đè số sê-ri, anh đã đưa máy về trạng thái hoạt động đầy đủ, đồng thời phát hiện lỗ hổng cho phép đăng ký số sê-ri không tồn tại.
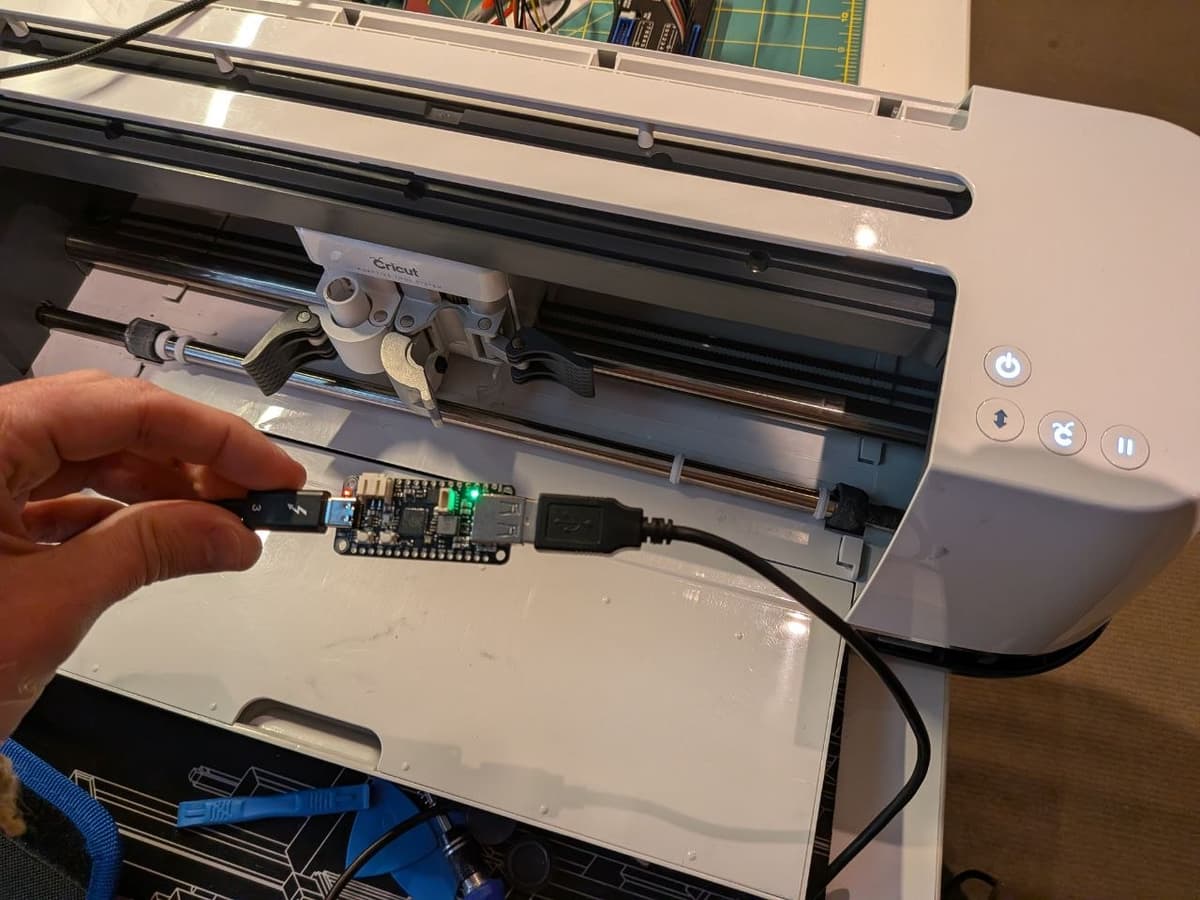
Việc hãng sản xuất khóa thiết bị cũ ở cấp tài khoản đang biến nhiều máy còn tốt thành rác. Câu chuyện một chiếc Cricut Maker cho thấy lớp khóa đó có thể bị vượt qua ở tầng phần cứng, chỉ bằng một vi điều khiển giá rẻ.
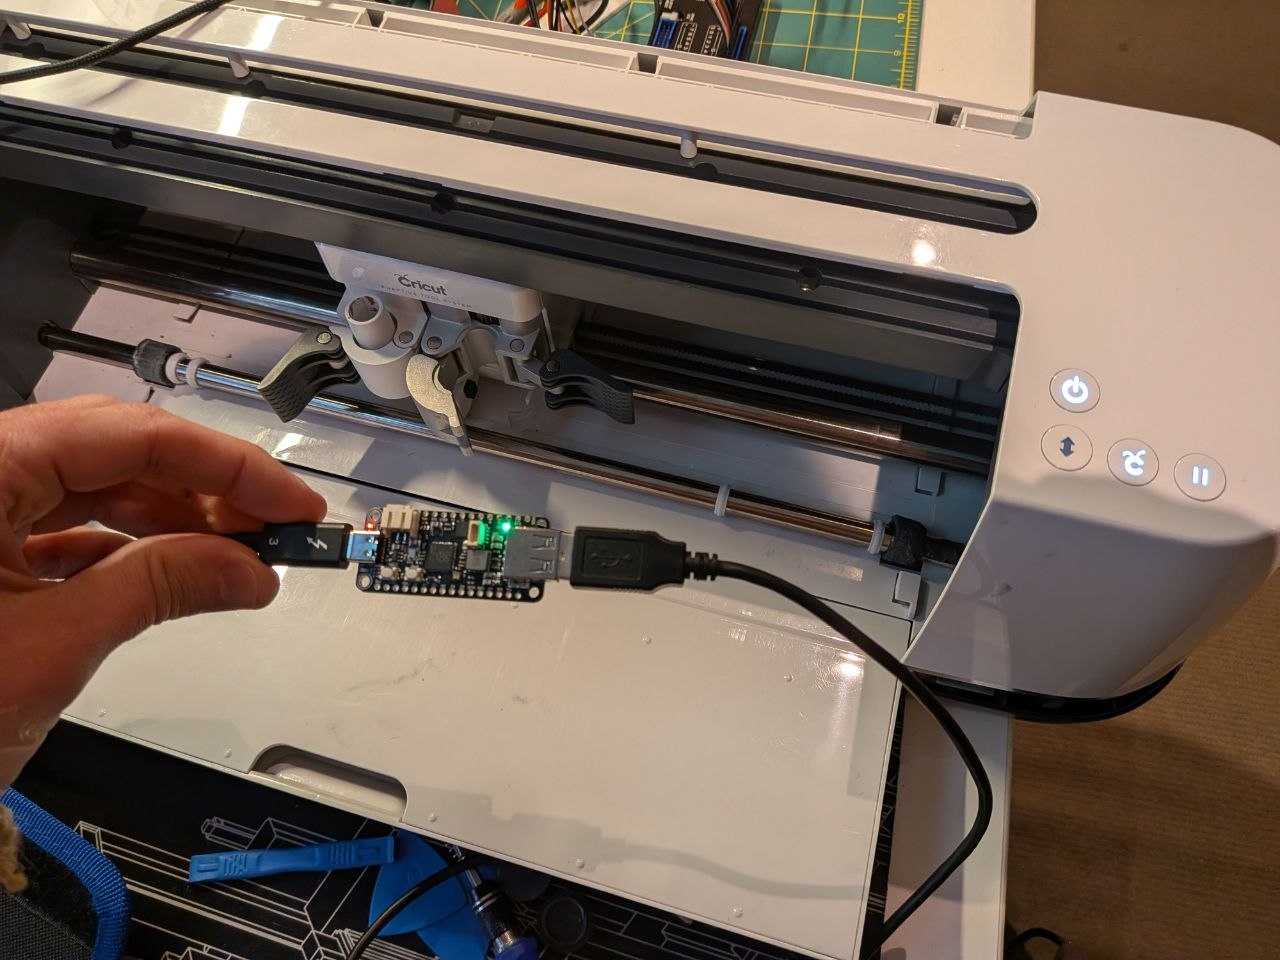 Chiếc máy Cricut Maker được nhặt từ bãi rác điện tử
Từ bãi rác về bàn thí nghiệm
Chiếc máy được phát hiện khi đang đổ rác. Ngoại hình còn khá tốt, chỉ có các con lăn bị hỏng, nhiều khả năng đó chính là lý do chủ cũ vứt bỏ máy.
Người viết biết Cricut thường khóa hoặc vô hiệu hóa máy khá mạnh tay. Quả nhiên máy đã bị khóa, nhưng anh vẫn muốn thử vọc cho vui.
Sau khi tìm hiểu, anh phát hiện con lăn thay thế bán sẵn với giá rất rẻ. Cấp nguồn 12V thay vì 18V theo yêu cầu, máy vẫn lên nguồn, vượt qua bài tự kiểm tra và giao tiếp với phần mềm. Chỉ có điều khi kết nối, phần mềm hiện thông báo "Machine deactivated" (máy đã bị vô hiệu hóa).
Ba hướng tiếp cận
Hướng đầu tiên là tìm một chip EEPROM trên bo mạch chủ để ghi lại số sê-ri. Việc tháo máy không dễ, nhưng dù sao cũng phải làm để thay con lăn. Kết quả: không có EEPROM nào, còn vi điều khiển thì anh không có thiết bị gỡ lỗi tương ứng.
Hướng thứ hai là chặn kết nối mạng của phần mềm, thay số sê-ri hoặc trả về thông báo thành công. Các biện pháp bảo mật của ứng dụng khiến việc vô hiệu hóa ghim chứng chỉ (certificate pinning) rắc rối hơn anh muốn. Không phải không làm được, chỉ là anh chưa tìm ra cách đơn giản.
Hướng thứ ba, và là hướng thành công, nhắm vào đường truyền giữa máy cắt và máy tính. Anh dùng Wireshark bắt các gói tin USB. Máy dùng chuẩn USB CDC để giao tiếp, và rất nhanh sau đó anh tìm ra các gói tin gửi số sê-ri. Không có checksum hay mã hóa nào đi kèm.
Ghi đè số sê-ri bằng RP2040
Anh mượn một chip RPi RP2040, dùng được cả ở vai trò USB Host lẫn USB Client. Từ các ví dụ USB Host và CDC echo của thư viện TinyUSB Arduino, anh ghép thành một thiết bị trung gian đơn giản để chặn và ghi đè dữ liệu.
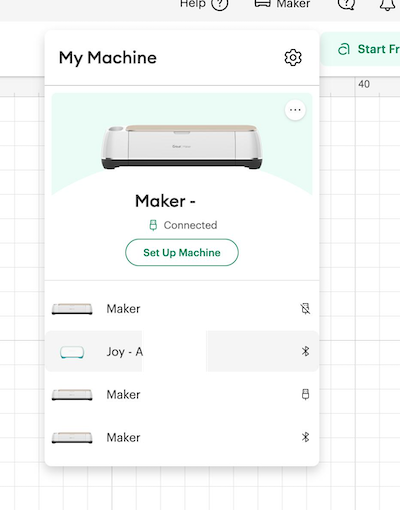 Thiết bị chuyển tiếp dùng chip RP2040
Một chi tiết gây mất thời gian: USB Host chỉ chạy đúng khi ép xung lên 240MHz. Anh cũng cấu hình toàn bộ thông tin USB như mã nhà sản xuất, mã sản phẩm và phần mô tả cho khớp với máy thật.
Khi phát hiện gói tin từ máy cắt có độ dài phù hợp và chứa lệnh cùng số sê-ri, thiết bị thay bằng một số sê-ri khác. Số sê-ri dường như được cấp tuần tự, và trạng thái của mọi máy đều xem được trên trang web của Cricut.
Với số sê-ri bị ghi đè ngay ở tầng phần cứng, phần mềm không hề hay biết. Máy hiện lên trong tài khoản của anh. Thậm chí anh còn đăng ký được những số sê-ri không tồn tại trên trang tra cứu trạng thái của Cricut.
Hệ quả về bảo mật
Việc này đặt ra câu hỏi: người lạ hoàn toàn có thể khiến số sê-ri của người dùng khác bị khóa, hoặc thêm máy của người khác vào tài khoản của mình.
Sau khi vệ sinh máy, thay con lăn (mẹo: ngâm con lăn mới vào nước nóng cho mềm để lắp), lắp lại và in một vỏ nhựa nhỏ cho chip RP2040, anh dùng máy như đồ mới.
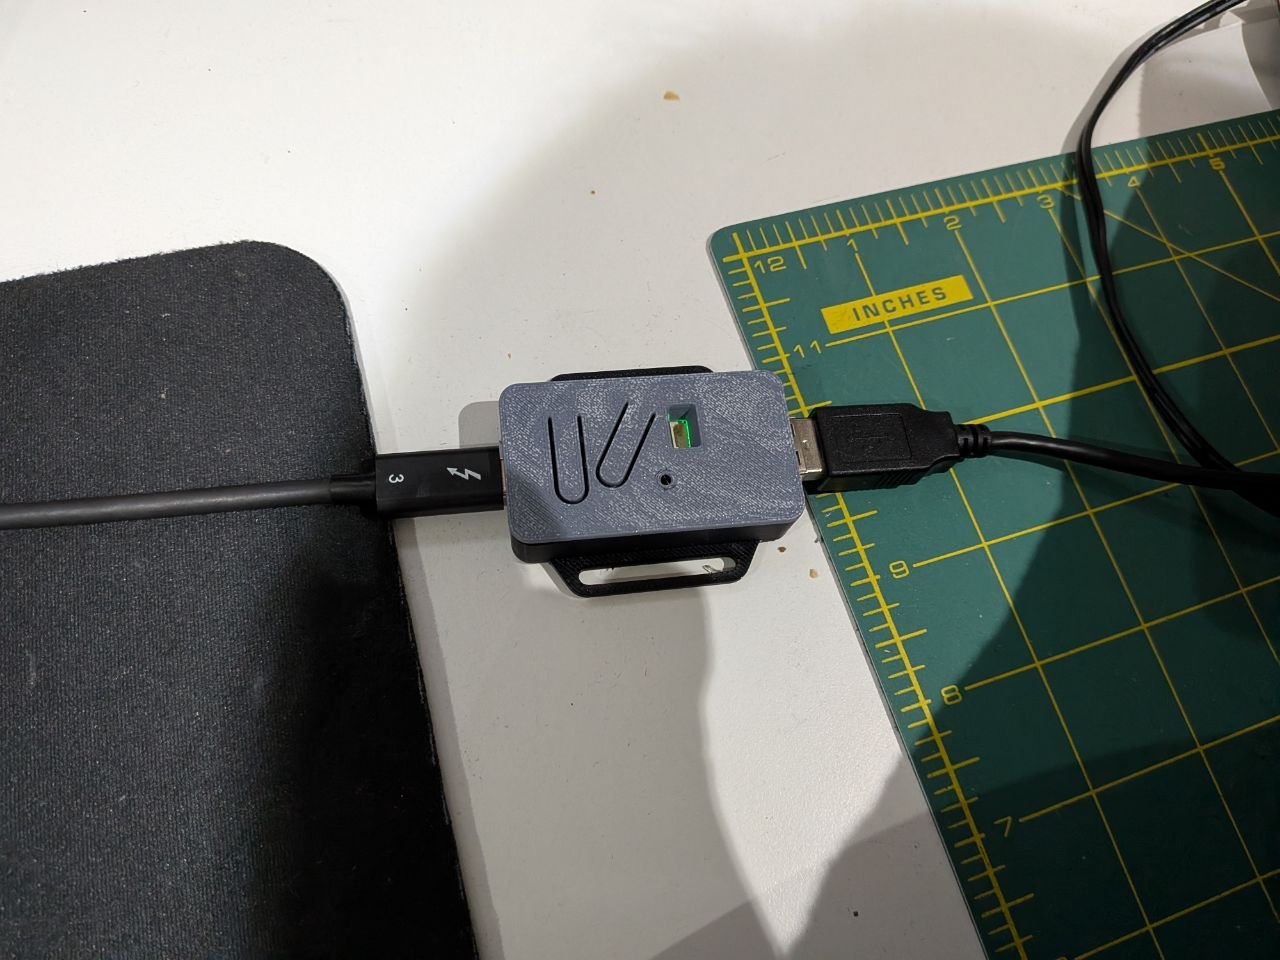 Máy sau khi được phục hồi hoạt động bình thường
Cách làm này khó dùng với người thường, và anh cho rằng đã có những giải pháp chỉ dùng phần mềm. Một số hướng khác có thể thử:
- Chặn lưu lượng mạng hoặc vá ứng dụng để báo một số sê-ri khác
- Viết trình điều khiển giả lập kết nối USB CDC của Cricut và chuyển tiếp số sê-ri
- Viết trình điều khiển giả lập USB CDC nhưng kết nối với máy qua Bluetooth
- Tìm hiểu quy trình cập nhật phần sụn và vá số sê-ri ngay trong lần cập nhật
- Dùng thiết bị đóng vai trò trung gian Bluetooth
- Gắn thêm vi điều khiển giữa chip Bluetooth và vi điều khiển của máy để ghi đè số sê-ri
Anh không có ý định thử các hướng trên vì đã có cách chạy được. Anh cũng không chia sẻ mã đổi số sê-ri, với lý do có thể không được miễn trừ theo luật bản quyền Australia. Đoạn mã này rất gần với các ví dụ có sẵn trong thư viện TinyUSB Arduino.
Góc nhìn
Câu chuyện cho thấy khóa ở cấp tài khoản không đồng nghĩa với bảo vệ phần cứng. Khi giao tiếp giữa thiết bị và phần mềm không có chữ ký hay mã hóa, một chip vài chục nghìn đồng đủ để đánh lừa toàn bộ hệ thống kiểm tra.
Với các nhóm phát triển thiết bị tại Việt Nam, đây là bài học về thiết kế xác thực. Nếu muốn chặn thiết bị bị lạm dụng, cần ký số ở tầng phần cứng thay vì chỉ dựa vào số sê-ri gửi qua một đường truyền không được bảo vệ. Ngược lại, người dùng và các bên sửa chữa cũng có thêm căn cứ để đòi quyền sửa thiết bị mình đã mua.
Nguồn: sprocketfox.io · Quy trình biên tập
Bài viết liên quan
Công nghệ
Mất chín năm để hack chiếc Xbox 360: Câu chuyện về fault injection và sức mạnh của Raspberry Pi Pico
13 tháng 10, 2026
Phần mềm
Mật khẩu chửi thề "cực chất" của quản trị viên và lỗ hổng chết người phía sau
29 tháng 10, 2026
Công nghệ
Đảo ngược kỹ thuật thiết bị ME2: Khi súng nhiệt và con dao giúp khôi phục mã nguồn đã mất
18 tháng 4, 2026