
Kẻ trộm tiền mã hóa bán ví cứng cài eSIM bí mật để chiếm đoạt tài sản
Tội phạm mạng đang bán các ví cứng (hardware wallet) đã bị can thiệp, bên trong gắn sẵn một eSIM bí mật cho phép chúng âm thầm truy cập và chiếm đoạt tiền mã hóa của nạn nhân. Thủ đoạn tinh vi này cho thấy mối đe dọa ngày càng gia tăng đối với những người nắm giữ tài sản số.
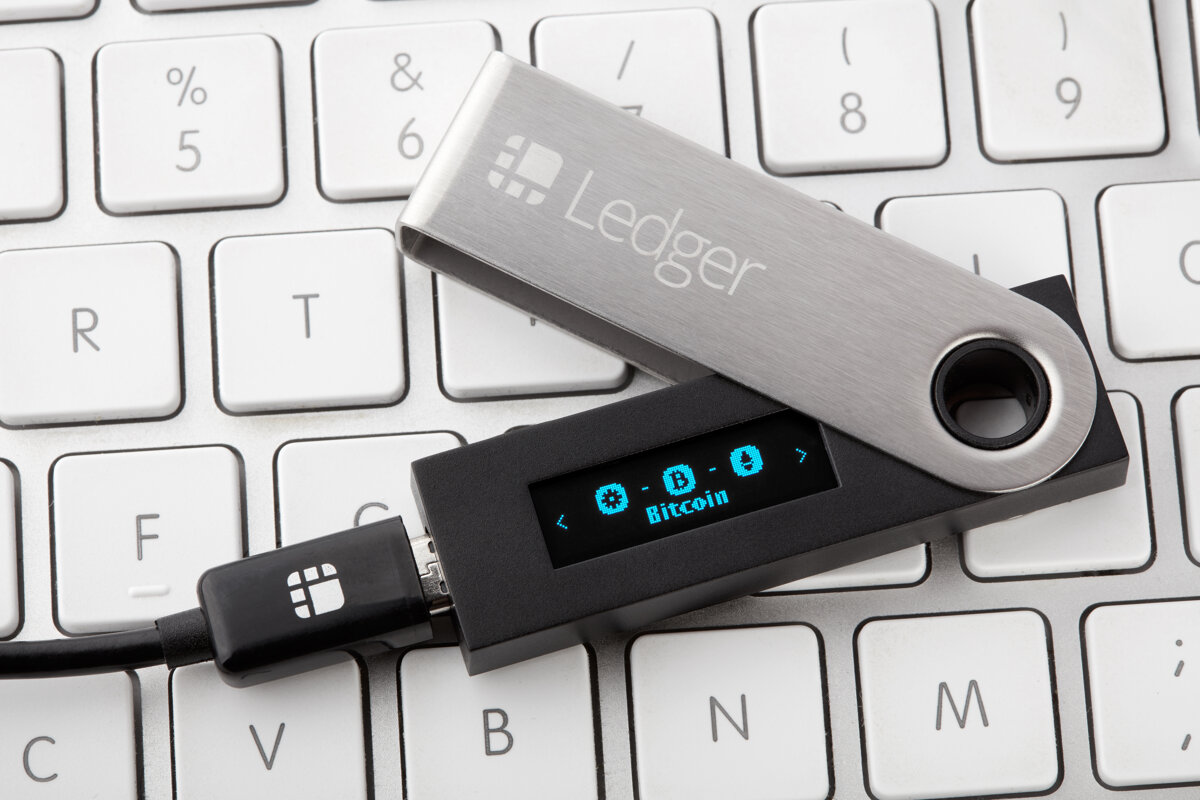
Trong giới tiền mã hóa, ví cứng (hardware wallet) từ lâu được xem là "két sắt" an toàn nhất để cất giữ tài sản số, nhờ nguyên tắc khóa riêng tư không bao giờ rời khỏi thiết bị. Thế nhưng chính niềm tin đó đang bị lợi dụng bởi một chiêu trò mới cực kỳ tinh vi: những kẻ trộm bán ra thị trường các ví cứng đã bị can thiệp phần cứng, gắn kèm một eSIM bí mật để âm thầm kiểm soát thiết bị.
Thủ đoạn: eSIM ẩn trong ví cứng
Theo thông tin từ heise.de, các đối tượng xấu không tấn công vào phần mềm ví như thông thường, mà can thiệp trực tiếp vào phần cứng. Chúng cài một eSIM — tức SIM điện tử được hàn sẵn trên bo mạch — vào bên trong thiết bị ví.
eSIM này cho phép thiết bị kết nối độc lập với mạng di động mà không cần người dùng biết. Nhờ đó, kẻ tấn công có thể:
- Duy trì một kênh liên lạc ngầm với thiết bị ví
- Thu thập dữ liệu hoặc theo dõi hoạt động của nạn nhân
- Tìm cách trích xuất khóa riêng tư hoặc chuyển tiền mã hóa ra ngoài
Điểm nguy hiểm nằm ở chỗ: người mua thường chỉ kiểm tra ví qua phần mềm, kiểm tra bao bì hay seed phrase, mà hiếm khi mở tung phần cứng để soi từng linh kiện bên trong. Với một thiết bị trông hoàn toàn bình thường, nạn nhân không hề hay biết mình đang "tự nguyện" đưa tài sản vào tay kẻ gian.
Vì sao chiêu trò này đáng sợ?
Các cuộc tấn công ví cứng trước đây chủ yếu khai thác lỗ hổng firmware hoặc lừa người dùng nhập seed phrase vào trang web giả mạo. Nhưng việc nhúng eSIM là bước tiến nguy hiểm hơn, bởi nó tạo ra một cửa hậu vật lý khó phát hiện và không phụ thuộc vào kết nối Internet của người dùng.
Khi thiết bị có khả năng tự kết nối mạng di động, ranh giới giữa "thiết bị ngoại tuyến an toàn" và "thiết bị luôn trực tuyến" gần như bị xóa bỏ.
Ngoài ra, kịch bản này thường gắn với các giao dịch mua bán ví cứng cũ hoặc qua kênh không chính thức — nơi giá rẻ hơn đáng kể so với đại lý ủy quyền, khiến người dùng dễ mắc bẫy.
Bài học cho người dùng Việt Nam
Với cộng đồng tiền mã hóa tại Việt Nam — nơi nhu cầu tự lưu trữ tài sản ngày càng tăng — đây là lời cảnh báo đáng lưu tâm. Một số khuyến nghị:
- Chỉ mua ví cứng từ nhà sản xuất hoặc đại lý ủy quyền chính thức, tránh hàng trôi nổi, hàng xách tay giá rẻ bất thường.
- Ưu tiên thiết bị mới nguyên seal, kiểm tra kỹ bao bì và tem niêm phong.
- Tự tạo seed phrase ngay trên thiết bị, tuyệt đối không dùng seed phrase có sẵn do người bán cung cấp.
- Cảnh giác với ví cũ hoặc thiết bị đã qua sử dụng, đặc biệt khi mua trên các sàn thương mại điện tử không rõ nguồn gốc.
- Với tài sản lớn, cân nhắc giải pháp ví đa chữ ký (multisig) hoặc chia nhỏ tài sản để giảm rủi ro.
Kết luận
Sự việc cho thấy tội phạm mạng ngày càng đầu tư vào các thủ đoạn tấn công chuỗi cung ứng (supply chain attack) ở tầng phần cứng — một lĩnh vực mà người dùng khó phòng vệ nhất. Đối với những ai đang nắm giữ tiền mã hóa, việc kiểm soát nguồn gốc thiết bị quan trọng không kém gì việc bảo vệ seed phrase. Công nghệ càng an toàn trên lý thuyết thì càng trở thành mục tiêu hấp dẫn cho những kẻ muốn phá vỡ nó bằng con đường khác.
Bài viết liên quan

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026
Công nghệ
Mozilla ra mắt Firefox Enterprise: Trình duyệt doanh nghiệp đặt chủ quyền dữ liệu lên hàng đầu
13 tháng 10, 2026