Kiểm thử Terraform bằng AWS Emulator trước khi apply thật
AWS Emulator giả lập các API thật của AWS ngay trên máy cục bộ, giúp chạy terraform apply trên hạ tầng giả trước khi áp lên tài khoản thật. Cách làm này bắt được lỗi chỉ xuất hiện khi gọi API, thứ mà bước plan thường bỏ sót.
Bước terraform plan báo xanh toàn bộ, danh sách thay đổi tài nguyên đầy đủ. Bạn bấm apply và job gãy với một lỗi khó hiểu rằng tài nguyên không thể thay đổi. Mở pull request mới, thử lại, có khi lại gặp lỗi khác.
Nguyên nhân nằm ở khoảng cách giữa plan và apply. Plan chỉ mô phỏng dựa trên khai báo tĩnh: thứ tự áp dụng, tham số, giá trị cấu hình. Nó không biết bạn đã có sẵn một bucket tên my-bucket-asdasdasd trên AWS, hay bạn đang nâng cấp một instance RDS PostgreSQL từ phiên bản 14 lên 18 mà thiếu cờ "apply immediately".
AWS Emulator, công cụ đã được giới thiệu trước đó, lấp đúng khoảng trống này. Điểm mới trong bài viết dưới đây là cách đưa nó vào quy trình Terraform thực tế, cả khi chạy cục bộ lẫn trong pipeline.
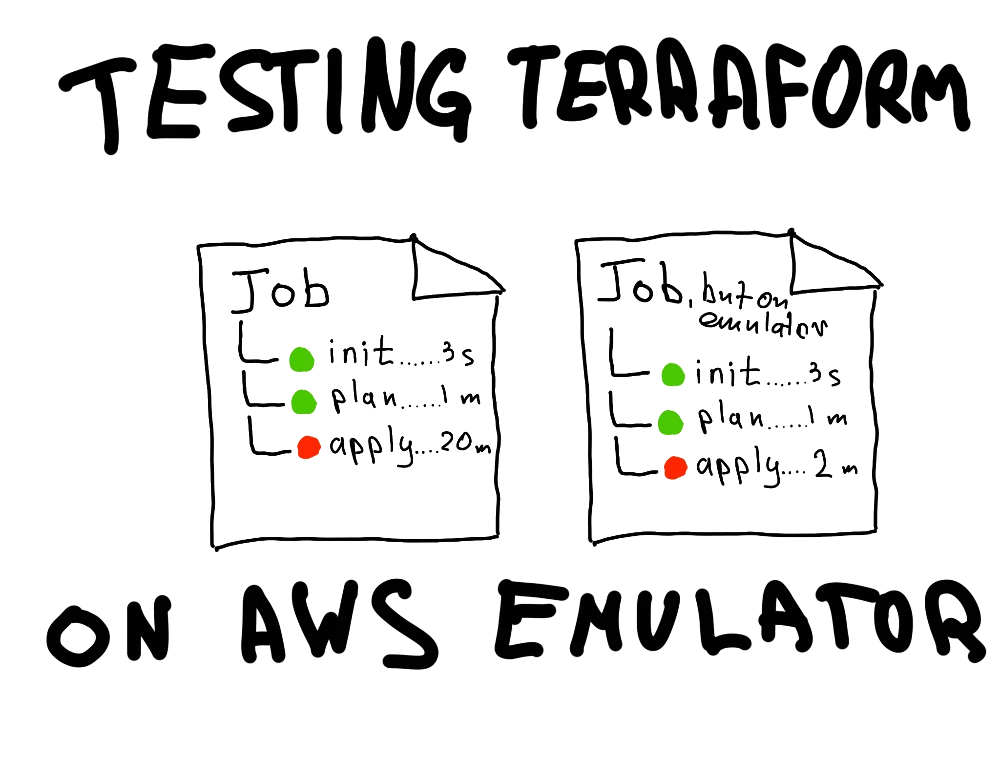 Sơ đồ kiểm thử Terraform với AWS Emulator
Vì sao cần một AWS giả lập tạm thời
Có nhiều công cụ giả lập dịch vụ AWS, nhưng chúng thiếu hiểu biết thật về kiến trúc dịch vụ. Chúng có thể trông giống, nhưng không xác thực. Khác biệt nhỏ đó đôi khi gây ra rất nhiều rắc rối.
AWS Emulator là một tệp nhị phân tự chứa hoặc một container Docker, chạy được cục bộ hoặc trong CI. Quy trình quen thuộc "Plan > Apply" chuyển thành "Plan > Apply lên hạ tầng AWS giả để kiểm thử > Apply lên hạ tầng thật". Job dài hơn một chút, nhưng bù lại bạn không phải tạo nhánh mới chỉ để sửa lỗi.
Chạy cục bộ với Docker
Có thể cài aws-emulator qua trình quản lý gói, hoặc dựng bằng Docker. Dựng bằng Docker giữ máy sạch khỏi thêm một gói nữa, dù image khá nặng, khoảng 1,24GB.
docker build -t aws-emulator .
docker run --rm -d -p 9297:9297 aws-emulator -a off
Cờ -a off tắt kiểm tra chữ ký yêu cầu cho gọn ở môi trường cục bộ. Tài liệu chính thức của AWS khuyến nghị giới hạn bộ nhớ bằng --memory=2g --memory-swap=2g, nhưng chạy cục bộ thì không nhất thiết.
Kiểm tra trạng thái qua endpoint quản trị:
curl -sk https://127.0.0.1:9297/__admin/health
ok
Trỏ Terraform vào emulator
Cần sửa cấu hình provider để Terraform gọi emulator thay vì API AWS thật. Trong tệp providers.tf, bật insecure = true vì emulator dùng HTTPS với chứng chỉ tự ký, và s3_use_path_style = true vì nó chạy trên một địa chỉ IP duy nhất.
Bốn cờ skip_credentials_validation, skip_metadata_api_check, skip_requesting_account_id và skip_region_validation ngăn provider gọi AWS thật hoặc dịch vụ metadata của instance.
Quan trọng nhất là khối endpoints, khai báo địa chỉ emulator cho từng dịch vụ dùng trong cấu hình: EC2, Lambda, IAM, STS, CloudWatch, Logs, Events, SNS.
endpoints {
  ec2        = var.emulator_endpoint
  lambda     = var.emulator_endpoint
  iam        = var.emulator_endpoint
  sts        = var.emulator_endpoint
  cloudwatch = var.emulator_endpoint
  logs       = var.emulator_endpoint
  events     = var.emulator_endpoint
  sns        = var.emulator_endpoint
}
Biến emulator_endpoint mặc định là https://127.0.0.1:9297. Phần còn lại của cấu hình giữ nguyên như dự án thật.
Plan xanh chưa nói lên gì
Với một stack mẫu gồm VPC, subnet, security group, Lambda, SNS và CloudWatch, lệnh terraform init và terraform plan đều chạy ổn, báo 15 tài nguyên sẽ được thêm.
Điều đáng nói là terraform apply --auto-approve cũng thành công, tạo đủ 15 tài nguyên với các ARN giả lập mang số tài khoản toàn số 0. Emulator lưu trạng thái trong bộ nhớ, nên mỗi lần khởi động lại container là toàn bộ dấu vết cũ biến mất.
Nhược điểm: log container không hiển thị các yêu cầu API nhận được, nên khó theo dõi chuyện gì xảy ra bên trong.
Chạy trong pipeline CI
Trong CI, bài viết dùng cách cài qua trình quản lý gói, phù hợp vì máy chạy CI chỉ tồn tại tạm thời. Khác với bản cục bộ, pipeline bật kiểm tra chữ ký và xác thực chứng chỉ đầy đủ.
Các bước chính của workflow:
- Cài
aws-emulator, sau đó chạy nền và chờ endpoint/__admin/healthtrả lời, tối đa 30 giây. - Xuất các biến môi trường gồm
AWS_SHARED_CREDENTIALS_FILE,AWS_CONFIG_FILE,AWS_CA_BUNDLEtrỏ vào thư mục emulator tự sinh. - Khởi tạo, kiểm tra cú pháp, plan rồi apply Terraform.
terraform -chdir=terraform init -input=false
terraform -chdir=terraform validate
terraform -chdir=terraform plan -input=false
terraform -chdir=terraform apply -auto-approve -input=false
Một chi tiết đáng lưu ý: khi access_key và secret_key để trống, provider sẽ dùng tệp thông tin xác thực mà emulator ghi ra. Và insecure được đặt về false, chứng chỉ emulator được xác thực qua AWS_CA_BUNDLE.
Với stack mẫu, cả pipeline mất 1 phút 25 giây. Có thể rút ngắn bằng cách thêm cache.
Cố tình làm hỏng để kiểm chứng
Chỉ trình bày kịch bản thành công dễ tạo cảm giác tin tưởng sai lệch về công cụ. Vì vậy bài viết thêm biến enable_failure_demo: khi bật, stack cố tạo một bảng DynamoDB với tên không hợp lệ.
Kết quả là terraform plan vẫn báo 16 tài nguyên sẽ được thêm, không hề báo lỗi. Đến bước apply thì hỏng:
Error: creating AWS DynamoDB Table (ab): operation error DynamoDB: CreateTable,
https response error StatusCode: 400, api error ValidationException:
Value 'ab' at 'tableName' failed to satisfy constraint:
Member must have length greater than or equal to 3
Đây chính là loại lỗi chỉ lộ ra khi gọi API thật, không lộ ra ở bước plan.
Giới hạn cần biết
Thứ nhất, emulator chưa giả lập hiệu quả chính sách IAM và kiểm tra quyền. Đây là thiệt thòi lớn, vì kiểm tra quyền là bước then chốt để hạ tầng sẵn sàng cho môi trường production.
Thứ hai, công cụ còn đang phát triển. Ngay trong lúc viết bài, tác giả gặp vài trường hợp trả về 501 NotImplemented. Điều này gây khó chịu nếu hạ tầng của bạn lớn, nhiều cấu hình lạ và dùng dịch vụ mới.
Thứ ba, vấn đề telemetry. AWS nói rõ emulator thu thập dữ liệu sử dụng và lỗi, kèm đường tắt để tắt bằng biến EMULATOR_TELEMETRY=off hoặc trong tệp cấu hình. Cách làm minh bạch này đáng ghi nhận. Mã nguồn cũng mở, nên ai quá lo ngại có thể tự build bản không có telemetry.
Góc nhìn
Với các nhóm làm hạ tầng trên AWS, chi phí thử một lần apply hỏng không chỉ là thời gian. Nó còn là tài nguyên thật bị tạo dở dang, hoá đơn phát sinh và trạng thái khó dọn.
Đưa emulator vào pipeline trước bước apply thật giúp bắt các lỗi kiểu ràng buộc tham số, xung đột tên tài nguyên hay thứ tự phụ thuộc. Đây đúng là lớp lỗi mà các công cụ kiểm tra tĩnh bỏ sót.
Tuy vậy, đừng coi đây là lớp bảo vệ cuối cùng. Chừng nào emulator chưa mô phỏng được IAM, các nhóm vẫn phải giữ bước kiểm tra quyền và môi trường staging riêng. Cách hợp lý là xếp emulator vào nhóm kiểm thử nhanh, chạy trên mọi pull request, còn môi trường thật dành cho những thay đổi đã qua lớp đó.
Nguồn: notes.hatedabamboo.me (bài gốc ngày 22 tháng 11, 2026) · Quy trình biên tập