LearnWorlds bị lợi dụng để phát tán 13.000 email lừa đảo
Kẻ tấn công tạo khoảng 570 tài khoản dùng thử miễn phí trên nền tảng LearnWorlds để gửi 13.000 email giả mạo thông báo vi phạm bản quyền YouTube nhằm đánh cắp tài khoản Google. LearnWorlds khẳng định hệ thống không bị xâm nhập.
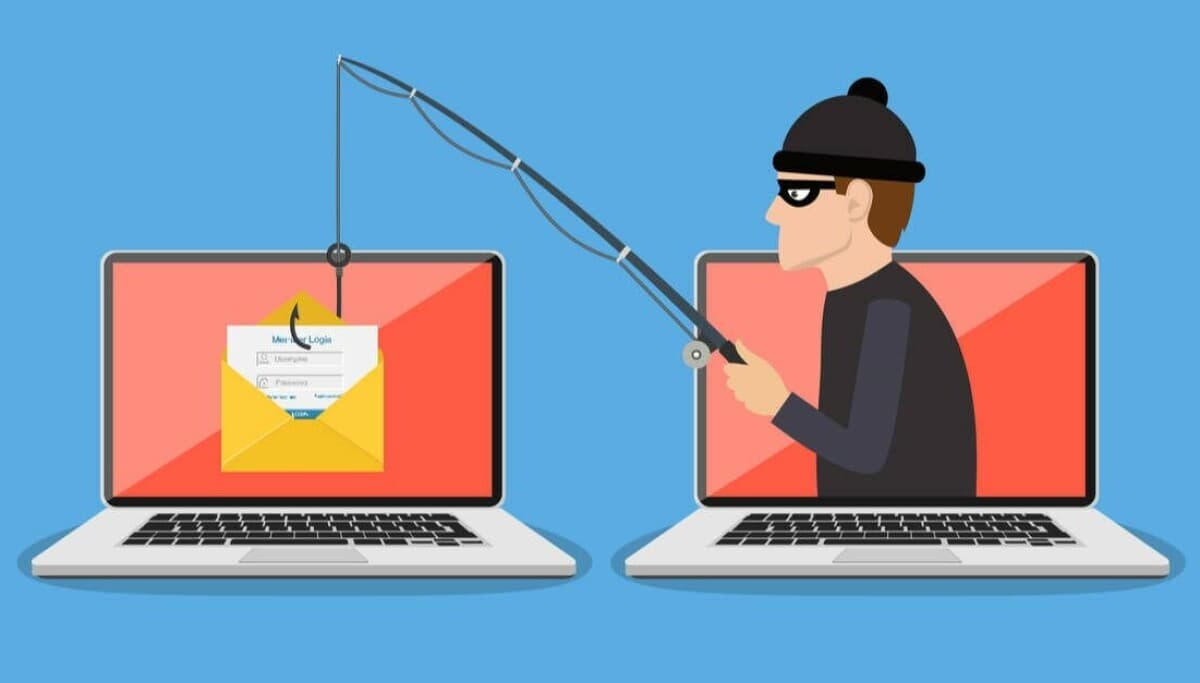
LearnWorlds, nền tảng phần mềm và khóa học trực tuyến, cho biết kẻ tấn công đã gửi 13.000 email lừa đảo (phishing) tới khách hàng trong bảy ngày bằng cách dùng công cụ tự động mở các tài khoản dùng thử miễn phí. Công ty khẳng định hệ thống của mình không bị xâm nhập.
Sự việc đáng chú ý vì kẻ tấn công không cần tấn công hạ tầng mà chỉ cần lợi dụng đúng các tính năng hợp pháp của nền tảng — cụ thể là email chào mừng tự động — để biến dịch vụ có uy tín thành bàn đạp phát tán lừa đảo.
Diễn biến vụ việc
Theo Panos Siozos, đồng sáng lập kiêm CEO của LearnWorlds, kẻ tấn công đã tạo khoảng 570 tài khoản dùng thử miễn phí trên nền tảng trong khoảng thời gian từ ngày 7 đến 14/11, rồi dùng chúng để gửi các thông báo vi phạm bản quyền giả mạo tới khách hàng.
"Chúng tôi không tìm thấy bằng chứng nào về việc truy cập trái phép vào các trường học hiện có của khách hàng hay dữ liệu cá nhân mà chúng tôi lưu giữ cho khách hàng và người dùng cuối của họ," ông nói với The Register.
Theo Siozos, kẻ tấn công đã vượt qua giới hạn số lượng đăng ký dùng thử tính theo từng khách hàng của nền tảng và lợi dụng tính năng email chào mừng để phát tán thư lừa đảo.
"Trong mỗi lượt dùng thử, chúng thêm danh sách địa chỉ mục tiêu của riêng mình và viết lại email chào mừng tiêu chuẩn thành một thông báo bản quyền giả. Việc thêm những người dùng đó kích hoạt email chào mừng được gửi từ địa chỉ gửi thư của chúng tôi."
Email đầu tiên được gửi vào ngày 7/11. Sau đó công ty phát hiện các đăng ký đáng ngờ và chặn người gửi đầu tiên vào ngày 9/11, nhưng kẻ tấn công quay lại với làn sóng thứ hai chỉ trong vòng 40 phút.
LearnWorlds đã xóa toàn bộ các tài khoản dùng thử vào ngày 10/11, và một tài khoản trả phí — được dùng để gửi thêm email — vào ngày 14/11.
"Tổng cộng, khoảng 13.000 email đã được gửi tới các địa chỉ trong danh sách người nhận bên ngoài do người gửi cung cấp," Siozos cho biết. "Các tài khoản dùng thử đã gửi 9.853 email trong giai đoạn 7–9/11, còn tài khoản trả phí gửi 3.723 email vào ngày 14/11. Chúng tôi không thể biết bao nhiêu người đã nhấp vào, vì đường link được ngụy trang để che giấu lượt nhấp. Các địa chỉ người nhận là danh sách riêng của kẻ gửi."
CEO xác nhận LearnWorlds đã tăng cường kiểm tra bot và đang tạm giữ các tài khoản mới nếu email của chúng kích hoạt các dấu hiệu gian lận.
"Chúng tôi cũng đã xem xét những mẫu hành vi mới mà kẻ tấn công sử dụng để xây dựng cơ chế chấm điểm tiên tiến hơn. Chúng tôi đã báo cáo trang web lừa đảo để nó bị gỡ xuống. Các biện pháp khác hiện đang được xem xét."
Khuyến nghị cho người đã đăng nhập vào trang giả mạo: đổi mật khẩu Google và kiểm tra hoạt động bảo mật gần đây của tài khoản.
Chiêu trò lừa đảo
Xác nhận của công ty diễn ra sau những nghi ngờ về hành vi bất thường do người dùng nêu trên mạng xã hội. Các báo cáo của người dùng bao gồm bản sao những email họ nhận được, yêu cầu phản hồi khẩn cấp về các cáo buộc vi phạm bản quyền giả mạo liên quan đến nội dung YouTube.
Một trong những người nhận nổi bật là Marcus Hutchins, người nổi tiếng với vai trò chặn mã độc WannaCry. Hutchins cho biết anh nhận được email từ máy chủ thư chính thức của công ty.
Email mà Hutchins đăng lên X đề cập chung chung đến các vi phạm sở hữu trí tuệ và bản quyền nhưng không nêu vấn đề cụ thể nào. Email thúc giục người nhận nhấp vào một đường link YouTube để xem "tài liệu hỗ trợ do LearnWorks đệ trình."
Đường link đó hóa ra là một liên kết chuyển hướng YouTube, đưa người nhận tới một trang web riêng hiển thị trang Google OAuth thật. Nếu người dùng hoàn tất luồng ủy quyền, kẻ tấn công sẽ nắm quyền kiểm soát tài khoản Google và YouTube của nạn nhân.
"Trang web được thiết kế để trông giống trang YouTube chính thức, cho phép người dùng xem xét các khiếu nại bản quyền đối với kênh của họ," Hutchins viết. "Nó mang cả thương hiệu YouTube và Google, cùng giao diện rất giống với YouTube chính thức."
Theo ảnh chụp màn hình của Hutchins và những người khác, kẻ tấn công liên tục chỉnh sửa kiểu dáng và định dạng email, dù mồi nhử và cơ chế xác thực vẫn giữ nguyên.
Hutchins không nêu rõ chính xác trang lừa đảo đánh cắp quyền truy cập tài khoản Google của nạn nhân bằng cách nào, nhưng mô tả của anh khớp với các bước thường thấy trong tấn công lừa đảo bằng sự đồng ý OAuth (OAuth consent phishing).
Các cuộc tấn công này dùng trang web độc hại dẫn nạn nhân tới trang OAuth thật, nơi người dùng nhập thông tin đăng nhập và vượt qua các bước xác thực đa yếu tố (MFA). Thông thường sau đó xuất hiện trang yêu cầu cấp quyền; nếu người dùng đồng ý, trang web độc hại sẽ nhận được token truy cập OAuth của tài khoản nạn nhân — tức là chìa khóa để điều khiển tài khoản đó.
Về LearnWorlds
LearnWorlds có trụ sở tại Cyprus, cho biết nền tảng của mình có hai triệu người học hoạt động hàng tháng, truy cập 900.000 khóa học và hơn 14.000 khách hàng doanh nghiệp. Kể từ khi ra mắt năm 2014, công ty tuyên bố đã tạo ra hơn 1 tỷ đô la doanh thu.
Doanh nghiệp tập trung vào các khóa học white-label (khóa học do một doanh nghiệp phát triển rồi bán lại cho doanh nghiệp khác, bên mua sẽ thay đổi thương hiệu và trình bày tài liệu khóa học như của chính mình).
Góc nhìn
Với các nhà phát triển và kỹ sư bảo mật, vụ việc là lời nhắc rằng những tính năng tiện lợi nhất của sản phẩm — email chào mừng tự động, đăng ký dùng thử miễn phí, gửi thư từ miền chính thức — cũng chính là bề mặt tấn công dễ bị bỏ qua nhất. Khi một tài khoản dùng thử có thể tùy ý nhập danh sách người nhận và viết lại nội dung email mẫu, kẻ xấu chỉ cần vài trăm đăng ký tự động là đủ để đạt độ phủ hàng chục nghìn người, trong khi uy tín miền gửi thư vẫn mang lại cảm giác đáng tin cho người nhận.
Về phía người dùng cuối, kỹ thuật lừa đảo qua sự đồng ý OAuth cho thấy mật khẩu và MFA không còn là lá chắn tuyệt đối: nếu người dùng chủ động cấp quyền cho một ứng dụng độc hại trên trang OAuth thật của Google, kẻ tấn công có thể duy trì quyền truy cập mà không cần biết mật khẩu. Thói quen cần thiết là kiểm tra kỹ tên ứng dụng và phạm vi quyền trước khi bấm đồng ý, cũng như định kỳ rà soát các ứng dụng bên thứ ba đã được cấp quyền trong tài khoản Google.
Nguồn: theregister.com · Quy trình biên tập