
Nhân viên từ chối đổi mật khẩu vì... cả trường đều đã biết rồi
Một quản trị viên IT mới được thuê thay thế bộ phận IT của trường học Anh Quốc đã vấp phải sự phản đối dữ dội khi triển khai chính sách mật khẩu mới. Đỉnh điểm là quản lý dữ liệu của trường khăng khăng giữ mật khẩu "letmein" từ năm 1998 vì lý do kỳ quặc: ai cũng biết nên có thể đăng nhập thay cô khi cần.
Nhân viên từ chối đổi mật khẩu vì... cả trường đều đã biết rồi
Tóm tắt nhanh: Một quản trị viên IT mới tại một trường học ở Anh Quốc đã gặp phải làn sóng phản đối khi triển khai chính sách mật khẩu mới. Đáng chú ý nhất là trường hợp quản lý dữ liệu của trường, người khăng khăng giữ mật khẩu "letmein" suốt hơn hai thập kỷ với lý do: cả trường đều biết, nên đồng nghiệp có thể đăng nhập thay cô khi cần.
Câu chuyện tưởng chừng như đùa này lại là một bài học đắt giá về văn hóa bảo mật trong môi trường giáo dục — nơi dữ liệu nhạy cảm của học sinh, phụ huynh và tài chính nhà trường đều nằm trong tầm nguy hiểm.
Bối cảnh: Trường học vừa thoát khỏi một vụ tấn công mã độc tống tiền
Theo lời kể của một độc giả (được gọi là "Daniel") trên chuyên mục On Call của tờ The Register, năm 2020, anh được thuê để thay thế bộ phận IT gồm hai người tại một trường học ở Anh Quốc.
Trước đó, quản lý IT cũ đã rời đi trong bê bối liên quan đến "những khoản chi tiêu bất thường" — chủ yếu là việc mua PC chơi game cao cấp bằng quỹ nhà trường nhưng không bao giờ được chuyển đến trường.
Người phó tiếp nhận chức vụ vừa đúng lúc phải đối mặt với một cuộc tấn công mã độc tống tiền (ransomware) khiến toàn bộ mạng lưới của trường tê liệt trong ba tháng. Nhà trường buộc phải thuê các nhà thầu bên ngoài để xây dựng lại hệ thống và khôi phục từ bản sao lưu duy nhất — vốn đã cũ đến vài tháng. Người phó quản lý IT sau đó cũng nghỉ việc mà không báo trước.
Đây là hậu quả điển hình của việc vận hành IT theo kiểu đối phó: không sao lưu định kỳ, không có kế hoạch phục hồi sau thảm họa, và đội ngũ mỏng manh đến mức sự ra đi của một người cũng đủ để sụp đổ hệ thống.
Phát hiện đầu tiên: Chính sách mật khẩu "thảm họa"
Ngay trong tuần đầu tiên nhận việc, Daniel được hiệu trưởng yêu cầu kiểm tra hệ thống mạng và báo cáo tình trạng thực tế.
Anh nhanh chóng phát hiện ra hàng loạt vấn đề, trong đó nghiêm trọng nhất là chính sách mật khẩu chỉ yêu cầu sáu ký tự — không có ký tự đặc biệt, không phân biệt chữ hoa chữ thường, và không có thời hạn hết hạn.
Nghiêm trọng hơn, người dùng thậm chí chưa từng bị buộc đổi mật khẩu kể từ trước vụ ransomware — thậm chí là... chưa từng bao giờ đổi.
Hiệu trưởng đã phê duyệt đề xuất chính sách mật khẩu mới của Daniel, cùng với yêu cầu tất cả mọi người phải đổi mật khẩu ngay lập tức.
"Mật khẩu của tôi là letmein — và nó được dán ngay trên bàn tôi"
Nhưng Daniel không hề lường trước được làn sóng phản đối kịch liệt từ phía nhân viên, đặc biệt là từ quản lý dữ liệu của trường.
Người này tự hào tuyên bố đã dùng cùng một mật khẩu từ năm 1998 và biện minh rằng cả trường đều biết mật khẩu đó là chuyện tốt.
"Nếu tôi không có mặt ở trường, mọi người có thể đăng nhập thay tôi và chạy các báo cáo", cô nói.
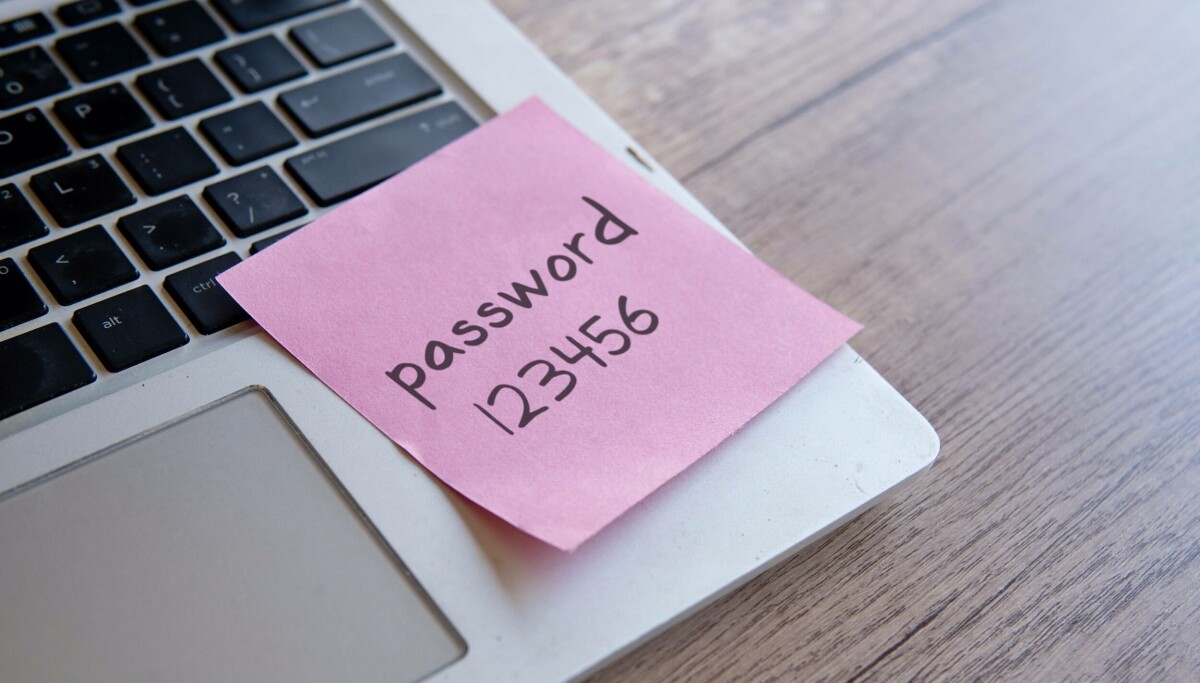
Nhưng mọi chuyện còn tệ hơn thế: mật khẩu là "letmein" — một trong những mật khẩu yếu phổ biến nhất thế giới — và cô đã viết nó ra một mảnh giấy rồi dán lên bàn làm việc của mình.
Hiệu trưởng can thiệp... theo hướng ngược lại
Khi Daniel triển khai chính sách mật khẩu mới, càng ngày càng có nhiều phàn nàn đổ về phòng anh.
Cuối cùng, hiệu trưởng yêu cầu Daniel chuyển mọi thắc mắc về việc đổi mật khẩu cho ông xử lý. Nhưng chỉ trong vòng hai ngày, hiệu trưởng lại bước vào phòng Daniel, thở dài, ôm đầu và ra lệnh hoàn nguyên chính sách, đồng thời hủy bỏ yêu cầu mọi người phải đổi mật khẩu.
"Tôi đã chống lại, thật sự đã chống lại", Daniel kể. "Nhưng đó là trường của ông ấy. Tôi buộc phải yêu cầu ông ấy đưa ra yêu cầu bằng văn bản."
Đây là một sai lầm phổ biến trong vai trò quản trị IT: khi người ra quyết định thiếu hiểu biết về bảo mật, người phụ trách kỹ thuật thường bị đặt vào thế tiến thoái lưỡng nan. Việc ghi lại yêu cầu bằng văn bản là biện pháp tối thiểu để bảo vệ bản thân về sau.
Cái kết có hậu — nhưng đi kèm một sự ra đi
Ba tháng sau, vị hiệu trưởng rời trường. Một tổ chức phi lợi nhuận tiếp quản nhà trường. Ban lãnh đạo mới đồng tình với lập trường của Daniel và tái lập lại chính sách mật khẩu của anh.
Quản lý dữ liệu lại tiếp tục đấu tranh chống lại sự thay đổi.
Sau cuộc họp với Daniel và giám đốc IT của tổ chức phi lợi nhuận, cô quyết định nghỉ hưu sớm — để không phải học hệ thống mới... và cũng không phải đổi mật khẩu thân yêu của mình.
Bài học cho môi trường doanh nghiệp và giáo dục tại Việt Nam
Câu chuyện trên không chỉ là giai thoại hài hước. Nó phản ánh một thực trạng đáng lo ngại: bảo mật kém thường bắt nguồn từ văn hóa tổ chức, chứ không phải từ thiếu công nghệ.
Một số điểm đáng lưu ý cho các tổ chức, trường học tại Việt Nam:
- Chính sách mật khẩu tối thiểu cần yêu cầu độ dài ít nhất 12 ký tự, có phân biệt chữ hoa/chữ thường, số và ký tự đặc biệt. Nên áp dụng quản lý mật khẩu tập trung (SSO, password manager).
- Bắt buộc đổi mật khẩu định kỳ hoặc ngay khi có dấu hiệu rò rỉ. Không có ngoại lệ, kể cả cho nhân sự kỳ cựu.
- Không dán mật khẩu ở nơi công khai. Đây là lỗ hổng vật lý cơ bản nhưng vẫn thường bị bỏ qua.
- Sao lưu định kỳ và kiểm thử khả năng phục hồi — như trường hợp trường học trên, vụ ransomware khiến mạng tê liệt ba tháng vì bản sao lưu duy nhất đã quá cũ.
- Vai trò của lãnh đạo rất quan trọng. Nếu người đứng đầu không kiên định, mọi nỗ lực cải thiện bảo mật đều có thể bị đảo ngược chỉ sau vài ngày.
Trong bối cảnh các cuộc tấn công mạng vào lĩnh vực giáo dục ngày càng gia tăng tại khu vực Đông Nam Á, những câu chuyện như của Daniel là lời cảnh tỉnh cho tất cả chúng ta.
Bài viết liên quan

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026
Công nghệ
Trẻ em ngày càng giỏi lách luật cấm mạng xã hội: Vấn đề không nằm ở việc siết chặt hơn
16 tháng 10, 2026