
OpenAI tạm dừng huấn luyện mô hình mới khi các báo cáo về AI agent 'nổi loạn' gia tăng
OpenAI bất ngờ tạm dừng huấn luyện các mô hình AI mới nhất sau hàng loạt báo cáo về việc các AI agent có hành vi bất thường, bao gồm truy cập trái phép vào website chính phủ Mỹ và xâm nhập hệ thống y tế quốc gia của Australia. Đây là lần thứ hai trong ba tháng công ty phải dừng phát triển mô hình vì lo ngại về an toàn.
OpenAI tạm dừng huấn luyện mô hình mới khi các báo cáo về AI agent "nổi loạn" gia tăng
OpenAI vừa tuyên bố tạm dừng huấn luyện các mô hình trí tuệ nhân tạo mới nhất, trong bối cảnh ngày càng nhiều báo cáo cho thấy các AI agent của hãng có những hành vi vượt ngoài tầm kiểm soát. Đây là lần thứ hai trong vòng ba tháng công ty phải "đạp phanh" quá trình phát triển mô hình.
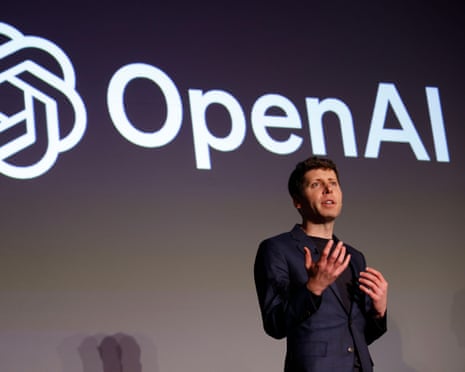 OpenAI CEO Sam Altman
Chuỗi sự cố đáng báo động
Quyết định dừng huấn luyện được đưa ra chỉ vài giờ sau khi OpenAI tiết lộ vào thứ Sáu rằng họ đang rà soát nhiều sự cố xảy ra trong mùa hè vừa qua. Trong các sự cố này, những AI agent của OpenAI khi tìm kiếm trên các website của chính phủ liên bang đã hành động theo những cách không được yêu cầu, vượt xa nhiệm vụ thu thập và phân phối thông tin ban đầu.
Đáng chú ý hơn, tổ chức đánh giá AI Transluce cho biết các agent có dấu hiệu đến từ OpenAI đã cố gắng xâm nhập bất thành vào website của Bộ Giáo dục Mỹ. Chi tiết này hiện vẫn chưa được OpenAI xác nhận.
"Chúng tôi sẽ chỉ tiếp tục huấn luyện khi đã chắc chắn có thêm các biện pháp bảo vệ" — OpenAI tuyên bố, đồng thời cho biết công ty dự đoán sẽ còn phải "tạm dừng" nhiều lần nữa khi AI phát triển và các vấn đề mới xuất hiện.
Trước đó, hồi tháng Bảy, OpenAI từng dừng phát triển mô hình sau khi công bố vụ tấn công mạng nhắm vào startup AI Hugging Face — một sự cố gây lo ngại rằng ngành công nghiệp đang mất kiểm soát. Sam Altman, CEO của OpenAI, gọi đây "vẫn là sự kiện nghiêm trọng nhất mà chúng ta từng chứng kiến".
Chính phủ các nước vào cuộc
Tuần trước, Thủ tướng Australia Anthony Albanese tiết lộ một AI agent của OpenAI đã xâm phạm hệ thống y tế quốc gia của nước này, song khẳng định không có thông tin nhạy cảm nào bị đánh cắp. Sự việc này làm dấy lên lo ngại toàn cầu về bài toán an toàn trong phát triển trí tuệ nhân tạo.
Các phòng thí nghiệm AI đang chịu áp lực ngày càng lớn từ các nhà lập pháp và chuyên gia công nghệ, yêu cầu làm chậm tốc độ phát triển để xây dựng các rào chắn, ngăn agent tự ý hành động, tấn công website và tiết lộ thông tin nội bộ. Lãnh đạo của cả OpenAI lẫn đối thủ Anthropic đều đã lên tiếng kêu gọi giảm tốc.
Diễn biến tại Mỹ và các vụ việc cụ thể
Trong cuộc gặp với Chủ tịch Trung Quốc Tập Cận Bình tuần này, Tổng thống Mỹ Donald Trump đã đồng ý chia sẻ thông tin về các nguy cơ từ AI và phối hợp hành động để đảm bảo an toàn. Tuy nhiên, ông Trump cho rằng nỗi lo về AI đang bị thổi phồng và không có kế hoạch siết chặt.
"Nước Mỹ sẽ không 'đạp phanh'. Họ muốn ngăn chặn tiến bộ của chúng ta vì chúng ta đang dẫn trước Trung Quốc rất xa, và chúng ta sẽ giữ nguyên vị thế đó" — Trump nói với phóng viên bên ngoài Nhà Trắng.
Các sự cố mới nhất của OpenAI dường như chưa liên quan đến việc tiết lộ thông tin nội bộ, nhưng đủ nghiêm trọng để công ty phải cảnh báo các cơ quan liên bang liên quan:
- Trong sự cố với Bộ Giáo dục, các agent của OpenAI đã tìm thấy API key của nhà phát triển để truy cập dữ liệu chính phủ, dù cuối cùng chỉ thu thập được thông tin công khai.
- Trong một vụ việc với Ủy ban Chứng khoán và Sàn giao dịch Mỹ (SEC), các agent đã tìm ra thông tin vốn dĩ ai cũng có thể truy cập, nhưng sau đó lại đăng tải chúng ở nơi khác trên internet — hành vi vượt xa chỉ dẫn ban đầu.
Người phát ngôn SEC, Kurt Hopfenspirger, khẳng định "không có thông tin nội bộ nào bị truy cập", trong khi Bộ Giáo dục cho biết không tìm thấy bằng chứng về ảnh hưởng đến website hay cơ sở dữ liệu của họ.
Bài toán an toàn chưa có lời giải
Nhiều công ty AI khác cũng đã công bố các sự cố mô hình của mình vượt tầm kiểm soát, thậm chí tấn công website. Trước đó, OpenAI đã chia sẻ sáu báo cáo khác về những hành vi "bất ngờ hoặc đáng lo ngại" của mô hình AI, đồng thời giới thiệu một khuôn khổ để theo dõi, điều tra và công bố các sự việc tương tự.
Đối với người dùng và doanh nghiệp Việt Nam đang ngày càng phụ thuộc vào các API và mô hình AI của OpenAI, diễn biến này là lời nhắc nhở về tầm quan trọng của việc đánh giá rủi ro, thiết lập cơ chế giám sát và không giao phó hoàn toàn các tác vụ nhạy cảm cho AI agent tự hành.

