
RPKI giờ bảo vệ 70% tuyến định tuyến Internet, tăng mạnh nhờ Trung Quốc
Tỷ lệ tiền tố định tuyến được RPKI xác thực đã tăng từ 54% lên 70,3% chỉ trong một năm, phần lớn nhờ Trung Quốc nhảy vọt từ 3,7% lên 83%. Tuy nhiên, các lỗ hổng như ROA quá rộng và ASPA chưa phổ biến vẫn để lộ hàng triệu tiền tố trước nguy cơ bị chiếm đoạt.
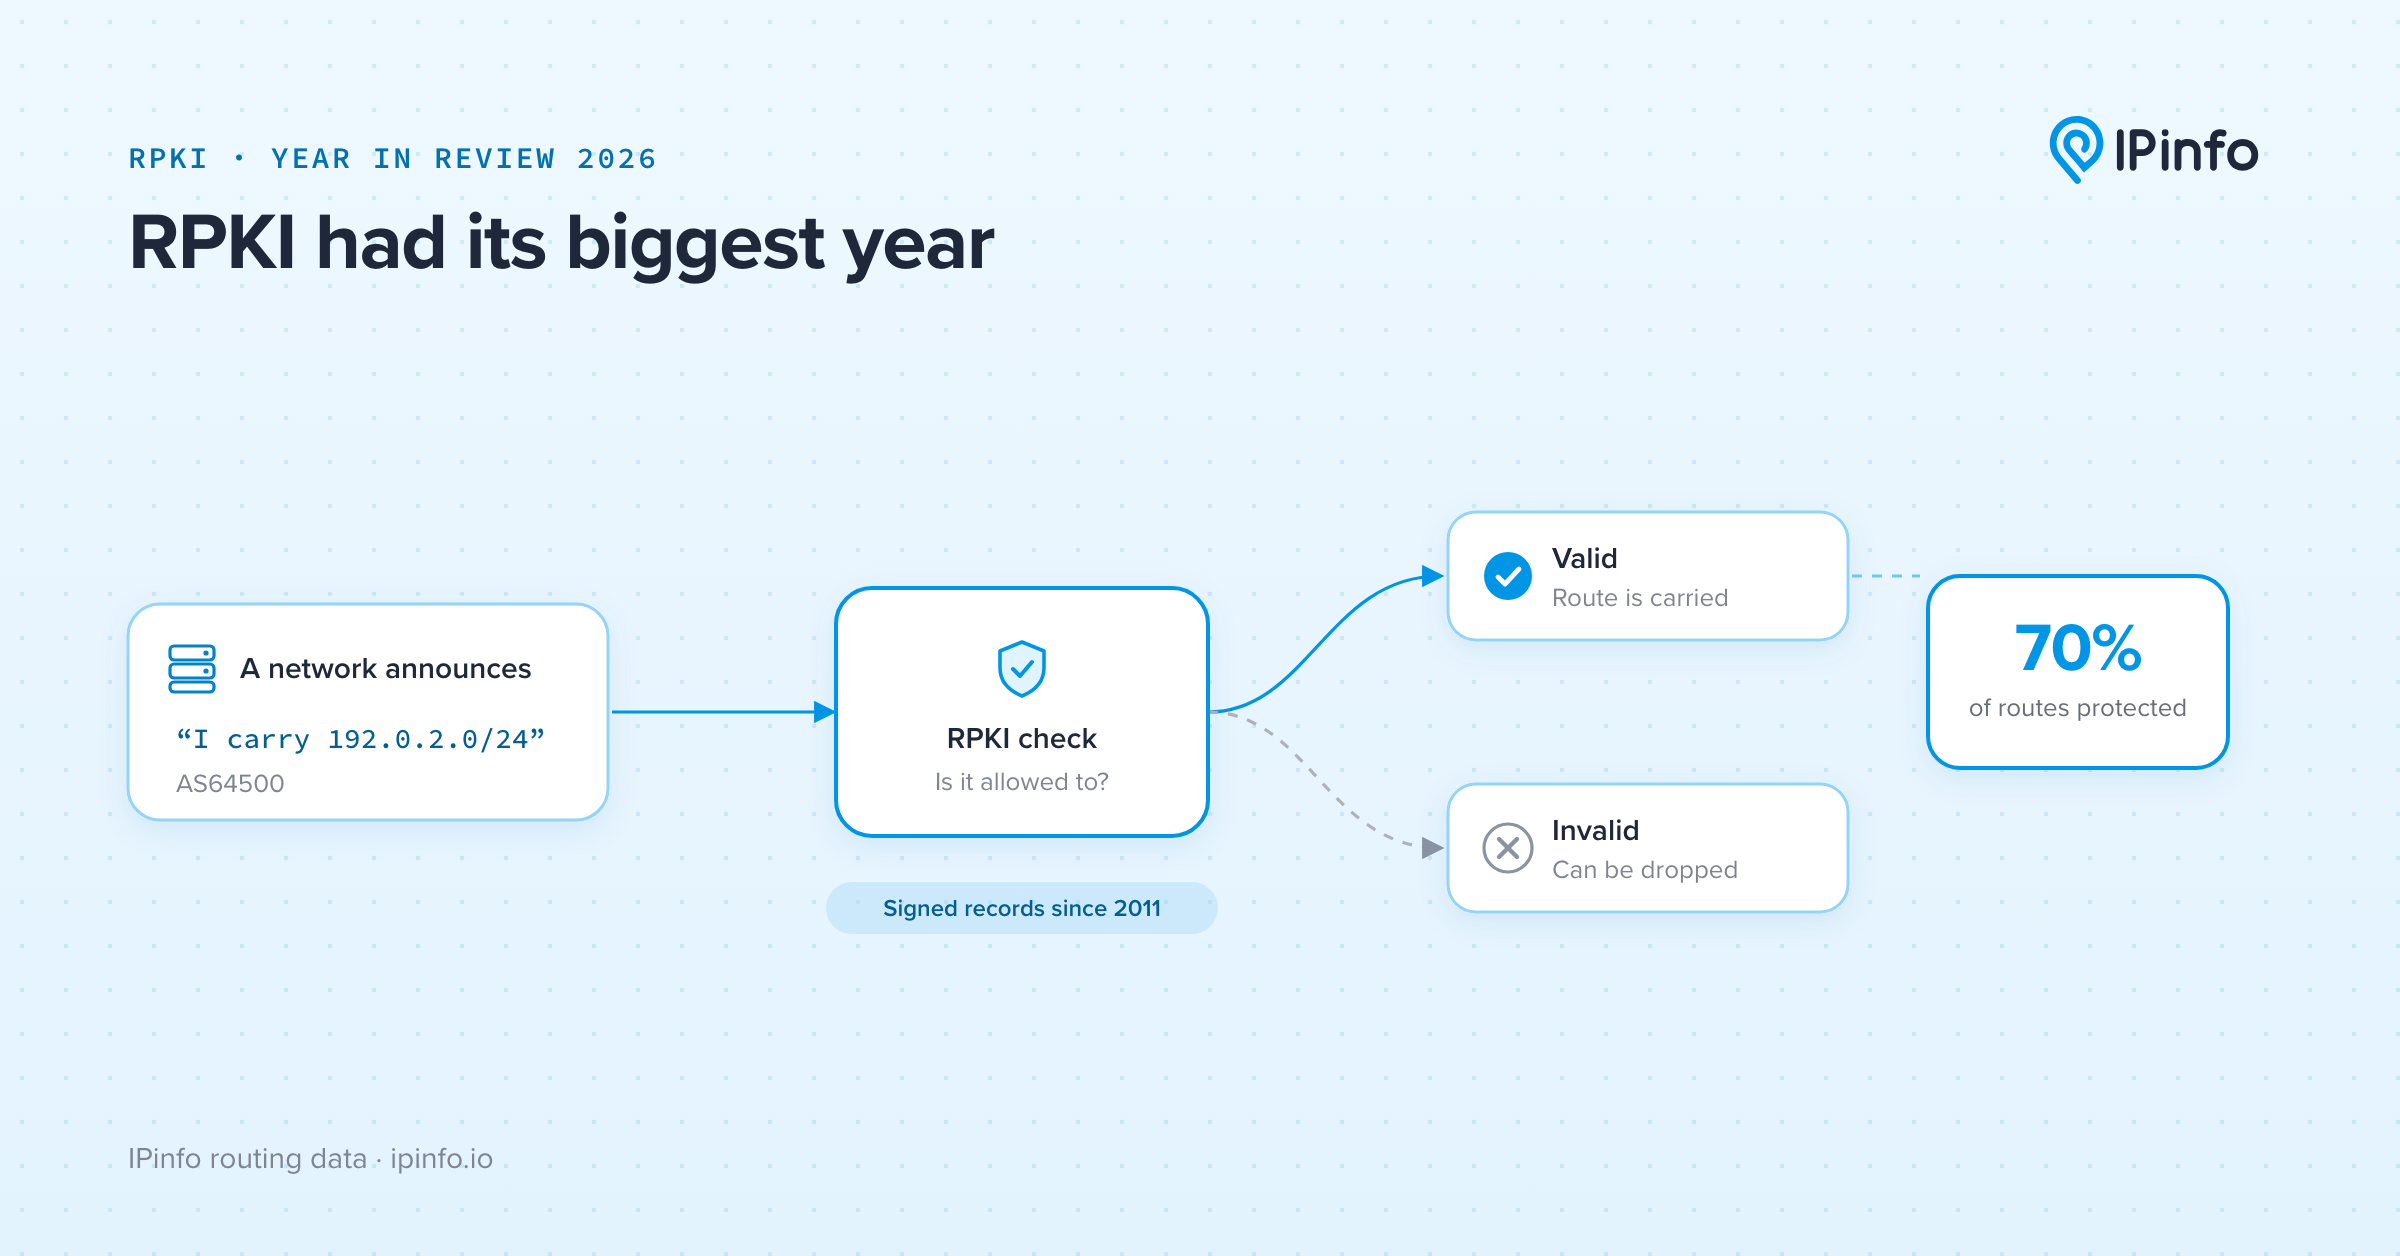
RPKI giờ bảo vệ 70% tuyến định tuyến Internet, cú nhảy vọt đến từ Trung Quốc
Tỷ lệ tiền tố định tuyến được RPKI xác thực đã tăng từ 54,0% lên 70,3% chỉ trong vòng một năm, mức tăng 16,4 điểm phần trăm. Phần lớn cú nhảy vọt này đến từ một quốc gia duy nhất: Trung Quốc, khi tỷ lệ IPv4 được bảo vệ tăng từ 3,7% lên 83,0%. Bên cạnh đó, các lỗ hổng như bản ghi ROA quá rộng và ASPA chưa phổ biến vẫn để lộ hàng triệu tiền tố trước nguy cơ bị chiếm đoạt.
Internet vận hành dựa trên niềm tin — và RPKI ra đời để vá lỗ hổng đó
Internet hoạt động dựa trên việc các mạng lưới tự thông báo cho nhau biết chúng có thể phân phối lưu lượng tới những dải địa chỉ IP nào, thông qua giao thức BGP (Border Gateway Protocol). Những thông báo định tuyến này từ trước đến nay phụ thuộc rất nhiều vào niềm tin. Khi một mạng thông báo những dải địa chỉ không thuộc quyền quản lý của mình — dù vô tình hay cố ý — lưu lượng có thể bị dẫn sai chỗ và dịch vụ trở nên không thể truy cập.
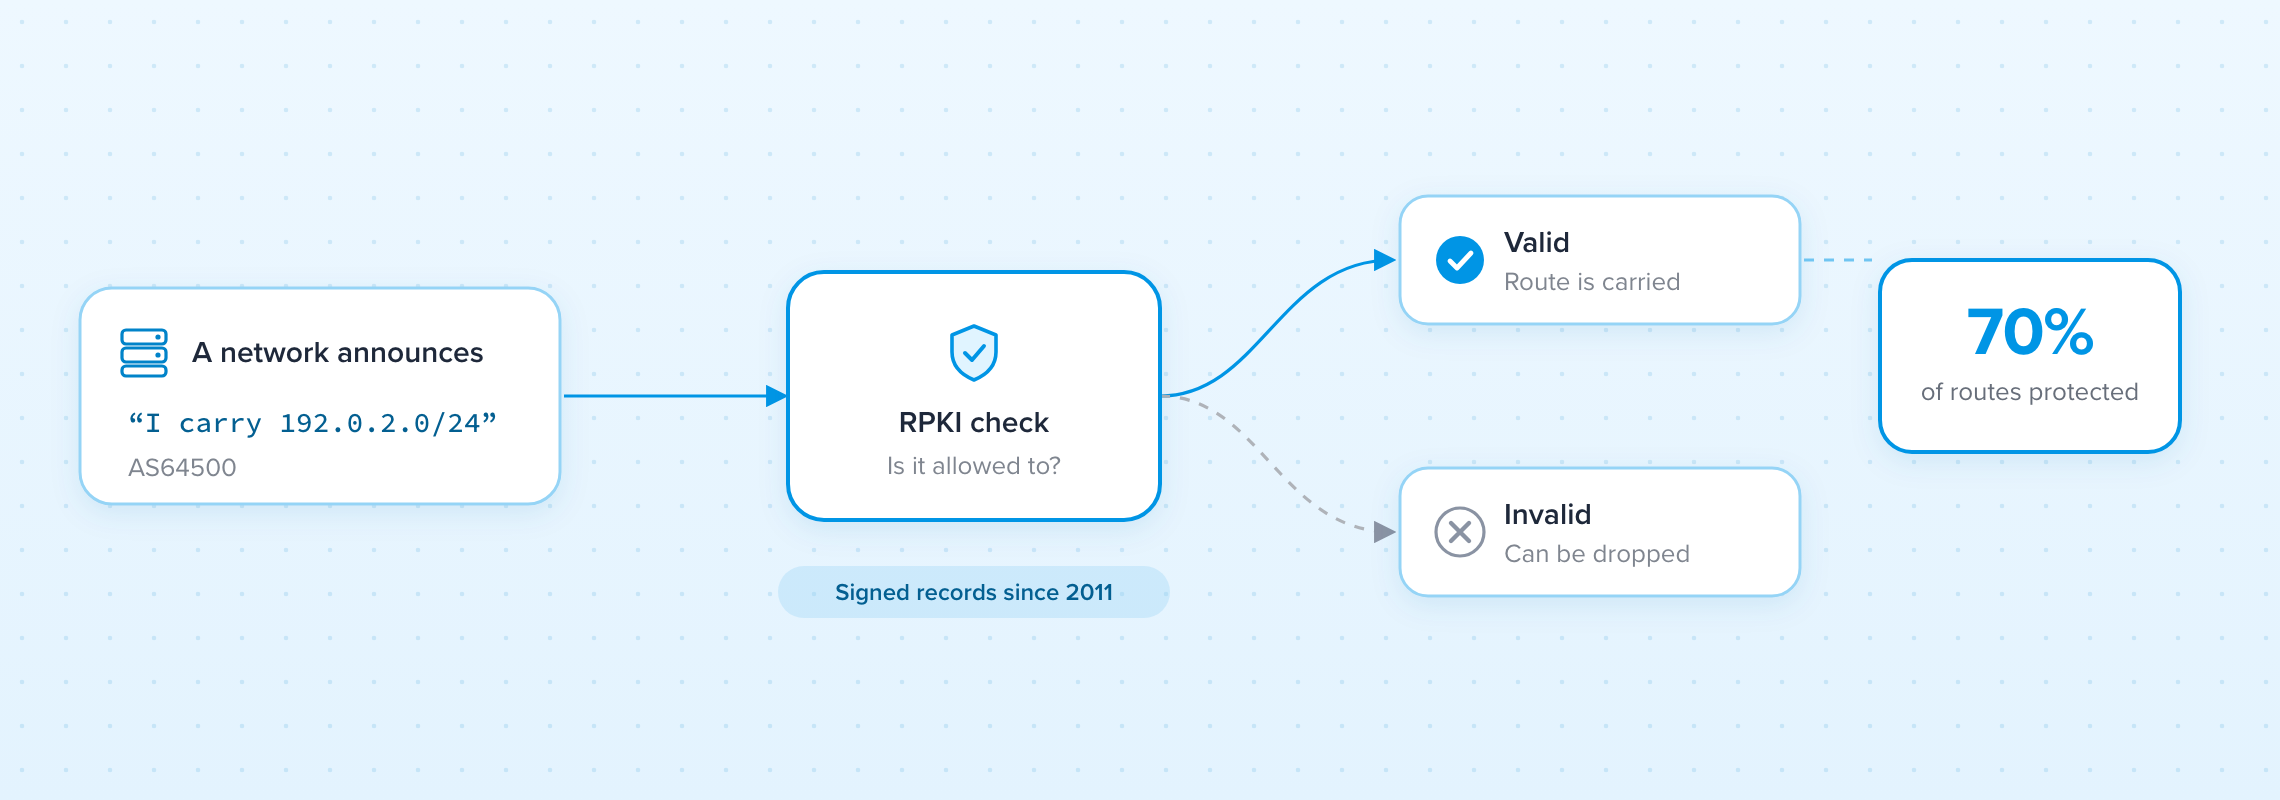 Sơ đồ minh họa RPKI bảo vệ định tuyến Internet
Ngày 24/2/2008, Pakistan Telecom (AS17557) cố gắng chặn YouTube trong nước bằng cách công bố một tuyến cụ thể hơn cho địa chỉ của YouTube. Nhà cung cấp upstream của họ là PCCW Global (AS3491) đã chấp nhận thông báo này và chuyển tiếp ra toàn Internet, khiến lưu lượng YouTube bị chuyển hướng sang Pakistan trên phạm vi toàn cầu trong khoảng hai giờ. Đây chính là kiểu sai sót mà RPKI được thiết kế để ngăn chặn.
RPKI (Resource Public Key Infrastructure) cho phép chủ sở hữu một khối địa chỉ IP công bố một bản ghi có chữ ký, gọi là ROA (Route Origin Authorization), chỉ định những mạng nào — tức các Autonomous System (AS) — được phép thông báo khối địa chỉ đó. Các nhà vận hành mạng có kiểm tra RPKI sẽ đối chiếu thông báo với những bản ghi này để loại bỏ những thông báo không hợp lệ.
RPKI đang làm đúng việc của nó
Tỷ lệ tiền tố định tuyến (các khối địa chỉ IP) được RPKI xác thực hợp lệ đã tăng từ 54,0% vào tháng 9/2025 lên 70,3% vào tháng 9/2026, tức tăng 16,4 điểm phần trăm, tương đương 30% chỉ sau một năm. Đây là mức tăng rất mạnh, khi hai năm trước đó mỗi năm chỉ tăng ba đến bốn điểm.
Một tiền tố hợp lệ điển hình được nhìn thấy bởi 596 router trong số các collector công khai của RIPE RIS và RouteViews. Một tiền tố không có bản ghi RPKI được nhìn thấy bởi 595 router, còn một tiền tố không hợp lệ chỉ được hai router ghi nhận.
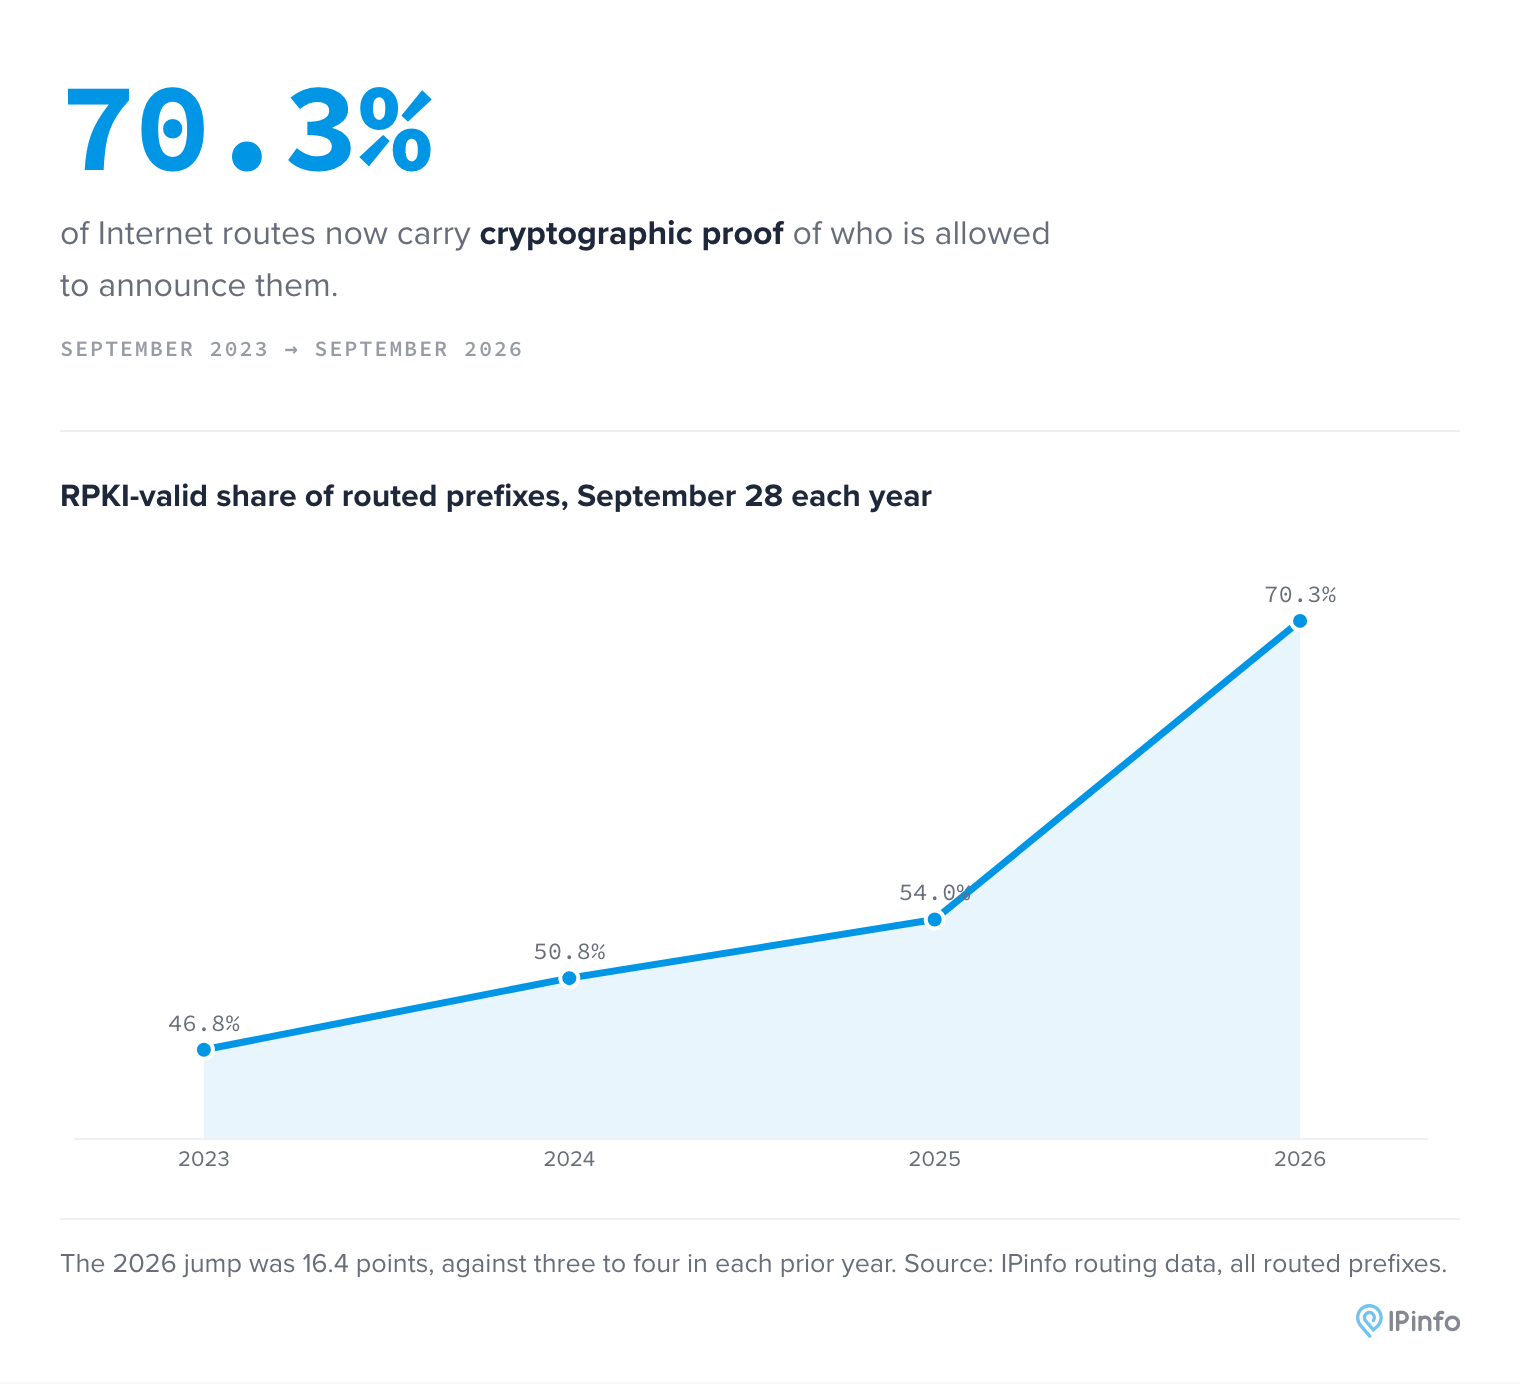 Tỷ lệ 70% tiền tố định tuyến được RPKI bảo vệ
Điều này chứng tỏ các tuyến không hợp lệ gần như không lan truyền được. Gần một nửa số tuyến không hợp lệ chỉ tiếp cận được một điểm quan sát duy nhất. Khi một mạng sai thông báo địa chỉ — dạng tấn công hoặc sai sót rõ ràng nhất — thì 71% trong số đó chỉ đến được một điểm quan sát.
RPKI đang làm đúng những gì nó được thiết kế để làm. Những tuyến không vượt qua kiểm tra đang bị các mạng lưới loại bỏ.
Cần đọc số liệu RPKI theo cấp quốc gia như thế nào cho đúng
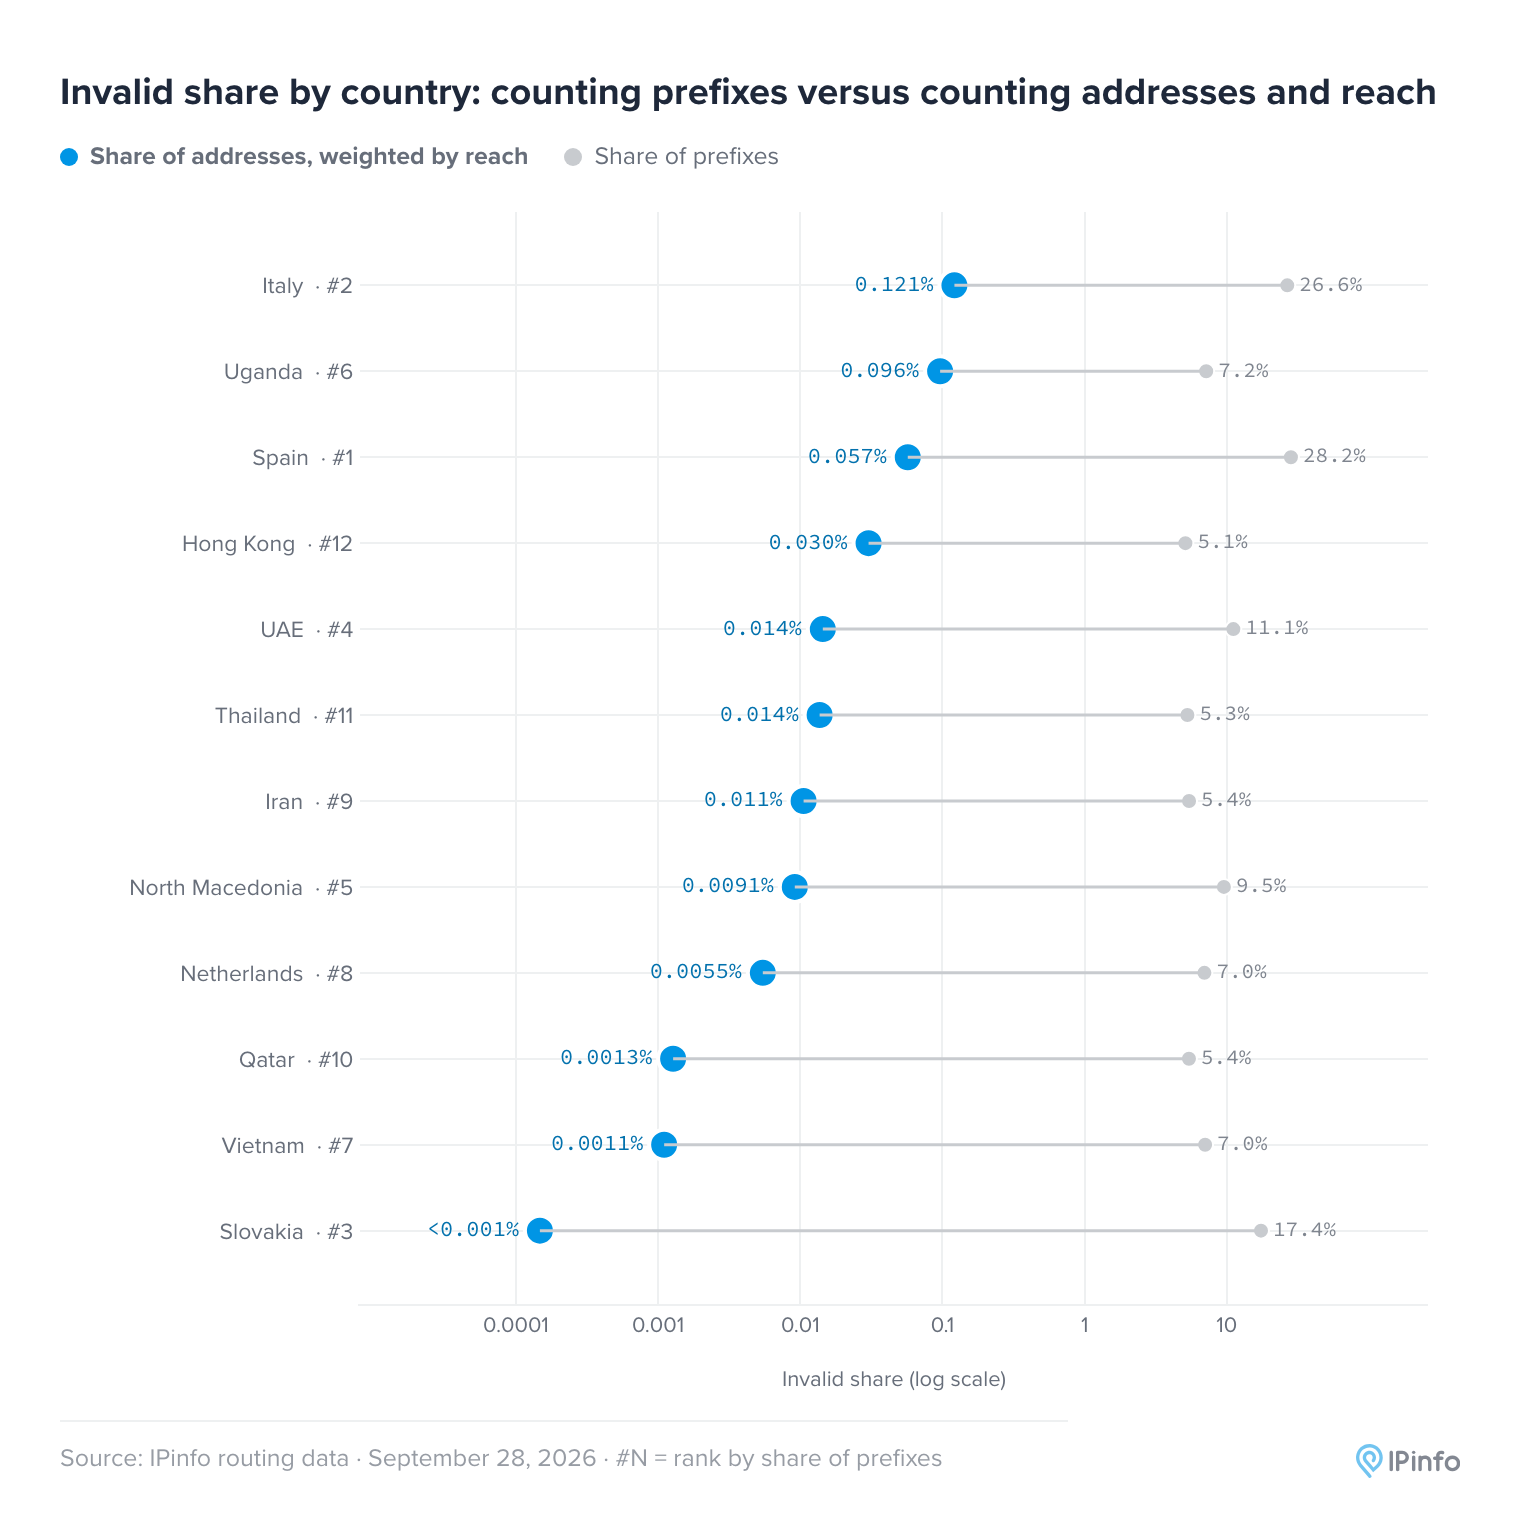
Một quốc gia có thể trông "xấu" chỉ vì những thông báo mà gần như không ai nhìn thấy. Nếu chỉ đếm số tuyến không hợp lệ, ta sẽ phóng đại mức độ ảnh hưởng lên một quốc gia.
Tây Ban Nha có tỷ lệ tiền tố IPv4 không hợp lệ cao nhất, ở mức 28,2%. Nhưng nếu đếm địa chỉ trong những tuyến đó và cân theo số lượng điểm quan sát thấy mỗi tuyến, con số này giảm xuống chỉ còn 0,057%. Slovakia giảm từ 17,4% xuống gần bằng không. Italy có mức cao nhất trong các nước sở hữu ít nhất một triệu địa chỉ IPv4, ở mức 0,121%, và 90% trong số đó đến từ một mạng duy nhất.
Trường hợp WIND TRE (AS1267) cho thấy rõ điều này: họ công bố 34 tuyến trong không gian địa chỉ của chính mình mà các ROA của họ không cho phép, nhưng không tuyến nào tiếp cận được quá 77 điểm quan sát, so với khoảng 617 điểm của các khối đã ký xung quanh.
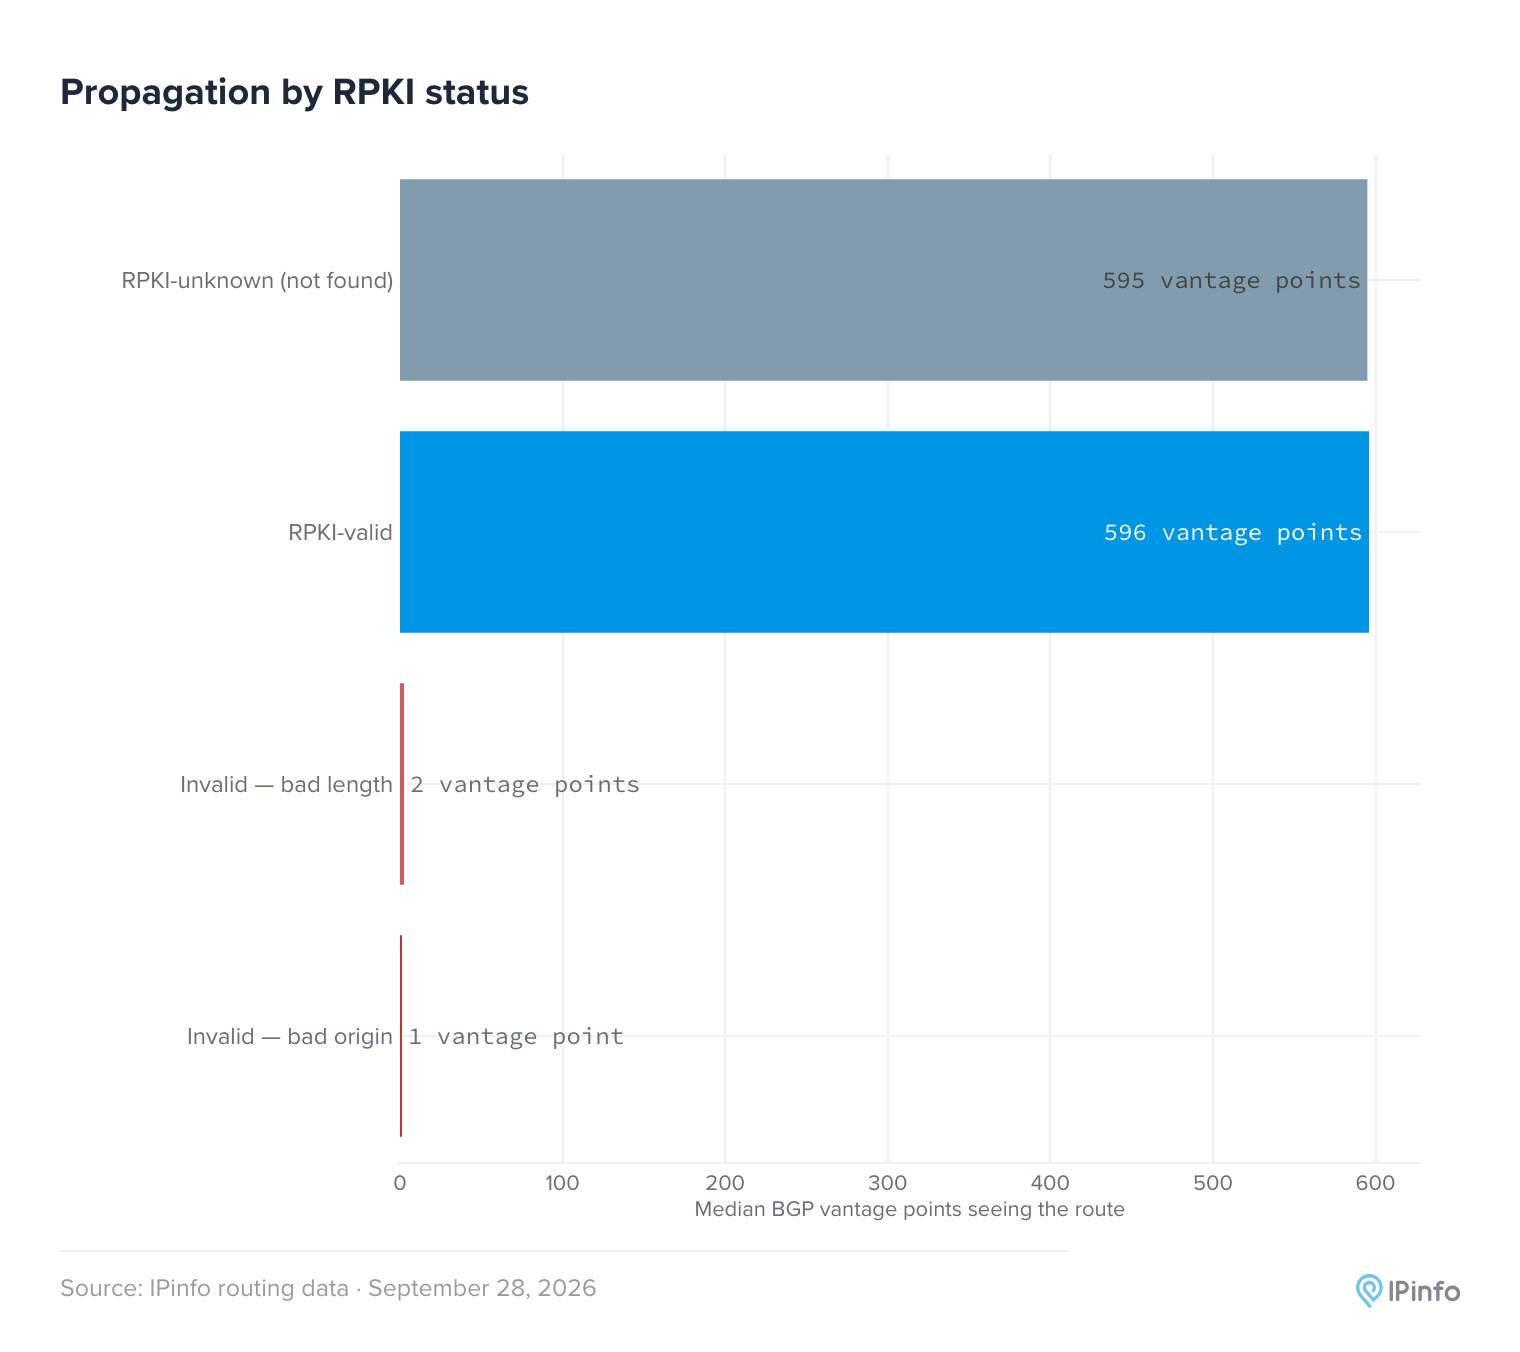 Mức lan truyền của các tuyến được và không được RPKI bảo vệ
Trung Quốc và cú nhảy vọt làm thay đổi cục diện toàn cầu
Nếu tính theo địa chỉ IPv4 vào ngày 28/9 hằng năm, tỷ lệ địa chỉ nằm trong tuyến RPKI hợp lệ đã tăng từ 42,7% năm 2023 lên 47,9% năm 2024, 53,1% năm 2025 và 65,0% năm 2026. Mức tăng gần nhất là 11,9 điểm, so với khoảng năm điểm mỗi năm trước đó.
Loại Trung Quốc ra khỏi phép tính sẽ cho thấy phần lớn mức tăng đến từ đâu. Không tính Trung Quốc, tỷ lệ chỉ tăng từ 58,0% lên 63,2%, tức 5,2 điểm — thấp hơn cả năm trước.
Sự thay đổi của Trung Quốc thực sự phi thường: từ 3,7% địa chỉ IPv4 nằm trong tuyến hợp lệ vào tháng 9/2025, lên 83,0% một năm sau. Năm 2025, Trung Quốc còn kéo trung bình toàn cầu xuống; đến 2026, nước này lại đẩy con số toàn cầu lên. Một số quốc gia khác cũng tiến bộ vượt bậc: Ai Cập từ 23% lên 99%, Kazakhstan từ 16% lên 84%, Mexico từ 37% lên 78% và Nam Phi từ 38% lên 60%.
Đáng chú ý, phần lớn không gian IPv4 chưa được bảo vệ lại tập trung ở một nơi: gần 60% nằm ở Hoa Kỳ, và khoảng một phần tư địa chỉ thuộc Bộ Quốc phòng Mỹ. Phần lớn trong số đó là không gian được công bố từ năm 2021 để theo dõi hành vi lạm dụng chứ không phải để vận hành dịch vụ.
IPv6 đã vượt IPv4 về mức độ phủ RPKI
Đầu năm 2025 từng có lo ngại rằng việc áp dụng RPKI cho IPv6 đang chậm lại. Thực tế thì ngược lại: nó đã tăng tốc và hiện vượt qua IPv4. Trong khoảng thời gian khảo sát, tỷ lệ tiền tố IPv6 định tuyến được đánh dấu hợp lệ tăng từ 56% lên 79%, trong khi IPv4 tăng từ 54% lên 68%, đưa IPv6 vượt lên khoảng mười điểm.
RPKI không phải là bất khả xâm phạm
RPKI xác thực ai được phép khởi tạo một tiền tố. Nó không xác thực đường đi và không thể ngăn chặn kẻ tấn công vẫn nằm trong quyền hạn mà bạn đã công bố.
Ngày 28/8/2026, một tuyến cho 162.55.80.0/24 xuất hiện với AS24940 của Hetzner bị giả mạo làm gốc. ROA của Hetzner bao phủ khối /16 xung quanh và cho phép công bố nhỏ tới /24, nên tuyến giả mạo này thỏa mãn điều kiện và trở thành RPKI hợp lệ. Không có tuyến /24 hợp pháp nào cạnh tranh, và cơ chế longest-prefix-match khiến mọi router ưu tiên nó. Điều đó đủ để kẻ tấn công giành được chứng chỉ TLS thật và phân phối một bản cập nhật Virtualizor độc hại tới các hypervisor. Không có gì trong RPKI bị lỗi — chính ROA đã cho phép điều đó.
Trong số 855.217 tuyến IPv4 được RPKI bao phủ, có 138.698 tuyến — tức 16,2% — có ROA rộng hơn tuyến được công bố mà không có tuyến cụ thể hơn nào của chính họ lấp vào khoảng trống. Với IPv6, con số này là 20,9%. Điều đó để lại khoảng 18 triệu tiền tố cụ thể hơn mà kẻ tấn công có thể công bố ngay hôm nay, giả mạo gốc và vẫn vượt qua kiểm tra RPKI mà không gặp cạnh tranh.
Các nhà cung cấp dịch vụ trong cùng lĩnh vực lại đưa ra những lựa chọn rất khác nhau. Contabo để mở cửa sổ trên 540 trong tổng 553 tuyến được bao phủ, DigitalOcean là 780 trong 863, trong khi OVH chỉ ở mức 11,5%. Các nhà cung cấp dịch vụ truy cập còn tệ hơn: Cablevision 98,1%, Shaw 96,5%, Bharti Airtel 85,0%.
Khuyến nghị tốt nhất theo RFC 9319 là để trường maxLength không được đặt — nghĩa là ROA chỉ khớp với đúng khối được công bố. Sau sự cố, Hetzner đã siết chặt ba tiền tố, nhưng vẫn còn 49 trong số 63 tuyến được bao phủ ở trạng thái mở.
Bảo vệ có thể biến mất mà không gây gián đoạn
Một ROA bị thiếu chỉ đơn giản là gỡ bỏ lớp bảo vệ, và không ai nhận ra trừ khi họ chủ động kiểm tra. Trong năm qua, đã có nhiều trường hợp như vậy.
Mauritius chứng kiến tỷ lệ địa chỉ IPv4 trong tuyến hợp lệ giảm từ 94,0% xuống 69,0%. SEACOM (AS37100) mất bốn trong sáu ROA vào ngày 1/1. Một trong số đó bao phủ khối 105.16.0.0/12 với khoảng một triệu địa chỉ, trong đó 46% nằm ở Mauritius — chỉ riêng khối này đã giải thích toàn bộ mức giảm của quốc đảo này.
Tại Morocco, Orange Maroc (AS36925) là nhà vận hành lớn duy nhất công bố ROA, và phần lớn trong số đó biến mất hai lần, khiến tỷ lệ phủ của Morocco rơi từ 20% xuống gần như bằng không rồi hồi phục trở lại.
Có một bẫy đo lường quan trọng ở đây: một số phương pháp xác thực có thể đếm một bản ghi RPKI là thất bại dù nó vẫn đang bảo vệ trên thực tế. Khi một nhà vận hành di chuyển kho lưu trữ của mình, liên kết tới chứng chỉ cấp trên có thể trở nên lỗi thời, và phép kiểm tra từng bản ghi một sẽ báo lỗi cứng — trong khi quá trình xác thực thực sự tạo ra danh sách mà router sử dụng lại đi từ các trust anchor xuống. Đếm số bản ghi thất bại không phải là thước đo mức độ mất bảo vệ.
ASPA — mảnh ghép còn thiếu cho đường đi định tuyến
ROA bảo vệ nguồn gốc của một tuyến nhưng không nói gì về việc đường đi tới nguồn gốc đó có hợp lý hay không. ASPA (Autonomous System Provider Authorization) giải quyết vấn đề này: một mạng công bố bản ghi có chữ ký nêu tên các nhà cung cấp upstream được ủy quyền, cho phép người khác đối chiếu đường đi AS quan sát được và phát hiện các vụ rò rỉ tuyến mà xác thực nguồn gốc bỏ sót.
Triển khai còn sớm nhưng tăng rất nhanh: từ 131 mạng công bố bản ghi ASPA vào ngày 28/9/2025 lên 3.272 mạng vào ngày 28/9/2026, tức gấp 25 lần.
Tính đến ngày 28/9/2026, 9,7% lưu lượng định tuyến quan sát được vượt qua kiểm tra ASPA, tăng từ 6,2% một năm trước. Phần lớn trong số đó là tự động: theo quy tắc dự thảo, một đường đi chỉ qua một hoặc hai mạng luôn hợp lệ, và những đường đi ngắn này chiếm khoảng 6% định tuyến trong cả hai năm. Loại chúng ra, các bản ghi mà các mạng đã công bố xác thực được khoảng 3,5% định tuyến, tăng từ mức xấp xỉ 0,1% — đó mới là tiến bộ thực sự.
Phần lớn số còn lại không phải là thất bại mà là chưa xác định, vì quá ít mạng trên những đường đi đó đã công bố bản ghi để có thể phán đoán. Đáng chú ý hơn là phần có thể đánh giá được và thất bại: các đường đi vi phạm quy tắc ASPA ở giữa đường đã tăng từ mức gần như bằng không lên 0,048% số quan sát.
Một mạng đơn lẻ có thể làm lệch toàn bộ bức tranh. Syrian Telecom (AS29386) công bố bản ghi nêu tên bốn nhà mạng, nhưng ba trong số đó chỉ chở 16% lưu lượng transit quan sát được qua nó, còn nhà mạng thứ tư không chở chút nào. Bốn nhà mạng xử lý 84% còn lại hoàn toàn vắng mặt trong bản ghi, khiến khoảng 40% đường đi đến qua chúng bị đánh dấu không hợp lệ. Chỉ riêng bản ghi này đã chiếm 21% tổng số lỗi ASPA giữa đường trên toàn Internet.
Tỷ lệ thất bại ASPA toàn cầu hiện chưa phải là thước đo sức khỏe của Internet, khi khoảng một phần tư trong số đó đến từ bản ghi chưa đầy đủ của một nhà vận hành duy nhất.
Ý nghĩa với Việt Nam và khu vực
Đối với các nhà vận hành mạng tại Việt Nam và Đông Nam Á, những số liệu này mang lại bài học rõ ràng. Việc công bố ROA cho các khối địa chỉ mà doanh nghiệp sở hữu là bước bảo vệ cơ bản nhưng cần được làm đúng cách — đặt maxLength chặt để tránh mở cửa cho các tuyến giả mạo cụ thể hơn. Đồng thời, cần theo dõi định kỳ tình trạng ROA của mình, vì một bản ghi hết hạn hoặc bị xóa có thể âm thầm gỡ bỏ lớp bảo vệ mà không gây ra bất kỳ sự cố nào để nhận biết.
 Bản đồ các quốc gia và mức độ bao phủ RPKI
Với sự phát triển nhanh của ASPA, các nhà mạng trong khu vực nên sớm đăng ký và công bố bản ghi ASPA đầy đủ, bởi công cụ hỗ trợ từ các tổ chức đăng ký Internet khu vực như APNIC đã sẵn sàng. Mỗi bản ghi được công bố sẽ mở rộng phần định tuyến có thể kiểm chứng được, góp phần chung vào việc bảo vệ hạ tầng Internet toàn cầu.
Cuối cùng, các doanh nghiệp Việt Nam khai thác địa chỉ IP công cộng nên xem RPKI không phải là đích đến mà là một quy trình vận hành liên tục — từ công bố ROA, kiểm tra định kỳ, tới cập nhật bản ghi mỗi khi thay đổi nhà cung cấp upstream.
Tổng kết
RPKI hiện bảo vệ phần lớn các tuyến định tuyến Internet, và các tuyến không hợp lệ gần như không lan truyền được. Cú tăng vọt của Trung Quốc trong năm qua đã thay đổi đáng kể bức tranh toàn cầu, trong khi những quốc gia như Ai Cập, Kazakhstan và Mexico cũng đạt bước tiến lớn.
Tuy nhiên, khoảng trống còn lại vẫn nằm phần lớn trong tay chính các tổ chức sở hữu địa chỉ: những ROA quá rộng tạo cửa sổ cho kẻ tấn công, và việc công bố ASPA chưa đầy đủ khiến hệ thống mới chưa thể phát huy hết tiềm năng. Với gần 18 triệu tiền tố cụ thể hơn đang bị bỏ ngỏ, việc siết chặt cấu hình RPKI vẫn là công việc cấp thiết đối với từng nhà vận hành mạng trên toàn thế giới, trong đó có Việt Nam.


