
Ahold Delhaize ngắt kết nối hệ thống sau khi bị tấn công mạng
Tập đoàn bán lẻ thực phẩm Hà Lan - Bỉ Ahold Delhaize đã phải ngắt kết nối một số hệ thống để ứng phó với sự cố an ninh mạng trong nội bộ. Sự việc gợi lại cuộc tấn công ransomware năm 2024 từng ảnh hưởng đến hơn 2,2 triệu người.
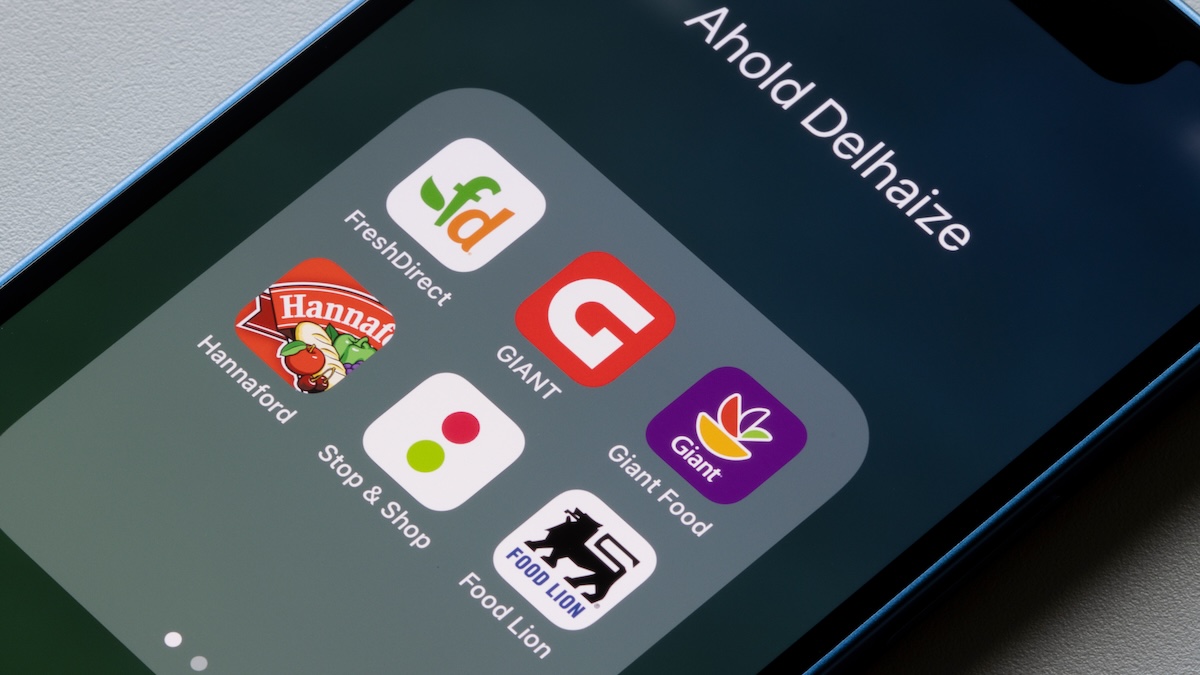
Ahold Delhaize ngắt kết nối hệ thống để ứng phó với tấn công mạng
Tập đoàn bán lẻ thực phẩm khổng lồ của Hà Lan và Bỉ, Ahold Delhaize, vừa tuyên bố đã ngắt kết nối một số hệ thống sau khi phát hiện sự cố an ninh mạng trong mạng lưới của mình. Đây là động thái phòng ngừa nhằm ngăn chặn thiệt hại lan rộng, dù công ty khẳng định các cửa hàng vẫn mở cửa bình thường.
Phản ứng nhanh chóng từ phía tập đoàn
Trong một thông báo ngắn gọn trên trang web chính thức, Ahold Delhaize cho biết họ đã xác định được một vấn đề bảo mật trong hệ thống mạng nội bộ và ngay lập tức kích hoạt quy trình ứng phó sự cố.
"Đội ngũ của chúng tôi đang thực hiện các bước để đánh giá và giảm thiểu sự cố. Điều này bao gồm việc ngắt kết nối một số hệ thống để bảo vệ chúng."
Công ty nhấn mạnh rằng việc bảo vệ hạ tầng vì lợi ích tốt nhất của khách hàng, nhân viên và đối tác là ưu tiên hàng đầu, đồng thời gửi lời xin lỗi vì những bất tiện có thể xảy ra.
Tập đoàn Ahold Delhaize bị tấn công mạng
Ảnh hưởng đến vận hành và người tiêu dùng
Theo truyền thông địa phương, các biện pháp phòng ngừa này đã ảnh hưởng đến hoạt động giao hàng và đặt hàng trực tuyến tại các thương hiệu Albert Heijn và Delhaize ở Bỉ và Hà Lan. Các cửa hàng tại Mỹ dường như cũng chịu tác động tương tự.
Hiện vẫn chưa rõ liệu sự cố này có liên quan đến cuộc tấn công mạng nhắm vào tủ lạnh và tủ đông tại hàng trăm siêu thị khắp châu Âu vào cuối tuần trước hay không.
Lịch sử bị tấn công đáng lo ngại
Đây không phải lần đầu tiên Ahold Delhaize trở thành mục tiêu của tội phạm mạng. Vào tháng 11 năm 2024, tập đoàn này từng bị tấn công mạng, gây ảnh hưởng đến các hiệu thuốc Giant Food, siêu thị Hannaford, cùng các chuỗi Food Lion, The Giant Company và Stop & Shop.
Đến tháng 4 năm 2025, ngay khi nhóm ransomware INC Ransom nhận trách nhiệm về vụ việc, công ty xác nhận dữ liệu đã bị đánh cắp khỏi hệ thống của mình.
Đáng chú ý nhất, vào tháng 6 năm 2025, Ahold Delhaize đã thông báo với cơ quan quản lý tại Mỹ rằng thông tin cá nhân của hơn 2,2 triệu người đã bị xâm phạm trong cuộc tấn công ransomware nói trên.
 Biểu tượng an ninh mạng SecurityWeek
Bài học cho ngành bán lẻ và người tiêu dùng Việt Nam
Sự việc của Ahold Delhaize là lời cảnh tỉnh cho các doanh nghiệp bán lẻ trên toàn cầu, bao gồm cả Việt Nam — nơi các chuỗi siêu thị và nền tảng thương mại điện tử đang ngày càng phụ thuộc vào hạ tầng số.
- Phân tách hệ thống giúp hạn chế lây lan khi bị xâm nhập, nhưng cũng có thể làm gián đoạn dịch vụ.
- Sao lưu dữ liệu định kỳ và có phương án khôi phục là yếu tố sống còn trước các cuộc tấn công ransomware.
- Đào tạo nhân viên về nhận diện lừa đảo và các mối đe dọa mạng vẫn là tuyến phòng thủ đầu tiên.
Các chuyên gia bảo mật nhận định rằng chuỗi cung ứng bán lẻ với nhiều điểm chạm kỹ thuật số chính là "miếng mồi béo bở" cho tội phạm mạng, bởi chỉ cần một điểm yếu bị khai thác, toàn bộ hệ sinh thái có thể bị tê liệt trong nhiều ngày.
SecurityWeek cho biết đã liên hệ với Ahold Delhaize để yêu cầu thêm thông tin và sẽ cập nhật bài viết nếu công ty phản hồi.
Bài viết liên quan

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026
Công nghệ
Mozilla ra mắt Firefox Enterprise: Trình duyệt doanh nghiệp đặt chủ quyền dữ liệu lên hàng đầu
13 tháng 10, 2026