Chuỗi siêu thị châu Âu tiếp tục bị tấn công mạng nhắm vào tủ đông, tủ mát
Sau vụ hacker chiếm quyền điều khiển hệ thống làm lạnh tại hàng trăm siêu thị Pháp, các chuỗi bán lẻ ở Thụy Điển, Bỉ và Luxembourg tiếp tục ghi nhận nhiệt độ tủ đông, tủ mát tăng bất thường trong đêm. Sự việc làm dấy lên lo ngại về lỗ hổng bảo mật của các thiết bị IoT kết nối internet trong ngành bán lẻ.
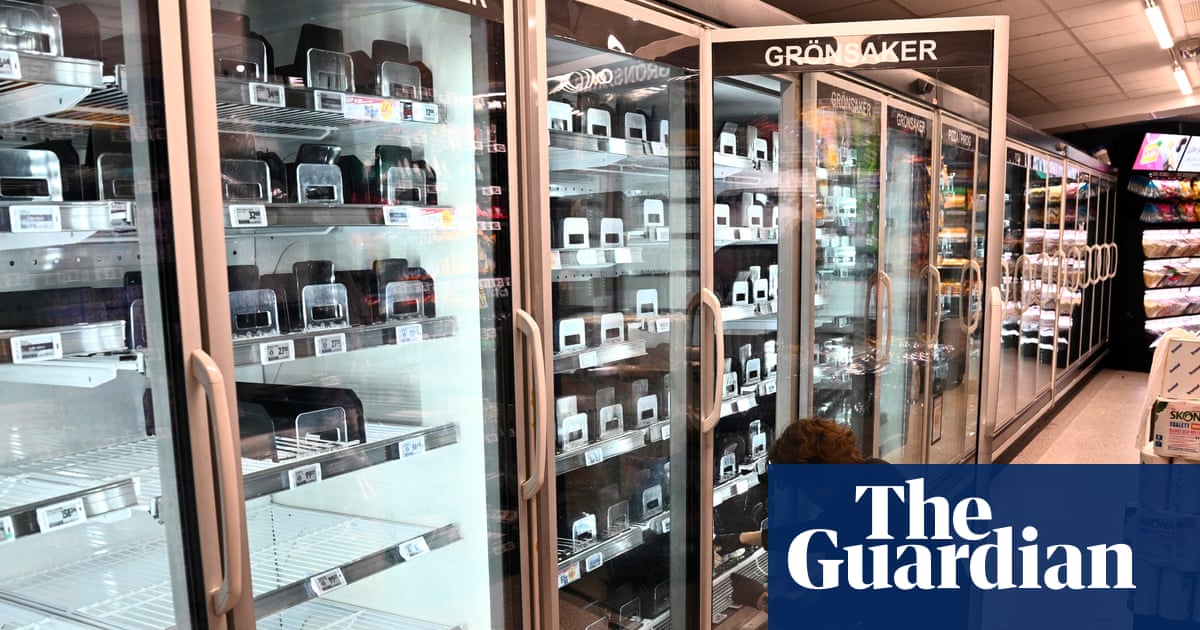
Các chuỗi siêu thị tại Thụy Điển, Bỉ và Luxembourg vừa cho biết nhiệt độ tủ mát, tủ đông tại hàng chục cửa hàng đã tăng bất thường trong đêm, làm dấy lên nghi ngờ về một vụ tấn công mạng mới, tương tự sự cố từng gây thiệt hại hàng triệu euro thực phẩm tại Pháp.
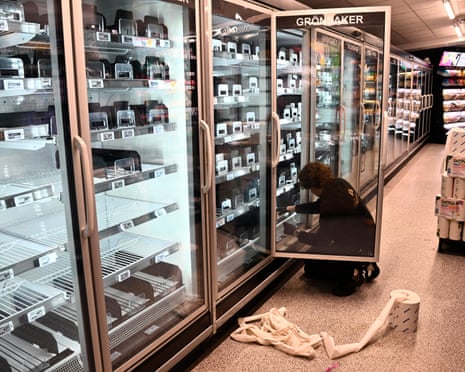 Nhân viên siêu thị ICA tại Stockholm dọn dẹp tủ mát sau sự cố nhiệt độ
Hàng loạt chuỗi bán lẻ đồng loạt báo sự cố
Tại Thụy Điển, chuỗi Coop xác nhận với báo Aftonbladet rằng 6 cửa hàng của họ bị ảnh hưởng. Trong khi đó, ICA cho biết họ "nhận thức được rằng một số lượng hạn chế cửa hàng bị ảnh hưởng bởi một sự cố trong đêm liên quan đến hệ thống làm lạnh và tủ đông".
Nhà bán lẻ Ahold Delhaize của Hà Lan — đơn vị từng trình báo cảnh sát Hà Lan về một sự cố an ninh mạng vào tháng trước — thông báo một "sự cố CNTT" đã ảnh hưởng đến tủ mát và tủ đông tại hàng chục siêu thị của họ ở Bỉ và Luxembourg.
Bà Sarah De Meester, phát ngôn viên công ty, cho biết chuỗi siêu thị đã xác định được việc nhiệt độ trong hệ thống làm lạnh tăng lên và đang tiến hành điều tra sự việc.
Theo báo Le Soir của Bỉ, hàng chục cửa hàng đã bị ảnh hưởng, bao gồm 5 điểm bán Spar, nhiều cửa hàng tiện lợi Shop & Go gắn với các trạm xăng Q8 và một số siêu thị mini Proxy Delhaize.
"Chúng tôi bắt đầu huy động kỹ thuật viên từ 1 giờ sáng. Chúng tôi đã dành cả đêm và cả buổi sáng để ngắt các thiết bị bị ảnh hưởng khỏi lưới điện", ông Stephan Moelans, giám đốc điều hành Sabcobel — công ty chuyên lắp đặt hệ thống làm lạnh — chia sẻ với tờ báo này.
Bài học từ vụ tấn công tại Pháp
Sự việc lần này gợi nhớ đến vụ tấn công mà cảnh sát Pháp công bố hồi tháng 10, khi tin tặc chiếm quyền điều khiển hệ thống làm lạnh tại tối đa 700 siêu thị, gây thiệt hại nặng nề về thực phẩm tươi sống và phơi bày lỗ hổng của các hệ thống kết nối internet.
Tin tặc đã can thiệp từ xa vào cài đặt của hàng nghìn tủ đông, tủ mát và tủ trưng bày, đẩy nhiệt độ từ mức thấp nhất -27°C lên tới hơn 50°C. Các chuỗi Intermarché, Coopérative U, Carrefour, Leclerc và Monoprix đều nằm trong danh sách bị ảnh hưởng.
Các cửa hàng buộc phải tiêu hủy lượng lớn thịt tươi, sữa và thực phẩm đông lạnh. Nhiều nơi chịu thiệt hại từ vài chục nghìn euro đến hơn 130.000 euro (khoảng 109.000 bảng Anh). Hai cửa hàng tại vùng Alsace báo cáo tổng thiệt hại lên tới 270.000 euro.
Lỗ hổng nằm ở đâu?
Hầu hết các dãy tủ lạnh của siêu thị đều được kết nối internet để phục vụ bảo trì từ xa và gửi cảnh báo khi hệ thống gặp sự cố. Trong vụ tấn công tại Pháp, tin tặc đã xâm nhập các bộ điều khiển chủ yếu do công ty Danfoss (Đan Mạch) cung cấp.
Chúng vô hiệu hóa hệ thống báo động trước khi điều chỉnh bộ điều nhiệt hoặc kéo dài chương trình xả băng thêm nhiều giờ. Danfoss cho biết đã phát hiện các lỗ hổng bảo mật từ năm ngoái và "từ lâu đã khuyến nghị" khách hàng cài đặt bản cập nhật.
Văn phòng công tố Paris đã mở điều tra chính thức về vụ tấn công tại Pháp, với thiệt hại bao gồm "tổn thất thực phẩm và hỏa hoạn". Thủ tướng Pháp Sébastien Lecornu đã chỉ đạo cơ quan an ninh mạng quốc gia ANSSI vào cuộc. ANSSI sau đó xác nhận các siêu thị sử dụng bộ điều khiển từ hai công ty khác cũng bị nhắm tới.
Góc nhìn cho thị trường Việt Nam
Sự cố này là lời cảnh tỉnh cho các doanh nghiệp bán lẻ và chuỗi cung ứng lạnh tại Việt Nam, nơi hệ thống kho lạnh, tủ trưng bày tại các siêu thị và cửa hàng tiện lợi ngày càng được kết nối và giám sát từ xa.
Các chuyên gia khuyến nghị doanh nghiệp cần:
- Phân tách mạng (network segmentation) giữa hệ thống IoT vận hành và mạng CNTT nội bộ
- Đổi mật khẩu mặc định và thường xuyên cập nhật firmware cho bộ điều khiển nhiệt độ
- Giới hạn quyền truy cập từ xa, chỉ cho phép từ dải IP tin cậy và bật xác thực đa yếu tố
- Thiết lập cảnh báo bất thường về nhiệt độ để phát hiện sớm các thay đổi trái phép
Khi hạ tầng vật lý ngày càng phụ thuộc vào kết nối số, một lỗ hổng nhỏ trong thiết bị IoT cũng có thể gây ra thiệt hại kinh tế khổng lồ — và đó không còn là câu chuyện riêng của châu Âu.