
Anh siết kiểm soát nhân viên y tế rình xem hồ sơ bệnh án
Cơ quan giám sát dữ liệu Anh (ICO) đã gửi thư cho hơn 200 lãnh đạo ngành y tế sau khi nhận hơn 300 báo cáo về việc nhân viên tự ý xem hồ sơ bệnh nhân trong năm 2026. Các giám đốc được yêu cầu đích thân xác nhận tổ chức của mình có biện pháp ngăn chặn hành vi rình mò dữ liệu y tế.
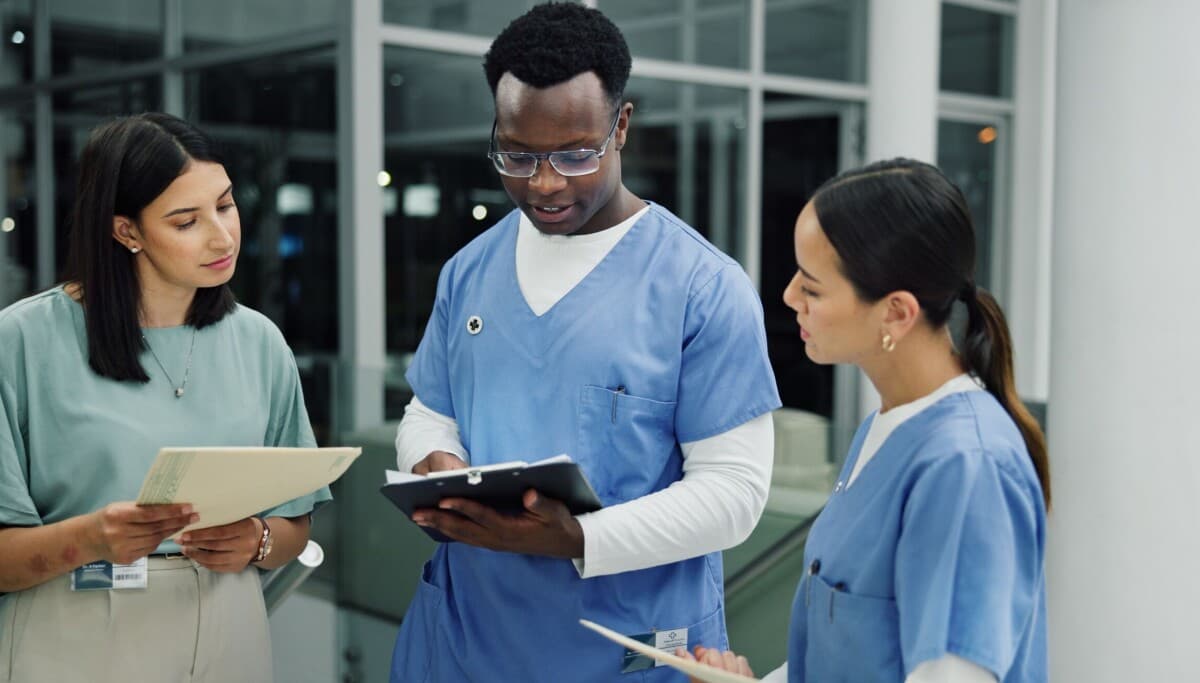
Cơ quan Thông tin của Anh (ICO) đã gửi cảnh báo tới lãnh đạo các tổ chức y tế trên toàn Vương quốc Anh sau khi ghi nhận hơn 300 báo cáo về việc nhân viên tự ý xem hồ sơ bệnh án không đúng mục đích. Động thái này cho thấy bài toán bảo mật dữ liệu y tế đang trở nên cấp thiết, bởi chỉ một lần truy cập trái phép cũng đủ gây tổn hại nghiêm trọng cho bệnh nhân và niềm tin công chúng.
Hơn 300 báo cáo chỉ trong mười tháng
Theo thông báo ngày thứ Năm, ICO đã gửi thư cho hơn 200 lãnh đạo cấp cao trong ngành y tế, nhấn mạnh rằng việc nhân viên truy cập hồ sơ mà không có lý do chính đáng sẽ đe dọa quyền riêng tư của bệnh nhân và uy tín của hệ thống y tế.
Cơ quan này cho biết đã tiếp nhận và đánh giá hơn 300 báo cáo về hành vi rình xem hồ sơ y tế trong khoảng thời gian từ tháng 1 đến giữa tháng 10/2026. Nhân viên bị phát hiện tra cứu thông tin của người quen, tò mò xem hồ sơ bệnh nhân hoặc chia sẻ dữ liệu riêng tư cho những người không có quyền truy cập.
Cần lưu ý rằng con số trên phản ánh các báo cáo do chính tổ chức y tế gửi lên, chứ không phải số vụ vi phạm đã được xác nhận, và chưa tính đến những trường hợp đang chờ đánh giá.
Yêu cầu cam kết từ giám đốc điều hành
Ông Paul Arnold, Giám đốc điều hành ICO, yêu cầu các lãnh đạo y tế đích thân đảm bảo với ông rằng tổ chức của họ có đủ biện pháp bảo vệ để ngăn nhân viên xem lén hồ sơ.
"Truy cập hồ sơ sức khỏe của người khác mà không có lý do chính đáng không phải là sự tò mò vô hại. Hành vi này có thể gây đau khổ to lớn cho bệnh nhân và đe dọa niềm tin quý giá mà người dân dành cho hệ thống y tế của chúng ta", ông Arnold nói.
Trong lá thư dài ba trang gửi các giám đốc điều hành, ông Arnold nêu rõ việc chỉ dựa vào lòng tin rằng nhân viên sẽ tự giác là không đủ. Ông muốn biết ai có quyền truy cập hồ sơ bệnh nhân, có ai đang kiểm tra những gì họ xem hay không, và điều gì sẽ xảy ra khi phát hiện người rình mò.
Các lãnh đạo cũng được yêu cầu điều tra nhanh chóng các nghi vấn vi phạm, xác định xem bệnh nhân có cần được thông báo hay không, và xử lý những nhân viên truy cập hồ sơ trái phép. Thời hạn phản hồi là ngày 27/11. Những tổ chức chưa rà soát biện pháp bảo vệ trong sáu tháng qua, hoặc không hài lòng với kết quả rà soát, được gia hạn thêm ba tháng để khắc phục.
Vấn đề không nằm ở kỹ thuật tấn công
Điểm mấu chốt là nhiều nhân viên y tế vốn đã có quyền truy cập hợp pháp vào hồ sơ bệnh nhân như một phần công việc. Vấn đề nảy sinh khi họ lợi dụng quyền này để tra cứu người mình không điều trị, chẳng hạn hàng xóm, người yêu cũ hoặc người vừa xuất hiện trên bản tin.
Đây không phải lần đầu giới chức y tế tìm cách xử lý tình trạng này. Hồi tháng 7, NHS England đã cảnh báo nhân viên rằng truy cập hồ sơ không có lý do chính đáng có thể khiến họ mất việc, thậm chí phải ngồi tù. Đợt siết chặt đó diễn ra sau các vụ nhân viên xem hồ sơ của nạn nhân những vụ án nghiêm trọng được dư luận chú ý, trong đó có vụ tấn công ở Nottingham. NHS England cũng công bố hướng dẫn khuyến khích các tổ chức dùng kiểm soát truy cập (access control) và hệ thống kiểm toán (audit) để phát hiện nhân viên xem lén.
Một số hệ thống hồ sơ bệnh án điện tử mới hơn có thể cảnh báo truy cập đáng ngờ theo thời gian thực, song NHS thừa nhận khả năng giám sát khác nhau tùy công nghệ mà từng tổ chức đã triển khai.
Quy mô vấn đề đã khiến cơ quan quản lý lo ngại nhiều năm nay. Hồi tháng 7, chính phủ Anh báo cáo Quốc hội rằng có 1.445 trường hợp truy cập không phù hợp được báo lên ICO trong giai đoạn 2019–2025. Hậu quả có thể vượt xa việc mất việc làm: ICO đã truy tố 16 nhân viên y tế vì rình xem hồ sơ bệnh nhân trong thập kỷ qua, bởi truy cập trái phép thông tin cá nhân có thể cấu thành tội hình sự theo Đạo luật Bảo vệ Dữ liệu 2018.
Ông Arnold cũng cảnh báo cơ quan này có thể áp dụng biện pháp cưỡng chế đối với các tổ chức y tế có biện pháp bảo vệ chưa đạt yêu cầu.
"Tôi đã viết thư cho các giám đốc điều hành trên khắp Vương quốc Anh, đề nghị họ đích thân đảm bảo với tôi rằng các biện pháp bảo vệ hoạt động trên thực tế. Ở nơi nào chưa đạt, chúng tôi kỳ vọng tổ chức phải khắc phục", ông nói.
Góc nhìn
Với các kỹ sư và đội ngũ vận hành hệ thống tại Việt Nam, câu chuyện này là lời nhắc rằng rủi ro lớn nhất trong bảo mật dữ liệu y tế thường không đến từ tin tặc bên ngoài mà từ người dùng nội bộ có quyền truy cập hợp pháp. Nguyên tắc đặc quyền tối thiểu (least privilege) và phân tách nhiệm vụ cần được thiết kế ngay từ đầu, chứ không chỉ dựa vào việc nhắc nhở nhân viên.
Bài học thực tế là hệ thống quản lý hồ sơ cần có nhật ký truy cập (access log) đầy đủ, cảnh báo bất thường và cơ chế rà soát định kỳ để phát hiện những lần tra cứu không gắn với ca điều trị. Khi các quy định về dữ liệu cá nhân ngày càng chặt chẽ, việc chứng minh được "ai đã xem gì, vì sao" sẽ là yêu cầu bắt buộc, không còn là tính năng tùy chọn.
Nguồn: theregister.com · Quy trình biên tập
Bài viết liên quan
Công nghệ
Bộ trưởng Anh tiết lộ dữ liệu y tế của 500.000 tình nguyện viên Biobank bị rao bán trên Alibaba
23 tháng 4, 2026
Công nghệ
Thượng viện Mỹ thông qua dự luật lưỡng đảng nhằm tăng cường an ninh mạng trong ngành y tế
05 tháng 10, 2026
Phần mềm
Người dân California khởi kiện hệ thống y tế vì sử dụng AI ghi âm lén lút trong các cuộc thăm khám
11 tháng 4, 2026