
Binance bị hack 6,3 tỷ USD: Bẫy tuyển dụng của tin tặc Triều Tiên
Binance xác nhận tin tặc Triều Tiên đánh cắp 6,3 tỷ USD tiền mã hóa bằng chiêu giả danh nhà tuyển dụng, dụ kỹ sư ví tải mã độc. Đây là vụ trộm tiền mã hóa lớn nhất lịch sử, và là kiểu tấn công đã được giới nghiên cứu cảnh báo nhiều năm.
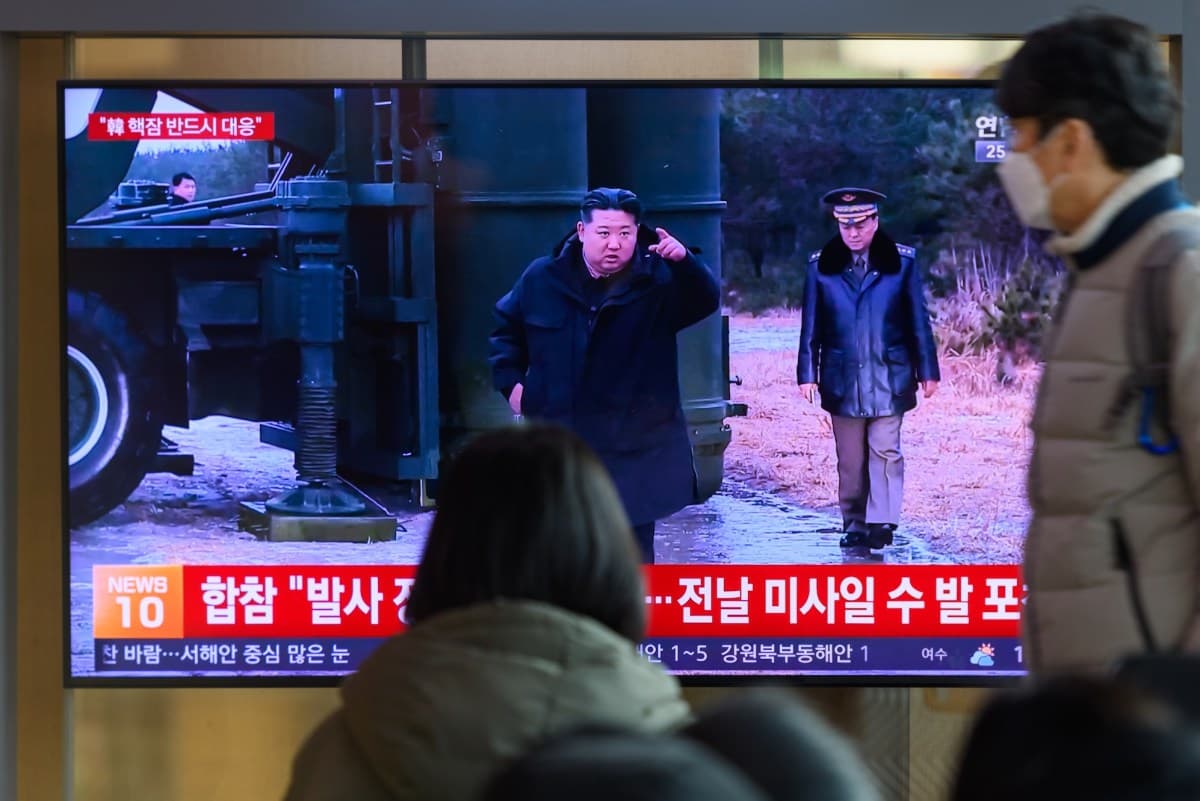
Binance vừa xác nhận tin tặc Triều Tiên đã đánh cắp 6,3 tỷ USD tiền mã hóa bằng một chiến dịch giả danh nhà tuyển dụng kéo dài nhiều tháng. Đây là vụ trộm tiền mã hóa lớn nhất trong lịch sử, và sàn giao dịch lớn nhất thế giới đã buộc phải tạm dừng rút tiền trên toàn hệ thống.
Sự việc cho thấy dù kỹ thuật tấn công đã được cảnh báo rộng rãi, các doanh nghiệp vẫn có thể bị đánh úp nếu thiếu kiểm soát chặt chẽ trên máy tính của nhân viên.
Kịch bản cuộc tấn công
Theo tuyên bố cập nhật của Binance trên X, tin tặc Triều Tiên giả làm nhà tuyển dụng và tiếp cận một kỹ sư phần mềm phụ trách ví (wallet) của công ty. Sau hai buổi phỏng vấn với "công ty" giả mạo, người kỹ sư này được yêu cầu tải một bài kiểm tra lập trình như một phần của quy trình tuyển dụng. Khi mở file, bài kiểm tra chứa mã độc và đã xâm nhập vào chiếc laptop do công ty cấp. Binance cho biết các công cụ bảo mật của họ không phát hiện được mã độc này.
Từ bàn đạp đó, tin tặc truy cập được một công cụ nội bộ có khả năng chiếm quyền điều khiển máy tính làm việc của hai kỹ sư khác trong nhóm ví. Một trong hai người này trước đó vài tháng đã vô tình tải một ứng dụng bị chỉnh sửa chứa mã độc đánh cắp mật khẩu, sau khi tìm phần mềm đó qua kết quả tìm kiếm. Dù Binance đã thay laptop của kỹ sư này, tin tặc vẫn dùng thông tin đăng nhập bị đánh cắp để xâm nhập vào máy của một kỹ sư thứ ba — người có quyền truy cập vào các hệ thống kiểm soát hàng tỷ USD tiền mã hóa.
Binance khẳng định sự cố này "lẽ ra không nên xảy ra" và cho biết đã tăng cường bảo mật mạng sau vụ trộm. Công ty cũng sẽ mời các chuyên gia an ninh mạng đánh giá lại sự cố và đã triển khai các biện pháp mới để ngăn chặn tái diễn.
Chiêu trò quen thuộc, cảnh báo đã có từ lâu
FBI và các nhà điều tra chuỗi khối (blockchain) đổ lỗi cho Triều Tiên về vụ trộm. Quốc gia này nhiều năm bị cáo buộc thực hiện các vụ đánh cắp tiền mã hóa quy mô lớn để tài trợ chương trình vũ khí hạt nhân đang bị trừng phạt quốc tế.
Đây không phải thủ đoạn mới. Giới nghiên cứu đã cảnh báo nhiều năm rằng tin tặc Triều Tiên thường giả danh nhà đầu tư mạo hiểm, nhà đầu tư và nhà tuyển dụng, dùng hồ sơ cá nhân bị đánh cắp của người Mỹ để lừa nhân viên cấp quyền truy cập hệ thống. Các cuộc tấn công kiểu này được biết đến rộng rãi trong ngành tiền mã hóa và từng là chủ đề cảnh báo lặp lại của chính phủ Mỹ cùng các ông lớn an ninh mạng. Khoảng một nửa số vụ xâm nhập vào các công ty công nghệ Mỹ năm ngoái được quy cho người Triều Tiên giả làm nhân sự IT từ xa và nhà tuyển dụng giả.
Theo chính Binance, công ty đã đối mặt ít nhất 57 vụ tấn công bị nghi ngờ từ Triều Tiên, phản ánh "mối đe dọa dai dẳng do các chủ thể được nhà nước bảo trợ nhắm vào ngành tiền mã hóa".
Câu hỏi lớn đặt ra là làm sao tin tặc có thể thuyết phục được kỹ sư tải mã độc trong khi mối đe dọa này đã được cảnh báo rộng rãi, và làm sao chúng vượt qua được các lỗ hổng trong hệ thống của Binance.
Trách nhiệm nằm ở đâu
Trường hợp này phơi bày cách tin tặc Triều Tiên dùng kỹ nghệ xã hội (social engineering) — ở đây là lời mời làm việc — để lừa nhân viên cấp quyền truy cập hệ thống. Tuy nhiên, xét đến cùng, trách nhiệm đảm bảo hệ thống không thể chạy các phần mềm trái phép hoặc không đáng tin cậy vẫn thuộc về doanh nghiệp.
Người phát ngôn của Binance, Ross O'Leary, chỉ dẫn tới tuyên bố công khai của công ty và từ chối trả lời chính thức các câu hỏi của TechCrunch về sự cố. Những câu hỏi này gồm: Binance ngăn mã độc hoặc mã trái phép chạy trên laptop nhân viên như thế nào, và liệu bên thứ ba có từng kiểm toán an ninh mạng hệ thống của Binance trước vụ hack hay không.
Góc nhìn
Với các kỹ sư và doanh nghiệp Việt Nam, bài học rõ ràng nhất là quy trình tuyển dụng cũng là một bề mặt tấn công. Những bài kiểm tra viết code được gửi qua email hoặc link tải về nên được chạy trong môi trường cô lập (sandbox), và mọi nhân viên có quyền truy cập hệ thống quan trọng cần được huấn luyện phản ứng với các lời mời làm việc đến bất ngờ.
Về phía doanh nghiệp, việc một chiếc laptop nhiễm mã độc có thể dẫn đến quyền kiểm soát hệ thống hàng tỷ USD cho thấy mô hình không tin cậy mặc định (zero trust) và phân quyền tối thiểu là yêu cầu tối thiểu, không phải tùy chọn. Đáng chú ý là nguyên nhân sâu xa không nằm ở mã độc tinh vi, mà ở một thông tin đăng nhập bị đánh cắp từ nhiều tháng trước — lỗ hổng thường bị bỏ qua nhất.
Nguồn: techcrunch.com · Quy trình biên tập
Bài viết liên quan
Công nghệ
Binance bị hack 6,3 tỷ USD: vụ trộm tiền mã hóa lớn nhất lịch sử
30 tháng 10, 2026
Công nghệ
Tin tặc Triều Tiên bị cáo buộc gây ra vụ trộm 6,3 tỷ USD lớn nhất lịch sử tại Binance
30 tháng 10, 2026
Công nghệ
Binance bị đánh cắp 6,3 tỷ USD: Dấu vết của nhóm hacker Triều Tiên TraderTraitor
30 tháng 10, 2026