Cairn: Cửa sổ mở vào các chiến dịch tấn công mạng do AI điều khiển
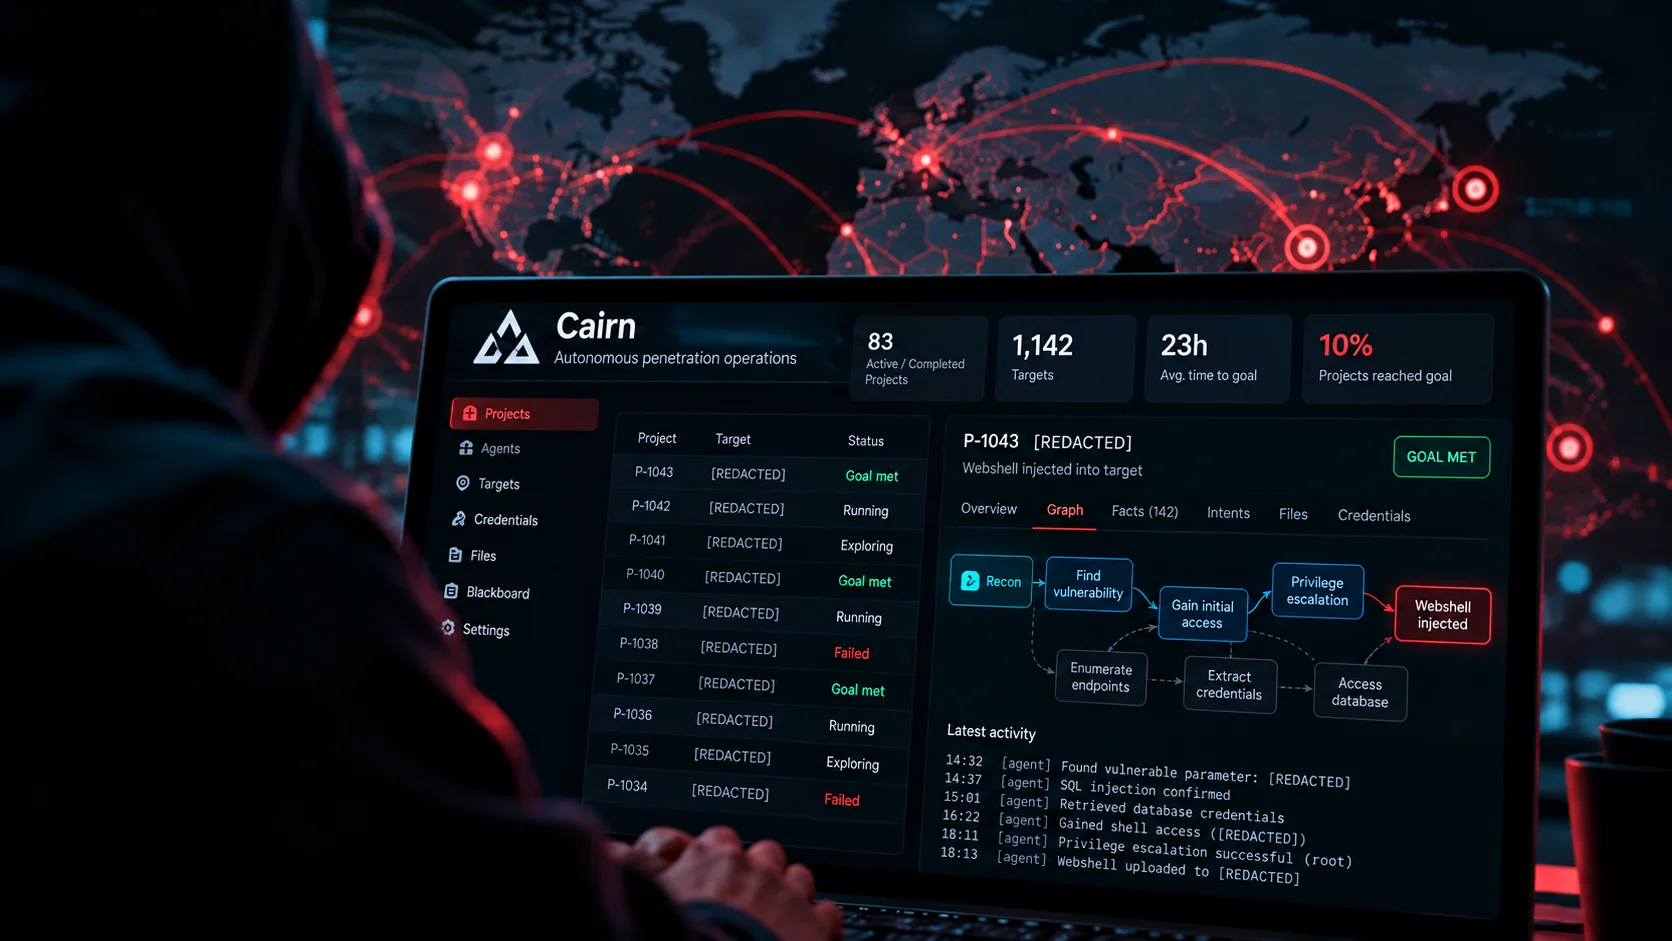
Một cuộc điều tra của NorForge phát hiện hơn 20 bảng điều khiển Cairn — hệ thống xâm nhập mạng tự động bằng AI — bị phơi bày công khai trên Internet. Những bảng điều khiển này tiết lộ chi tiết cách tội phạm mạng chọn mục tiêu, triển khai các tác nhân AI, khai thác lỗ hổng và thiết lập quyền truy cập lâu dài, với tỷ lệ thành công trung bình khoảng 10%.
Cairn: Cửa sổ mở vào các chiến dịch tấn công mạng do AI điều khiển
Một cuộc điều tra của NorForge về các bảng điều khiển kiểm thử xâm nhập bằng AI bị phơi bày công khai đã hé lộ cách chúng được sử dụng rộng rãi trong các chiến dịch tấn công mạng độc hại. Một trong số đó là Cairn.
Hơn 20 bảng điều khiển Cairn bị phát hiện có liên quan đến hoạt động độc hại, mang lại góc nhìn chi tiết hiếm thấy về cách tội phạm mạng chọn mục tiêu, chỉ đạo các tác nhân tự động, khai thác lỗ hổng và duy trì quyền truy cập vào hệ thống bị xâm nhập.
 Bảng điều khiển Cairn với các dự án đang hoạt động
Cairn là gì?
Trong bối cảnh này, Cairn là một hệ thống tấn công được hỗ trợ bởi AI. Chỉ cần đưa vào một mục tiêu và một mục đích, nó có thể điều phối các tác nhân AI để điều tra mục tiêu, tìm kiếm điểm yếu bảo mật và cố gắng xâm nhập.
Mô tả Cairn là một "cỗ máy kiểm thử xâm nhập tự động" chưa hoàn toàn chính xác. Nó là một cỗ máy giải quyết vấn đề dựa trên trạng thái, tiến từng bước theo hướng tới một giải pháp được xác định trước.
Trong Cairn, mỗi nhiệm vụ riêng lẻ là một "dự án" (project), với điểm khởi đầu là origin và đích đến là goal. Giữa hai điểm này là các chu kỳ gồm intent (điều tác nhân quyết định làm tiếp theo) và fact (điều tác nhân đã khám phá). Mọi fact được đưa lên một "bảng đen" nội bộ của dự án, và con người cũng có thể thêm gợi ý vào đó.
 Đồ thị tiến trình từ điểm gốc đến mục tiêu của một dự án
Phát hiện từ các bảng điều khiển bị phơi bày
Vào tháng 9/2026, Gambit Security báo cáo về một chiến dịch xâm nhập tội phạm nhắm vào chợ trực tuyến. Họ thu hồi được máy chủ trung gian của kẻ tấn công và phát hiện việc sử dụng các bộ khung AI như Hermes, Strix và Cairn. Những công cụ này thường có giao diện web, và nhiều giao diện bị bỏ ngỏ trên Internet công khai.
Quét bằng Shodan và Censys, nhóm nghiên cứu tìm thấy nhiều máy chủ chạy các bộ khung AI, trong đó Cairn là một trong những nền tảng bị sao nhãng nhất. Qua vài ngày, họ xác định được hơn 20 bảng điều khiển Cairn có khả năng liên quan đến hoạt động độc hại.
Đáng chú ý, một số lượng đáng kể các hoạt động red team (kiểm thử xâm nhập hợp pháp) cũng bị phơi bày theo cách này — điều có thể đặt khách hàng của họ vào vòng nguy hiểm.
Ba nhóm hoạt động chính
Các nhà nghiên cứu phân loại hoạt động thành các cụm, ký hiệu bằng tiền tố "AIA" (AI Activity):
- AIA0001: Sử dụng tiếng Trung, 14 bảng điều khiển, hơn 1.100 dự án tấn công. Nhắm vào nhiều tổ chức tại Mỹ, Nhật Bản và Australia, với mục tiêu chiếm quyền truy cập lâu dài vào hạ tầng thương mại điện tử và thanh toán để trục lợi sau này.
- AIA0002: Sử dụng tiếng Anh, 10 bảng điều khiển, nhắm vào hành vi trộm cắp tài chính — thẻ tín dụng và tiền mã hóa. Đáng kinh ngạc là chúng còn để lộ thông tin đăng nhập SSH vào máy chủ trung gian ngay trong nhiệm vụ.
- AIA0003: Chỉ một bảng điều khiển với 59 dự án, dường như đang trong giai đoạn thăm dò.
 Mục tiêu lựa chọn của nhóm AIA0001
Nhóm AIA0001 thể hiện mức độ tự động hóa cao trong quy trình nạp nhiệm vụ. Các trang mục tiêu được xác thực tự động bằng Playwright, xếp hạng theo lưu lượng truy cập, và chỉ những trang đã kiểm chứng đặt hàng được mới được đưa vào Cairn để khai thác. Một lỗi phổ biến trong bộ chuẩn hóa tên miền khiến chữ "w" đầu bị xóa nhầm ("wholesale" thành "holesale"), tạo ra dấu vết dễ nhận biết giữa các bảng điều khiển cùng nhóm.
Hiệu quả và tốc độ
Các nhóm khác nhau có mục tiêu và cách đánh giá thành công khác nhau, nên không thể so sánh trực tiếp. Tuy nhiên, giả định hợp lý là tỷ lệ thành công trung bình rơi vào khoảng 10%.
Với nhóm AIA0001 — nhóm giống hoạt động xâm nhập đa mục đích nhất — thời gian trung bình từ khi bắt đầu dự án đến khi đạt mục tiêu là chưa đầy 23 giờ, tạo ra trung bình 140 fact mỗi dự án. Có dự án chạy hơn 5 ngày.
Chi phí ước tính cho một nhiệm vụ trung bình khoảng 5 USD, kể cả các dự án thất bại. Những dự án chạy dài với hơn 1.000 intent và fact có thể tốn hơn 100 USD.
Một chi tiết đáng chú ý: các tác nhân được đặt tên như claudecode_deepseek-v4.1-flash, cho thấy bộ khung Claude Code được dùng với mô hình DeepSeek 4.1 Flash của Trung Quốc. Một cập nhật nhiệm vụ còn cho thấy môi trường là container Kali thuộc khung cuộc thi CTF của Tencent — dấu hiệu tội phạm đang tái sử dụng công cụ sẵn có.
Vấn đề lớn nhất: chính kẻ tấn công cũng không bảo mật
Các bảng điều khiển này không chỉ tiết lộ rằng một trang web đang bị kiểm tra. Chúng ghi lại mọi thứ tác nhân AI đã khám phá, cùng với dữ liệu con người nhập vào, bao gồm thông tin đăng nhập thu thập được ở nơi khác.
Khi chạy công cụ quét bí mật Trufflehog trên dữ liệu từ các phiên bản Cairn, nhóm nghiên cứu tìm thấy hàng trăm bí mật đủ loại, trong đó 11% được xác minh là còn hiệu lực.
Tệ hơn, các bảng điều khiển này dường như hoàn toàn không được bảo vệ, phơi bày toàn bộ chức năng quản trị của bộ khung: khởi động và dừng dự án, can thiệp vào hoạt động đang chạy, chèn dữ liệu mới, chuyển hướng tác nhân sang mục tiêu khác. Đây là những tác nhân tấn công tự động với năng lực đáng kể, có thể sẵn sàng cho bất kỳ ai tình cờ tìm thấy bảng điều khiển.
Hàm ý cho bảo mật
Kết luận rõ ràng: các bộ khung AI đang được dùng để thực hiện hành vi độc hại. Nhưng nghiên cứu này chỉ ra điều khác — chính kẻ tấn công cũng chưa chuẩn bị tốt cho công nghệ này. Trong cơn vội vã tìm kết quả nhanh, nhiều kẻ đã quên các biện pháp bảo mật cơ bản, tự phá hoại an ninh vận hành của chính mình.
Với các tổ chức tại Việt Nam — đặc biệt những đơn vị thương mại điện tử và thanh toán — đây là lời cảnh báo: các cuộc kiểm thử xâm nhập, dù hợp pháp hay không, cần được thực hiện trên hạ tầng an toàn. Việc đưa dữ liệu khách hàng lên một bảng điều khiển không được bảo vệ là kịch bản ác mộng với bất kỳ đội red team nào.
Nhóm nghiên cứu đang phối hợp với Reuters để thông báo cho các nạn nhân, đồng thời cố gắng yêu cầu gỡ bỏ các bảng điều khiển Cairn vi phạm. Họ cũng công bố danh sách chỉ dấu xâm nhập (IOC) đã được ẩn một phần địa chỉ, và sẵn sàng chia sẻ dữ liệu đầy đủ với các nhà nghiên cứu bảo mật chính danh.