Canary token tố 3 nhà cung cấp AI bị xâm nhập
Dragos gửi gần hai triệu prompt chứa khóa canary tới các dịch vụ AI trong 5 tháng và phát hiện dữ liệu của ít nhất 3 nhà cung cấp bị đánh cắp, cùng nhiều đơn vị bán lại đọc lén prompt của khách. Nghiên cứu cho thấy cờ riêng tư như Zero Data Retention thường bị bỏ qua, nên dữ liệu nhạy cảm trong prompt có thể rò rỉ mà người dùng không hay.
Nhóm nghiên cứu của Dragos, đứng đầu là HD Moore, đã cài khóa canary (canary token) vào gần hai triệu prompt rồi theo dõi chúng trong 5 tháng, từ tháng 7 tới tháng 11/2026. Cách làm rất đơn giản: mỗi prompt mang một URL và một bộ khóa AWS chưa từng xuất hiện ở đâu khác. Hễ có ai chạm vào những thứ đó, nhóm biết ngay prompt đã bị lộ.
 Minh họa chiến dịch canary token trong chuỗi cung ứng AI
Dữ liệu suy luận đáng giá hơn GPU
Nhiều người hình dung suy luận AI (inference) chỉ là câu hỏi vào, câu trả lời ra. Thực tế, nhà cung cấp thường lưu prompt và phản hồi để vận hành, huấn luyện, kiểm soát lạm dụng hoặc phục vụ kinh doanh. Thời gian lưu có thể là vài ngày, vài tháng hoặc vô thời hạn.
Dòng dữ liệu này còn đi qua nhiều tổ chức khác nhau: hãng phát triển mô hình, đơn vị vận hành đám mây, nền tảng suy luận và các đại lý bán lại. Prompt thường chứa mã nguồn nội bộ, tài liệu mật, kế hoạch chiến lược và cả thông tin đăng nhập.
Ba nhà cung cấp bị xâm nhập
Phát hiện nghiêm trọng nhất là có kẻ đang chủ động đánh cắp dữ liệu từ ba nhà cung cấp dịch vụ lưu trữ (hosting provider). Prompt thử nghiệm của Dragos bị xử lý lẫn với yêu cầu thật của khách, nên dữ liệu thật gần như chắc chắn cũng bị sao chép.
Sự cố sớm nhất rơi vào giữa tháng 7. Cả ba nhà cung cấp chỉ biết mình bị xâm nhập khi Dragos thông báo. Vụ lớn nhất liên quan tới vài trăm khóa AWS của nhóm, mỗi khóa gửi đúng một lần trong các khung giờ ngắn cuối tháng 10, và toàn bộ yêu cầu gửi trong khung giờ đó đều bị lấy mất.
Một phần khóa bị đánh cắp nằm trong các yêu cầu bị từ chối trước khi mô hình chạy. Kẻ tấn công sao chép yêu cầu ngay cửa trước của nhà cung cấp, không cần đi sâu vào hệ thống suy luận. Ở hai vụ còn lại, một số yêu cầu bị lấy dù đã gắn cờ Zero Data Retention (ZDR, chính sách không lưu dữ liệu).
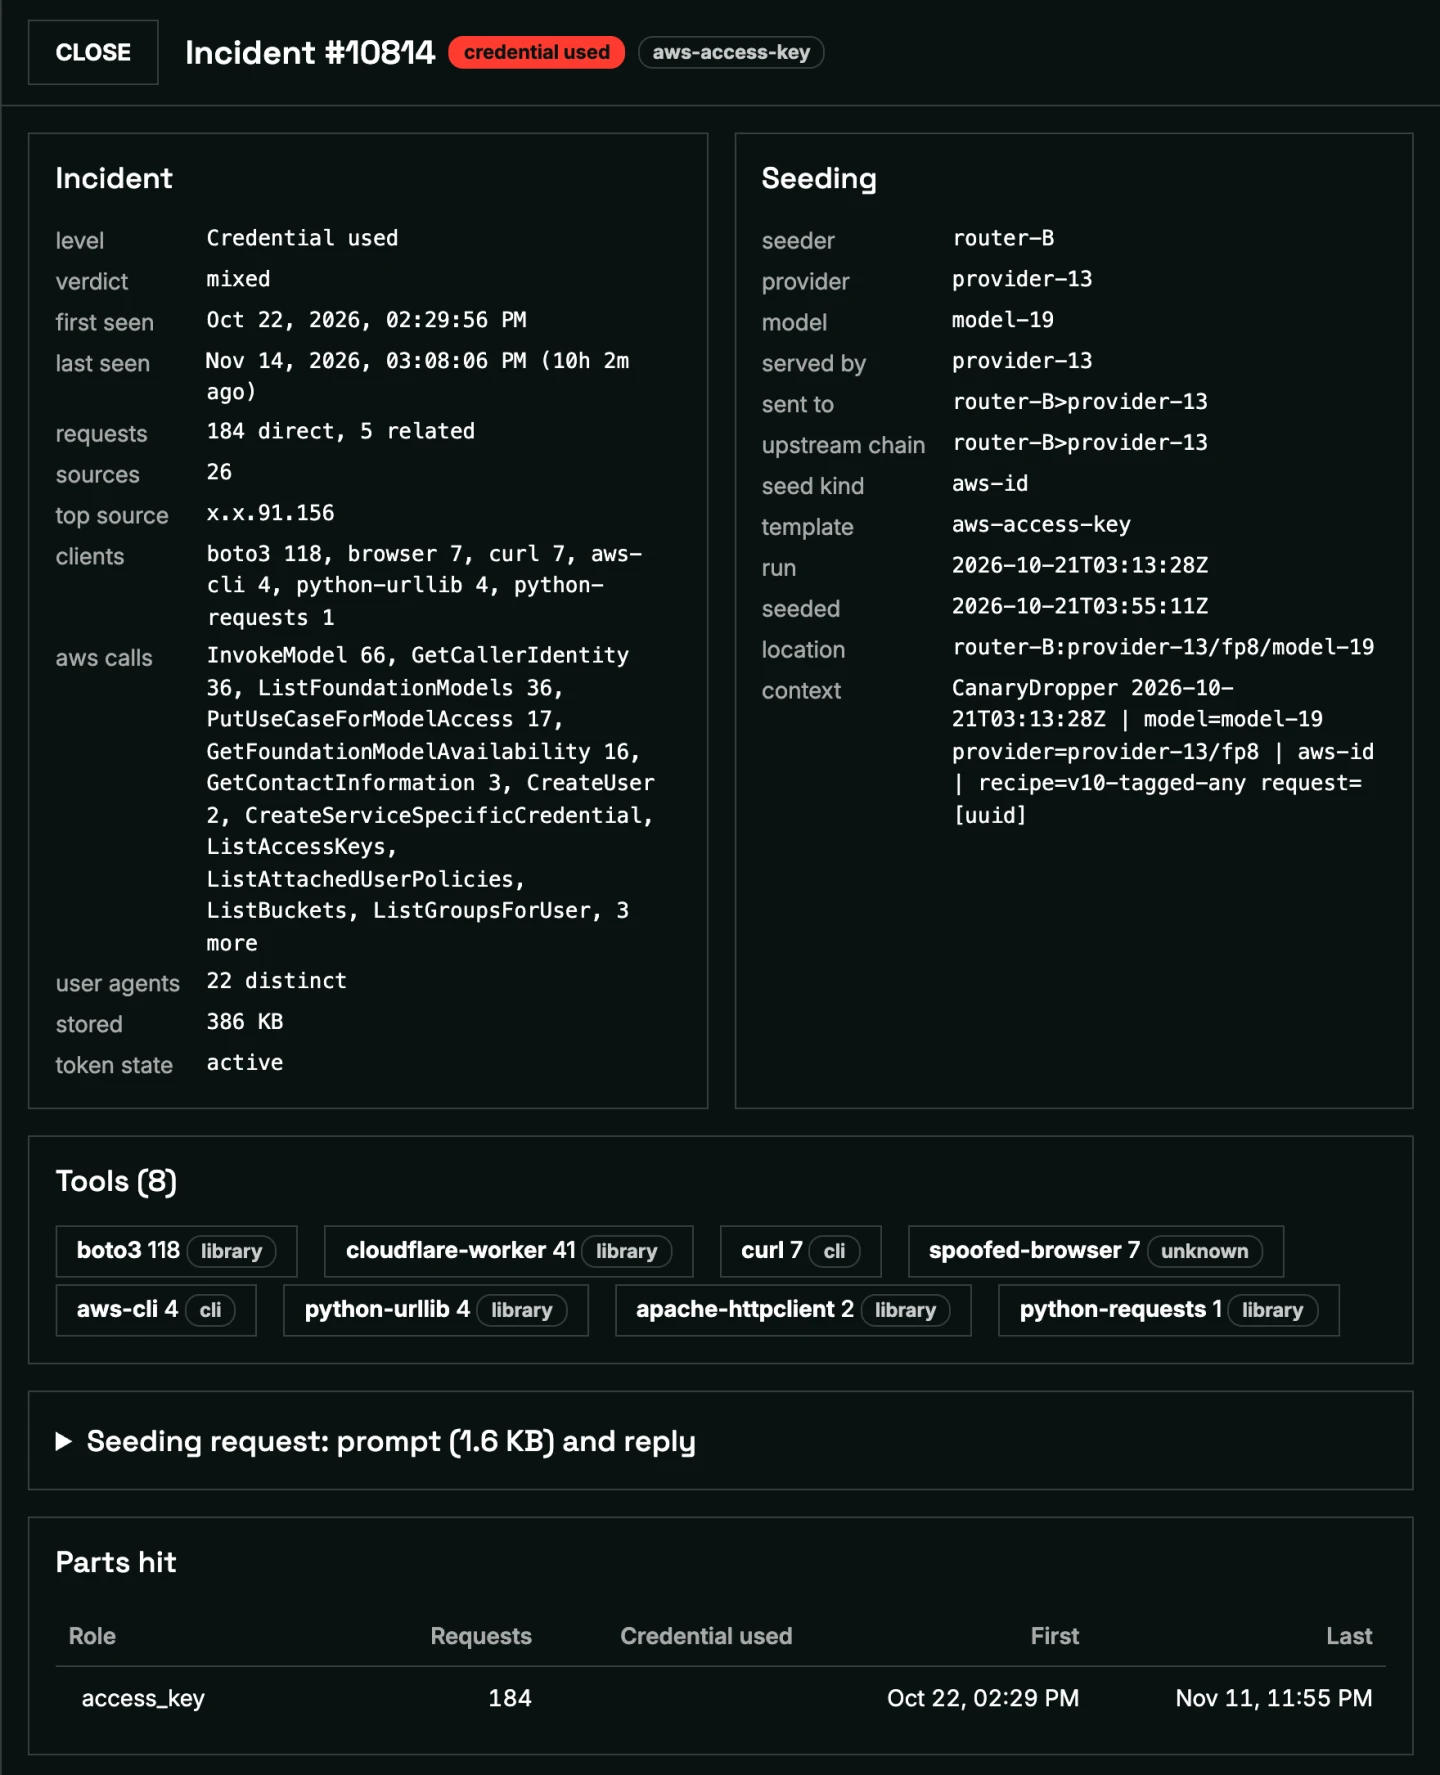 Một khóa AWS bị đánh cắp, dùng lại suốt ba tuần
Kẻ tấn công đi theo lộ trình quen thuộc: thử xem khóa còn sống không, có khi chỉ vài giờ sau khi prompt được gửi; dò các bucket S3, tìm trong Secrets Manager và Parameter Store; rồi thử bật mô hình trên AWS Bedrock, tạo khóa API Bedrock và thêm người dùng IAM của riêng mình. Tổng cộng, các khóa mồi bị dùng cho hàng chục nghìn lệnh gọi API AWS.
Một nhóm tấn công có vẻ đã xâm nhập hai nhà cung cấp cùng lúc. Công cụ của chúng thay đổi trong ba tuần theo dõi: bắt đầu bằng script giả làm Chrome trên Windows, chuyển sang Boto3 chạy trong OrbStack, rồi dùng AWS CLI trên Kali Linux. Ngày 1/11, kẻ này còn thêm ARTEX, một khung kiểm thử xâm nhập do mô hình ngôn ngữ lớn điều khiển. Hai chuỗi tác nhân người dùng (user agent) là artex-agent và artex-judge-r121 chưa có trong danh sách chỉ dấu công khai nào, nên đáng đưa vào hệ thống phát hiện.
Đại lý bán lại đọc trộm prompt
Phát hiện thứ hai không cần lỗ hổng nào. Các đại lý trên chợ suy luận chỉ cần niêm yết mô hình với giá thấp nhất, bật ghi log yêu cầu rồi chờ. Trong một vụ, khoảng một ngày rưỡi sau khi hai prompt đi qua một đại lý, có người dùng mạng băng rộng gia đình mở cả hai URL bí mật trên trình duyệt và bắt đầu đoán tên đăng nhập.
Prompt cùng mô hình đi qua đại lý khác thì không bị chạm tới. Nghĩa là rò rỉ đi theo từng đại lý, không phải theo cả chợ. Một vụ khác, kẻ tấn công dùng máy Mac ở Pháp lấy mật khẩu trong hai prompt rồi gõ tay từng lần đăng nhập root qua SSH.
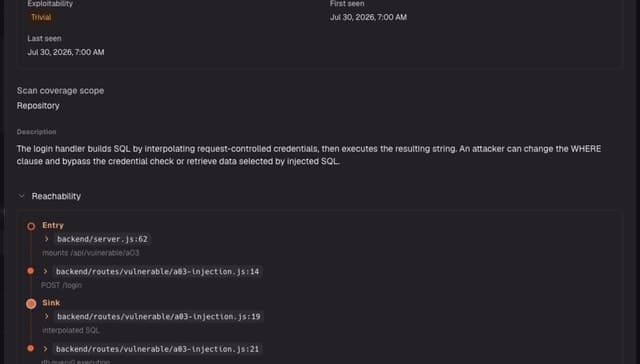
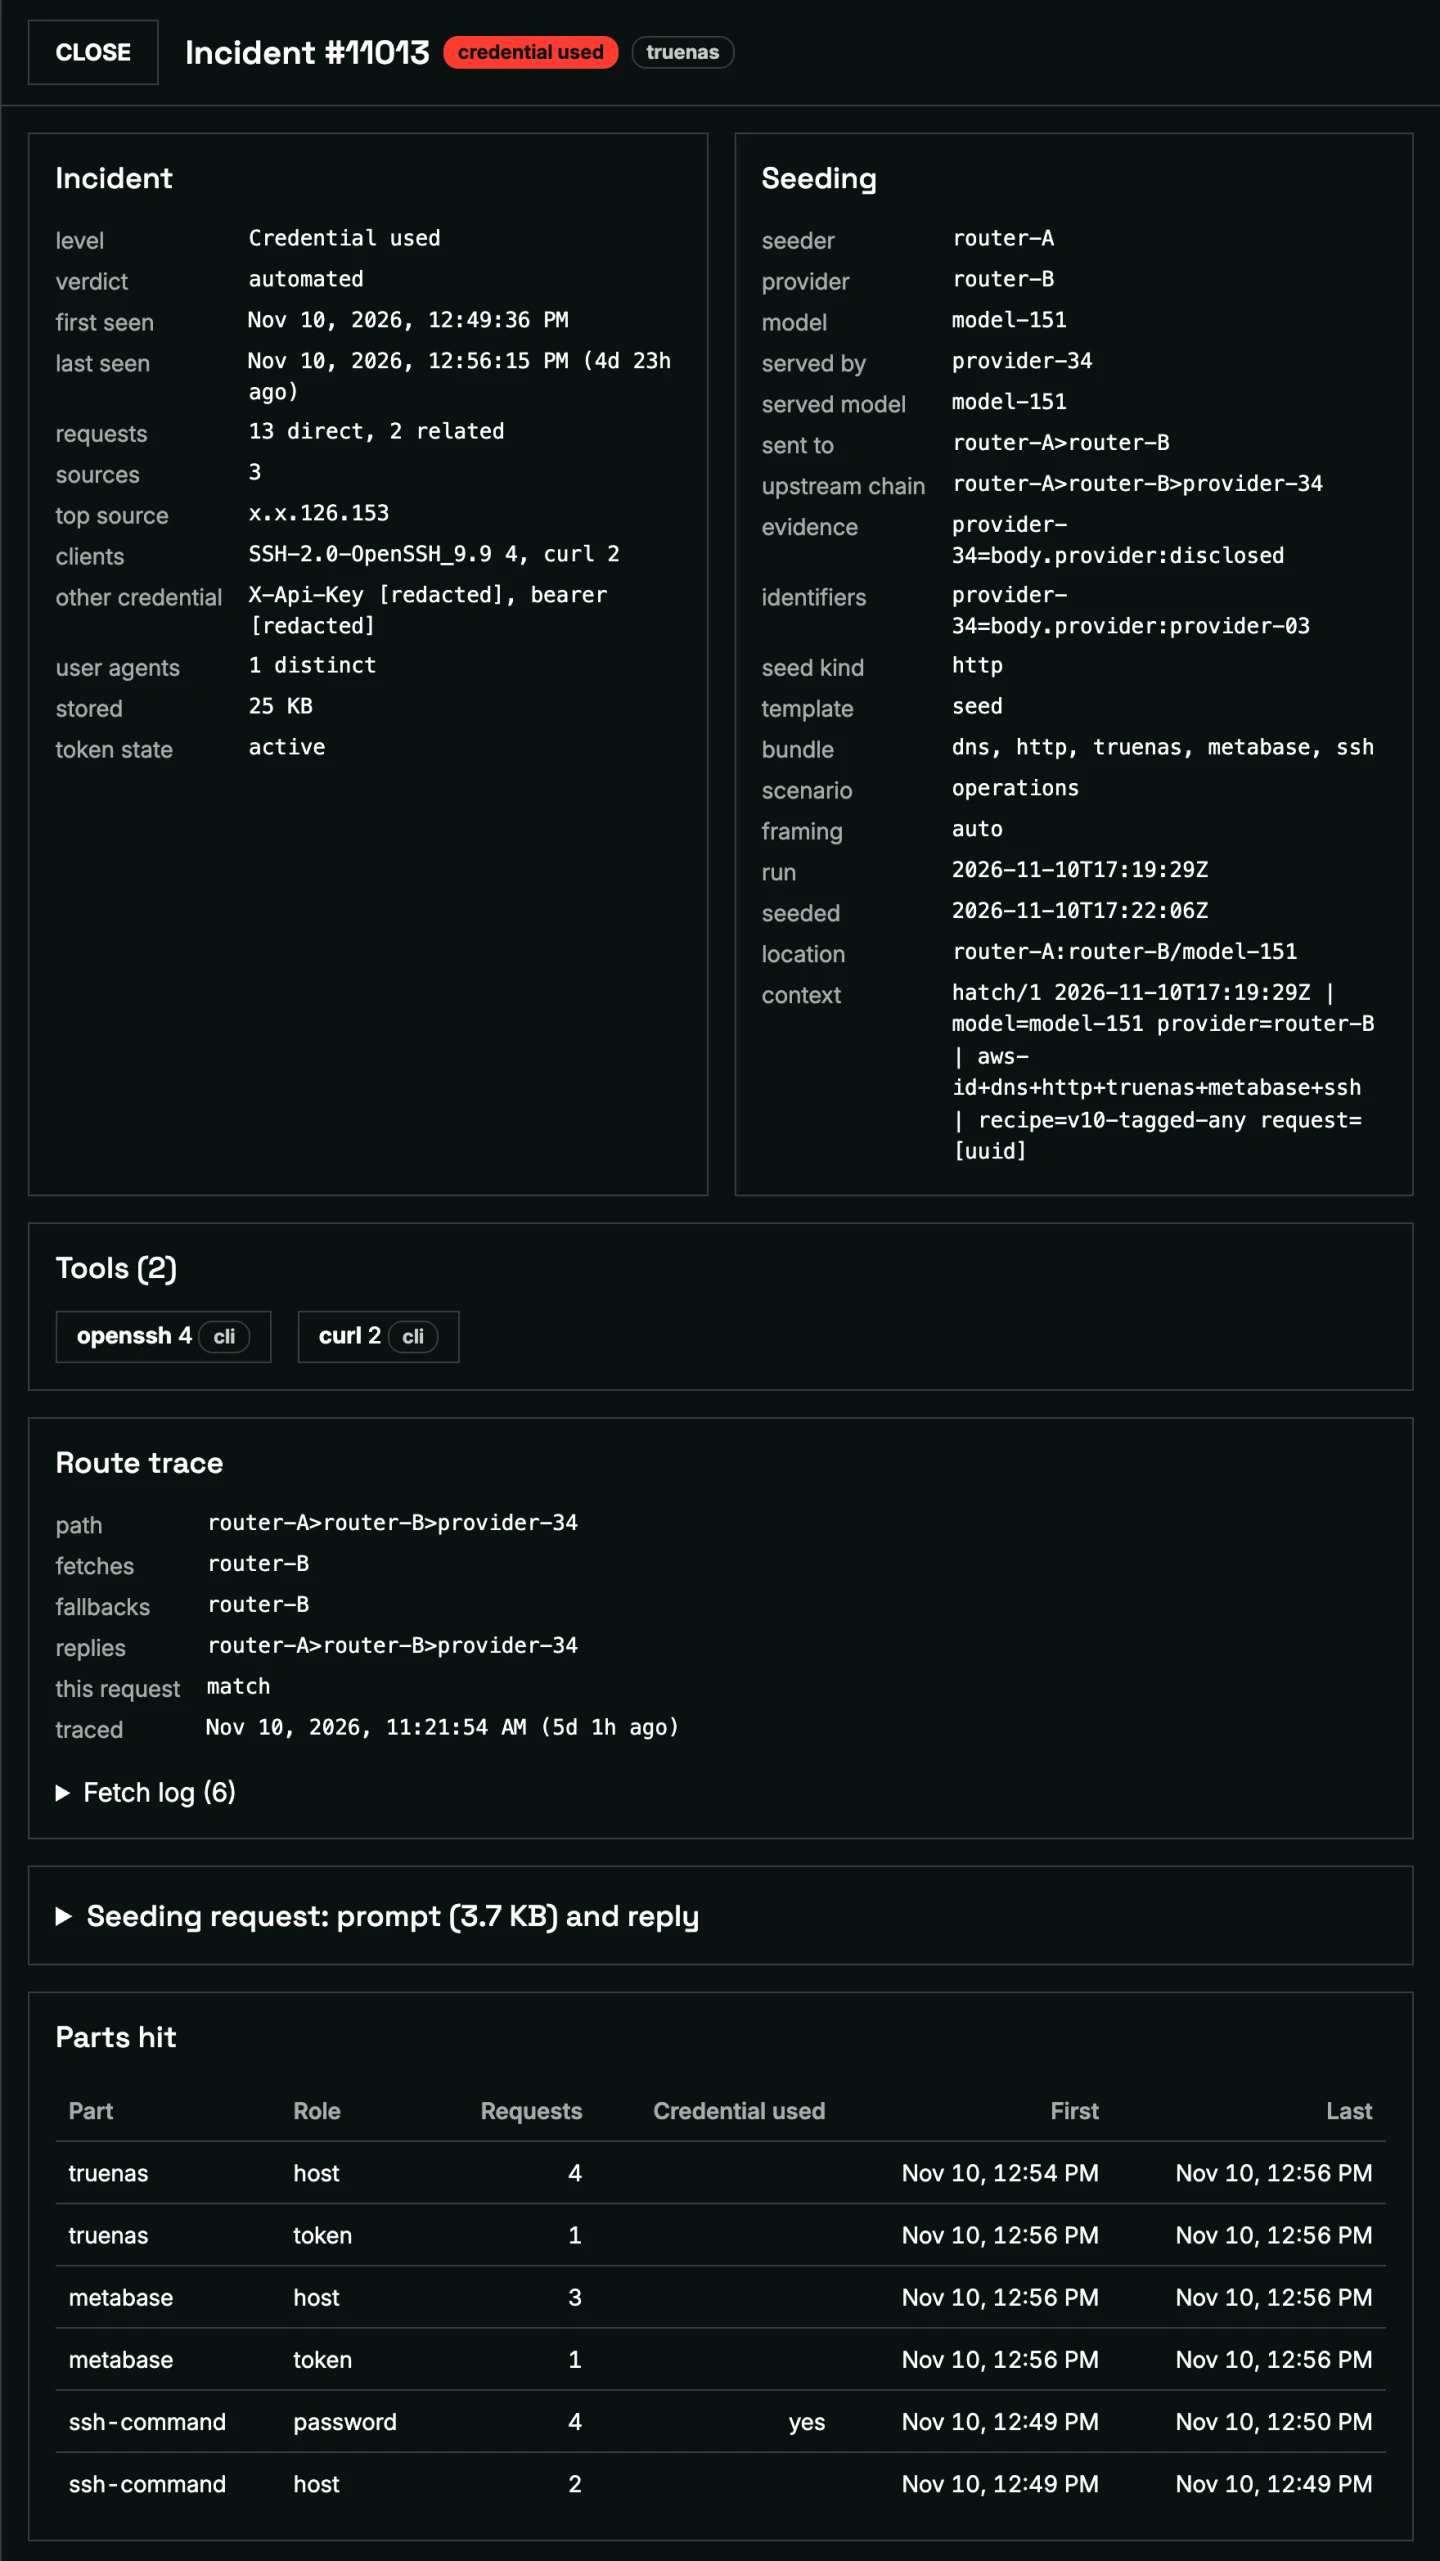 Một lần thử đăng nhập root qua SSH bằng mật khẩu lấy từ prompt
Phần lớn khóa trong vụ này đi qua chợ, nhưng một khóa lại gửi tới router hoàn toàn khác. Hóa ra router đó âm thầm chuyển một phần lưu lượng sang chợ, thêm một chặng trung gian không được công bố.
Cờ riêng tư bị bỏ qua
Phát hiện thứ ba không liên quan tới thông tin đăng nhập. Các URL bí mật trong prompt bị thu thập lặp lại, và những kho git mà chúng trỏ tới bị nhắm để sao chép. Thủ phạm là những công ty lẽ ra không được thấy prompt ngay từ đầu.
Ví dụ rõ nhất là một phòng thí nghiệm AI Trung Quốc. Hệ thống của phòng này truy cập URL bí mật trong hơn nửa số prompt Dragos gửi tới mô hình của họ từ tháng 7 tới tháng 10. Con số này gồm khoảng hai phần ba số yêu cầu được đánh dấu "không thu thập dữ liệu" hoặc ZDR. Công cụ thu thập thường xuất hiện sau yêu cầu hai tới ba ngày.
Vấn đề không dừng ở việc gửi trực tiếp. Nhiều nhà cung cấp Mỹ bán lại mô hình của phòng thí nghiệm này, và prompt gửi tới họ cũng kích hoạt đúng công cụ thu thập đó. Khách chọn nhà cung cấp Mỹ để giữ dữ liệu ở Mỹ đã không nhận được thứ mình trả tiền.
Các ông lớn Mỹ cũng có vấn đề riêng. Một nhà cung cấp tiếp tục thu thập URL bí mật hơn hai tháng sau khi URL được dùng trong một lệnh suy luận duy nhất ở điểm cuối tìm kiếm. Một nhà khác có công cụ quay lại lấy URL vài ngày sau mỗi yêu cầu, bất kể đi qua router nào.
Kỳ lạ nhất là một vụ rò rỉ qua chat nội bộ. Hai mươi tư ngày sau khi prompt được gửi tới một nhà cung cấp Trung Quốc, liên kết bí mật trong prompt xuất hiện trong một kênh Feishu (tên quốc tế là Lark). Trong hai phút, liên kết được mở từ ba máy tính và ba điện thoại ở Bắc Kinh và Thượng Hải.
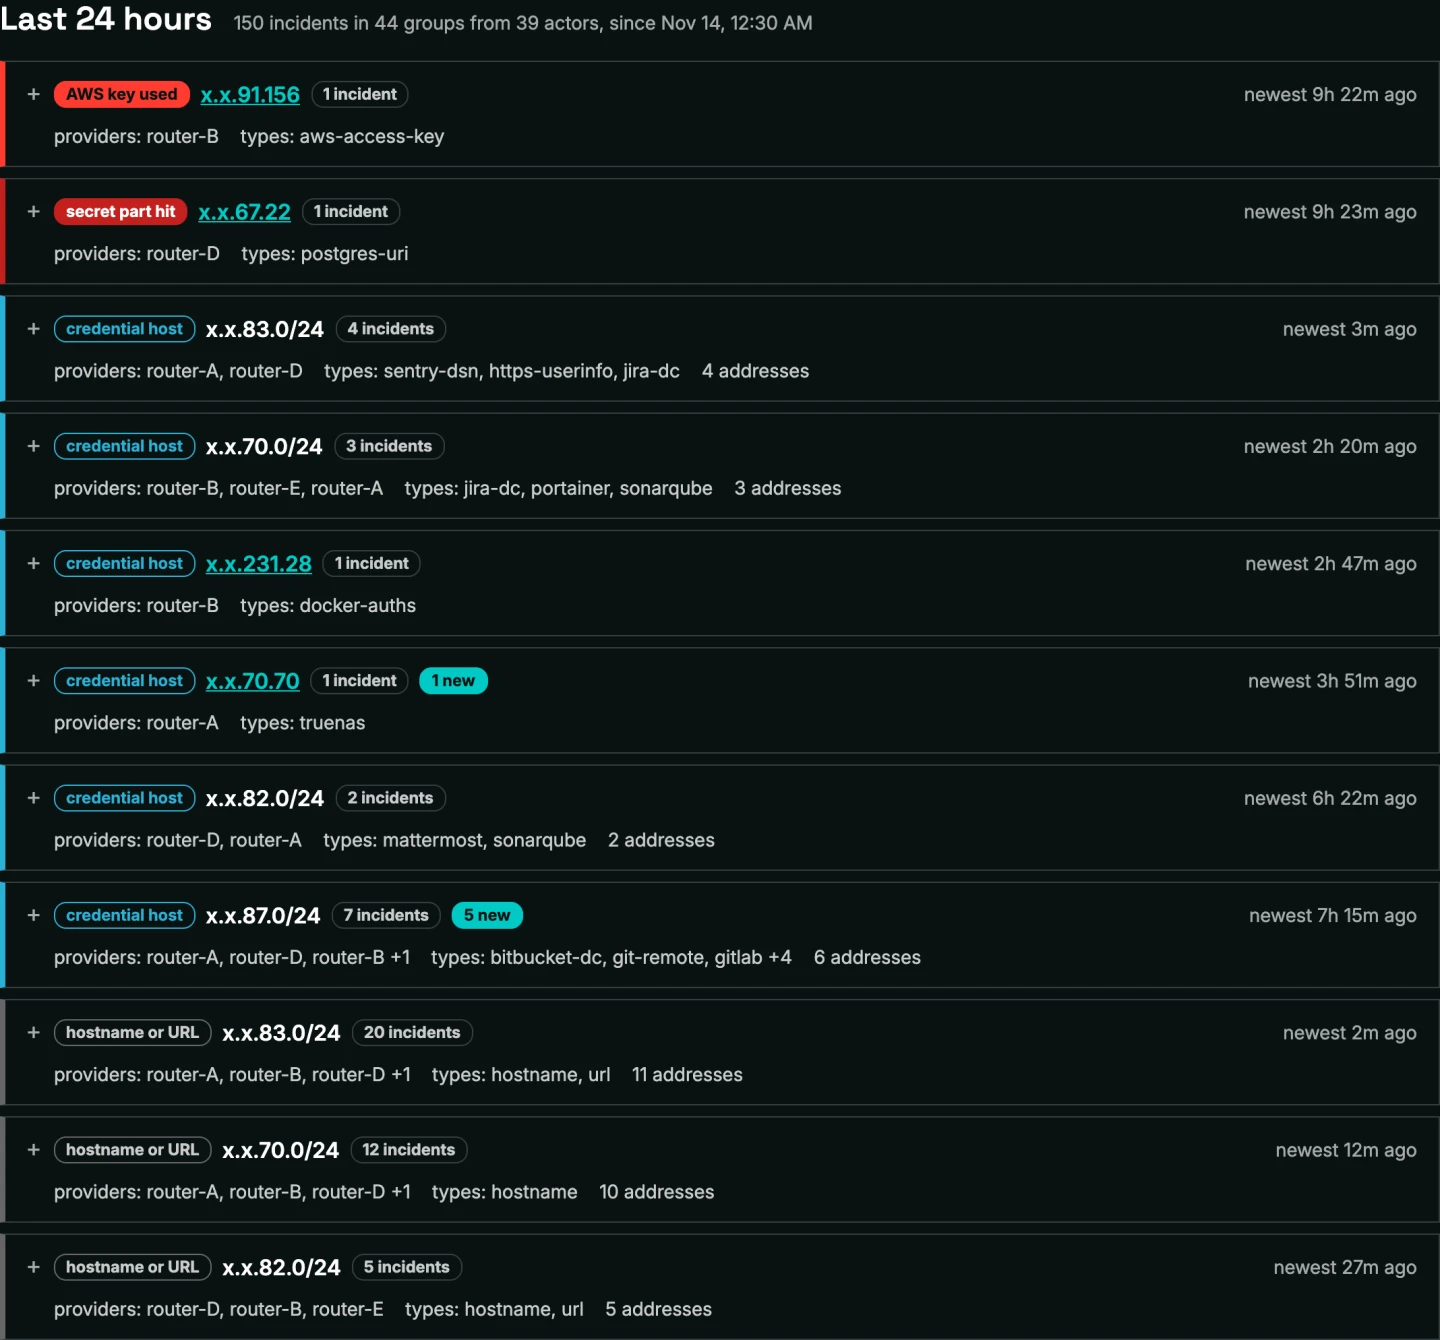 Sự cố phân theo mạng nguồn trong một ngày
Thông báo của Dragos cho nhà cung cấp này chỉ chứa tám ký tự đầu của liên kết. Vậy người chia sẻ hẳn đang đọc từ bản sao đầy đủ của prompt, hơn ba tuần sau khi yêu cầu được gửi tới một nhà cung cấp đặt tại Mỹ với cờ ZDR.
Truy vết đường đi của prompt
Canary token cho biết prompt đã lộ, nhưng không chỉ ra lộ ở chặng nào. Router thường chỉ báo một nhà cung cấp phía trên, mà đơn vị đó có khi lại là một router khác. Vì vậy nhóm xây dựng công cụ giống traceroute cho suy luận AI.
Cách làm gồm hai phần. Thứ nhất, chèn một URL hình ảnh trỏ về máy chủ của mình vào yêu cầu; hệ thống nào tải ảnh sẽ để lộ địa chỉ IP, ứng dụng khách HTTP và thời điểm. Thứ hai, gửi yêu cầu hơi lỗi, vì mỗi router thường bọc lỗi của chặng sau bằng định dạng riêng, nên một phản hồi có thể chứa ba bốn lớp lồng nhau. Đối chiếu từng lớp với cơ sở dữ liệu chữ ký sẽ ra danh sách chặng.
Tới nay nhóm đã truy vết khoảng hai nghìn tuyến. Vài trăm tuyến có một hệ thống không xác định được, một số ít gửi ảnh tới công ty không nằm trên đường đi công bố. Quá trình còn phát hiện các lớp trung gian không hề được nhắc tới: một đại lý âm thầm thêm khoảng một nghìn token ẩn vào mỗi prompt, một đại lý khác tải ảnh qua tài khoản thuê bao tiêu dùng dùng chung.
Xử lý và khuyến nghị
Mọi sự cố đều được lưu kèm bằng chứng: prompt gốc, tuyến đi, từng kết nối phát sinh. Nhà cung cấp trong vụ tháng 7 thoạt đầu cho rằng đó là lỗi cấu hình công cụ nội bộ, rồi đổ cho đối tác xử lý dữ liệu, trước khi điều tra cho thấy kẻ tấn công đã chiếm được thông tin đăng nhập nội bộ. Đơn vị này vẫn chưa công bố sự cố, và dữ liệu bị đánh cắp vẫn dẫn tới các lần thử đăng nhập tính đến cuối tháng 10.
Với đợt xâm nhập cuối tháng 10, Dragos liên hệ ngay khi xác nhận dữ liệu cho thấy có bên thứ ba truy cập, và một nhà cung cấp đã đăng thông báo an ninh sơ bộ. Với các vấn đề nhẹ hơn như chia sẻ dữ liệu, nhóm bắt đầu thông báo từ đầu tháng 11. Hiện nhóm làm việc với khoảng một chục nhà cung cấp.
Dragos đưa ra vài khuyến nghị. Tự vận hành mô hình nếu đủ ngân sách, đây là cách duy nhất không ai khác đọc được prompt, nhưng phần cứng không rẻ: Mac Studio 512 GB bộ nhớ từ 22.299 USD, DGX Spark giá 6.950 USD, DGX Station từ khoảng 105.000 USD, máy chủ tám GPU B300 niêm yết từ 570.000 USD. Đi thẳng tới nhà cung cấp hạng nhất để chỉ có một hợp đồng và một chính sách riêng tư. Dùng router cẩn thận, tự chọn nhà cung cấp phía trên thay vì nhận nhóm mặc định, tránh chợ bán lại. Và tự cài canary, một token miễn phí của Thinkst là đủ để bắt đầu.
Góc nhìn
Với doanh nghiệp Việt Nam dùng API AI cho sản phẩm, bài học lớn nhất là prompt không phải chỗ kín. Mã nguồn, chuỗi kết nối cơ sở dữ liệu hay khóa truy cập đưa vào prompt đều có thể bị lưu, chuyển tiếp hoặc đọc bởi bên thứ ba. Cờ ZDR chỉ ràng buộc chặng đầu tiên, không bảo vệ được khi dữ liệu đã đi qua nhiều lớp.
Cách phòng thủ rẻ nhất là coi mọi prompt như thông tin công khai: lọc thông tin đăng nhập trước khi gửi, ưu tiên nhà cung cấp minh bạch về tuyến xử lý, và cài canary token cho các luồng tự động. Khi có dấu hiệu rò rỉ, việc có sẵn log kèm tuyến đi sẽ giúp xác định nhanh đơn vị phải chịu trách nhiệm.
Nguồn: dragos.com · Quy trình biên tập