
Cảnh báo bị phớt lờ: Tin tặc làm hỏng thực phẩm tại hàng trăm siêu thị Pháp
Các nhà nghiên cứu bảo mật đã cảnh báo về lỗ hổng trong bộ điều khiển hệ thống lạnh từ nhiều tháng trước, nhưng các siêu thị Pháp vẫn bị tấn công. Gần 700 cửa hàng bị ảnh hưởng khi tin tặc tăng nhiệt độ lên tới 50°C, làm hỏng thực phẩm và gây hỏa hoạn.
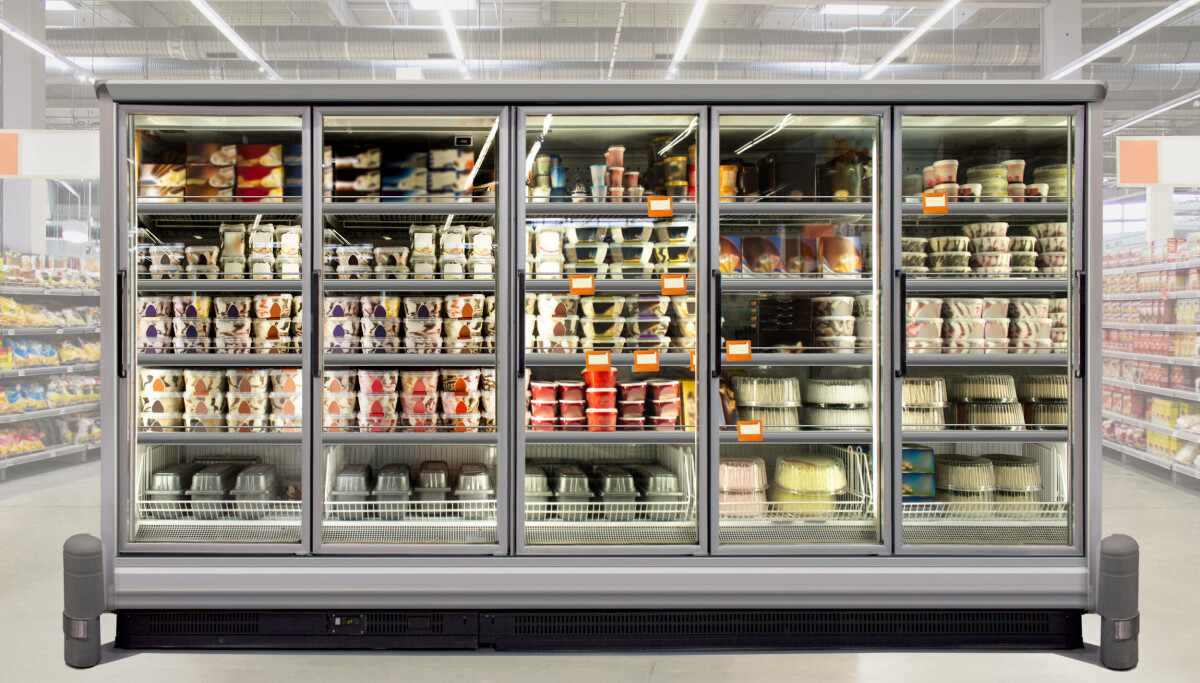
Các nhà nghiên cứu bảo mật đã lên tiếng cảnh báo về các lỗ hổng có thể bị khai thác trong bộ điều khiển hệ thống lạnh từ nhiều tháng — thậm chí hơn một năm — trước khi các cuộc tấn công mạng gây gián đoạn hàng trăm siêu thị tại Pháp.
Vào đêm Chủ nhật, những kẻ tấn công không rõ danh tính đã xâm nhập hàng nghìn bộ điều khiển, tăng nhiệt độ lên tới 50°C, làm hỏng thực phẩm và gây hỏa hoạn tại gần 700 siêu thị trên khắp nước Pháp.
Diễn biến vụ tấn công
Cơ quan an ninh mạng quốc gia Pháp ANSSI hôm thứ Hai đã cảnh báo về tình trạng xâm nhập lan rộng liên quan đến bộ điều khiển lạnh của Danfoss, và một ngày sau đó bổ sung các hệ thống bị ảnh hưởng từ Copeland cùng thương hiệu Dixell của hãng này.
Các thiết bị bị xâm nhập đều có thể truy cập được qua internet, trong đó nhiều thiết bị được cho là không còn nhận được bản cập nhật phần mềm hoặc bảo mật, và số khác đang chạy firmware lỗi thời.
"Chúng tôi ghi nhận lỗ hổng được xác định trong một thế hệ bộ điều khiển đã ngừng sản xuất, hết vòng đời. Bảo vệ hoạt động của khách hàng luôn là ưu tiên hàng đầu của chúng tôi. Hiện chúng tôi đang làm việc với các khách hàng bị ảnh hưởng để giảm thiểu rủi ro." — Copeland cho biết trong một tuyên bố.
Cảnh báo đã được đưa ra từ trước
Công ty bảo mật công nghệ vận hành (OT) Claroty với nhóm nghiên cứu Team82 đã lên tiếng cảnh báo về những thiết bị đầy lỗi này từ tháng 8, cảnh báo rằng tin tặc có thể "đóng băng bộ điều khiển" và "làm rã đông thực phẩm".
Vào thời điểm đó, các nhà nghiên cứu đã công bố chi tiết hàng chục lỗ hổng, bao gồm lỗi bỏ qua xác thực và thực thi lệnh hệ điều hành, ảnh hưởng đến bộ điều khiển Danfoss AK-SM 800A và Copeland XWEB.
Thậm chí trước đó, Cơ quan An ninh mạng và Cơ sở hạ tầng Hoa Kỳ (CISA) đã công bố các khuyến cáo về lỗ hổng bảo mật trong bộ điều khiển của cả hai thương hiệu. Vào tháng 2, CISA cho biết gần hai chục CVE trong Copeland XWEB và XWEB Pro có thể bị khai thác để "cho phép kẻ tấn công bỏ qua xác thực, gây tình trạng từ chối dịch vụ, gây hỏng bộ nhớ và thực thi mã tùy ý".
Trong một khuyến cáo tháng 5/2025, được cập nhật vào tháng 8/2025, CISA đã đưa ra cảnh báo tương tự về các thiết bị dòng Danfoss AK-SM 8xxA đầy lỗi.
Mức độ phơi nhiễm vẫn tiếp diễn
"Điều khiến sự cố này đặc biệt đáng chú ý là mốc thời gian," Tiago Henriques, giám đốc bảo lãnh tại công ty bảo hiểm mạng Coalition, nói với The Register.
Ông lưu ý rằng các cuộc tấn công siêu thị Pháp xảy ra hai tháng sau khi Team82 công bố nghiên cứu, và Danfoss phát hành bản cập nhật firmware (R4.3.1) để giảm thiểu các lỗ hổng.
"Tuy nhiên, bất chấp sự sẵn có của các bản vá này, hoạt động quét của Coalition đã xác định mức độ phơi nhiễm nghiêm trọng với những mối đe dọa này vẫn tiếp diễn vào tận mùa thu," Henriques cho biết.
Từ ngày 7/9 đến 6/10, các cảm biến của Coalition đã xác định 1.506 địa chỉ IP duy nhất vẫn công khai bảng quản trị web Danfoss StoreView, và 820 trong số này — chiếm 54% — liên quan đến các mạng lưới tại Pháp.
"Hoạt động quét của chúng tôi đếm được ít nhất 2.624 bộ điều khiển lạnh từ các thương hiệu được nêu tên với trang đăng nhập mở ra internet: 1.506 Danfoss StoreView và 1.119 XWEB," ông nói thêm, lưu ý rằng một địa chỉ IP chạy cả hai loại bộ điều khiển.
Cần làm rõ: điều này không có nghĩa tất cả các bộ điều khiển này đều dễ bị tấn công, mà là chúng đang phơi nhiễm ra internet công cộng.
Ngay cả sau các cuộc tấn công — tính đến thứ Năm — vẫn còn 618 thiết bị Danfoss kết nối với internet, theo thống kê của công ty bảo hiểm. Trong số này, 206 thiết bị kết nối với mạng lưới Pháp, 50 thiết bị ở Mỹ và hai thiết bị ở Anh.
"Một thiết bị chưa được vá với bảng quản trị truy cập được qua web có thể đóng vai trò là điểm xâm nhập chính" cho kẻ tấn công mạng, Henriques nói. "Bài học rút ra rất rõ ràng: rủi ro kỹ thuật số vượt xa các máy trạm và máy chủ email."
Mối đe dọa nhắm vào thiết bị công nghiệp
Tội phạm mạng đang nhắm mục tiêu vào các thiết bị OT và công nghiệp khác được kết nối với internet.
"Việc xác định các điểm truy cập bị phơi nhiễm này trước khi chúng bị nhắm mục tiêu có thể trực tiếp góp phần duy trì tính liên tục của hoạt động kinh doanh," Henriques cho biết.
Tại Mỹ, một nhóm các nhà cung cấp công nghệ và an ninh mạng OT đã tăng cường kêu gọi bảo vệ mạnh mẽ hơn cho lĩnh vực thực phẩm và nông nghiệp. Các cuộc tấn công mạng tại Pháp "là một lời nhắc nhở rõ ràng khác về tầm quan trọng của việc triển khai các biện pháp bảo mật cơ bản để nâng cao an ninh mạng công nghệ vận hành," theo Liên minh An ninh mạng Công nghệ Vận hành (OTCC) trong một tuyên bố hôm thứ Tư.
Nhóm này, với các thành viên bao gồm Claroty, Forescout, Honeywell và Schneider Electric, đã kêu gọi CISA ban hành Chỉ thị Vận hành Ràng buộc nhằm cải thiện an ninh mạng OT trong chính phủ liên bang.
Bài học cho Việt Nam
Sự cố này là lời cảnh tỉnh cho các doanh nghiệp Việt Nam, đặc biệt trong lĩnh vực bán lẻ, thực phẩm và chuỗi cung ứng lạnh, nơi nhiều hệ thống điều khiển công nghiệp vẫn kết nối internet mà không được cập nhật bảo mật thường xuyên.
Các chuyên gia khuyến nghị doanh nghiệp cần:
- Kiểm kê toàn bộ thiết bị OT đang kết nối internet, đặc biệt là bộ điều khiển lạnh, HVAC và hệ thống giám sát
- Không phơi bày bảng quản trị ra internet công cộng; sử dụng VPN hoặc mạng riêng ảo khi cần truy cập từ xa
- Cập nhật firmware ngay khi có bản vá từ nhà sản xuất
- Thay thế thiết bị hết vòng đời vì chúng không còn nhận hỗ trợ bảo mật
- Xây dựng quy trình ứng phó sự cố cho các hệ thống công nghiệp, không chỉ cho máy tính và email
Bài viết liên quan
Công nghệ
Trung tâm cuộc gọi thu hẹp, nhưng 14.000 cuộc gọi cho thấy con người vẫn vượt trội AI
15 tháng 10, 2026
Phần mềm
Thử nghiệm AI trị giá 24.000 USD: Chuyển trình biên dịch TypeScript sang Rust
15 tháng 10, 2026
Phần mềm
Tự vận hành dịch vụ tại nhà: Những gì tôi dùng và những gì tôi từ chối
15 tháng 10, 2026