
Hàng trăm tủ lạnh siêu thị Pháp bị tấn công mạng: Lỗ hổng IoT phơi bày suốt nhiều tháng
Đêm 11-12/10/2026, hệ thống làm lạnh tại hơn 400 siêu thị Pháp bị tin tặc đẩy sang chế độ xả băng, khiến nhiệt độ có nơi lên tới 50°C và thiết bị bốc cháy. Dữ liệu quét Internet của IPinfo cho thấy hàng nghìn bảng điều khiển Danfoss đã mở công khai trực tuyến từ nhiều tháng trước, phần lớn chạy phần mềm lỗi thời và thiếu bản vá bảo mật.
Hàng trăm tủ lạnh siêu thị Pháp bị tấn công mạng: Lỗ hổng IoT phơi bày suốt nhiều tháng
Đêm 11 rạng sáng 12/10/2026, tủ lạnh và tủ đông tại hàng trăm siêu thị Pháp đồng loạt bị đẩy sang chế độ xả băng, khiến bộ phận làm lạnh bị gia nhiệt. Có thiết bị lên tới 50°C, thậm chí bắt lửa, và các cửa hàng buộc phải đổ bỏ toàn bộ thực phẩm tươi sống lẫn đông lạnh.
Dữ liệu quét Internet của IPinfo hé lộ một sự thật đáng lo hơn: nhiều hệ thống điều khiển làm lạnh này đã mở công khai trên Internet suốt nhiều tháng, phần lớn chạy firmware lỗi thời. Sự cố là lời cảnh tỉnh rõ ràng cho toàn bộ lĩnh vực IoT công nghiệp.
 Minh họa hệ thống tủ lạnh siêu thị kết nối Internet
Quy mô thiệt hại ngày càng mở rộng
Con số thống kê từ các chuỗi bán lẻ không ngừng tăng. Theo Futura-Sciences, hơn 400 cửa hàng bị ảnh hưởng, thiệt hại có thể lên tới vài triệu euro.
- Carrefour: 80 cửa hàng bị tấn công
- Intermarché và Netto (thuộc tập đoàn Les Mousquetaires): hơn 300 cửa hàng
- Monoprix: khoảng 5% hệ thống cửa hàng
- Coopérative U: 80 trong tổng số 2.000 cửa hàng, theo CEO Dominique Schelcher
Đáng chú ý, các siêu thị không mua thiết bị trực tiếp từ Danfoss mà dùng hệ thống do nhà thầu lắp đặt làm lạnh cung cấp. Danfoss – tập đoàn công nghiệp Đan Mạch – cho biết phần lớn thiết bị bị ảnh hưởng là dòng "legacy", cụ thể là hai model điều khiển AK-SM 800 và AK-SC 355.
Cơ quan an ninh mạng Pháp CERT-FR xác nhận đã ghi nhận nhiều vụ xâm nhập vào các bộ điều khiển AK-SM và AK-SC. Cơ quan này khuyến nghị ngắt kết nối hoặc hạn chế quyền truy cập, đồng thời cập nhật cảnh báo vào ngày 13/10 để bổ sung các bộ giám sát XWEB của Copeland và Dixell. Theo CERT-FR, các chiến dịch tấn công có thể vẫn đang tiếp diễn. Văn phòng công tố Paris đã mở điều tra, nhưng chưa ai nhận trách nhiệm và nguyên nhân xâm nhập vẫn chưa được xác định.
Bức tranh từ dữ liệu quét Internet
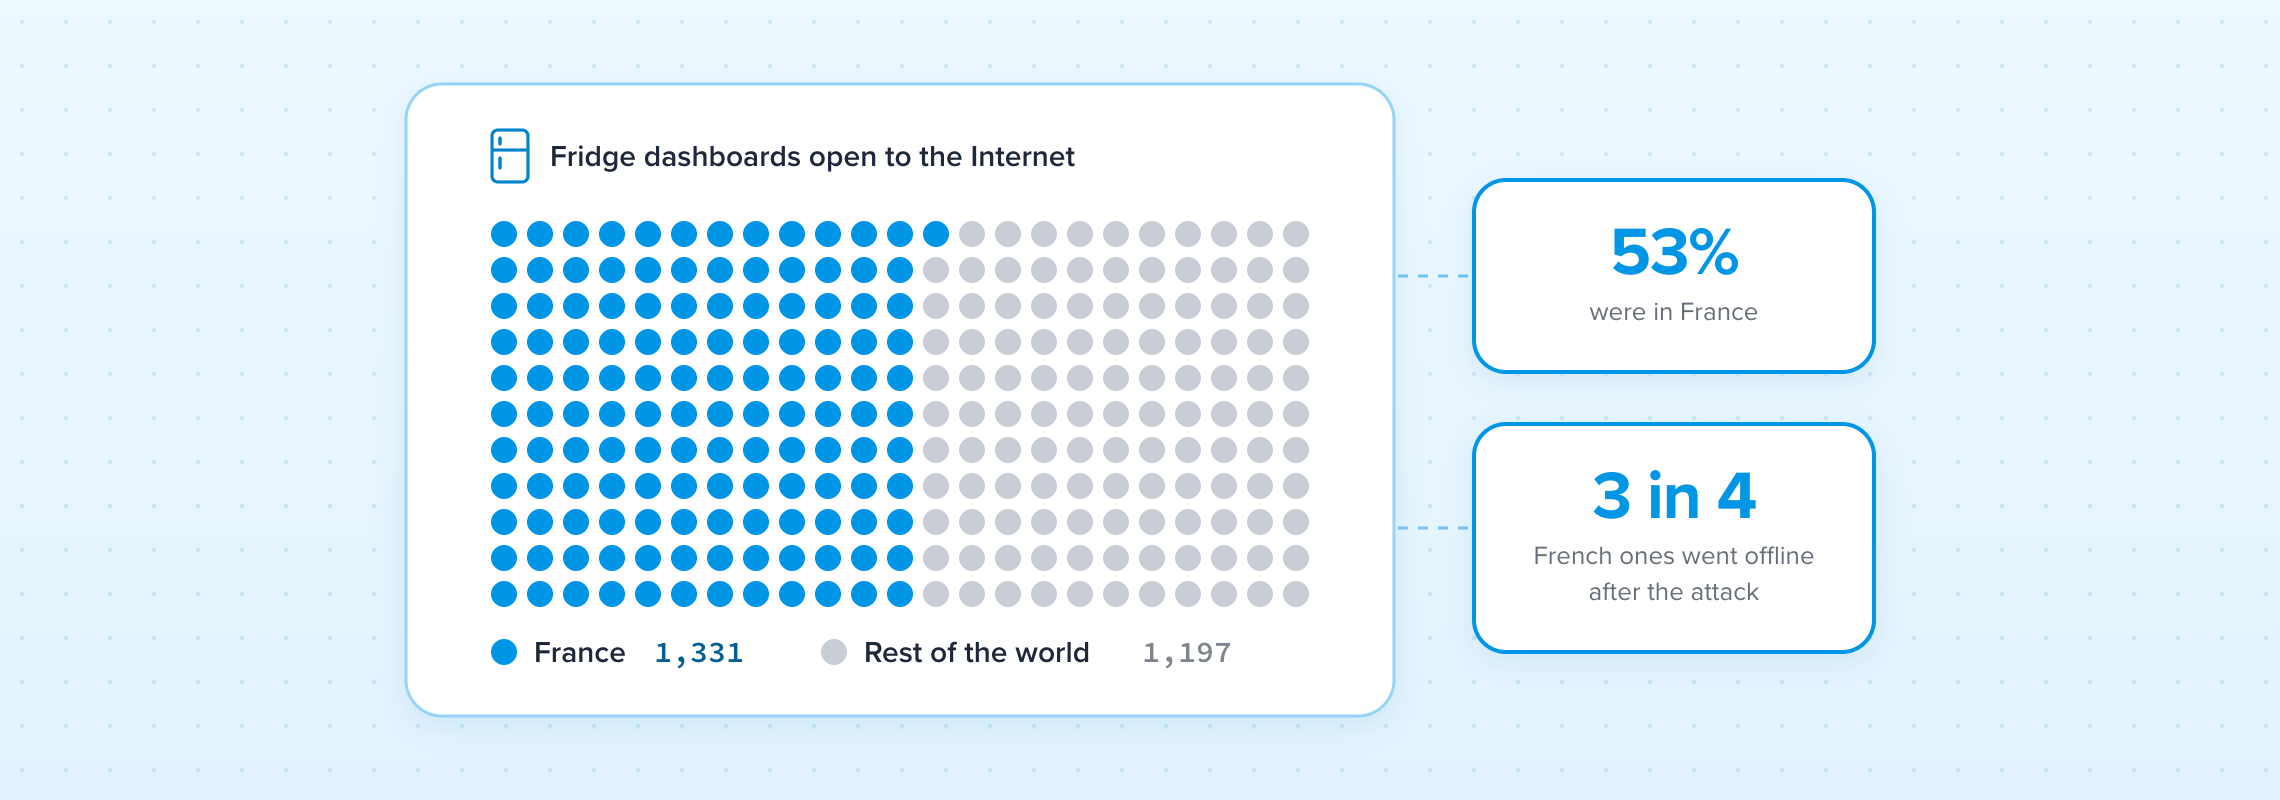
IPinfo quét toàn bộ không gian địa chỉ IPv4 hằng tuần. Trong lần quét ngày 6-7/10 – chỉ năm ngày trước vụ tấn công – có 2.528 địa chỉ hiển thị bảng điều khiển Danfoss StoreView, tức giao diện web dùng để theo dõi và quản lý các bộ điều khiển làm lạnh.
Trong đó, Pháp chiếm 1.331 địa chỉ (53%) – nhiều hơn tổng 72 quốc gia và vùng lãnh thổ còn lại cộng lại (1.197). Các vị trí tiếp theo là Ba Lan (179), Mỹ (101), Bồ Đào Nha (92) và Bỉ (85).
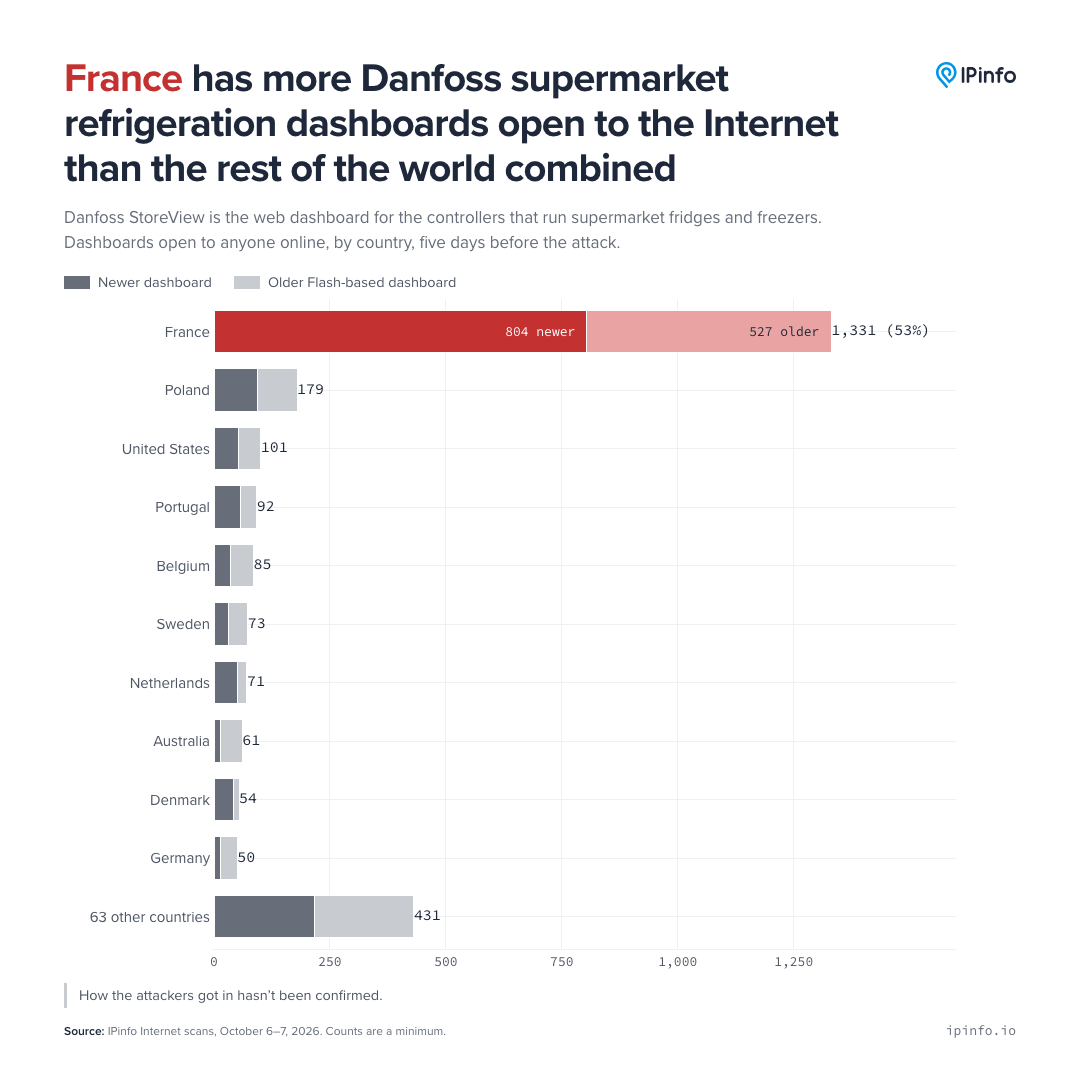 Biểu đồ phân bố bảng điều khiển Danfoss theo quốc gia
Vì sao lại là Pháp? Dữ liệu không đưa ra câu trả lời, nhưng loại trừ được vài giả thuyết. Các bảng điều khiển tại Pháp chạy hỗn hợp phiên bản phần mềm tương tự nơi khác, nghĩa là không phải do vá lỗi kém hơn. Cách kết nối cũng bình thường: khoảng hai phần ba đi qua một nhà mạng quốc gia duy nhất, tương tự Bồ Đào Nha, Đức hay Romania. Gần như toàn bộ (98%) nằm trên mạng của nhà mạng viễn thông thay vì trung tâm dữ liệu hay cloud – phù hợp với hình ảnh bộ điều khiển cắm trực tiếp vào đường Internet của cửa hàng, mở quyền truy cập cho kỹ thuật viên hoặc hội sở.
Gợi ý của CERT-FR phần nào lý giải vì sao các cửa hàng cứ để thiết bị trực tuyến: cơ quan này khuyên họ kiểm tra điều khoản bảo hiểm trước khi cắt dữ liệu mà bộ điều khiển gửi về cho nhà thầu làm lạnh.
Phần mềm cũ, lỗ hổng chồng chất
Bảng điều khiển cũng tiết lộ tuổi thọ phần mềm phía sau. Có hai thế hệ:
- Thế hệ cũ: trang dựng bằng Flash (plug-in đã bị khai tử năm 2020), phục vụ bởi AK-SM 800. Danfoss tuyên bố dòng này hết vòng đời năm 2023. Cùng năm đó, hãng bảo mật Synacktiv công bố kỹ thuật vượt qua đăng nhập, và khuyến nghị của Danfoss chỉ là hạn chế truy cập mạng. Đây chính là nhóm "legacy" mà Danfoss nhắc tới.
- Thế hệ mới: chạy trên AK-SM 800A, model hiện hành của Danfoss. Giao diện hiển thị ngày build phần mềm, giúp ước lượng phiên bản: 242 thiết bị ghi ngày 19/5/2023 – ngày build firmware 3.3.
Các bộ điều khiển cũ hơn 3.3 thiếu ba bản vá năm 2023, trong đó có một lỗ hổng mức nghiêm trọng. Nhóm cũ hơn 4.2 thiếu bản vá cho lỗ hổng vượt đăng nhập năm 2025, còn nhóm cũ hơn 4.3.1 thiếu thêm hai bản vá năm 2025.
Tổng hợp lại, 85% bảng điều khiển tại Pháp (1.136/1.331) chạy phần mềm có lỗ hổng đã biết – gần tương đương mức 84% ở nơi khác. Cụ thể: 527 thiết bị cũ Danfoss không còn hỗ trợ, 280 thiếu bản vá 2023 và 329 thiếu bản vá 2025. Chỉ 195 thiết bị có đầy đủ mọi bản vá.
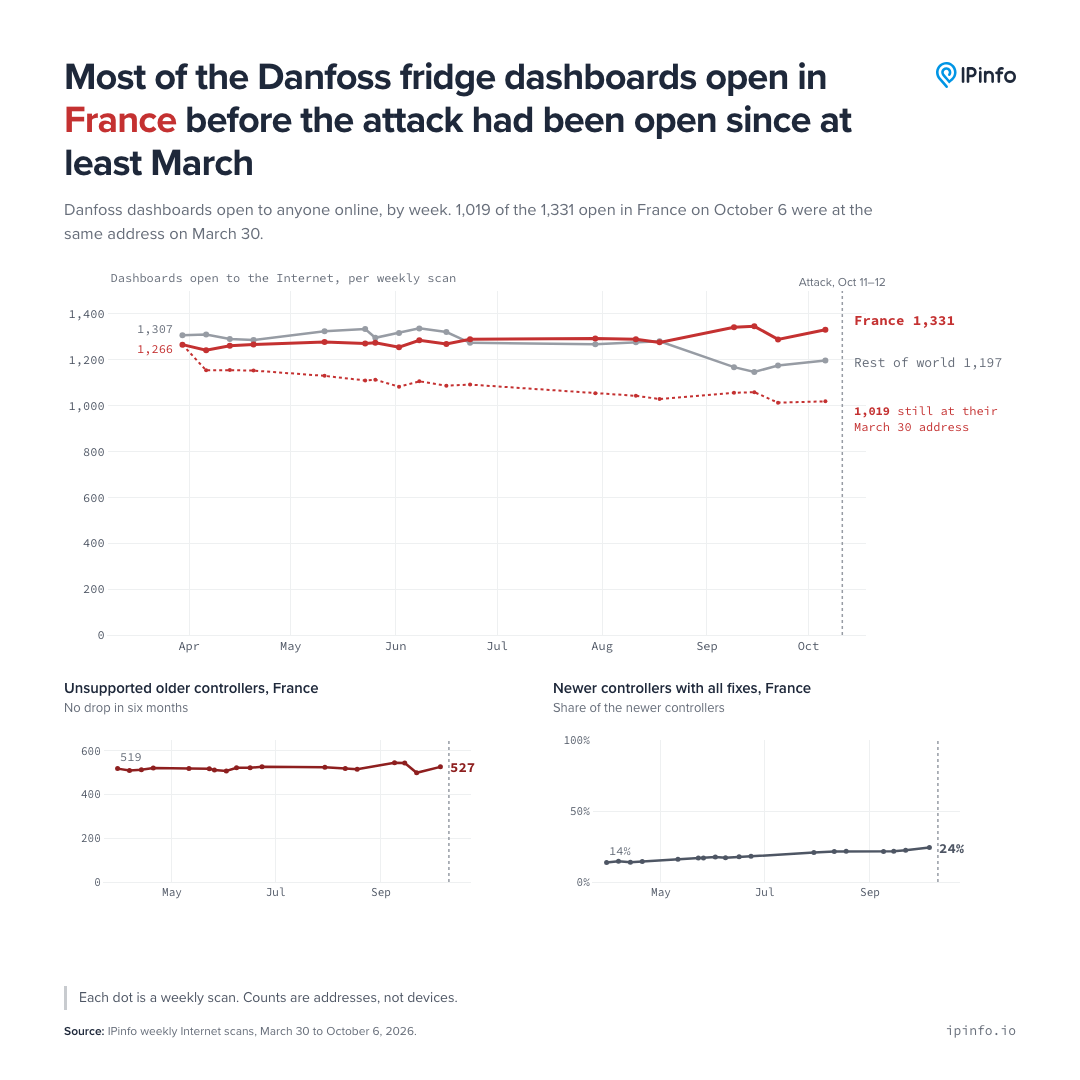 Biểu đồ tỷ lệ bảng điều khiển mở trên Internet theo thời gian
Sáu tháng "án binh bất động"
Từ cuối tháng 3/2026 cho tới trước vụ tấn công, mỗi lần quét đều cho kết quả gần như nhau: 2.464 đến 2.622 bảng điều khiển Danfoss mở trên Internet, khoảng một nửa ở Pháp. Và phần lớn là cùng những thiết bị đó – trong 1.331 bảng điều khiển Pháp phát hiện ngày 6/10, có 1.019 thiết bị đã mở ở đúng địa chỉ đó từ ngày 30/3, tức sáu tháng trước.
Trong suốt thời gian đó, số bộ điều khiển cũ không còn được hỗ trợ tại Pháp không giảm (519 cuối tháng 3, 527 tháng 10). Tốc độ cập nhật chậm chạp: tỷ lệ thiết bị mới đã vá đủ lỗi chỉ tăng từ 14% lên 24%, chưa tới hai điểm phần trăm mỗi tháng.
Sau vụ tấn công: phần lớn đã ngắt kết nối
Lần quét tiếp theo ngày 14/10 – hai ngày sau sự cố – cho thấy trong 1.331 bảng điều khiển Pháp, chỉ còn 316 thiết bị vẫn trực tuyến ở đúng địa chỉ cũ, giảm 76%. Trong khi đó, các lần quét hằng tuần từ tháng 8 đến đầu tháng 10 chỉ ghi nhận 3% đến 7% biến mất mỗi tuần.
Nhóm giảm mạnh nhất là các bộ điều khiển cũ (từ 527 xuống 64). Cả nhóm đã cập nhật đầy đủ cũng giảm (từ 195 xuống 54), cho thấy các cửa hàng ngắt kết nối thay vì vá lỗi. Bên ngoài Pháp, 25% thiết bị biến mất, cao hơn mức thông thường 9-12%. Công ty quét Internet Censys cũng ghi nhận mức giảm tương tự 71% tại Pháp từ ngày 11 đến 14/10.
Đáng chú ý, ngày 14/10, giám đốc kỹ thuật của Claroty – hãng bảo mật phát hiện lỗ hổng năm 2025 – nói với Tom's Guide rằng các bộ điều khiển AK-SM 800 phơi nhiễm vẫn còn trực tuyến. Lần quét của IPinfo vẫn tìm thấy 64 thiết bị như vậy.
Không chỉ Pháp
Các bảng điều khiển Danfoss có lỗ hổng đã biết còn mở tại 69 quốc gia và vùng lãnh thổ khác, dẫn đầu là Ba Lan (157), Mỹ (85) và Bồ Đào Nha (77). Ở một số nước, phần lớn là thiết bị cũ không còn được hỗ trợ: 80% tại Iceland, 75% tại Australia và 72% tại Đức.
Một số báo cáo cho rằng các nước châu Âu khác cũng có thể đã bị ảnh hưởng. Một chuyên gia phân tích trích dẫn trên ABC của Australia nêu tên Tây Ban Nha, Bồ Đào Nha, Ba Lan, Đức và Bỉ. Dữ liệu không xác nhận được điều này, nhưng cho thấy cả năm nước đều có bảng điều khiển Danfoss lỗi thời mở trên Internet năm ngày trước vụ tấn công.
Cảnh báo cập nhật của CERT-FR cũng nêu tên các bộ giám sát XWEB của Dixell (thương hiệu Ý thuộc Copeland). Lần quét tương tự tìm thấy 1.611 bảng điều khiển XWEB tại 66 quốc gia, nhưng chỉ 70 ở Pháp, trong khi Italy – quê hương Dixell – có 467. Chỉ 180 trong số 752 thiết bị XWEB PRO thế hệ mới có bản vá tháng 2/2026; 859 thiết bị còn lại là model cũ chưa được Copeland cập nhật từ năm 2018. Sau vụ tấn công, các đơn vị vận hành Pháp cũng rút phích cắm XWEB: chỉ còn 20/70 thiết bị trực tuyến, giảm 71% so với mức 2-9% thông thường mỗi tuần.
"Việc có thể mở một bảng điều khiển từ Internet không có nghĩa là ai đó có thể xâm nhập qua đó, và chưa ai khẳng định lỗ hổng nào trong số trên đã bị lợi dụng." – IPinfo
Bài học cho Việt Nam và khu vực
Sự cố này mang tính cảnh tỉnh toàn cầu, và Việt Nam không nằm ngoài vùng nguy hiểm. Nhiều chuỗi bán lẻ, kho lạnh và nhà máy chế biến thực phẩm trong nước đang dùng thiết bị điều khiển làm lạnh từ các thương hiệu quốc tế, được lắp qua nhà thầu. Không ít hệ thống được mở cổng ra Internet để kỹ thuật viên truy cập từ xa – đúng mô hình đã tạo ra thảm họa tại Pháp.
Các khuyến nghị của CERT-FR đáng được áp dụng rộng rãi:
- Đưa bộ điều khiển ra khỏi Internet công khai, nếu nhà thầu cần truy cập từ xa thì dùng VPN mã hóa riêng
- Chỉ cho phép địa chỉ IP của nhà thầu truy cập chỉ là giải pháp tạm thời, không phải cách khắc phục
- Khôi phục cài đặt gốc không đủ: thiết bị phơi nhiễm không còn được cập nhật rất dễ bị xâm nhập lại
- Với thiết bị Danfoss: cập nhật firmware, đặt mức bảo mật Strict và đổi mật khẩu mặc định
Dữ liệu cho thấy trước vụ tấn công, Pháp có nhiều bảng điều khiển mở cho bất kỳ ai hơn phần còn lại của thế giới cộng lại, và phần lớn đều chậm cập nhật. Sau vụ tấn công, hầu hết đã ngoại tuyến trong vài ngày. Nhưng bài học lớn hơn là: các thiết bị IoT công nghiệp không được phép trở thành "cửa hậu" mặc định trên Internet – bởi khi nhiệt độ tủ lạnh trở thành vũ khí, thiệt hại không chỉ tính bằng euro.
Bài viết liên quan
AI & ML
Mô hình AI "abliterated" bị cài backdoor: chỉ một câu lệnh đủ để đánh cắp toàn bộ thông tin đăng nhập dự án
19 tháng 10, 2026
Công nghệ
Nscale và Anthropic được cho là đang đàm phán thêm một thương vụ điện toán trị giá 45 tỷ USD
19 tháng 10, 2026

Công nghệ
GridFTP: Lịch sử của giao thức truyền tệp tốc độ cao phục vụ khoa học
19 tháng 10, 2026