
Siêu thị Pháp tê liệt hệ thống làm lạnh sau cuộc tấn công mạng chưa từng có
Hàng loạt chuỗi siêu thị lớn của Pháp như E. Leclerc, Intermarché và Coopérative U bị tấn công mạng khiến hệ thống tủ lạnh tại hàng trăm cửa hàng bị tê liệt, buộc phải tiêu hủy thực phẩm tươi sống. Sự việc làm dấy lên lo ngại về an ninh lương thực và lỗ hổng bảo mật trong các thiết bị công nghiệp kết nối Internet.
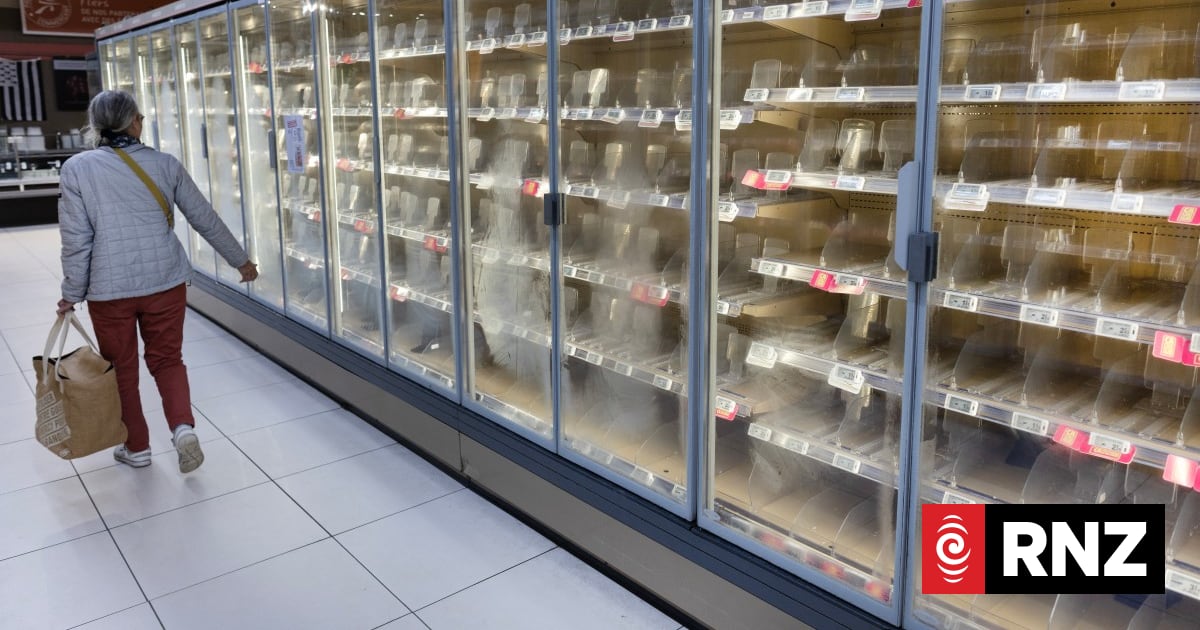
Một cuộc tấn công mạng quy mô lớn nhắm vào hệ thống làm lạnh của các chuỗi siêu thị hàng đầu nước Pháp đã khiến nhiệt độ tủ lạnh tại hàng trăm cửa hàng tăng vọt, buộc các siêu thị phải tiêu hủy lượng lớn thực phẩm tươi sống và làm dấy lên những lo ngại nghiêm trọng về an ninh lương thực.
Hàng trăm cửa hàng bị ảnh hưởng
Các chuỗi bán lẻ lớn gồm E. Leclerc, Intermarché và Coopérative U đã xác nhận với hãng tin AFP rằng họ bị tấn công mạng. Giám đốc điều hành của Coopérative U gọi đây là sự cố "chưa từng có tiền lệ".
Theo các nhà bán lẻ, ít nhất 300 cửa hàng thuộc Intermarché và thương hiệu Netto của họ đã bị nhắm mục tiêu, cùng với hơn 100 cửa hàng của Coopérative U và một số cửa hàng của E. Leclerc.
"An ninh lương thực cần được quan tâm ở mọi cấp độ. Việc lợi dụng thực phẩm như một vũ khí đã trở thành hiện thực."
Đó là phát biểu của ông Christophe Hansen, Ủy viên phụ trách nông nghiệp và thực phẩm của Liên minh châu Âu, người lên án mạnh mẽ vụ tấn công.
Các cửa hàng bị ảnh hưởng buộc phải "vứt bỏ toàn bộ sản phẩm" tươi sống và đông lạnh. Theo đài BFM TV, tin tặc đã "kích hoạt từ xa quá trình rã đông cưỡng bức" hệ thống làm lạnh tại nhiều cửa hàng.
Lỗ hổng đến từ nhà cung cấp thiết bị
E. Leclerc cho biết cuộc tấn công nhắm vào một trong những nhà cung cấp thiết bị làm lạnh của họ, gây ảnh hưởng dây chuyền đến hoạt động của hệ thống tủ lạnh tại nhiều cửa hàng.
Một nguồn tin thân cận cho biết hệ thống điều khiển làm lạnh của hãng Danfoss (Đan Mạch) là mục tiêu chính. Phía Danfoss thừa nhận phần lớn thiết bị bị ảnh hưởng là các sản phẩm "thế hệ cũ", không còn nhận được bản cập nhật phần mềm hay bảo mật.
Cụ thể, các hệ thống điều khiển tủ lạnh AK-SM800 và AK-SC355 bị ảnh hưởng nặng, trong đó một phiên bản của AK-SM800 sử dụng firmware lỗi thời. Danfoss cho biết họ đã khuyến cáo các siêu thị nâng cấp khỏi những dòng máy này từ lâu, nhưng không công bố số lượng hệ thống bị ảnh hưởng.
Đây là một bài học đáng lưu ý cho các doanh nghiệp Việt Nam: nhiều hệ thống thiết bị công nghiệp cũ kỹ nhưng vẫn kết nối Internet mà không được vá bảo mật thường xuyên sẽ trở thành điểm yếu chí mạng.
Phản ứng của giới chức Pháp
Cơ quan an ninh mạng quốc gia Pháp đã xác định được "lỗ hổng trong phần mềm do một công ty Đan Mạch cung cấp" và đã liên hệ với nhà cung cấp này. Cơ quan này cũng đang phối hợp với các đối tác châu Âu vì các quốc gia khác có thể cũng bị ảnh hưởng.
Văn phòng Công tố viên Paris đã mở cuộc điều tra về "cuộc tấn công mạng quy mô lớn ảnh hưởng đến tủ lạnh của nhiều chuỗi bán lẻ thực phẩm lớn trên khắp nước Pháp". Cuộc điều tra nhằm xác định các nạn nhân và mối liên hệ với thiệt hại về thực phẩm cũng như các vụ hỏa hoạn được báo cáo.
Ông Dominique Schelcher, Giám đốc điều hành Coopérative U, nhấn mạnh:
"Việc nhắm vào thiết bị thiết yếu để bảo quản sản phẩm tươi và nguồn cung thực phẩm cho người dân Pháp là cực kỳ nghiêm trọng và chưa từng có tiền lệ. Điều này không thể chấp nhận được."
Nguy cơ từ các cuộc "tấn công lai"
Sự cố diễn ra trong bối cảnh châu Âu ngày càng lo ngại về những thiệt hại mà các thế lực xấu có thể gây ra trên mọi lĩnh vực thông qua tấn công mạng. Tổng thống Pháp Emmanuel Macron trước đó đã ra lệnh tăng cường bảo vệ cơ sở hạ tầng trọng yếu trước các "cuộc tấn công lai" từ Nga.
Theo ông Antoine Hautin, chuyên gia của công ty tư vấn an ninh mạng Almond, các thiết bị công nghiệp như tủ lạnh vốn từng bị tách biệt khỏi Internet nay đã được kết nối qua cảm biến hoặc hệ thống giám sát từ xa. Việc tấn công đồng thời hàng trăm thiết bị cho thấy kẻ tấn công sở hữu "mức độ tinh vi nhất định".
Bài học cho doanh nghiệp
Vụ việc là lời cảnh tỉnh về mối nguy từ thiết bị IoT công nghiệp lỗi thời. Khi mọi thiết bị đều được kết nối mạng, ranh giới giữa công nghệ thông tin và vận hành thực tế ngày càng mờ nhạt, đồng nghĩa rủi ro bảo mật cũng lan rộng hơn bao giờ hết.
Các doanh nghiệp Việt Nam, đặc biệt trong lĩnh vực bán lẻ, logistics và sản xuất, cần chủ động:
- Rà soát và thay thế các thiết bị đã hết hỗ trợ bảo mật
- Cập nhật firmware thường xuyên cho hệ thống điều khiển công nghiệp
- Phân tách mạng giữa hệ thống vận hành và Internet
- Xây dựng kế hoạch ứng phó khi sự cố xảy ra