
Hàng trăm siêu thị châu Âu bị hack hệ thống làm lạnh, thực phẩm hư hỏng nặng
Một cuộc tấn công mạng nhắm vào các bộ điều khiển hệ thống làm lạnh đã khiến tủ lạnh và tủ đông tại hàng trăm siêu thị ở châu Âu bị rã đông qua đêm. Tin tặc được cho là đã nâng nhiệt độ lên tới 50 độ C, gây hư hỏng thực phẩm và thiệt hại hàng triệu euro.
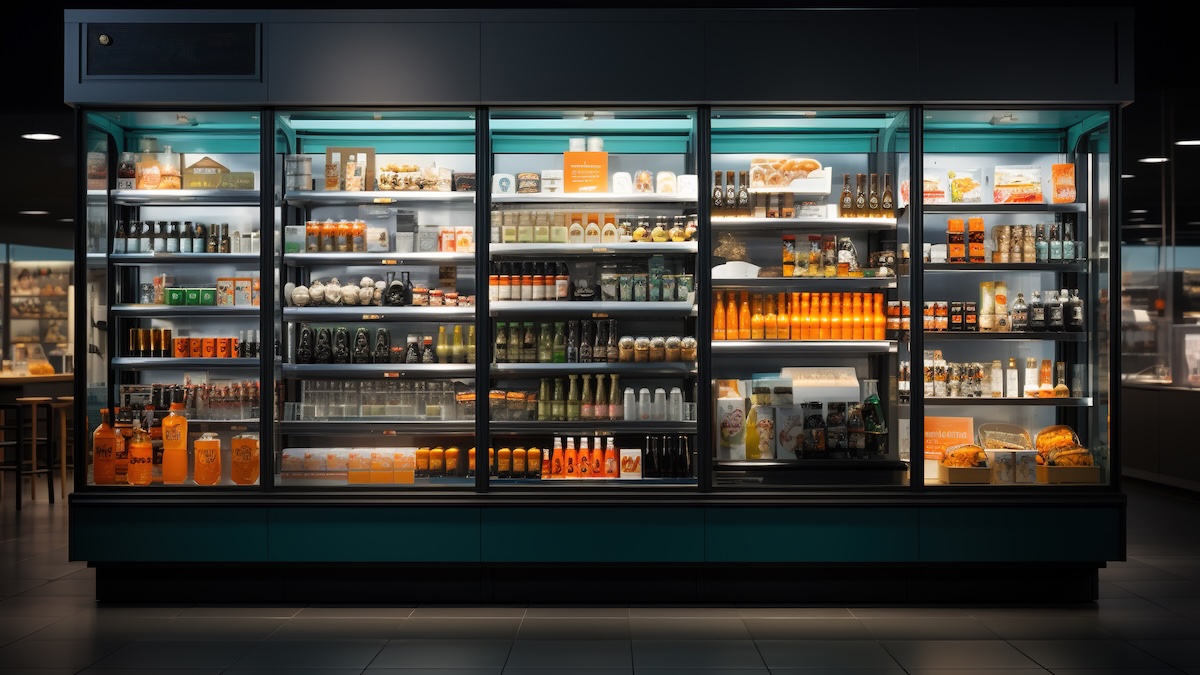
Một cuộc tấn công mạng quy mô lớn đã nhắm vào các bộ điều khiển hệ thống làm lạnh tại hàng trăm siêu thị khắp châu Âu, khiến tủ lạnh và tủ đông bị rã đông chỉ trong một đêm. Đây được xem là sự cố an ninh mạng chưa từng có tiền lệ, đánh trực tiếp vào hạ tầng thiết yếu phục vụ nguồn cung thực phẩm.
Hệ thống tủ lạnh trong siêu thị bị tấn công mạng
Diễn biến vụ tấn công
Theo hãng tin Reuters, tin tặc đã khai thác một lỗ hổng trong các bộ điều khiển hệ thống làm lạnh và nâng nhiệt độ lên tới 50 độ C (tương đương 122 độ F). Nhiệt độ cao bất thường khiến thực phẩm tươi sống và đông lạnh bị hư hỏng hoàn toàn, gây thiệt hại tài chính đáng kể.
Các chuỗi siêu thị bị ảnh hưởng bao gồm Auchan, Carrefour, E.Leclerc, Intermarché (thuộc Groupement Mousquetaire) và Monoprix. Phần lớn thiệt hại xảy ra tại Pháp, nhưng các nhà bán lẻ thực phẩm tại Bỉ, Đức, Hà Lan, Ba Lan, Bồ Đào Nha và Tây Ban Nha cũng bị ảnh hưởng.
Ông Dominique Schelcher, CEO của Cooperative U — đơn vị vận hành các thương hiệu siêu thị Hyper U, Super U, U Express và Utile — đã xác nhận trên mạng xã hội X rằng nhiều cửa hàng của mình bị ảnh hưởng.
"Các đội ngũ của chúng tôi đang huy động toàn lực, phối hợp với các chuyên gia về hệ thống làm lạnh, để khôi phục tình hình càng nhanh càng tốt. Cần phải có một cuộc điều tra để làm sáng tỏ hoàn toàn vụ tấn công này."
Ông Schelcher nhấn mạnh thêm rằng việc nhắm vào các thiết bị thiết yếu để bảo quản sản phẩm tươi sống và đảm bảo nguồn cung thực phẩm cho người dân Pháp là hành vi "cực kỳ nghiêm trọng và chưa từng có tiền lệ", đồng thời khẳng định đây là điều "không thể chấp nhận được".
Quy mô và thiệt hại
Theo đài truyền hình Pháp BFM TV, hơn 300 địa điểm siêu thị trên khắp nước Pháp đã bị ảnh hưởng. Ước tính thiệt hại có thể lên tới hàng triệu euro.
Tin tặc được cho là đã xâm nhập vào các bộ điều khiển hệ thống làm lạnh của công ty Đan Mạch Danfoss và thay đổi cài đặt tủ lạnh, tủ đông vào giữa đêm. Nhiệt độ trong một số thiết bị được cho là đã tăng suốt sáu giờ đồng hồ trước khi nhân viên phát hiện ra vấn đề.
Nhà nghiên cứu bảo mật Lukasz Olejnik bình luận về vụ việc:
"Ai đó đã chiếm quyền điều khiển từ xa các bộ điều khiển làm lạnh và khiến chúng rã đông. Nhiệt độ mục tiêu được đặt ở 50 độ C. Nhân viên mở tủ đông vào buổi sáng đã bị một luồng khí nóng ập vào mặt."
 Nhà nghiên cứu bảo mật và an ninh mạng
Mối liên hệ với lỗ hổng đã được công bố trước đó
Điều đáng chú ý là cuộc tấn công quy mô lớn này xảy ra khoảng hai tháng sau khi hãng an ninh mạng Claroty công bố các lỗ hổng trong nền tảng quản lý Danfoss AK-SM 800A. Những lỗ hổng này có thể cho phép kẻ tấn công vượt qua xác thực, thực thi mã tùy ý từ xa và chèn các chỉ thị cấu hình tùy ý.
Claroty cho biết đã xác định được hàng nghìn giao diện quản lý AK-SM 800A có thể truy cập công khai, đồng thời kêu gọi khách hàng nâng cấp hệ thống lên phiên bản firmware R4.3.1 — bản chứa các bản vá cần thiết.
"Bởi vì các hệ thống này cung cấp khả năng quản lý tập trung cho thiết bị làm lạnh, việc xâm phạm giao diện quản lý có thể gây ra những hậu quả vận hành nghiêm trọng."
Hiện vẫn chưa rõ liệu tin tặc có khai thác chính những lỗ hổng mà Claroty đã công bố hay không, nhưng sự trùng hợp về thời điểm và phương thức tấn công khiến giới chuyên gia đặc biệt quan ngại.
Bài học cho Việt Nam và các hệ thống IoT công nghiệp
Vụ việc là lời cảnh tỉnh về mối nguy hiểm khi các thiết bị IoT công nghiệp (IIoT) — vốn thường bị bỏ quên về mặt bảo mật — ngày càng được kết nối internet mà không có biện pháp bảo vệ đầy đủ.
 Bảo mật các thiết bị IoT và hạ tầng công nghiệp
Đối với Việt Nam, nơi các chuỗi bán lẻ, kho lạnh và nhà máy chế biến thực phẩm đang đẩy mạnh số hóa, đây là hồi chuông cảnh báo rõ ràng. Doanh nghiệp cần lưu ý một số điểm:
- Không để lộ giao diện quản lý ra internet công khai, đặc biệt là các hệ thống điều khiển công nghiệp
- Cập nhật firmware và bản vá bảo mật kịp thời cho các thiết bị điều khiển
- Phân tách mạng (network segmentation) giữa hệ thống vận hành (OT) và hệ thống công nghệ thông tin (IT)
- Giám sát nhiệt độ và cảnh báo tự động để phát hiện sớm các thay đổi bất thường
- Xây dựng kế hoạch ứng phó sự cố cho các tình huống tấn công vào hạ tầng vật lý
Cuộc tấn công này cho thấy tội phạm mạng ngày càng nhắm tới các thiết bị vật lý có khả năng gây thiệt hại trực tiếp, biến an ninh mạng từ một vấn đề kỹ thuật đơn thuần thành mối đe dọa đối với cả chuỗi cung ứng thực phẩm và đời sống người dân.
Bài viết liên quan

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026
Công nghệ
Nghệ thuật Dithering và Phong cách Retro cho Web: Khi Shader Đưa Bạn Về Thập Niên 90
13 tháng 10, 2026