CenterPoint Energy xác nhận bị xâm phạm sau khi hacker rò rỉ dữ liệu khách hàng
Công ty tiện ích Texas CenterPoint Energy thừa nhận một bên thứ ba trái phép đã lấy được thông tin cá nhân của khách hàng qua hệ thống hướng ra bên ngoài. Sự việc diễn ra chỉ vài ngày sau khi một hacker tuyên bố đánh cắp gần 7,5 triệu bản ghi khách hàng.
CenterPoint Energy vừa xác nhận rằng một tác nhân đe dọa đã lấy được thông tin cá nhân của khách hàng, chỉ ít ngày sau khi một hacker tuyên bố sở hữu hàng triệu bản ghi liên quan.
Diễn biến vụ việc
CenterPoint Energy là công ty tiện ích công cộng có trụ sở tại Houston (Mỹ), chuyên cung cấp điện và khí đốt tự nhiên cho khoảng 7 triệu khách hàng tại các bang Indiana, Minnesota, Ohio và Texas.
Trụ sở CenterPoint Energy
Theo hồ sơ gửi lên Ủy ban Chứng khoán và Giao dịch Hoa Kỳ (SEC), công ty cho biết đã khởi động quá trình điều tra sau khi nhận được thông tin có người tuyên bố chiếm được dữ liệu khách hàng.
"Trong khi quá trình điều tra vẫn đang tiếp diễn, Công ty xác định rằng một bên thứ ba trái phép đã lấy được thông tin cá nhân liên quan đến một phần khách hàng thông qua một trong các hệ thống hướng ra bên ngoài của Công ty," trích nội dung hồ sơ gửi SEC.
Hệ thống hướng ra bên ngoài bị nhắm tới
Công ty tiện ích này khẳng định sự cố an ninh mạng không ảnh hưởng tới hoạt động cung cấp dịch vụ điện và khí đốt. Đồng thời, họ cho rằng vụ rò rỉ dữ liệu khó có thể gây tác động trọng yếu về mặt tài chính.
Thông báo của CenterPoint được đưa ra sau khi một hacker công bố dữ liệu được cho là lấy từ hệ thống của công ty. Những tuyên bố này xuất hiện trên một diễn đàn tội phạm mạng phổ biến vào ngày 12 tháng 9.
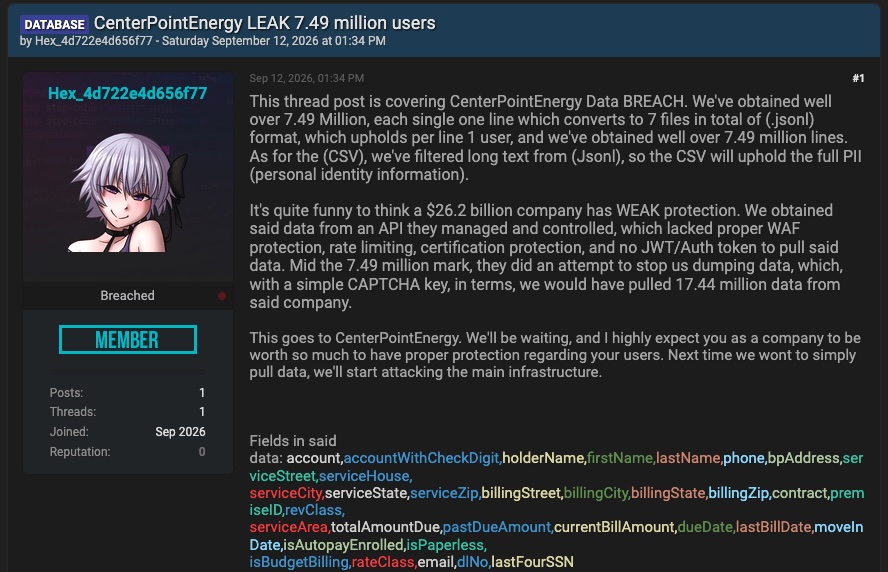 Dữ liệu bị rò rỉ
Kẻ tấn công tuyên bố đã lấy được gần 7,5 triệu bản ghi người dùng, đồng thời đưa ra lời đe dọa: "Lần tới chúng tôi sẽ không chỉ lấy dữ liệu, mà sẽ bắt đầu tấn công vào hạ tầng chính."
Tác nhân đe dọa này đã cho phép tải xuống một tệp nén dung lượng 2,5 GB được cho là chứa dữ liệu đánh cắp từ CenterPoint Energy. Cần lưu ý rằng rất khó để xác minh tính xác thực của dữ liệu, và việc hacker đưa ra tuyên bố sai lệch hoặc phóng đại là điều không hiếm gặp.
Không phải lần đầu bị nhắm tới
Đây không phải lần đầu tiên CenterPoint Energy bị hacker tuyên bố đánh cắp dữ liệu. Năm 2024, công ty này nằm trong số nhiều công ty năng lượng bị một nhà môi giới truy cập tên là AntiBrok3rs nhắm tới.
Vài tháng sau đó, một hacker khác lại tuyên bố sở hữu dữ liệu của công ty. Trong cả hai trường hợp, dữ liệu bị đánh cắp được cho là bắt nguồn từ chiến dịch MOVEit năm 2023 của nhóm ransomware Cl0p. Các nhà phân tích khi đó nhận định dữ liệu của CenterPoint Energy có nguồn gốc từ bên thứ ba, chứ không phải trực tiếp từ hệ thống của công ty.
 Chuyên gia phân tích an ninh mạng
Ý nghĩa đối với người dùng Việt Nam
Sự cố này là lời nhắc nhở quen thuộc nhưng quan trọng đối với các tổ chức và người dùng tại Việt Nam:
- Hệ thống hướng ra bên ngoài luôn là mục tiêu ưu tiên của tin tặc, kể cả khi hạ tầng vận hành cốt lõi chưa bị ảnh hưởng.
- Các dịch vụ thiết yếu như điện, nước, khí đốt, viễn thông ngày càng trở thành mục tiêu vì mức độ ảnh hưởng lớn khi bị tấn công.
- Sự việc cho thấy dữ liệu rò rỉ có thể đến từ chuỗi cung ứng hoặc bên thứ ba, chứ không chỉ từ hệ thống trực tiếp của doanh nghiệp.
- Doanh nghiệp cần xây dựng quy trình giám sát, phát hiện và ứng phó sự cố rõ ràng, đồng thời minh bạch với khách hàng và cơ quan quản lý khi xảy ra rò rỉ.
Đối với người dùng cá nhân, đây là dịp để rà soát lại các biện pháp bảo vệ tài khoản như xác thực đa yếu tố (MFA), cảnh giác với các email lừa đảo mạo danh công ty, và hạn chế chia sẻ thông tin cá nhân không cần thiết với các dịch vụ trực tuyến.