
Chess.com rò rỉ 7,3 triệu người dùng: bằng chứng cho thấy đây là thu thập dữ liệu, không phải bị hack
Một tệp dữ liệu 15,5 GB chứa hơn 7,3 triệu bản ghi người dùng Chess.com vừa xuất hiện miễn phí trên các diễn đàn rò rỉ dữ liệu. Phân tích kỹ thuật cho thấy dữ liệu là thật và mới, nhưng nhiều khả năng bị thu thập qua tính năng tìm bạn bè chứ không phải từ một cuộc tấn công xâm nhập hệ thống.
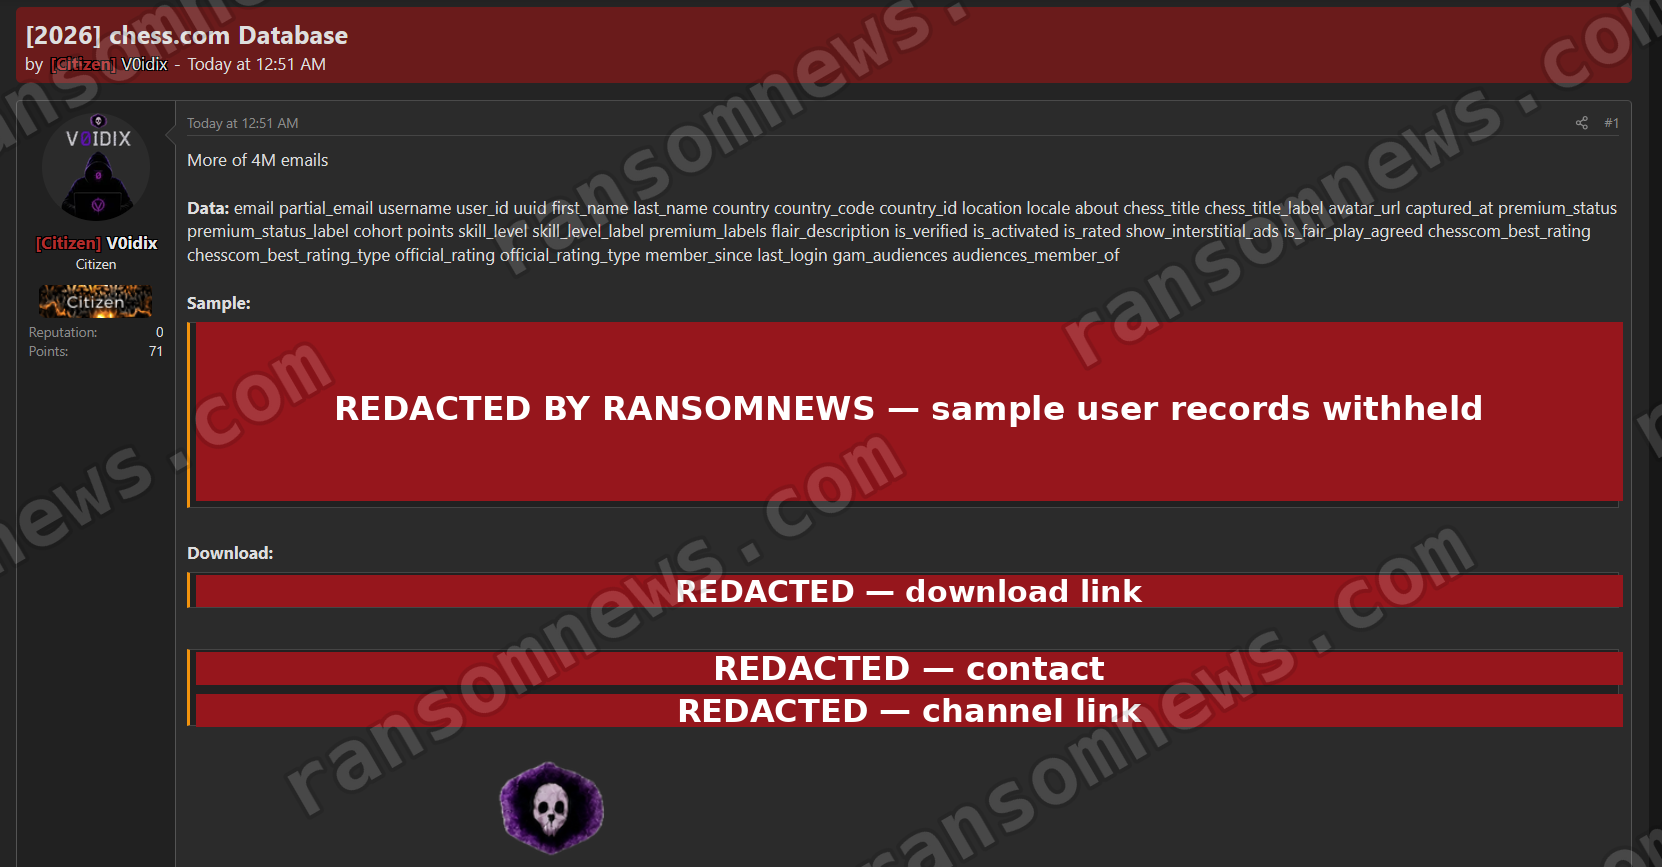
Một tệp dữ liệu nặng 15,5 GB chứa hơn 7,3 triệu bản ghi người dùng của nền tảng cờ vua trực tuyến Chess.com vừa bị phát tán công khai trên hai diễn đàn rò rỉ dữ liệu trong tuần này. Điều đáng chú ý là kẻ phát tán không đòi tiền chuộc, không rao bán, mà chỉ đơn giản là chia sẻ miễn phí.
Phân tích kỹ thuật từ Ransomnews xác nhận dữ liệu này là thật và có niên đại gần đây. Tuy nhiên, theo các bằng chứng hiện có, đây không phải là một vụ tấn công xâm nhập hệ thống.
Cấu trúc dữ liệu tiết lộ điều gì?
Theo báo cáo của Ransomnews, kho lưu trữ là một tệp 7-Zip duy nhất nặng 744 MB, khi giải nén sẽ tạo ra một bảng phân tách bằng ký tự tab với dung lượng 15,5 GB, gồm một dòng tiêu đề và 7.337.395 bản ghi, mỗi bản ghi có tới 38 trường dữ liệu.
Cấu trúc trường (schema) mang đặc trưng riêng của Chess.com. Ngoài các thông tin định danh rõ ràng như email, email một phần, tên đăng nhập, ID người dùng, UUID, họ tên, quốc gia, vị trí và ngôn ngữ, tệp còn chứa trạng thái nền tảng: danh hiệu cờ vua, điểm số, trình độ kỹ năng, trạng thái và nhãn tài khoản trả phí, cờ xác minh và kích hoạt, xếp hạng tốt nhất, loại xếp hạng, xếp hạng chính thức, cùng mốc thời gian tham gia và đăng nhập gần nhất.
Điểm đáng chú ý nằm ở hai trường cuối cùng. Mọi bản ghi đều có gam_audiences và audiences_member_of được điền dữ liệu — đây là các phân đoạn đối tượng của Google Ad Manager, với những giá trị như nhóm thử nghiệm coach-nudge, điều kiện dùng thử, nhóm người dùng đã rời bỏ và nhắm mục tiêu theo dải xếp hạng. Đây là các trường thuộc hệ thống tiếp thị, không phải dữ liệu hồ sơ cá nhân, và chúng không xuất hiện trong API công khai của Chess.com.
 Minh họa về vụ rò rỉ dữ liệu người dùng Chess.com
Khoảng ba phần tư số bản ghi có chứa địa chỉ email. Đáng lưu ý là không có mật khẩu, không có hàm băm mật khẩu và không có dữ liệu thanh toán trong toàn bộ tệp, điều này ảnh hưởng đáng kể đến mức độ nghiêm trọng mà người dùng bị ảnh hưởng cần phản ứng.
Bằng chứng chỉ về phía thu thập dữ liệu, không phải bị hack
Để chứng minh dữ liệu này là xác thực, các nhà nghiên cứu không cần chạm vào máy chủ của Chess.com. Mọi UUID tài khoản trong tệp đều là định danh phiên bản 1 — loại định danh nhúng sẵn mốc thời gian chính xác đến từng mili giây thời điểm nó được tạo ra.
Các nhà nghiên cứu đã giải mã mốc thời gian ẩn này trên 200.000 bản ghi mẫu để đối chiếu với ngày đăng ký của từng tài khoản. Tỷ lệ khớp trả về là 100% — điều mà không ai có thể làm giả nếu không sở hữu các định danh thực sự do Chess.com cấp, chính xác đến từng mili giây.
Ba chi tiết riêng biệt cùng chỉ về hướng thu thập dữ liệu (scraping) thay vì một vụ xâm nhập hệ thống thực sự:
- Dữ liệu không được thu thập trong một thời điểm duy nhất mà được đánh dấu trải dài qua chín ngày liên tiếp theo từng đợt hàng ngày — dấu hiệu của một tác vụ thu thập theo lịch trình chứ không phải một lần kết xuất cơ sở dữ liệu.
- Khoảng 7,4% bản ghi người dùng xuất hiện hai lần, tức cùng một tài khoản được ghé thăm lại vào những ngày khác nhau — điều đơn giản là không xảy ra trong một bản kết xuất cơ sở dữ liệu thực sự.
- Tài khoản phát tán tệp, với biệt danh V0idix, không thu lợi gì từ vụ này. Cùng biệt danh đó đã đăng hàng chục bản kết xuất cơ sở dữ liệu miễn phí nhắm vào các công ty không liên quan, gây dựng uy tín qua số lượng thay vì qua bán hàng.
 Biểu tượng cảnh báo an ninh mạng
Đây không phải lần đầu Chess.com gặp chuyện này
Năm 2023, một vụ rò rỉ tương tự với 828.000 bản ghi đã xuất hiện với cấu trúc trường gần như y hệt. Khi đó, phản hồi của Chess.com rất rõ ràng.
"Đây KHÔNG phải là một vụ rò rỉ dữ liệu. Hạ tầng, tài khoản thành viên và dữ liệu như mật khẩu của chúng tôi đều an toàn."
Theo báo cáo, dữ liệu khi đó bị lấy ra bằng cách lợi dụng tính năng tìm bạn bè của nền tảng, đưa vào các địa chỉ email có nguồn gốc bên ngoài để đối chiếu với các tài khoản thật. Một đợt thu thập thứ hai ảnh hưởng tới khoảng 476.000 người dùng cũng diễn ra sau đó. Tệp năm 2026 này sử dụng đúng kỹ thuật cũ nhưng với quy mô lớn gấp khoảng chín lần.
Câu hỏi chưa có lời đáp
Có một chi tiết không khớp với một đợt thu thập dữ liệu thuần túy từ bên ngoài. Dữ liệu phân đoạn đối tượng quảng cáo không phải là thứ mà API công khai của Chess.com để lộ ra, vậy mà nó xuất hiện trên mọi dòng trong tệp này.
Điều này gợi ý rằng người tạo ra tệp đã truy cập được vào một điểm cuối yêu cầu xác thực hoặc hướng nội bộ, chứ không chỉ dùng các công cụ dành cho nhà phát triển công khai. Đây chính là câu hỏi mà chỉ Chess.com mới có đủ điều kiện trả lời, và cũng là câu hỏi thực sự quan trọng để hiểu chuyện gì đã xảy ra.
Người dùng nên phản ứng thế nào?
Việc không có mật khẩu trong tệp không có nghĩa là người dùng Chess.com nên xem nhẹ vụ việc. Một địa chỉ email đã xác minh nằm cạnh họ tên thật, quốc gia, xếp hạng kỹ năng và hạng tài khoản trả phí là quá đủ nguyên liệu để tạo ra một thông điệp lừa đảo thuyết phục về việc gia hạn thành viên hoặc một tranh chấp thi đấu công bằng.
Phản ứng đúng đắn không phải là hoảng loạn vì tài khoản bị hack, mà là:
- Xử lý các email bất ngờ liên quan đến Chess.com với mức độ nghi ngờ cao hơn bình thường.
- Kiểm tra xem địa chỉ email đó có xuất hiện ở nơi nào khác hay không.
- Đặc biệt cảnh giác với tình trạng dùng lại thông tin đăng nhập, vì đây vẫn là rủi ro nguy hiểm hơn nhiều so với bất cứ thứ gì nằm trong tệp dữ liệu cụ thể này.