
Chuỗi thương hiệu thời trang Hobbs và Whistles bị tấn công mạng, đơn hàng chậm trễ
TFG London, đơn vị sở hữu các thương hiệu thời trang Hobbs, Phase Eight và Whistles, vừa xác nhận bị tấn công mạng khiến nhiều hệ thống công nghệ thông tin ngừng hoạt động và khách hàng phải chờ đợi đơn hàng. Sự việc diễn ra giữa lúc hàng loạt nhà bán lẻ thời trang lớn như ASOS và H&M cũng đang đối mặt với các mối đe dọa an ninh mạng.
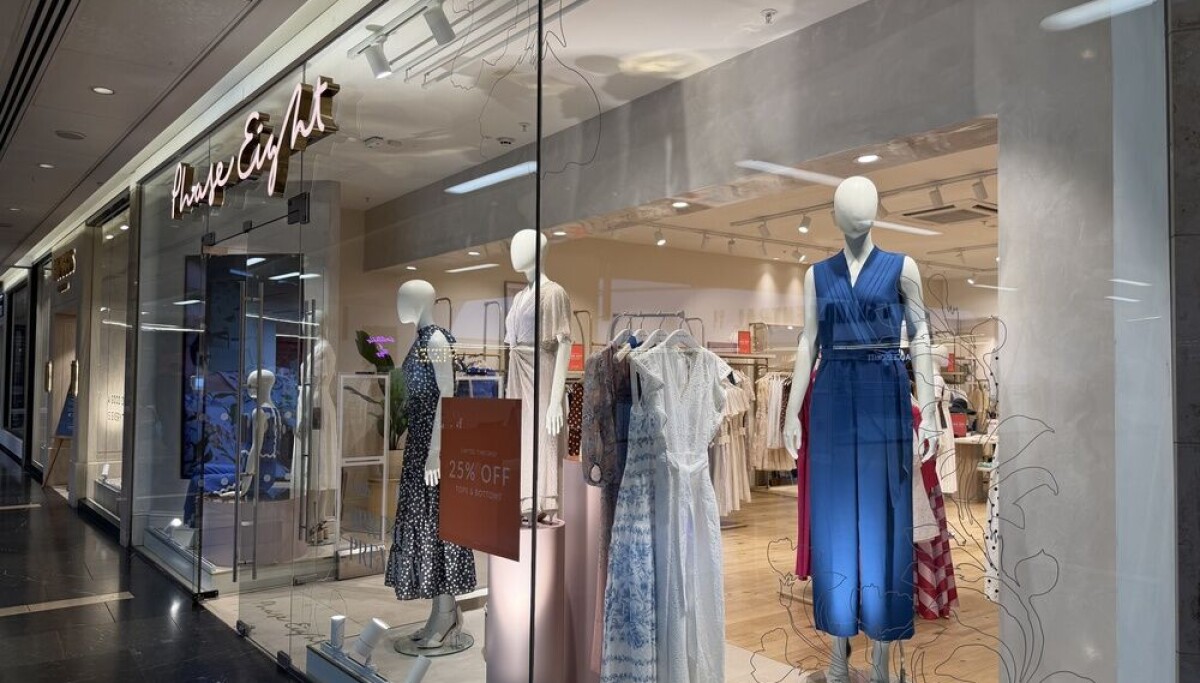
TFG London, công ty mẹ của các thương hiệu thời trang Hobbs, Phase Eight và Whistles, vừa trở thành nạn nhân mới nhất trong làn sóng tấn công mạng nhắm vào ngành bán lẻ thời trang. Vụ việc khiến nhiều hệ thống công nghệ thông tin tê liệt và đơn hàng của khách bị đẩy lùi thời gian giao.
Tập đoàn bán lẻ Nam Phi The Foschini Group (TFG) xác nhận chi nhánh tại Anh phát hiện sự cố an ninh mạng vào ngày 11 tháng 10, ảnh hưởng tới cả ba thương hiệu nói trên. Hai ngày sau đó, một số hệ thống vẫn chưa thể khôi phục, và công ty vẫn đang nỗ lực xác minh liệu dữ liệu cá nhân hay thông tin nhạy cảm của khách hàng có bị rò rỉ hay không.
Cửa hàng vẫn mở nhưng website gặp trục trặc
Sự cố chưa buộc các cửa hàng phải đóng cửa, song TFG cho biết một số chức năng trên website có thể tạm thời không khả dụng. Theo một email mà tờ The Telegraph thu thập được, khách hàng cũng được cảnh báo rằng các đơn hàng đặt từ Chủ nhật trở đi có thể bị chậm trễ.
"Các cửa hàng vẫn hoạt động bình thường, nhưng một số tính năng trên website của thương hiệu chúng tôi có thể không khả dụng trong khi quá trình điều tra tiếp tục diễn ra. Chúng tôi xin lỗi vì sự gián đoạn này và sẽ cập nhật thêm thông tin tới khách hàng khi phù hợp."
TFG cho biết đã ngay lập tức kích hoạt kế hoạch ứng phó sự cố và duy trì hoạt động liên tục, đồng thời huy động các chuyên gia an ninh mạng bên ngoài và thông báo cho cơ quan chức năng phù hợp tại Anh.
Thông tin thanh toán tạm thời được xem là an toàn
Với những khách hàng lo lắng về dữ liệu thanh toán, đây có thể xem là tin tương đối tích cực. Trong email gửi khách, TFG London cho biết một nhà cung cấp dịch vụ bên thứ ba chịu trách nhiệm xử lý thanh toán và dựa trên kết quả điều tra ban đầu, công ty chưa có căn cứ cho thấy thông tin thanh toán bị đe dọa.
Tuy nhiên, câu hỏi liệu các dữ liệu khách hàng khác có bị rò rỉ hay không vẫn còn bỏ ngỏ. TFG nói đang tiếp tục xác minh khả năng này và sẽ thông báo cho các cá nhân hoặc tổ chức bị ảnh hưởng nếu phát hiện bằng chứng về việc dữ liệu bị xâm phạm.
Hiện công ty chưa tiết lộ cách thức kẻ tấn công xâm nhập, liệu có liên quan tới ransomware hay không, cũng như thời điểm dự kiến khôi phục hoàn toàn hệ thống.
Ảnh hưởng khu trú ở ba thương hiệu thời trang
Sự gián đoạn dường như chỉ giới hạn trong ba thương hiệu thời trang kể trên. TFG khẳng định các mảng kinh doanh White Stuff và Inside Story không bị ảnh hưởng, tương tự hoạt động tại châu Phi và Australia vốn chạy trên hệ thống công nghệ thông tin riêng biệt.
Vụ tấn công diễn ra trong giai đoạn đặc biệt khó khăn với giới bán lẻ thời trang, khi các chuỗi lớn ngày càng thu hút tội phạm mạng chẳng khác nào nam châm hút khách săn hàng giảm giá. Chỉ trong hơn một tuần, ba thương hiệu thời trang lớn đã dính tới các rắc rối an ninh mạng.
- Tuần trước, khách hàng của ASOS nhận được thông báo bất ngờ rằng nhà bán lẻ thời trang trực tuyến này đã bị hack. ASOS sau đó xác nhận kẻ tấn công đã chiếm được tài khoản nhân viên bằng cách giả danh một liên hệ đáng tin cậy để lấy thông tin đăng nhập, từ đó truy cập vào các nền tảng bên thứ ba lưu tên và thông tin liên hệ khách hàng.
- H&M được cho là đang điều tra cáo buộc bị nhóm tội phạm mạng khét tiếng ShinyHunters nhắm tới. Theo The Times, gã khổng lồ thời trang Thụy Điển đang xem xét các cáo buộc liên quan tới lượng dữ liệu công ty hạn chế, dù nhấn mạnh chưa thấy dấu hiệu hệ thống bị xâm phạm.
Hiện chưa có bằng chứng nào liên kết các sự cố tại TFG London, ASOS và H&M, và phía H&M cũng chưa xác nhận có vi phạm dữ liệu.
Góc nhìn cho doanh nghiệp Việt Nam
Với các doanh nghiệp bán lẻ và thương mại điện tử tại Việt Nam, chuỗi sự cố nói trên là lời nhắc nhở đáng chú ý. Bán lẻ là ngành nắm giữ lượng lớn dữ liệu khách hàng, thông tin thanh toán và vận hành hệ thống đa nền tảng, khiến đây trở thành mục tiêu hấp dẫn của tội phạm mạng.
Các chuyên gia khuyến nghị doanh nghiệp nên chủ động xây dựng kế hoạch ứng phó sự cố, áp dụng xác thực đa yếu tố cho tài khoản nhân viên, kiểm soát chặt chẽ quyền truy cập của bên thứ ba và thường xuyên rà soát, sao lưu dữ liệu quan trọng. Khi sự cố xảy ra, việc minh bạch thông tin và phối hợp với cơ quan chức năng sẽ giúp giảm thiểu thiệt hại cả về tài chính lẫn uy tín thương hiệu.
Bài viết liên quan

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026
Công nghệ
Mozilla ra mắt Firefox Enterprise: Trình duyệt doanh nghiệp đặt chủ quyền dữ liệu lên hàng đầu
13 tháng 10, 2026