
Ứng dụng ASOS bất ngờ gửi thông báo tống tiền: dấu hiệu của một cuộc tấn công mạng nghiêm trọng
Người dùng ứng dụng ASOS tại Anh đồng loạt nhận được thông báo đẩy lạ, nội dung tống tiền gửi tới bộ phận IT của hãng. Sự việc cho thấy hacker có thể đã xâm nhập sâu vào hệ thống, biến chính ứng dụng của ASOS thành công cụ đòi tiền chuộc.
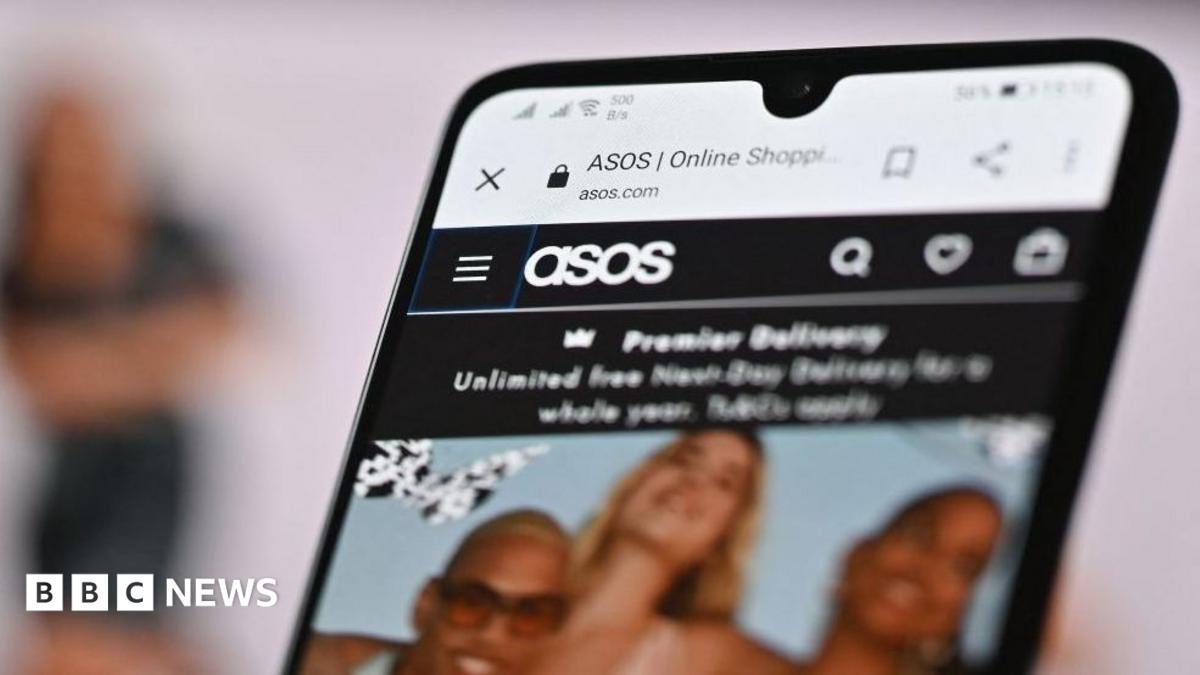
Hàng loạt người dùng ứng dụng ASOS tại Anh vừa nhận được một thông báo đẩy kỳ lạ ngay trên màn hình điện thoại. Nội dung thông báo không phải khuyến mãi hay cập nhật đơn hàng, mà là một lời tống tiền gửi tới bộ phận công nghệ của hãng thời trang này.
 Người dùng ASOS bất ngờ nhận thông báo tống tiền trên ứng dụng
Thông báo tống tiền xuất hiện trên chính ứng dụng của hãng
Theo BBC, hàng chục người đã liên hệ với cơ quan này để phản ánh về thông báo lạ xuất hiện trên ứng dụng của ASOS. Nội dung thông báo viết:
"Kính gửi bộ phận bảo vệ dữ liệu (DPO) và đội ngũ IT của ASOS, chúng tôi đã xâm phạm hoàn toàn instance Snowflake. Hãy liên hệ với chúng tôi, nếu không chúng tôi sẽ rò rỉ dữ liệu."
Đáng chú ý, dù thông điệp được gửi trực tiếp tới khách hàng, nội dung lại nhắm vào DPO và đội ngũ IT của ASOS. Thông báo kèm theo một liên kết dẫn tới kênh Telegram của nhóm tấn công, tự xưng là Xuanye Group. Kênh này được cho là mới được lập trong ngày, với chỉ ba bài đăng, trong đó bài mới nhất nói về vụ tấn công ASOS.
Phía ASOS chưa đưa ra phản hồi chính thức trước các yêu cầu bình luận từ BBC.
"Snowflake instance" là gì và vì sao đáng lo?
Nhắc đến Snowflake — nền tảng lưu trữ và phân tích dữ liệu trên đám mây được nhiều doanh nghiệp lớn sử dụng — khiến vụ việc càng thêm phần nghiêm trọng. Hiện chưa rõ ASOS có phải khách hàng của Snowflake hay không, cũng như dữ liệu nào (nếu có) được lưu trữ trên nền tảng này.
Tuy nhiên, Snowflake từng là tâm điểm của nhiều vụ rò rỉ dữ liệu quy mô lớn trong những năm gần đây, liên quan tới các dịch vụ như Ticketmaster và Santander. Việc một nhóm tấn công nhắc đích danh nền tảng này cho thấy chúng có thể đang nhắm vào một lỗ hổng hoặc thông tin xác thực bị đánh cắp.
 Snowflake từng là mục tiêu trong nhiều vụ rò rỉ dữ liệu lớn
Dấu hiệu xâm nhập vượt ra ngoài một hệ thống
Theo các chuyên gia bảo mật, điều đáng lo ngại nhất nằm ở cách thức hacker phát tán thông điệp. Bà Charlotte Wilson, trưởng bộ phận doanh nghiệp tại hãng bảo mật Check Point, nhận định:
"Nếu được xác nhận, đây là một cuộc tấn công cực kỳ nghiêm trọng, bởi hacker dường như đã làm một việc hết sức táo tợn: biến chính ứng dụng của ASOS thành tờ giấy đòi tiền chuộc."
Bà Wilson cũng nhấn mạnh rằng hàng triệu người tin tưởng vào thông báo từ ứng dụng trên điện thoại vì chúng được cho là đến trực tiếp từ công ty.
Ông Dan Bird từ hãng bảo mật Horizon3 phân tích thêm rằng để gửi được thông báo đẩy tới người dùng ASOS, kẻ tấn công cần quyền truy cập vào hệ thống thông báo của công ty — vốn tách biệt với nền tảng dữ liệu Snowflake mà chúng tuyên bố đã xâm phạm.
"Nếu cả hai tuyên bố đều đúng, điều đó cho thấy kẻ tấn công đã nắm được thông tin xác thực mở được nhiều cánh cửa cùng lúc."
Vì sao cách tống tiền này bất thường?
Điều khiến vụ việc này khác biệt so với phần lớn các vụ tấn công mạng là tính công khai. Thông thường, các cuộc đàm phán và tống tiền mạng diễn ra trong bí mật, bởi hacker hy vọng nạn nhân sẽ trả tiền êm thấm để tránh tai tiếng.
Việc công khai tống tiền qua chính ứng dụng của nạn nhân là cách gây sức ép cực lớn, buộc doanh nghiệp phải lên tiếng và đàm phán. Đồng thời, nó cũng đẩy uy tín thương hiệu vào tình thế nguy hiểm, khi khách hàng trực tiếp chứng kiến sự cố bảo mật ngay trên thiết bị cá nhân.
 Các vụ tấn công tống tiền ngày càng nhắm vào chuỗi cung ứng và nền tảng đám mây
Bài học cho doanh nghiệp và người dùng
Sự việc ASOS là lời cảnh báo cho các doanh nghiệp, đặc biệt là những đơn vị sở hữu ứng dụng di động có số lượng người dùng lớn. Một số điểm cần lưu ý:
- Kiểm soát quyền truy cập vào hệ thống thông báo đẩy, vì đây là kênh có thể bị lợi dụng để phát tán nội dung tới hàng triệu người.
- Xác thực đa yếu tố (MFA) và quản lý thông tin xác thực chặt chẽ, tránh để một tài khoản bị xâm phạm mở đường cho nhiều hệ thống khác.
- Giám sát các nền tảng đám mây như Snowflake, đặc biệt khi dữ liệu khách hàng được lưu trữ tập trung.
- Có kế hoạch ứng phó sự cố minh bạch, sẵn sàng thông báo cho người dùng khi xảy ra sự cố bảo mật.
Với người dùng Việt Nam và khu vực, đây cũng là dịp nhắc nhở rằng thông báo đẩy từ ứng dụng không phải lúc nào cũng đáng tin tuyệt đối. Khi nhận được thông báo bất thường, người dùng nên tránh bấm vào liên kết lạ, không cung cấp thông tin cá nhân và báo ngay cho đơn vị cung cấp dịch vụ.
Câu chuyện của ASOS cho thấy một thực tế đáng lo ngại: trong kỷ nguyên số, chính kênh liên lạc được xem là an toàn nhất giữa doanh nghiệp và khách hàng lại có thể trở thành công cụ tấn công, nếu kẻ xấu nắm được quyền kiểm soát.
Bài viết liên quan

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026
Công nghệ
Type One Energy gọi vốn 200 triệu USD để xây nhà máy điện nhiệt hạch vào năm 2034
06 tháng 10, 2026