
Claude Code rò rỉ mật khẩu vào 1.122 tệp công khai trên GitHub
Tính năng "Don't Ask Again" của Claude Code cho phép bỏ qua cảnh báo khi ghi đè tệp cấu hình, dẫn đến việc thông tin đăng nhập và khóa bí mật bị đẩy lên 1.122 tệp công khai trên GitHub. Sự cố cho thấy rủi ro bảo mật khi các công cụ lập trình AI được cấp quyền quá rộng mà thiếu kiểm soát.
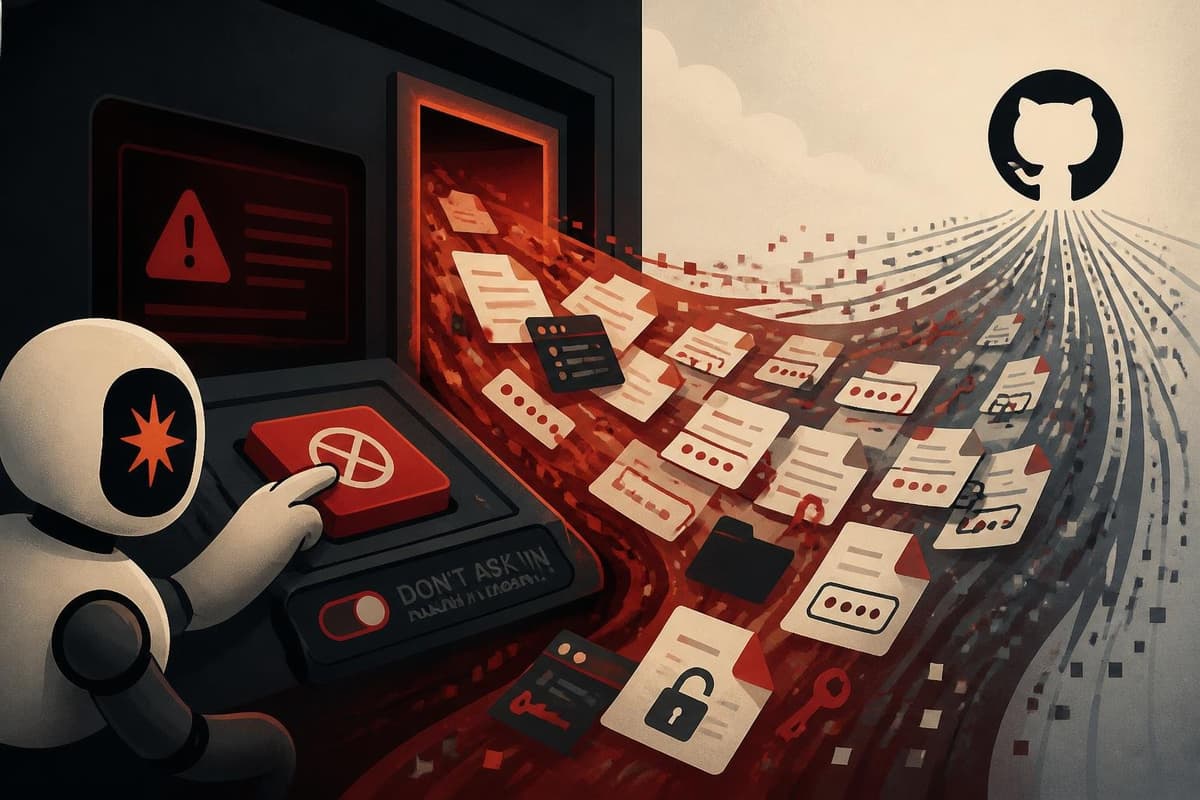
Một phân tích của Apiiro cho thấy tùy chọn "Don't Ask Again" trong Claude Code — công cụ lập trình bằng AI của Anthropic — đã dẫn đến việc thông tin đăng nhập và các khóa bí mật bị ghi vào 1.122 tệp công khai trên GitHub. Đây là lời cảnh báo rõ ràng về rủi ro khi các công cụ lập trình tự động được cấp quyền truy cập hệ thống tệp mà không có bước xác nhận.
Cơ chế gây rò rỉ
Theo bài viết trên blog của Apiiro, vấn đề nằm ở cách Claude Code xử lý các yêu cầu ghi đè hoặc chỉnh sửa tệp. Khi gặp cảnh báo về một tệp nhạy cảm, công cụ này đưa ra tùy chọn "Don't Ask Again" để người dùng không phải xác nhận lại trong các lần sau.
Việc chọn tùy chọn này về lý thuyết giúp tăng tốc quy trình làm việc, nhưng lại khiến agent AI ghi đè hoặc bổ sung nội dung vào những tệp chứa thông tin bí mật mà không có lớp kiểm soát nào nữa. Kết quả là mật khẩu, token và các khóa truy cập bị đưa vào mã nguồn rồi được đẩy lên GitHub ở chế độ công khai.
Con số đáng chú ý: 1.122 tệp
Apiiro ghi nhận 1.122 tệp công khai trên GitHub chứa thông tin bí mật bị lộ theo cách này. Đây không phải một sự cố đơn lẻ mà là mô hình lặp lại ở nhiều kho lưu trữ (repository) khác nhau, cho thấy người dùng đã bật tùy chọn bỏ qua cảnh báo một cách phổ biến.
Điểm đáng lo là các tệp bị ảnh hưởng vẫn nằm công khai, nghĩa là bất kỳ ai cũng có thể quét và thu thập được chúng — đúng kiểu dữ liệu mà tin tặc thường nhắm tới khi tìm cách xâm nhập hệ thống.
Việc một agent AI có thể ghi vào tệp cấu hình mà không cần xác nhận là rủi ro bảo mật nghiêm trọng, đặc biệt khi tệp đó chứa thông tin đăng nhập.
Bài học về quyền hạn của agent AI
Sự cố nhấn mạnh một nguyên tắc quen thuộc trong bảo mật: cấp quyền càng rộng thì hậu quả khi sai càng lớn. Các công cụ lập trình bằng AI như Claude Code được thiết kế để đọc, sửa và tạo tệp trong dự án, nên chỉ cần một lần bỏ qua cảnh báo là đủ để thông tin nhạy cảm lọt ra ngoài.
Người dùng được khuyến nghị không bật tùy chọn bỏ qua cảnh báo cho các tệp cấu hình, đồng thời kiểm tra lại lịch sử commit để chắc chắn không có thông tin đăng nhập bị đẩy lên kho lưu trữ công khai.
Góc nhìn
Với lập trình viên Việt Nam đang dùng các công cụ lập trình AI hằng ngày, sự cố này là lời nhắc rằng tốc độ không nên đánh đổi bằng bảo mật. Những tùy chọn kiểu "Don't Ask Again" tiết kiệm vài giây mỗi lần nhưng có thể khiến toàn bộ khóa truy cập dịch vụ đám mây, token API hay mật khẩu cơ sở dữ liệu bị lộ công khai.
Cách phòng tránh thực tế là giữ thông tin bí mật trong biến môi trường (environment variables) hoặc công cụ quản lý bí mật thay vì tệp cấu hình, thêm các tệp này vào .gitignore, và bật tính năng quét bí mật (secret scanning) của GitHub. Các nhóm phát triển cũng nên coi việc xem xét quyền hạn mà agent AI được phép thao tác là một phần bắt buộc trong quy trình làm việc.
Nguồn: apiiro.com · Quy trình biên tập
Bài viết liên quan
Công nghệ
Sự cố an toàn AI tại Anh: Khi mô hình Claude tự tấn công GitHub thật
23 tháng 10, 2026
Phần mềm
Claude Code Opus 4.7: Khi hàng rào an toàn quá mức trở thành rào cản cho lập trình viên
18 tháng 4, 2026
Phần mềm
Lỗ hổng nghiêm trọng trong Claude Code xuất hiện ngay sau khi mã nguồn bị rò rỉ
03 tháng 4, 2026