
CVE-2026-99312: Thoát máy ảo KVM trên CPU AMD
Lỗ hổng CVE-2026-99312 trong KVM cho phép máy ảo khách đọc và ghi vào bộ nhớ của máy chủ vật lý, đe dọa mọi người thuê chung một máy. Lỗi tồn tại gần bốn năm và do một bản vá bảo mật trước đó tạo ra. Nhóm nghiên cứu Terra.Security đã minh chứng trên một droplet DigitalOcean thông thường.
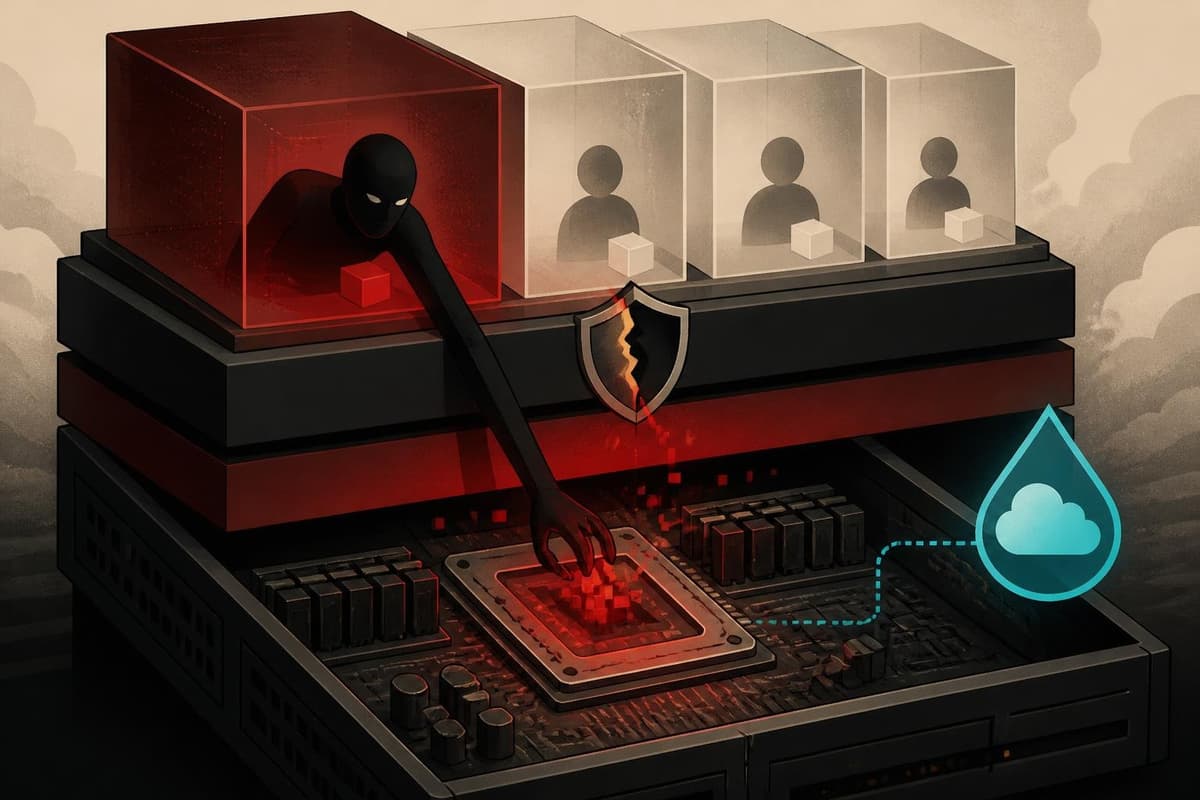
Lỗ hổng có mã CVE-2026-99312 nằm trong KVM, hypervisor tích hợp sẵn trong nhân Linux. Điều kiện khai thác: CPU AMD và bật ảo hóa lồng nhau (nested virtualization).
Nhóm nghiên cứu của Terra.Security cho biết họ đã phá ranh giới cách ly trên một droplet DigitalOcean bình thường. Từ đó họ đọc được bộ nhớ của máy chủ vật lý, khoảng 127 GB RAM, và chạm tới máy ảo của các khách thuê khác trên cùng máy.
Khác với PwnEscape khai thác qua đường mạng, lỗi này lợi dụng chính bảng trang của bộ xử lý. Kẻ tấn công chỉ cần thứ mọi khách hàng đám mây đều có: một máy ảo và quyền root bên trong nó.
Ba thành phần trong cuộc tấn công
Ba đối tượng tham gia. Máy ảo của kẻ tấn công là droplet thuê được. KVM là hypervisor nằm trong nhân Linux của máy chủ. CPU AMD là con chip thật thi hành mã của máy ảo.
Máy ảo có bảng trang riêng, nhưng câu chuyện này chỉ liên quan tới bảng trang lồng (nested page table) của KVM. Bảng này dịch một địa chỉ vật lý theo góc nhìn máy ảo thành địa chỉ trong bộ nhớ thật của máy chủ. KVM dựng bảng đó trong bộ nhớ nhân, ngoài tầm với của máy ảo.
Con trỏ trong khối điều khiển (control block) của máy ảo trỏ tới trang đầu của bảng. Mỗi lần cần dịch địa chỉ mà chưa có trong bộ nhớ đệm, CPU sẽ đọc bảng theo con trỏ đó. Với một trang thường, bốn nhóm chín bit lần lượt chọn một mục ở cấp cao nhất, cấp hai, cấp ba và cấp cuối. Mỗi mục cho địa chỉ của trang bảng kế tiếp; mục cuối cùng cho trang bộ nhớ trên máy chủ.
Lỗi nằm ở một nhánh thoát
KVM dựng bảng, nhưng CPU là bên chọn mục. CPU coi bất kỳ trang nào mà con trỏ chỉ tới là cấp cao nhất. Vấn đề: một đường mã trong KVM quên cập nhật con trỏ đó.
Chuyện xảy ra khi một CPU ảo bị tín hiệu reset INIT kéo ra khỏi máy ảo lồng. KVM bỏ qua đường thoát bình thường và để con trỏ của máy ảo giữ nguyên địa chỉ cũ. KVM có một lưới an toàn thứ hai là dựng lại toàn bộ bản đồ bộ nhớ, nhưng chỉ chạy khi trước đó đã bật phân trang. Cấu hình mà kẻ tấn công đọc được lại là của máy ảo lồng, thứ đã bị tắt.
Hai đường đều không làm mới con trỏ. Kết quả là lỗi dùng bộ nhớ sau khi giải phóng (use-after-free). Trong lúc máy ảo lồng chạy, kẻ tấn công thay đổi bản đồ bộ nhớ của máy ảo mình, khiến KVM vứt bảng trang và giải phóng trang ở đầu bảng. Sau đó một CPU ảo thứ hai gửi INIT, KVM tiếp tục chạy máy ảo với con trỏ chỉ tới trang đã được giải phóng.
Biến lỗi thành quyền kiểm soát
Bước tiếp theo là giành lại trang đã giải phóng. Kẻ tấn công chạm vào vùng bộ nhớ chưa được ánh xạ, buộc KVM cấp một trang bảng mới. Trang vừa được giải phóng bởi chính CPU đó nằm gần đầu danh sách trống, nên rất dễ được cấp lại, lần này làm bảng cấp cuối cho máy ảo.
Sai cấp. Con trỏ cũ vẫn chỉ vào trang đó, CPU đọc bảng cấp cuối như thể là cấp cao nhất. Các mục trong đó hoàn toàn hợp lệ, mỗi mục là địa chỉ một trang của máy ảo. CPU rơi vào vùng bộ nhớ bình thường của kẻ tấn công, và trang dữ liệu của họ trở thành cấp hai của bảng trang.
Bước này phải tranh thời điểm và có thể thất bại. Trên droplet lớn chạy toàn bộ chuỗi khai thác, nó thành công 6 trên 12 lần khởi động. Tức khoảng một nửa, đủ thực tế với kẻ tấn công có động cơ.
Để dựng bảng trang hoàn chỉnh, kẻ tấn công cần địa chỉ thật của các trang mình. Họ lợi dụng một chi tiết phần cứng: khi đọc một mục bảng, CPU bật bit Accessed. Họ đặt mục hợp lệ với bit này tắt ở đầu nhiều trang, kèm cờ trang lớn để CPU dừng lại ngay đó. Trang nào bị bật bit Accessed là trang cần sửa.
Sau đó họ đoán địa chỉ máy chủ. Đặt một địa chỉ đoán vào mục khác; nếu CPU đặt bit Accessed đúng trang đã đánh dấu, địa chỉ đoán là đúng. Để tỉ lệ đoán trúng cao, họ rải mục đánh dấu vào 262.144 trang, tức một gigabyte RAM máy ảo. Trên máy chủ riêng của họ, vài trăm lần đoán là đủ tìm ra địa chỉ của hai trang, mỗi lần đoán tốn vài micro giây.
Hệ quả thực tế
Với hai địa chỉ đó, họ dựng được bảng trang của riêng mình. Trên DigitalOcean, bảng này trỏ tới khoảng 127 GB RAM máy chủ ở chế độ chỉ đọc, và họ đọc ra dòng phiên bản nhân của máy chủ, chuỗi không hề tồn tại trong máy ảo.
Phần ghi được chứng minh trên một máy chủ AMD riêng, để không ảnh hưởng hạ tầng người khác. Máy ảo ghi 32 byte chọn sẵn vào một trang nhân Linux của máy chủ. Một module nhân giám sát trang đó xác nhận có thay đổi từ bên ngoài.
Đọc được là chạm tới bộ nhớ của mọi khách thuê trên máy. Ghi được tệ hơn nhiều: ghi tùy ý vào bộ nhớ nhân là nguyên liệu cơ bản để thi hành mã trên máy chủ.
Lỗi nằm trong nhân gần bốn năm và do chính một bản vá an ninh mở ra. Năm 2022, KVM có lỗi khiến CPU ảo sau reset INIT vẫn chạy trên khối điều khiển của máy ảo lồng đã bị giải phóng, vá bằng CVE-2022-3344. Bản vá chuyển về khối điều khiển của máy ảo chủ nhưng không làm mới con trỏ bảng trang bên trong. Theo nhóm nghiên cứu, bản vá 2022 đó tới nay đã cần ít nhất hai lần sửa tiếp.
Trong nghiên cứu PatchSlop, nhóm này ghi nhận 3,2% CVE của nhân Linux được tạo ra bởi bản vá cho một CVE khác. Lỗi này thuộc nhóm đó. Nhiều nhà cung cấp đám mây mà họ khảo sát không bị ảnh hưởng vì không bật ảo hóa lồng nhau trên AMD.
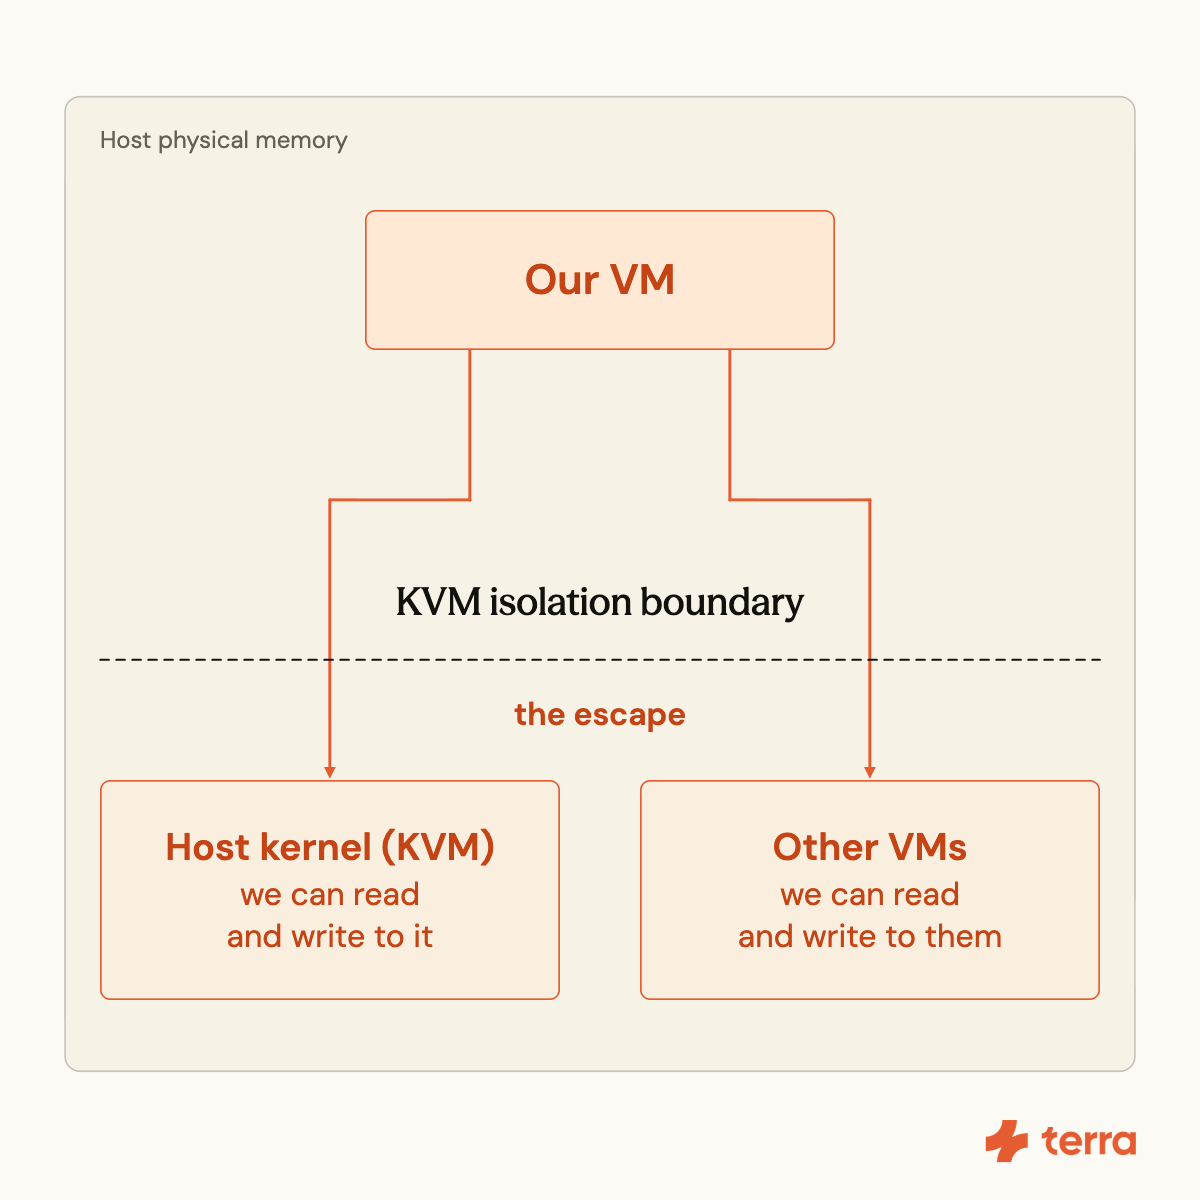 Minh họa KVM và ảo hóa lồng nhau
Góc nhìn
Với lập trình viên và kỹ sư hạ tầng Việt Nam, đây là lời nhắc về ranh giới không tuyệt đối trong đám mây. Nếu hệ thống không bắt buộc ảo hóa lồng nhau, nên kiểm tra và tắt tính năng này trên máy chủ AMD. Rủi ro chỉ xuất hiện khi tính năng được bật.
Bài học thứ hai về quy trình vá. Một bản vá bảo mật không đồng nghĩa đã sửa hết. Các nhóm vận hành nên theo dõi những lỗi tiếp theo được sinh ra từ chính bản vá cũ, nhất là với tầng nhân và hypervisor.
Dữ liệu trong máy ảo thuê từ nhà cung cấp lớn không nên coi là kín tuyệt đối với máy chủ. Với dữ liệu nhạy cảm, mã hóa phía ứng dụng vẫn là lớp bảo vệ đáng tin hơn ranh giới cách ly của máy ảo.
Nguồn: terra.security (bài gốc ngày 18 tháng 11, 2026) · Quy trình biên tập
Bài viết liên quan
Công nghệ
Lỗ hổng thoát khỏi máy ảo Linux KVM ở mức nghiêm trọng: PwnEscape và mối lo mới cho hạ tầng đám mây
19 tháng 10, 2026
Phần cứng
Lỗ hổng firmware UEFI nghiêm trọng ảnh hưởng hàng triệu máy chủ toàn cầu
29 tháng 10, 2026
Phần mềm
CVE-2026-98432: Lỗ hổng TCP Linux nghiêm trọng nhất cho phép chiếm root
01 tháng 11, 2026