
Đan Mạch rò rỉ dữ liệu cá nhân của 8,8 triệu người, nhiều hơn cả dân số nước này
Một công ty tư nhân bị lạm dụng quyền truy cập đã làm lộ tên, địa chỉ và số định danh CPR của khoảng 8,8 triệu người — vượt xa dân số Đan Mạch do cơ sở dữ liệu còn lưu cả thông tin của người đã qua đời hoặc đã chuyển ra nước ngoài.
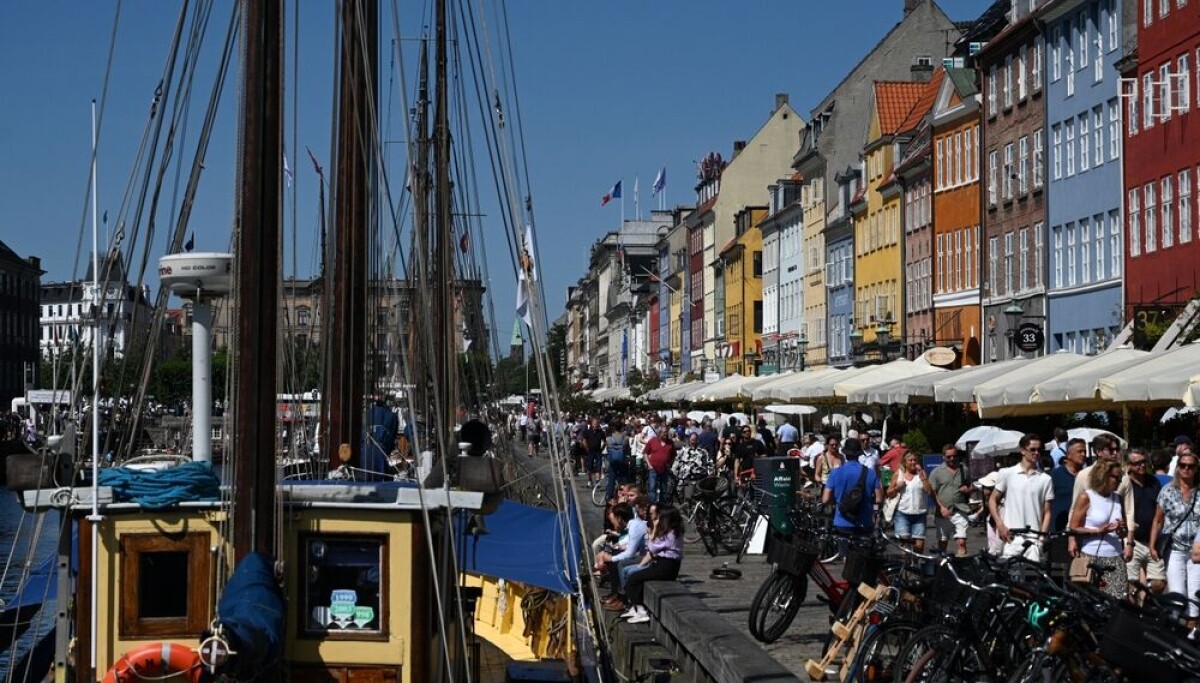
Sự cố rò rỉ dữ liệu mới nhất tại Đan Mạch đang dấy lên lo ngại sâu sắc về cách quốc gia Bắc Âu này quản lý hệ thống định danh công dân — vốn là xương sống cho gần như mọi giao dịch hàng ngày.
Một bên không được phép đã lợi dụng quyền truy cập hợp pháp của một công ty tư nhân Đan Mạch vào Sổ đăng ký Dân số Trung tâm (CPR) để làm lộ tên, địa chỉ, số định danh và nhiều thông tin cá nhân khác của khoảng 8,8 triệu người.
Vụ việc được phát hiện như thế nào?
Cơ quan quản lý CPR cho biết trong một tuyên bố rằng họ phát hiện hoạt động bất thường vào ngày 2 tháng 10, liên quan đến các hành vi đáng ngờ diễn ra trong tháng 9. Phải đến cuối tuần, cơ quan này mới xác định được đầy đủ quy mô của vụ rò rỉ.
Trong một cuộc phỏng vấn trên truyền hình, Bộ trưởng Số hóa Christina Egelund cho biết còn quá sớm để khẳng định liệu Đan Mạch có cấp mới toàn bộ số CPR hay không — một trong những phương án đang được đề xuất sau sự cố.
Cơ quan quản lý CPR đã chặn quyền truy cập của công ty chưa được nêu tên, đồng thời cho biết đang phối hợp với các chuyên gia và cơ quan chức năng để làm rõ nguyên nhân. Vụ việc đã được báo cho Cơ quan Bảo vệ Dữ liệu Đan Mạch, và cảnh sát đang tiến hành điều tra.
Con số 8,8 triệu lớn hơn dân số — vì sao?
Đan Mạch chỉ có khoảng 6 triệu dân, nên việc số người bị ảnh hưởng lên tới 8,8 triệu thoạt nghe có vẻ vô lý. Bộ Số hóa giải thích rằng sổ đăng ký chứa khoảng 11 triệu bản ghi, bao gồm cả những người đã qua đời hoặc đã chuyển ra nước ngoài nhưng dữ liệu vẫn được lưu giữ.
Cơ sở dữ liệu này cũng bao gồm thông tin của hơn 55.000 người sống tại Greenland — những người vẫn dùng số CPR cho dịch vụ y tế, thuế và ngân hàng.
Điểm đáng chú ý là tên và địa chỉ của những người đã đăng ký chế độ bảo vệ tên và địa chỉ đã không bị lộ trong vụ việc lần này.
Lỗ hổng từ cách tiếp cận "số CPR là bí mật"
Chuyên gia an ninh mạng Đan Mạch Jan Kaastrup nhận định với TV 2 rằng việc coi số CPR như một thông tin bí mật là cách làm đã "hỏng" từ lâu, và chỉ riêng con số này không nên được chấp nhận như bằng chứng xác thực danh tính.
"Chúng ta đang sống trong một xã hội số hóa, và vì thế chúng ta cần những hệ thống định danh tốt hơn nhiều," ông nói.
Đây là vấn đề không chỉ riêng Đan Mạch. Tại nhiều quốc gia, số định danh cá nhân thường bị các tổ chức dùng như một lớp xác thực thứ hai bên cạnh mật khẩu — trong khi bản chất chúng chỉ là thông tin nhận dạng, không phải yếu tố bảo mật. Khi cơ sở dữ liệu bị lộ, kẻ tấn công có thể lợi dụng ngay con số đó để mạo danh, mở tài khoản hoặc vượt qua các bước xác minh sơ sài.
Doanh nghiệp tư nhân được truy cập dữ liệu CPR theo luật
Theo Mục 38(1) của Luật Hệ thống Đăng ký Dân sự Đan Mạch, các doanh nghiệp tư nhân được phép truy cập dữ liệu CPR, với những hạn chế do bộ quy định trong điều khoản truy cập. Đối tượng đủ điều kiện bao gồm công ty, quỹ, pháp nhân khác và cá nhân đang hoạt động kinh doanh.
Tuy nhiên, quyền truy cập chỉ áp dụng cho một nhóm người cụ thể được xác định trước, và bên nhận dữ liệu phải có căn cứ pháp lý để xử lý thông tin theo GDPR cùng luật bảo vệ dữ liệu Đan Mạch. Câu hỏi đặt ra là vì sao lại cấp quyền truy cập rộng đến vậy cho một công ty được mô tả là "nhỏ".
Số CPR là nền tảng cho quyền truy cập dịch vụ công và rất nhiều giao dịch thường nhật ở Đan Mạch — từ khám bệnh, khai thuế đến mở tài khoản ngân hàng. Điều này đồng nghĩa với việc khi cơ sở dữ liệu bị xâm phạm, hậu quả không chỉ dừng ở quyền riêng tư mà còn mở ra nguy cơ gian lận tài chính và mạo danh quy mô lớn.
Bài học cho các hệ thống định danh số
Sự cố tại Đan Mạch là lời nhắc nhở rằng ngay cả những quốc gia được xem là tiên phong về số hóa cũng có thể vấp phải vấn đề cơ bản: trao quyền truy cập quá rộng cho quá nhiều bên, trong khi vẫn coi định danh là yếu tố bảo mật.
Đối với Việt Nam, nơi hệ thống định danh điện tử và dữ liệu dân cư đang được đẩy mạnh triển khai, bài học này càng đáng lưu tâm. Việc kiểm soát chặt chẽ các đơn vị được truy cập dữ liệu dân cư, ghi log đầy đủ và không dùng số định danh như một yếu tố xác thực đơn lẻ là những nguyên tắc cần được thực thi nghiêm ngặt.
Bài viết liên quan
Phần mềm
Microsoft bổ sung hai định dạng tệp mới vào danh sách chặn của Outlook
06 tháng 10, 2026
Công nghệ
FBI sa thải nhà thầu Accenture vì bỏ qua bản vá bảo mật trong vụ tấn công ShinyHunters
06 tháng 10, 2026
Phần mềm
Parseable: Hồ dữ liệu quan sát mã nguồn mở xử lý 100 triệu chuỗi thời gian mỗi phút
06 tháng 10, 2026