
Eiliko thừa nhận lỗ hổng bảo mật nghiêm trọng, cam kết thuê công ty an ninh độc lập
Sau khi The Verge phát hiện robot AI Eiliko lưu trữ dữ liệu người dùng không mã hóa và cho phép tin tặc truy cập, hãng Energize Lab cuối cùng đã lên tiếng. Tuy nhiên, các chuyên gia bảo mật vẫn có thể truy cập hệ thống của robot ngay tại thời điểm công ty đưa ra tuyên bố.
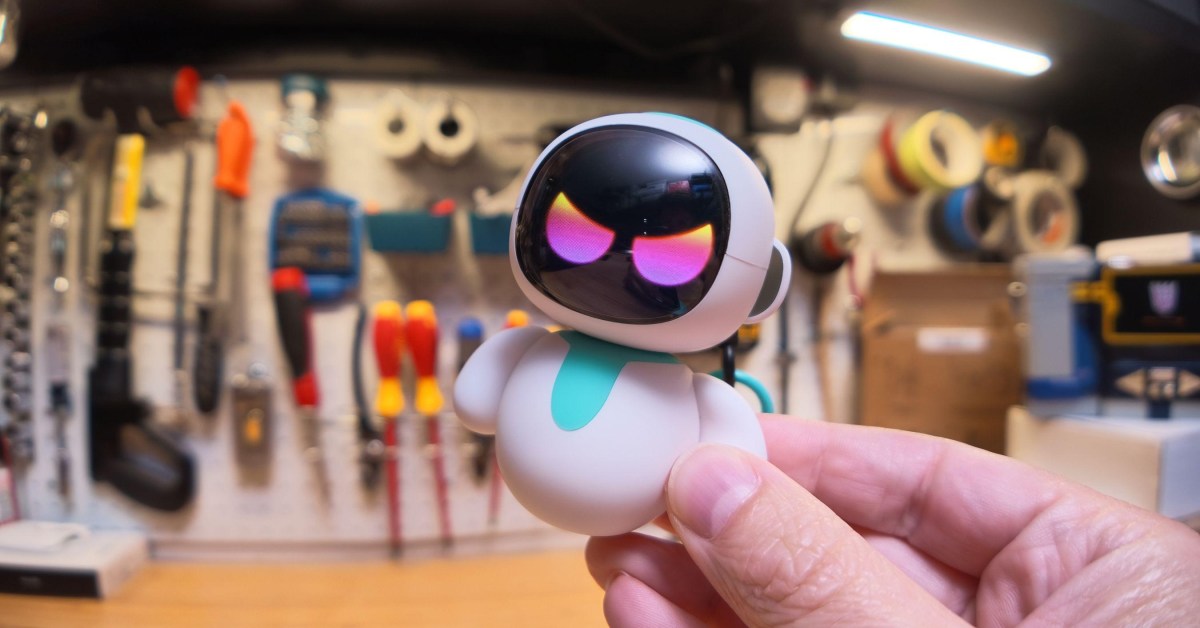
Eiliko thừa nhận lỗ hổng bảo mật nghiêm trọng, cam kết thuê công ty an ninh độc lập
Eiliko – món đồ chơi robot AI đeo được treo trên balo – vừa bị phát hiện là một "cơn ác mộng bảo mật". Chiếc robot này luôn miệng nói với chủ nhân rằng "bí mật của bạn an toàn với tôi", nhưng tin tặc lại có thể đọc toàn bộ nội dung hội thoại mà người dùng nói với nó.
Sau hơn một tháng im lặng trước các câu hỏi của The Verge và nhà nghiên cứu bảo mật Sammy Azdoufal, hãng Energize Lab cuối cùng đã chính thức lên tiếng. Tuy vậy, phản hồi của công ty vẫn còn nhiều điểm đáng lo ngại.
Những gì Energize Lab cam kết
Theo tuyên bố không ký tên gửi từ một địa chỉ email chung, Energize Lab cho biết đã "xác nhận các vấn đề cốt lõi được nêu trong bài báo cáo và đang xử lý từng vấn đề". Công ty khẳng định sẽ thuê một công ty an ninh độc lập để rà soát toàn bộ hệ thống, đồng thời mở hộp thư bảo mật riêng tại địa chỉ [email protected].
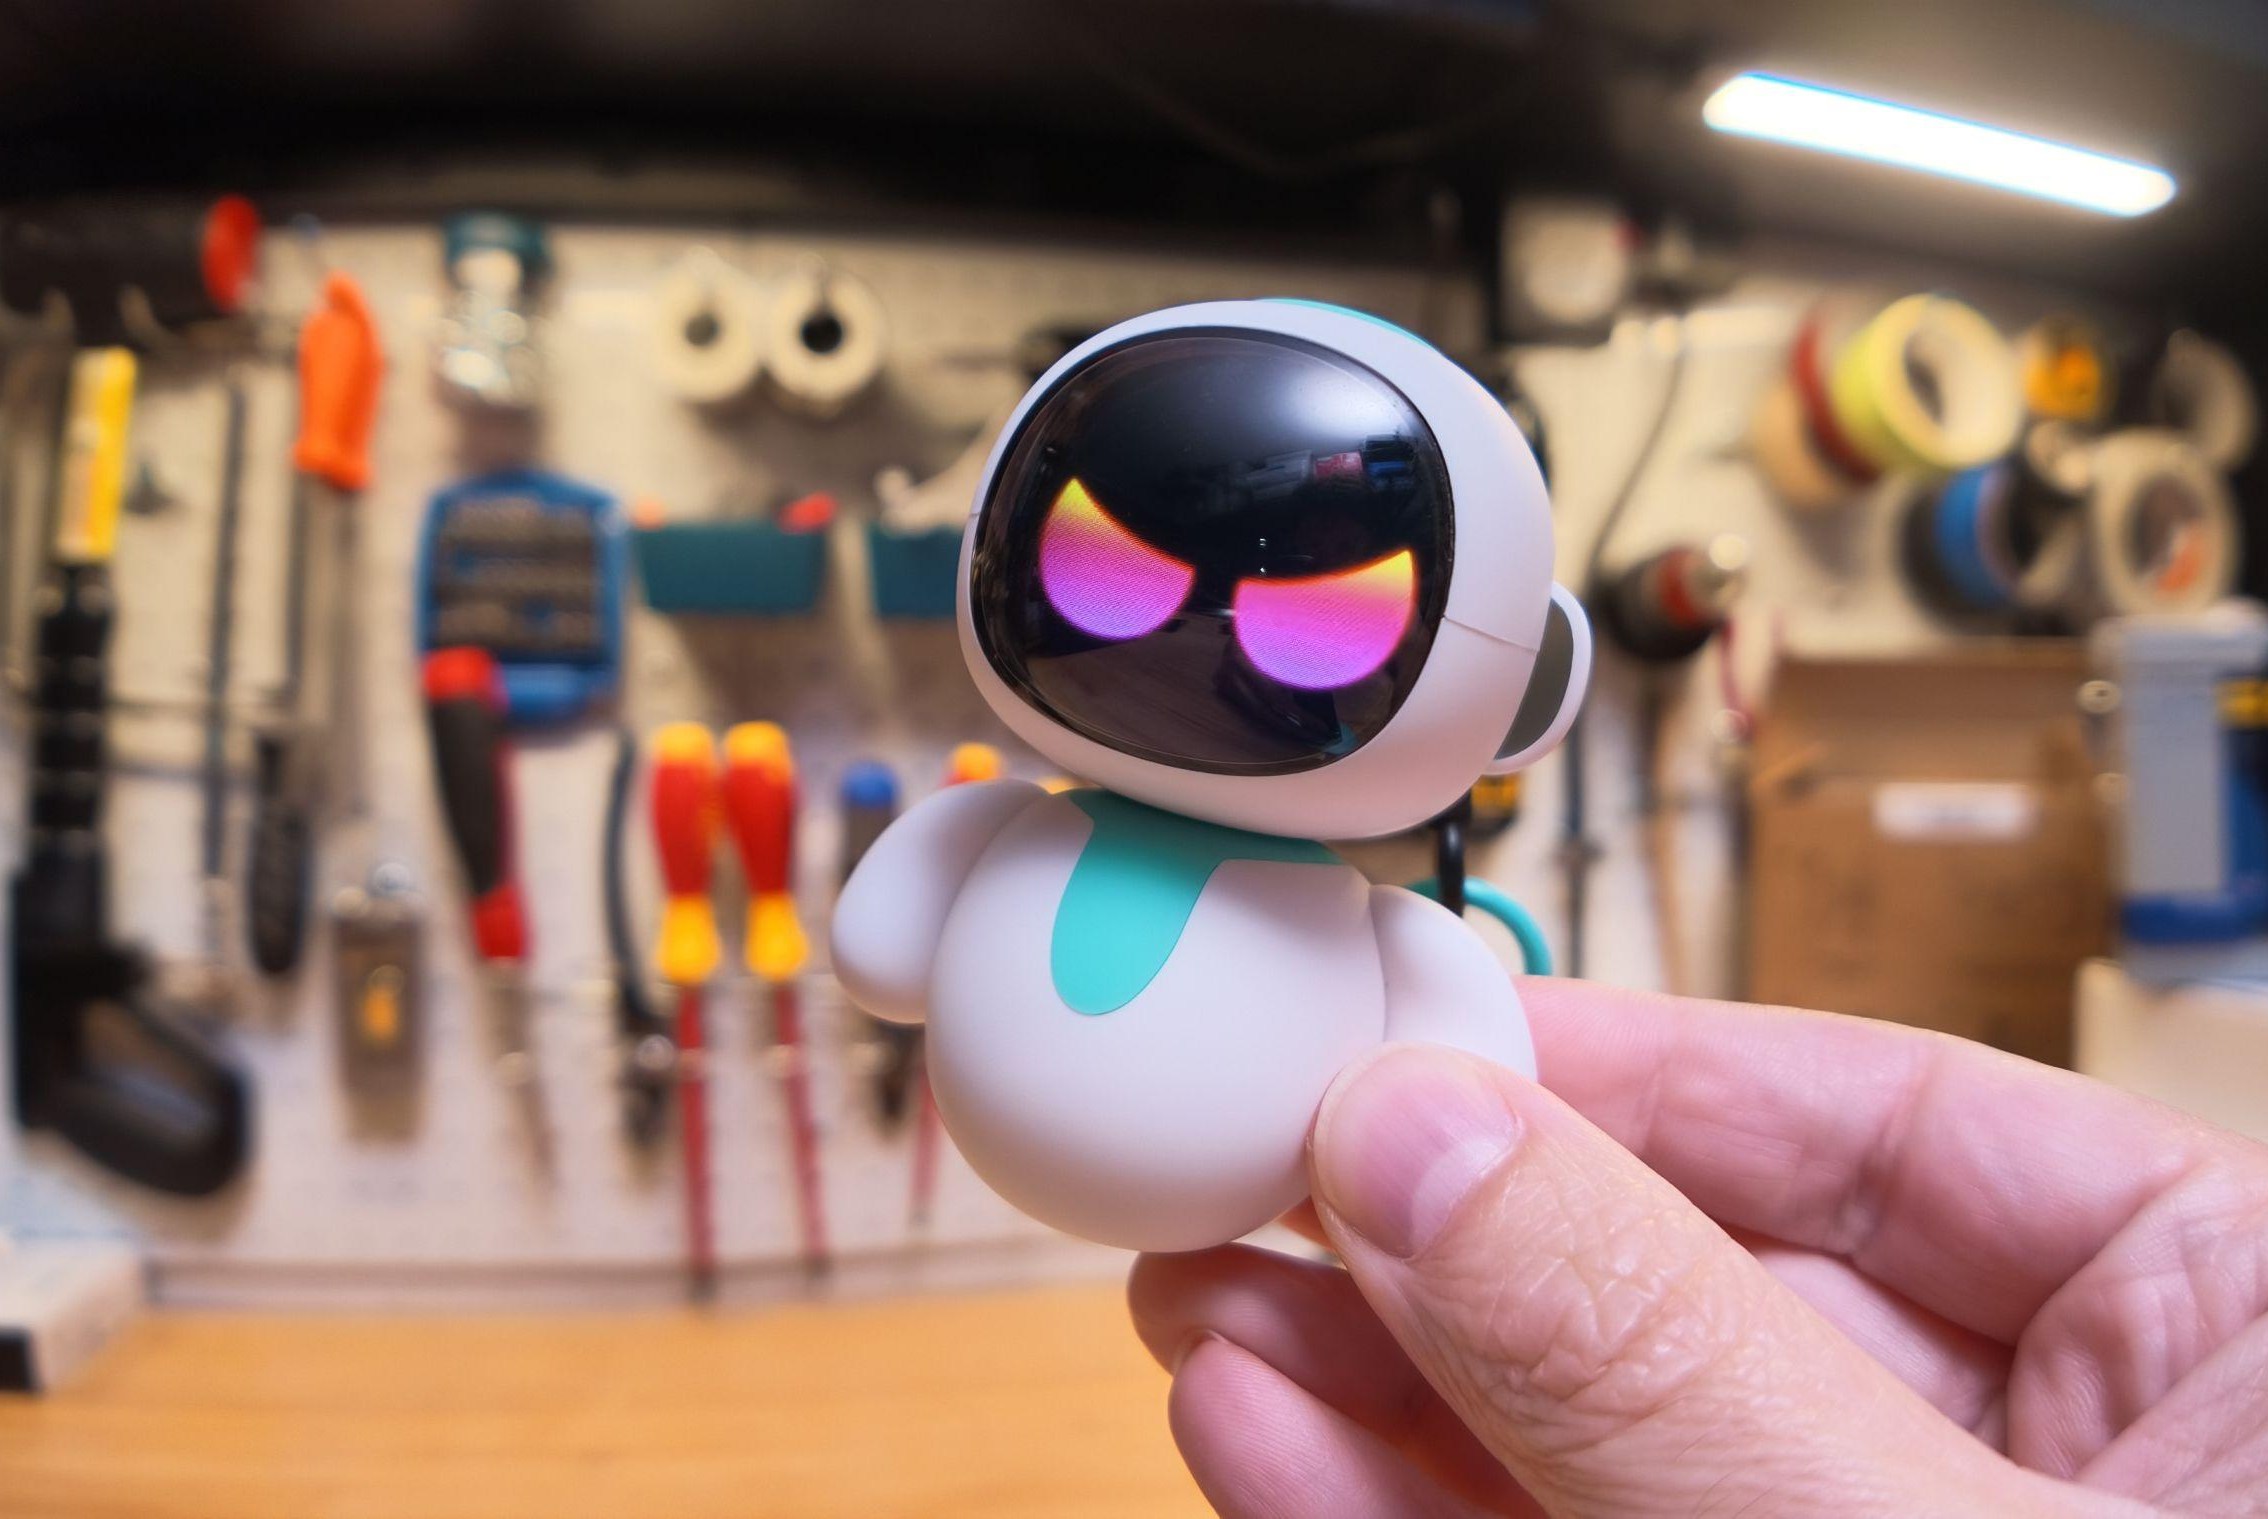 Robot Eiliko - món đồ chơi AI đeo trên balo gây lo ngại về bảo mật
Cụ thể, tính đến thứ Tư, công ty tuyên bố đã:
- Đóng toàn bộ truy cập bên ngoài vào hệ thống backend và xoay vòng toàn bộ thông tin xác thực truy cập
- Vô hiệu hóa giao diện cho phép thay đổi phản hồi của robot từ xa
- Tắt tính năng bộ nhớ dài hạn, không còn lưu trữ bản ghi hội thoại hay hồ sơ người dùng được tạo ra từ đó
- Tắt tính năng avatar tùy chỉnh, ứng dụng giờ chỉ cung cấp avatar có sẵn
- Xóa dữ liệu đã lưu trữ, bao gồm bản ghi hội thoại, hồ sơ người dùng và hình ảnh avatar
Đáng chú ý, công ty không cam kết từ bỏ việc thu thập dữ liệu vĩnh viễn. "Tính năng bộ nhớ dài hạn và avatar tùy chỉnh sẽ không quay trở lại cho đến khi quá trình rà soát xác nhận chúng an toàn" – tuyên bố viết, ngụ ý Energize Lab vẫn có kế hoạch lưu trữ một số thông tin cá nhân sau khi hệ thống được gia cố.
Tuyên bố chưa khớp với thực tế
Điều đáng lo ngại hơn là hệ thống của Energize Lab vẫn chưa thực sự an toàn. Với sự hỗ trợ của Azdoufal, phóng viên The Verge xác nhận rằng ngay tại thời điểm công ty gửi email, hệ thống vẫn đang lưu trữ bản ghi âm và ảnh chụp của khách hàng tại các địa chỉ web công khai không có bất kỳ lớp bảo vệ nào. Chỉ cần một đường link là có thể nhìn thấy ngay khuôn mặt của người dùng.
Azdoufal cũng cho biết anh vẫn có toàn quyền truy cập SSH vào các robot này và về mặt lý thuyết vẫn có thể đọc bản ghi hội thoại cũng như thay đổi hành vi của đồ chơi. Như vậy, tuyên bố "đã đóng toàn bộ truy cập bên ngoài" của Energize Lab dường như chưa chính xác.
"Chúng tôi biết rằng chỉ lời nói sẽ không thể lấy lại được niềm tin đó. Chúng tôi dự định sẽ giành lại niềm tin bằng những gì làm được trong những tuần tới, và sẽ thông báo cho các bạn trong quá trình thực hiện." – Energize Lab
Lời hứa này nghe có vẻ hợp lý, nhưng một số tuyên bố hiện tại vẫn chưa đúng với thực tế.
Bài học cho thị trường thiết bị AI tại Việt Nam
Sự cố của Eiliko là hồi chuông cảnh báo cho xu hướng đồ chơi và thiết bị AI tích hợp trí tuệ nhân tạo đang nở rộ. Tại Việt Nam, các sản phẩm robot đồ chơi, loa thông minh hay thiết bị đeo tích hợp AI cũng đang dần phổ biến, đặc biệt trong các gia đình có trẻ nhỏ.
Người dùng cần lưu ý:
- Kiểm tra chính sách dữ liệu của nhà sản xuất trước khi mua thiết bị AI có micro và camera
- Hạn chế chia sẻ thông tin nhạy cảm với các thiết bị chưa được kiểm chứng về bảo mật
- Cập nhật firmware thường xuyên và theo dõi các thông báo bảo mật từ nhà sản xuất
- Ưu tiên thương hiệu minh bạch về cách xử lý và lưu trữ dữ liệu người dùng
Với các nhà phát triển và startup phần cứng trong nước, câu chuyện của Energize Lab cho thấy bảo mật cần được thiết kế ngay từ đầu (security by design) chứ không phải xử lý sau khi sự cố xảy ra. Việc mã hóa dữ liệu, phân quyền truy cập chặt chẽ và kiểm thử xâm nhập định kỳ là những bước tối thiểu mà bất kỳ thiết bị IoT nào kết nối internet cũng phải thực hiện.
Bài viết liên quan

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026
Công nghệ
Claude không hề tạo ra thuốc kháng nọc bọ cạp: Bài học từ một thí nghiệm bị thổi phồng
22 tháng 10, 2026