
FBI nghi vấn chuyên gia đàm phán chuộc tiền là kẻ điều hành trang tống tiền ShinyHunters
Các nhà điều tra liên bang Mỹ cho rằng giới chức tại hai công ty đàm phán chuộc tiền mã hóa có quan hệ bất thường với nhóm tin tặc ShinyHunters, thậm chí một người bị nghi đã vận hành trang web tống tiền Shinywire. Vụ việc phơi bày mâu thuẫn lợi ích sâu sắc trong ngành dịch vụ ứng cứu sự cố mạng.
FBI nghi vấn chuyên gia đàm phán chuộc tiền là kẻ điều hành trang tống tiền ShinyHunters
Các nhà điều tra liên bang Mỹ đang truy lùng nhóm tin tặc ShinyHunters — nhóm vừa đánh cắp dữ liệu cực kỳ nhạy cảm từ FBI — đã xác định được giới chức tại hai công ty đàm phán chuộc tiền mã hóa khác nhau có quan hệ gần gũi bất thường với nhóm tống tiền này. Theo nguồn tin của KrebsOnSecurity, một trong những người đó thậm chí còn giúp ShinyHunters vận hành một trang web gây sức ép buộc nạn nhân trả tiền chuộc.
Bối cảnh: ShinyHunters tấn công chính FBI
Những kẻ tấn công thuộc nhóm ShinyHunters đã nhận trách nhiệm cho hàng chục vụ rò rỉ dữ liệu lớn kể từ năm 2019, khi nhóm này chủ yếu do các tội phạm mạng sống tại Pháp điều hành. Khi những thành viên ban đầu lần lượt bị bắt hoặc tống giam, quyền kiểm soát thương hiệu ShinyHunters dần chuyển sang "Rey" — được xác định năm ngoái là một tin tặc tuổi teen đến từ Amman, Jordan.
Theo FBI, chỉ riêng trong năm nay ShinyHunters đã tống tiền được hơn 70 triệu USD từ các nạn nhân.
Cuối tháng 9, ShinyHunters tấn công trang tuyển dụng fbijobs.gov của FBI và chế giễu cơ quan này bằng cách đe dọa công bố các tệp bị đánh cắp, được cho là bao gồm hồ sơ y tế và tâm lý, số an sinh xã hội, địa chỉ nhà riêng, cùng thông tin về đơn vị và chuyên môn của từng nhân viên.
Vụ tấn công trang tuyển dụng đã khiến FBI hành động với tốc độ hiếm thấy nhằm bắt giữ, giam giữ và thẩm vấn bất kỳ ai từng liên lạc với Rey hoặc các nghi phạm ShinyHunters khác.
Reuters đưa tin ngày 3/10 rằng Rey đã bị nhà chức trách Jordan giam giữ và đang hợp tác với FBI.
Mắt xích từ một vụ bắt giữ ở Hà Lan
Rey có thể nắm quyền kiểm soát nhóm tin tặc vì một trong những thành viên cấp cao bị cáo buộc của nhóm vừa bị bắt. Tối ngày 15/9/2026, nhà chức trách Hà Lan đã bắt giữ tin tặc từng bị kết án và là nghi phạm ShinyHunters, Pepijn van der Stap. Cảnh sát Hà Lan được cho là đã dùng lựu đạn choáng để khống chế Van der Stap khi anh ta đang đăng nhập vào nhiều tài khoản trực tuyến khác nhau.
Theo một nguồn tin thân cận với cuộc điều tra, nhà chức trách bắt Van der Stap khi anh ta đang sử dụng tài khoản nhắn tin Signal, qua đó họ đọc được các liên lạc gần đây với những người thường xuyên trao đổi — bao gồm cả các chuyên gia đàm phán chuộc tiền tại Canada và Mỹ.
Nhiều nguồn tin am hiểu vấn đề cho biết chính các tin nhắn của Van der Stap là chìa khóa để làm sáng tỏ một âm mưu thuê người giết hại xuất hiện ngay sau khi anh ta bị bắt. Hãng tin Hà Lan RTL đưa tin tháng trước rằng hai vụ giết người được cho là sẽ thực hiện ở nước ngoài, và có dấu hiệu cho thấy Van der Stap đã ra lệnh thực hiện (chưa có dấu hiệu nào cho thấy các lệnh này được thi hành).
Ngày 9/10, KrebsOnSecurity đưa tin FBI đã bắt giữ Edward Dubrovsky, 54 tuổi, một giám đốc an ninh mạng người Canada, liên quan đến cuộc điều tra ShinyHunters. Dubrovsky — người vừa xuất bản một cuốn sách về xử lý tống tiền mạng, trong đó khuyến nghị luôn đàm phán với tin tặc — bị cáo buộc đe dọa tiết lộ dữ liệu bị đánh cắp và can thiệp vào thương mại liên bang thông qua tống tiền.
Nguồn tin thân cận với cuộc điều tra cho biết các tin nhắn Signal của Van der Stap cho thấy anh ta thường xuyên trò chuyện với ông Dubrovsky và với ít nhất một giám đốc tại một công ty tư vấn lớn của Mỹ. Đáng chú ý, những giám đốc này thường biết chi tiết về các nạn nhân mới của ShinyHunters trước cả khi chính nạn nhân phát hiện ra vụ xâm nhập.
Nguồn tin này còn chia sẻ một phát hiện có thể gây chấn động khác: các cuộc trò chuyện của tin tặc Hà Lan cho thấy ông Dubrovsky biết ShinyHunters đã đánh cắp dữ liệu cực kỳ nhạy cảm từ máy chủ FBI, nhưng không hề thông báo cho cơ quan này trước khi ShinyHunters đe dọa công bố hồ sơ nhân sự riêng tư trên Twitter/X.
Trang chủ của website Shinywire đã ngừng hoạt động
Shinywire: trang web tống tiền do chính "người đàm phán" vận hành?
Theo hai nguồn tin thân cận với cuộc điều tra ShinyHunters, các nhà điều tra FBI tin rằng ít nhất một giám đốc tại một công ty tư vấn của Mỹ đã đóng vai trò chủ động trong việc vận hành trang web tống tiền nạn nhân ShinyHunters "shinywire[.]com" nay đã ngừng hoạt động. KrebsOnSecurity hiện chưa nêu tên công ty hay giám đốc bị nghi ngờ vì họ chưa bị truy tố, nhưng đây là một hãng có uy tín với hơn 1.000 nhân sự.
Trang Shinywire hoạt động khoảng từ ngày 3/5/2026 đến 16/10 và có mục cho gần 100 tổ chức bị ShinyHunters tấn công. Mỗi mục kêu gọi nạn nhân liên hệ với nhóm tội phạm mạng để thương lượng điều khoản thanh toán, kèm theo mẫu dữ liệu bị đánh cắp và cam kết công bố toàn bộ nếu nạn nhân phớt lờ yêu cầu.
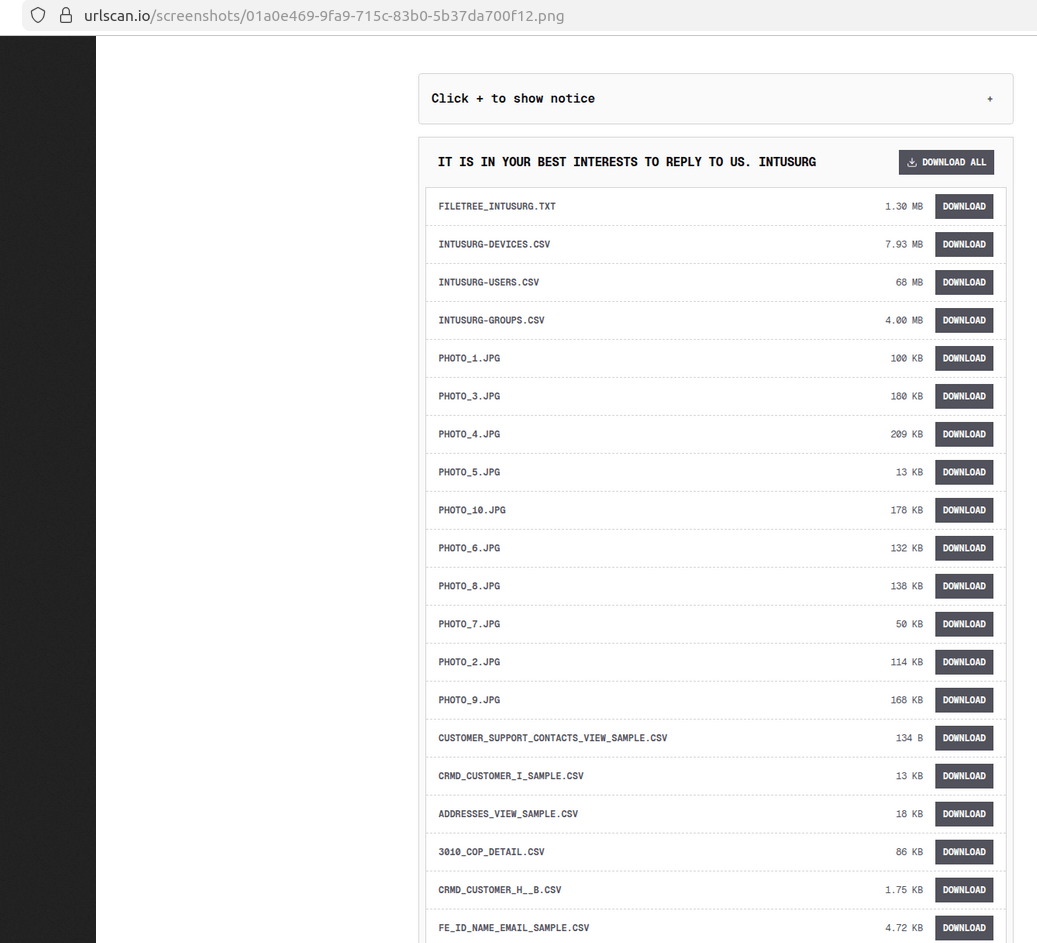 Danh sách Shinywire do urlscan.io lập chỉ mục
Các tổ chức nạn nhân từ chối liên hệ hoặc thương lượng sau bảy ngày sẽ thấy toàn bộ dữ liệu bị đánh cắp được đăng lên blog bêu xấu nạn nhân của ShinyHunters (chỉ truy cập được qua mạng ẩn danh Tor).
Mâu thuẫn lợi ích trong ngành đàm phán chuộc tiền
Tại Mỹ, việc trả tiền cho tin tặc để lấy khóa giải mã máy chủ, hoặc để đổi lấy lời hứa xóa dữ liệu và không công bố, không phải là hành vi phạm pháp. Tuy vậy, nạn nhân có thể gặp rắc rối pháp lý nếu trả tiền cho nhóm nằm trong danh sách trừng phạt của Bộ Tài chính Mỹ — ShinyHunters hiện chưa bị trừng phạt bởi Mỹ hay bất kỳ chính phủ nào.
Các chuyên gia cho biết nạn nhân thường được hãng bảo hiểm chỉ định làm việc với một công ty ứng cứu sự cố cụ thể. Nhưng không phải công ty điều tra số nào cũng đồng ý hỗ trợ thanh toán cho tin tặc thay mặt khách hàng. Kết quả là khi khách hàng quyết định trả tiền, những công ty từ chối thưởng cho kẻ tống tiền sẽ bị thay thế bởi những công ty không ngần ngại làm việc đó.
Mark Camillo, giám đốc điều hành CyberAcuView — hiệp hội thành lập năm 2021 bởi một liên doanh các hãng bảo hiểm mạng lớn — cho biết một số công ty thu phí cố định, trong khi những công ty chuyên hỗ trợ đàm phán thường tính theo phần trăm tổng số tiền chuộc.
"Điều này vô lý nếu họ cũng chính là người đàm phán. Cần có sự minh bạch hơn trong quy trình, vì không ai trong hệ sinh thái nên thu lợi thuần túy dựa trên quy mô của giao dịch hay khoản thanh toán chuộc tiền."
Theo ông Camillo, động thái tính phần trăm này tạo ra mâu thuẫn lợi ích cố hữu: người đàm phán có mọi động cơ khiến tình hình có lợi hơn cho kẻ tấn công, vì họ được hưởng lợi tài chính từ việc đàm phán và chi trả, chứ không phải từ việc mặc cả giảm giá.
Những vụ truy tố gần đây
Trong những tháng gần đây, Bộ Tư pháp Mỹ đã truy tố hàng loạt chuyên gia đàm phán chuộc tiền bị cáo buộc thông đồng với tội phạm mạng để lừa đảo khách hàng. Ngày 7/10, Bộ Tư pháp cáo buộc CEO MonsterCloud Zohar Pinhasi, 50 tuổi, tội gian lận điện tín và âm mưu khi bị cho là thu tiền khách hàng để khắc phục tấn công mà không trả cho tin tặc — nhưng thực tế lại bí mật trả cho chúng, trả 8 triệu USD cho các nhóm tống tiền trong khi thu của khách 19 triệu USD.
Hồi tháng 7, Angelo Martino, 41 tuổi, chuyên gia đàm phán tại Land O'Lakes, Florida, bị kết án 70 tháng tù vì thông đồng với nhóm Blackcat/ALPHV để tống tiền nhiều nạn nhân. Theo Bộ Tư pháp, Martino được tin tặc BlackCat trả tiền để cung cấp thông tin mật về vị thế và chiến lược đàm phán của khách hàng, giúp nhóm này tối đa hóa số tiền chuộc thu được.
Bài học cho doanh nghiệp Việt Nam
Với các doanh nghiệp Việt Nam — đặc biệt là những đơn vị đang số hóa mạnh mẽ và có kết nối với đối tác quốc tế — vụ việc là lời cảnh tỉnh về việc lựa chọn đối tác ứng cứu sự cố.
- Xác minh kỹ đối tác ứng cứu sự cố: ưu tiên các công ty có quy trình minh bạch, không tính phí theo phần trăm tiền chuộc.
- Tránh phụ thuộc vào một bên duy nhất: hãng bảo hiểm có thể chỉ định công ty, nhưng doanh nghiệp vẫn nên có quy trình đánh giá độc lập.
- Cảnh giác với lời hứa "xóa dữ liệu": như trường hợp PowerSchool, dữ liệu bị đánh cắp vẫn có thể bị dùng lại để tống tiền lần hai.
- Ưu tiên phòng thủ: đầu tư vào xác thực đa yếu tố, đào tạo nhân viên chống lừa đảo trực tuyến và sao lưu dữ liệu ngoại tuyến.
FBI từng đưa ra cảnh báo ngày 15/5/2026 khuyến nghị nạn nhân không trả tiền cho ShinyHunters. Đáp lại, các thành viên nhóm này đã quấy rối và đe dọa nhân viên Coveware và Unit 221B — những công ty kiên trì khuyên nạn nhân không nên trả tiền.
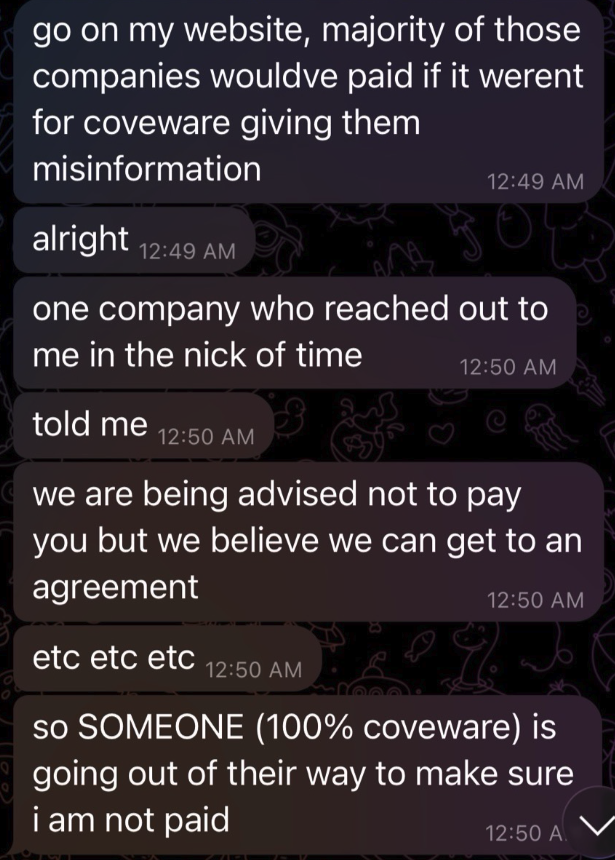 Trao đổi trên Telegram của tài khoản ShinyHunters với đồng phạm
Trong một đoạn chat ngày 6/5/2026, tài khoản ShinyHunters viết: "Vào trang web của tôi đi, phần lớn những công ty đó đã trả tiền nếu không có Coveware đưa thông tin sai lệch cho họ. Ai đó (100% là Coveware) đang cố tình đảm bảo tôi không được trả tiền."
Vụ việc cho thấy ranh giới giữa "chuyên gia ứng cứu sự cố" và "kẻ tiếp tay cho tội phạm mạng" đôi khi mong manh hơn nhiều doanh nghiệp tưởng tượng.
Bài viết liên quan

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026
Công nghệ
Ban lãnh đạo SpaceX và Tesla lập ủy ban đặc biệt để xem xét khả năng sáp nhập
20 tháng 10, 2026