
GitBook khôi phục dịch vụ sau cuộc tấn công có sử dụng tác nhân trí tuệ nhân tạo
GitBook cho biết kẻ tấn công đã truy cập trái phép một số thông tin xác thực hạ tầng vào lúc 19:00 ngày 2 tháng 11, trong một cuộc tấn công có sử dụng tác nhân trí tuệ nhân tạo. Công ty đã khôi phục ứng dụng, giao diện lập trình ứng dụng và tài liệu công khai, đồng thời yêu cầu khách hàng thay mới các mã truy cập có thể bị ảnh hưởng.
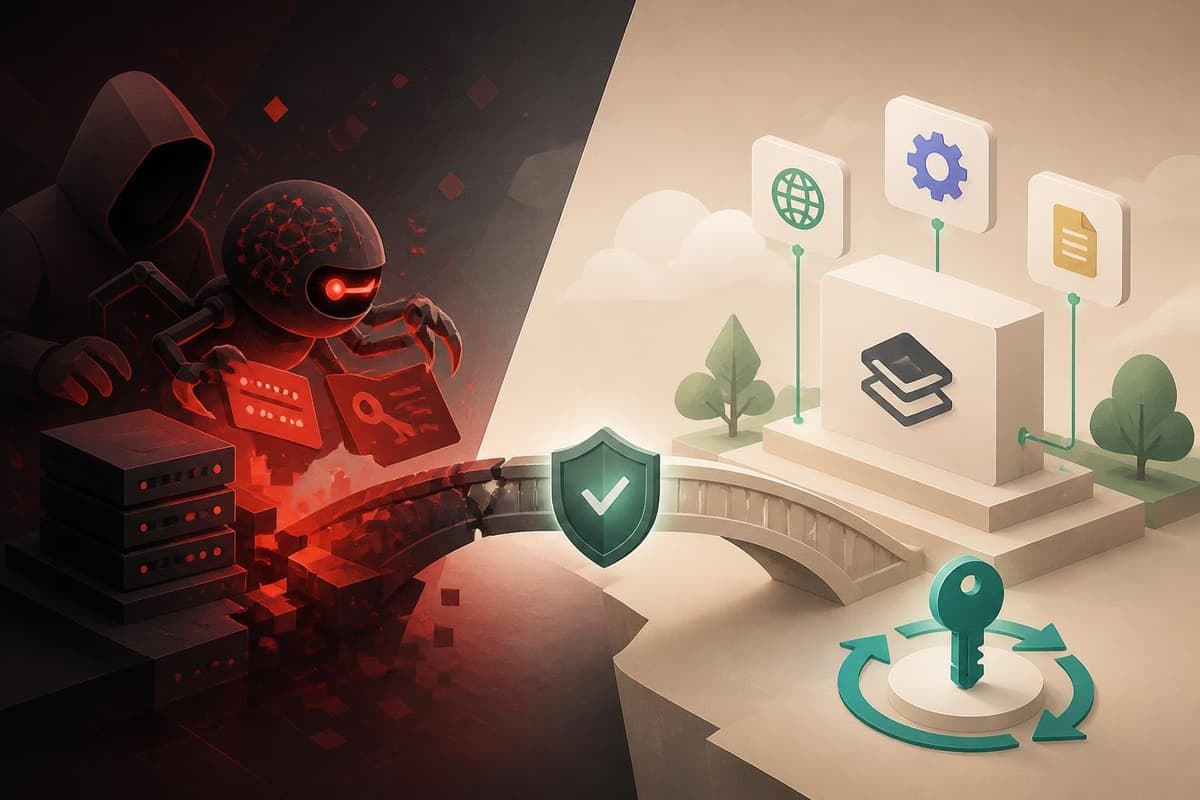
GitBook cho biết ứng dụng, giao diện lập trình ứng dụng (API) và tài liệu đã xuất bản của nền tảng hiện hoạt động trở lại sau một cuộc tấn công có chủ đích sử dụng tác nhân trí tuệ nhân tạo. Một số dịch vụ có thể vẫn hoạt động kém ổn định trong khi công ty tiếp tục khôi phục hiệu năng.
Theo thông tin cập nhật từ GitBook, kẻ tấn công đã truy cập trái phép một số thông tin xác thực hạ tầng vào lúc 19:00 giờ Trung Âu ngày 2 tháng 11. Công ty cho biết đã phát hiện vụ việc ngay lập tức và hành động để ngăn chặn ảnh hưởng lan rộng.
Để bảo đảm an toàn cho hạ tầng, GitBook tạm ngừng ứng dụng và các trang tài liệu yêu cầu xác thực. Nội dung đã công khai vẫn được duy trì trong thời gian có thể nhờ dữ liệu lưu đệm.
Những dữ liệu có thể bị truy cập
GitBook cho biết cuộc điều tra cho thấy kẻ tấn công có thể đã truy cập một số loại dữ liệu:
- Thông tin bí mật dùng cho tính năng đồng bộ Git.
- Mã truy cập API của GitBook.
- Mã truy cập API của bên thứ ba được dùng để kết nối công cụ bên ngoài với GitBook.
- Câu hỏi mà khách truy cập trang web đã gửi cho GitBook Assistant.
Công ty nói hiện chưa tìm thấy bằng chứng cho thấy nội dung của khách hàng trên GitBook bị chỉnh sửa.
GitBook đã xử lý sự cố ra sao?
GitBook cho biết đã chặn kẻ tấn công, khắc phục các lỗ hổng liên quan và thay mới toàn bộ thông tin xác thực cùng khóa bí mật trên hạ tầng. Công ty chỉ đưa dịch vụ hoạt động trở lại khi tin rằng hệ thống đã an toàn.
GitBook cũng vô hiệu hóa mã truy cập API của mọi khách hàng trên nền tảng. Trong thông báo, công ty yêu cầu người dùng:
- Thay mới mọi mã truy cập API GitBook đang sử dụng; các mã truy cập cá nhân đã bị thu hồi trong sự cố.
- Thay mới mã truy cập API hoặc khóa bí mật của bên thứ ba dùng để kết nối các công cụ khác với GitBook.
- Thay mới khóa bí mật trong các tiện ích tích hợp đã xuất bản, nếu có.
- Xác thực lại nếu đang sử dụng máy chủ MCP.
Người dùng được hướng dẫn liên hệ quản trị viên tổ chức GitBook để được hỗ trợ. Công ty cho biết sẽ tiếp tục theo dõi nguy cơ tấn công, bổ sung biện pháp bảo mật và chuẩn bị báo cáo tổng kết chi tiết hơn về sự cố.
Góc nhìn
Với các nhóm phát triển dùng GitBook cùng công cụ bên ngoài, việc cần làm trước mắt là rà soát những kết nối đang hoạt động và thay mới các mã truy cập, khóa bí mật liên quan. Đây là bước cần thiết ngay cả khi chưa có bằng chứng nội dung tài liệu bị chỉnh sửa.
Thông báo cũng cho thấy sự cố ở một nền tảng tài liệu có thể ảnh hưởng đến thông tin xác thực và các tích hợp liên kết, chứ không chỉ khả năng truy cập dịch vụ. Do đó, doanh nghiệp nên lưu ý các hướng dẫn thu hồi và xác thực lại khi nhà cung cấp thông báo sự cố.
Nguồn: news.ycombinator.com · Quy trình biên tập
Bài viết liên quan
Phần mềm
GitHub xác nhận bị tấn công: Dữ liệu từ hàng nghìn kho lưu trữ nội bộ bị đánh cắp
20 tháng 5, 2026
Phần mềm
Lỗ hổng Gitea phơi bày 30.000 hệ thống trước nguy cơ bị tấn công
28 tháng 5, 2026
Phần mềm
Tài khoản lập trình viên bị chiếm đoạt, OVHcloud CLI bị cài mã độc đánh cắp thông tin
21 tháng 10, 2026