
Google: AI đang thay đổi tốc độ và đặc điểm của việc phát hiện lỗ hổng bảo mật
Báo cáo mới từ Google Threat Intelligence Group cho thấy số lượng lỗ hổng được công bố mỗi tháng đã tăng gấp đôi trong năm 2026, trong khi tỷ lệ khai thác thực tế cũng gia tăng đáng kể. Đáng chú ý, các lỗ hổng do AI phát hiện có xu hướng nguy hiểm hơn, với một nửa dẫn đến thực thi mã từ xa.
Google vừa công bố báo cáo mới từ nhóm Google Threat Intelligence Group (GTIG), cho thấy trí tuệ nhân tạo đang tác động mạnh mẽ đến cách các lỗ hổng bảo mật được phát hiện và khai thác. Số lượng lỗ hổng được công bố mỗi tháng đã tăng gấp đôi trong năm 2026, kéo theo mức trung bình hàng tháng các lỗ hổng bị khai thác ngoài thực tế cũng tăng gần gấp đôi.
Số lượng lỗ hổng tăng vọt
Phân tích dữ liệu công bố từ tháng 1 năm 2025 đến tháng 8 năm 2026, GTIG ghi nhận số lượng công bố hàng tháng đã tăng từ 5.045 lỗ hổng vào tháng 1 năm 2026 lên 10.477 lỗ hổng vào tháng 7, đạt đỉnh 10.740 lỗ hổng vào tháng 8.
"Chúng tôi nhận thấy AI đang thay đổi một cách có thể đo lường được không chỉ tốc độ phát hiện và khai thác lỗ hổng, mà còn cả các loại và đặc điểm rủi ro điển hình của những lỗ hổng được phát hiện", GTIG cho biết.
Tuy nhiên, các nhà nghiên cứu cảnh báo rằng con số thô có thể gây hiểu nhầm, vì việc gán mã CVE tự động trong các hệ sinh thái mã nguồn mở có thể làm phồng số liệu. Chỉ riêng các lỗ hổng liên quan đến nhân Linux đã tạo ra khoảng 5.000 CVE từ tháng 1 đến tháng 8, nhưng không có trường hợp khai thác zero-day nào được ghi nhận ngoài thực tế.
Mức độ rủi ro cao tăng mạnh
Các công bố có rủi ro cao, dựa trên đánh giá của chính GTIG chứ không phải thang điểm CVSS, đã tăng 167%, từ 131 lỗ hổng vào tháng 1 lên 350 lỗ hổng vào tháng 8. Ngoài ra, GTIG ghi nhận 141 lỗ hổng riêng biệt bị khai thác trong tám tháng đầu năm 2026, nhiều hơn mức 127 của cả năm 2025. Trung bình mỗi tháng có 18 lỗ hổng bị khai thác, so với 10,5 của năm trước.
Tuy vậy, chỉ có 0,23% lỗ hổng được công bố trong năm nay, tức khoảng 1 trên 431, được ghi nhận là bị khai thác thực tế.
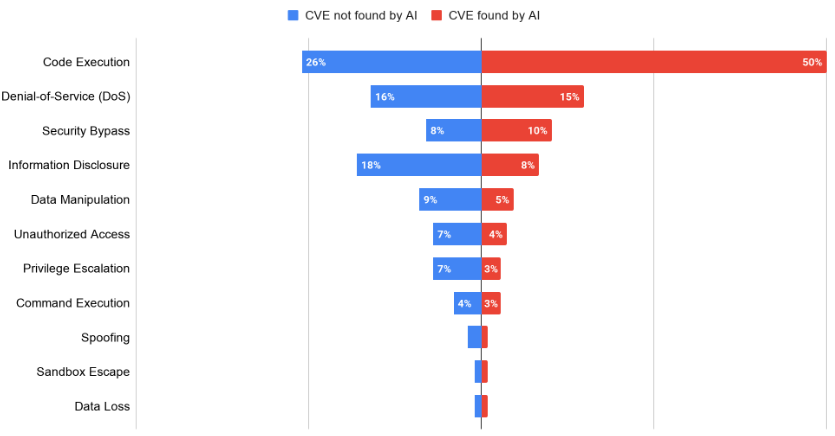 Biểu đồ các lỗ hổng CVE được phát hiện nhờ AI
Khai thác zero-day chỉ tăng nhẹ, từ trung bình 8 vụ mỗi tháng trong năm 2025 lên 11 vụ mỗi tháng trong năm 2026, dù con số đã nhảy vọt lên 22 vụ vào tháng 8. Các lỗ hổng zero-day chiếm 62% số lỗ hổng bị khai thác từ tháng 1 đến tháng 8.
GTIG cho rằng sự gia tăng khai thác chủ yếu đến từ các lỗ hổng n-day đã biết. Việc khai thác các lỗ hổng rủi ro cao cũng tăng hơn gấp đôi, từ 28 vụ trong năm 2025 lên 75 vụ trong tám tháng đầu năm 2026.
"Có khả năng các tác nhân đe dọa nhận thấy việc sử dụng LLM và công cụ AI để tự động hóa phân tích sự khác biệt giữa các phiên bản sản phẩm, bản vá, thông báo công bố lỗ hổng và mã bằng chứng khái niệm (PoC) trở nên dễ tiếp cận hoặc hiệu quả hơn, giúp vũ khí hóa n-day nhanh chóng thay vì phát hiện zero-day mới", báo cáo nhận định.
Đặc điểm rủi ro của lỗ hổng do AI phát hiện
Các lỗ hổng được GTIG xác định có khả năng do AI phát hiện từ tháng 1 đến tháng 8 cho thấy đặc điểm rủi ro khác biệt. Trong số này, 39% được đánh giá rủi ro thấp và 58% rủi ro trung bình, so với mức 69% và 28% tương ứng ở các lỗ hổng không do AI phát hiện.
GTIG cho rằng điều này phản ánh cách các chương trình nghiên cứu triển khai tác nhân AI, giao nhiệm vụ kiểm tra cơ sở hạ tầng trọng yếu và ranh giới đặc quyền nhạy cảm, tập trung vào các phát hiện có tác động cao hơn.
Đáng lo ngại hơn, một nửa số lỗ hổng do AI phát hiện dẫn đến thực thi mã từ xa (RCE), so với chỉ 26% ở các lỗ hổng không do AI. Theo GTIG, điều này có thể xuất phát từ khả năng của các mô hình AI trong việc tìm ra lỗi hỏng bộ nhớ và lỗi logic mà các công cụ phân tích tĩnh truyền thống bỏ sót.
AI và an ninh mạng
Khai thác thực tế và lỗ hổng trong hệ thống AI
GTIG cũng đã xác nhận việc khai thác ngoài thực tế các lỗ hổng do AI phát hiện, dù mô tả đây là chỉ báo ban đầu chứ chưa phải xu hướng đã ổn định.
Một ví dụ điển hình là CVE-2026-1731, lỗ hổng chèn lệnh hệ điều hành không cần xác thực trong BeyondTrust Privileged Remote Access và Remote Support, được phát hiện tự động bởi tác nhân nghiên cứu AI Hacktron. Một nhóm đe dọa đã khai thác nó trong vòng bốn ngày sau khi công bố, và năm nhóm khác tiếp nối trong vòng bảy ngày.
Các công bố lỗ hổng trong chính các hệ thống AI cũng đang gia tăng. GTIG theo dõi 2.076 CVE liên quan đến AI từ tháng 1 năm 2025 đến tháng 8 năm 2026, trong đó hơn 1.500 thuộc năm nay, khoảng một nửa ảnh hưởng đến các khung điều phối AI. Chỉ một số ít trong số 2.076 lỗ hổng này được xác nhận bị khai thác thực tế, bao gồm các lỗi trong LiteLLM và Langflow. GTIG chưa quan sát thấy khai thác zero-day đối với hạ tầng AI.
"GTIG dự đoán rằng tỷ lệ phát hiện và khai thác lỗ hổng có khả năng sẽ tiếp tục tăng trong ngắn và trung hạn", báo cáo kết luận.
Hàm ý đối với doanh nghiệp và người dùng Việt Nam
Đối với các tổ chức và doanh nghiệp tại Việt Nam, báo cáo này mang lại nhiều cảnh báo quan trọng. Khi AI giúp cả kẻ tấn công lẫn nhà nghiên cứu tăng tốc, khoảng thời gian từ khi lỗ hổng được công bố đến khi bị khai thác đang ngày càng thu hẹp. Các đội ngũ an ninh mạng cần:
- Ưu tiên vá lỗ hổng nhanh hơn, đặc biệt với các hệ thống lộ diện ra internet như BeyondTrust, VPN, tường lửa và cổng đăng nhập từ xa.
- Chú trọng quản lý bản vá n-day, vì các tác nhân đe dọa đang tập trung vũ khí hóa những lỗ hổng đã biết thay vì tìm zero-day.
- Áp dụng AI vào quy trình phòng thủ, sử dụng các công cụ hỗ trợ AI để rà soát mã nguồn và cấu hình trước khi kẻ tấn công khai thác.
- Theo dõi cả các hệ thống AI nội bộ, như nền tảng LLM và khung điều phối, vì đây là bề mặt tấn công mới đang nổi lên.
Việc AI vừa là công cụ phòng thủ vừa là vũ khí tấn công cho thấy cuộc chạy đua an ninh mạng đang bước vào giai đoạn mới, nơi tốc độ và khả năng tự động hóa trở thành yếu tố quyết định.