Khi lập trình viên và chuyên gia bảo mật chọn tự suy nghĩ thay vì phó mặc cho AI
Một bài viết gây chú ý trên Hacker News bàn về việc ngày càng nhiều người dùng LLM để nghiên cứu và làm việc thay vì tự mình tư duy. Tác giả giải thích lý do cá nhân từ chối dùng AI trong nghiên cứu bảo mật, đồng thời chỉ trích xu hướng lạm dụng AI như một chiêu marketing trong ngành an ninh mạng.
Khi lập trình viên và chuyên gia bảo mật chọn tự suy nghĩ thay vì phó mặc cho AI
Trong thời gian gần đây, câu hỏi "bạn dùng mô hình AI nào để viết bài này?" đã trở nên quen thuộc với nhiều người viết blog công nghệ. Một bài viết được chia sẻ rộng rãi trên Hacker News đã đưa ra góc nhìn ngược lại: tác giả khẳng định chưa từng dùng AI cho bất kỳ nghiên cứu nào đã công bố, và giải thích lý do vì sao anh từ chối xu hướng này. Bài viết cũng mổ xẻ cách các công ty AI đang biến bảo mật thành công cụ quảng bá, gây ra những hệ lụy không nhỏ.
Tự làm mọi thứ vì đó là niềm vui
Với tác giả, câu trả lời cho mọi nghiên cứu trên blog cá nhân luôn là "bộ não của tôi". Lý do rất đơn giản: anh làm những việc này vì thích, và giao hết phần thú vị cho AI thì chẳng còn gì để tận hưởng.
Anh thích viết code, thích nhìn chằm chằm vào DevTools hay Binary Ninja hàng giờ liền, thích lùng sục mã nguồn của những thư viện kỳ lạ bằng GitHub Code Search và một chút tò mò. Blog không mang lại thu nhập chính, tiền chỉ là hệ quả phụ. Vì vậy, việc đăng một bài viết do AI làm lên trang cá nhân khiến anh cảm thấy không thoải mái về mặt đạo đức nghề nghiệp.
"Tôi không thể nhận công về thứ mà một LLM đã làm hộ, và cũng không thể ghi công cho một LLM một cách đàng hoàng, vì chúng không phải là người."
 Giao diện bài viết gốc trên blog tác giả
Sự tự tin sai lệch khiến AI khó dùng
Tác giả cho biết đã thử dùng LLM nhưng không thể chịu nổi. Điều khiến anh bực bội nhất là cảm giác nhìn một mô hình AI tự tin đến mức sai lệch, hoặc chứng kiến nó chạy những câu lệnh ngớ ngẩn trong quá trình xử lý. Anh thường dừng lại trước khi AI đưa ra câu trả lời cuối cùng, dù đôi khi kết quả rốt cuộc vẫn đúng.
Anh không phủ nhận sức mạnh của các mô hình này. LLM thực sự rất mạnh, nhưng chúng vẫn bị quảng cáo quá mức so với năng lực thật. Quan trọng hơn, LLM vẫn cần con người dẫn dắt. Nếu ném một mô hình vào nhân Linux và yêu cầu tìm lỗ hổng thực thi mã từ xa mà không có hướng dẫn nào, khả năng cao nó sẽ thất bại. Những lỗ hổng nghiêm trọng được công bố gần đây đều do các chuyên gia giàu kinh nghiệm tìm ra với sự hỗ trợ của AI, thường là ở các công ty lớn có nguồn lực dồi dào.
Bảo mật trở thành chiêu trò marketing
Tác giả chỉ trích mạnh mẽ cách các công ty AI đang bám vào lĩnh vực an ninh mạng để quảng bá. Ví dụ điển hình là chiến dịch php2shell, nơi ba bên cùng tham gia: công ty nghiên cứu Calif, OpenAI và công ty bảo mật Wiz. Mỗi bên lại kể một câu chuyện khác nhau — Calif nhấn mạnh vai trò của con người dẫn dắt AI, OpenAI tuyên bố "tác nhân AI đã phát hiện lỗ hổng nghiêm trọng", còn Wiz chọn cách diễn đạt trung dung hơn nhưng vẫn nghiêng về phía OpenAI.
OpenAI cũng nói nhiều về việc hỗ trợ các nhà phát triển vá lỗi nhanh hơn. Tác giả thừa nhận điều đó có thể đúng phần nào, nhưng cho rằng họ hoàn toàn có thể dùng AI để vá ngược các bản PHP cũ nếu thực sự muốn, bởi họ có đủ năng lực tính toán.
Một xu hướng đáng lo khác là việc tung video bằng chứng khai thác (PoC) cho các lỗ hổng zero-day chưa được vá lên mạng xã hội. Điều này rõ ràng là để quảng bá, và chỉ khiến tình hình bảo mật tồi tệ hơn. Ngay cả việc công bố mã băm (hash) kèm tên sản phẩm cũng bị lạm dụng, gây hoang mang vô cớ vì người đọc không biết gì về lỗ hổng ngoài việc nó tồn tại.
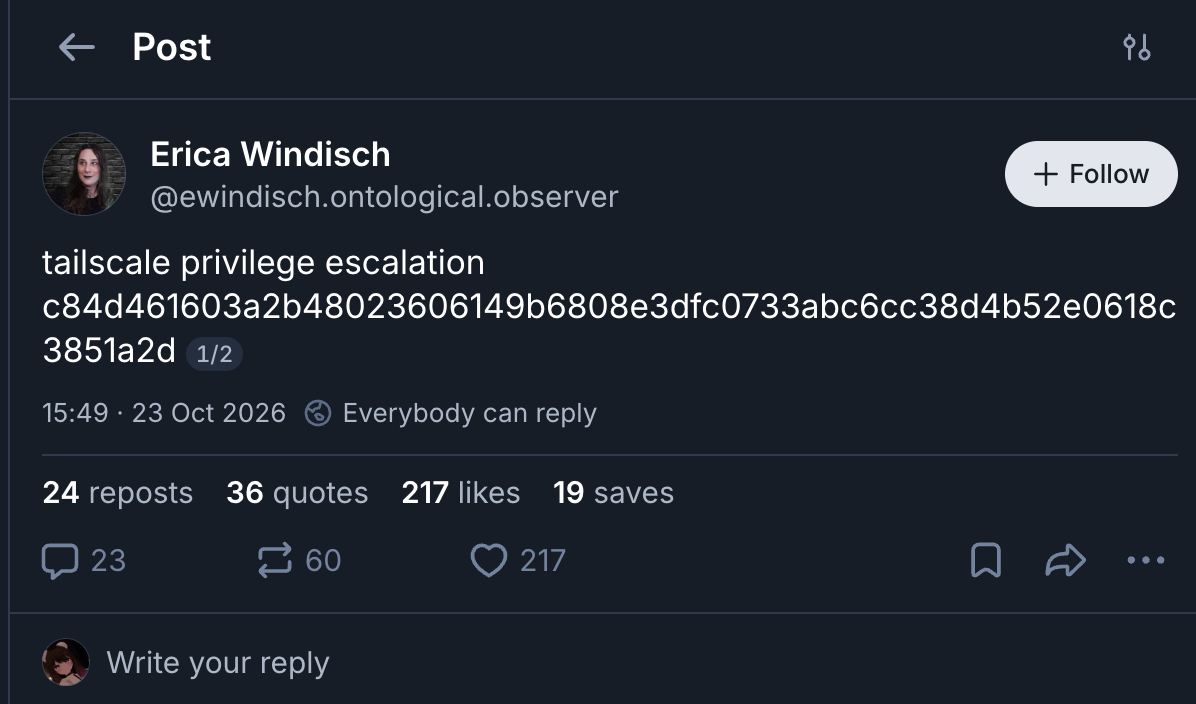
Bài đăng trên Bluesky về lỗ hổng Tailscale
Câu chuyện Tailworm: sự cố bị thổi phồng
Một ví dụ sinh động là trường hợp Tailworm. Trên Bluesky, một "nhà nghiên cứu bảo mật" tuyên bố tìm ra zero-day trong Tailscale, kèm theo một mã băm và dòng chú thích "leo thang đặc quyền trong Tailscale". Thông tin này khiến cộng đồng lo lắng về khả năng vượt qua toàn bộ quy tắc ACL.
Sự thật được tiết lộ dần qua một chuỗi bài đăng: lỗ hổng có thật, nhưng chỉ cho phép leo thang lên quyền root trên một máy cụ thể, và điều kiện là người tấn công đã có quyền truy cập ACL vào máy đó với Tailscale SSH được bật. Đáng chú ý hơn, lỗ hổng này không hề được báo cáo có trách nhiệm cho Tailscale trước khi công khai.
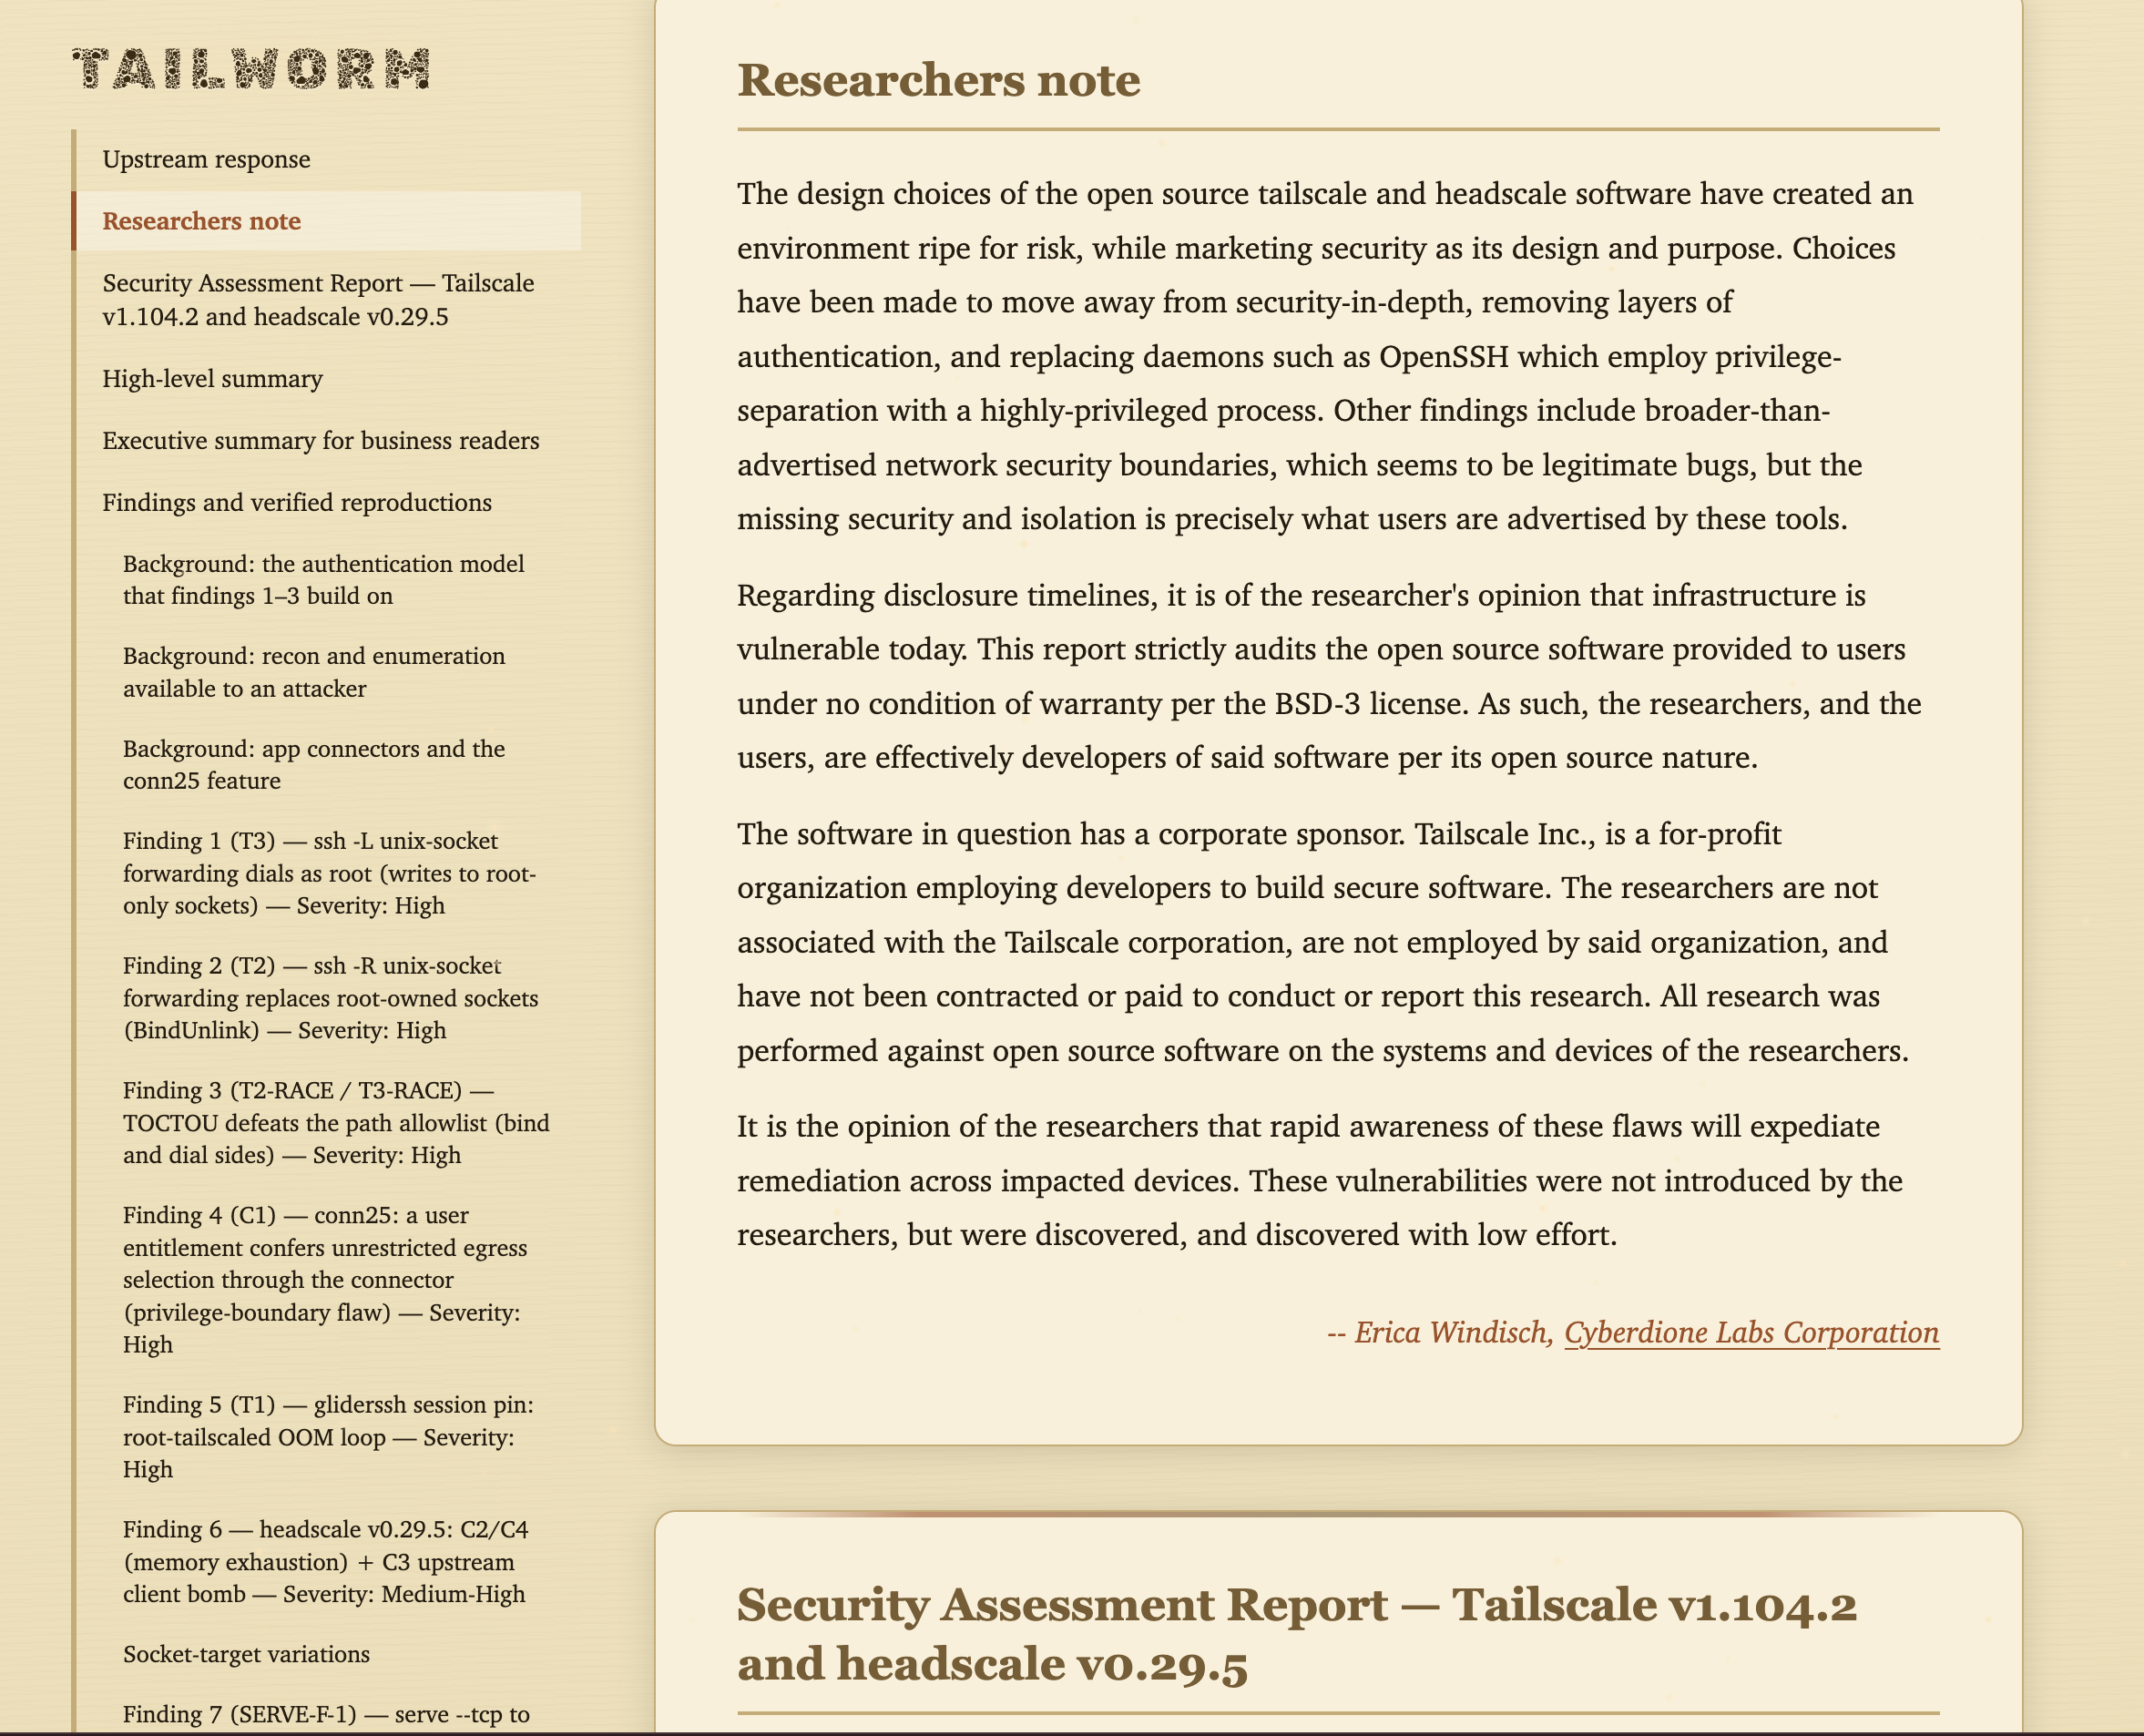
Ngày hôm sau, công ty một người của nhân vật này tung ra một website rõ ràng được tạo bằng AI, tổng hợp toàn bộ phát hiện, trong đó nhiều nội dung không hề nghiêm trọng. Mục đích thực sự dường như chỉ là quảng cáo dịch vụ kiểm toán bảo mật, chứ không phải để cải thiện an toàn hệ thống.
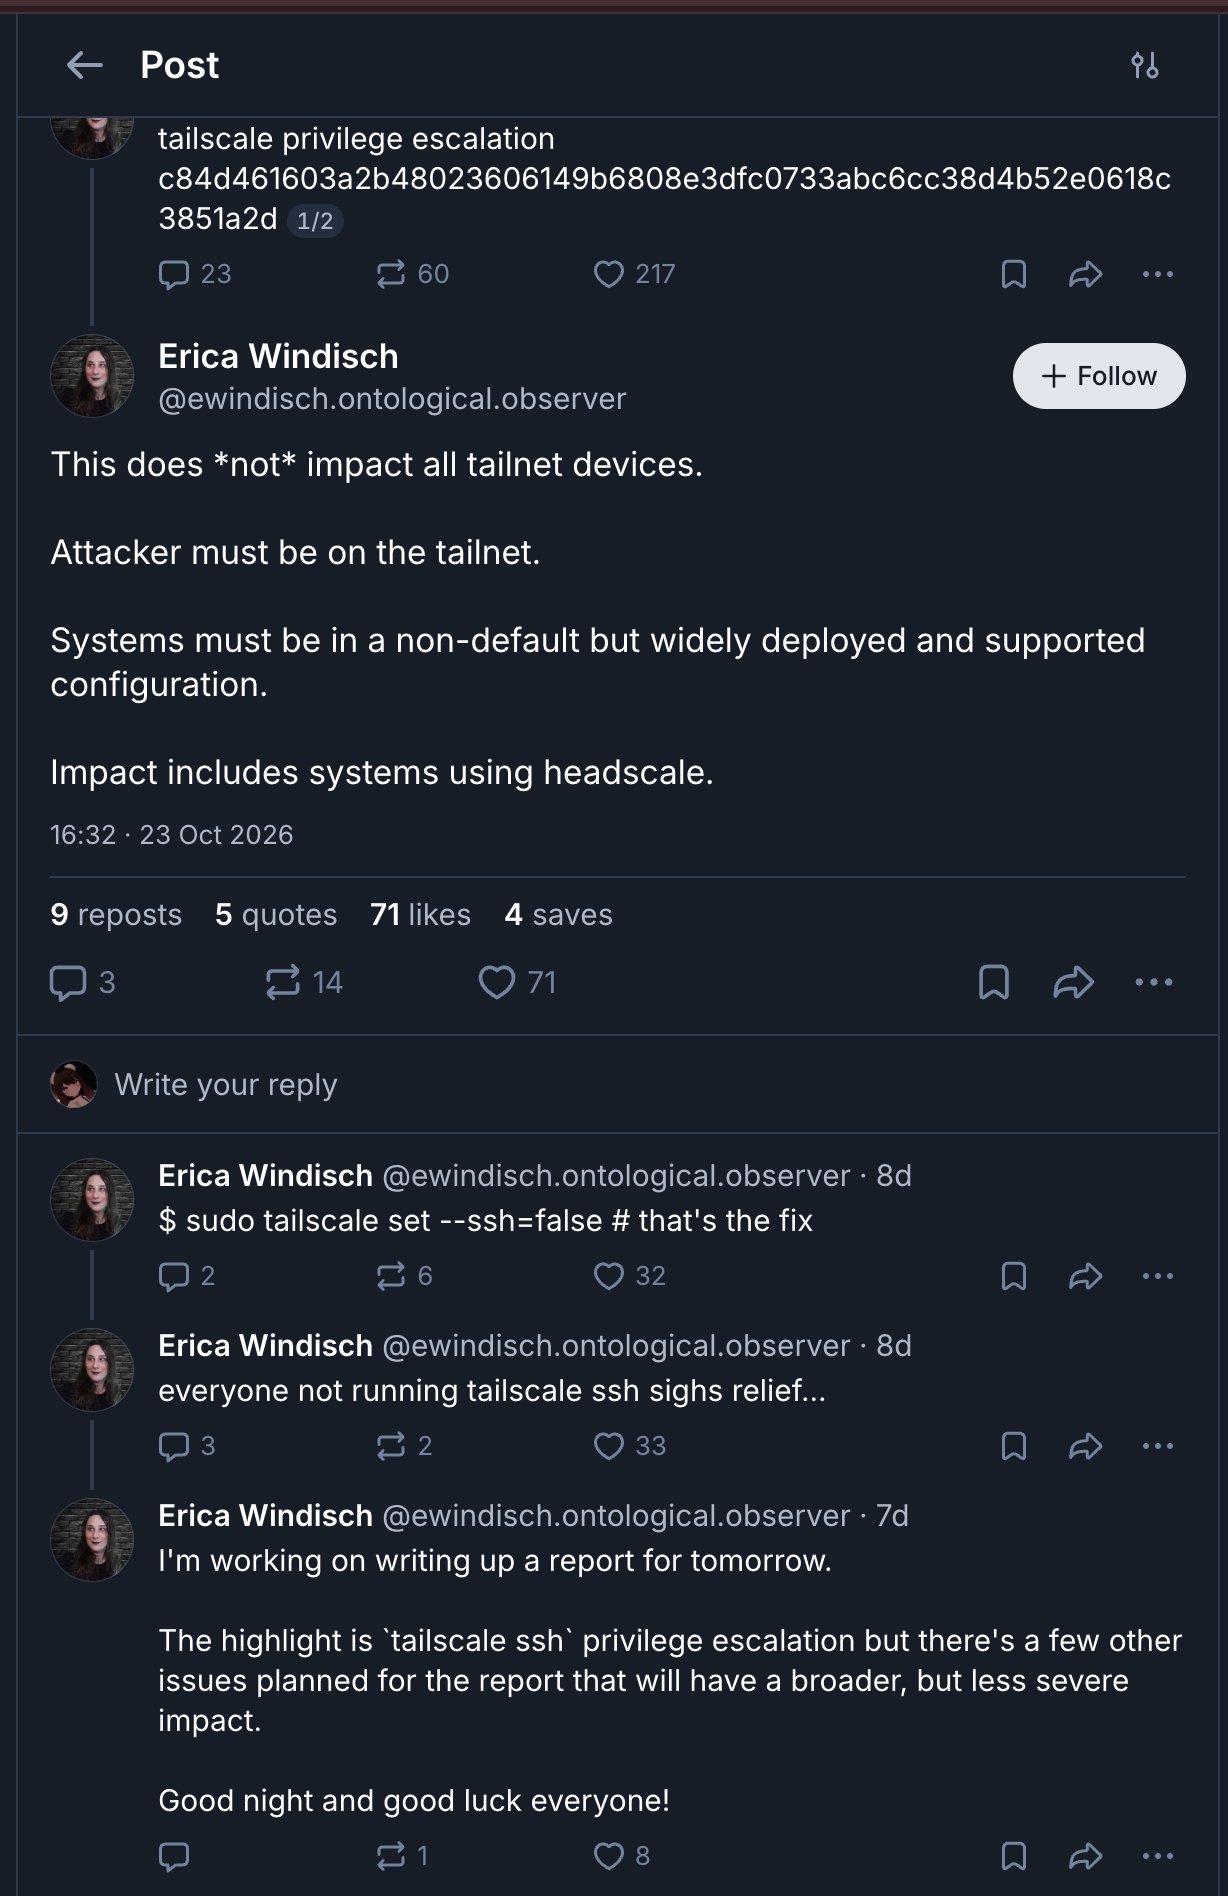 Chuỗi bài đăng hé lộ thông tin về lỗ hổng
Con người vẫn tạo nên khác biệt
Tác giả nhấn mạnh rằng không phải mọi phát hiện lớn đều đến từ AI. Trường hợp eMudhra — công ty từng để lộ khóa riêng của tổ chức chứng thực chứng nhận (CA) với giá trị chỉ là số 4 — là ví dụ tiêu biểu. Lỗ hổng này không do AI tìm ra, mà do một người dùng thư viện cũ paranoid_crypto của Google để quét khóa một cách tình cờ. Chính sự tò mò của con người mới là thứ phát hiện ra vấn đề lớn nhất trong khi các AI đều bỏ lỡ.
Kết luận: đừng đánh mất niềm vui tự tay làm
Tác giả cho rằng nhiều người đang quá say sưa với làn sóng AI đến mức quên đi việc tự mình làm mọi thứ. Tự viết code, tự gỡ lỗi, tự đọc những gói JavaScript đã nén hàng giờ liền, tự lần theo các tên miền phụ thú vị — tất cả đều rất vui.
Việc dùng AI cho công việc là điều dễ hiểu trong bối cảnh kỹ sư phần mềm bị yêu cầu tăng tốc không ngừng, dù tác giả cho rằng tiền lệ đó không tốt. Nhưng với các dự án cá nhân, nơi bạn được tự do sáng tạo, giao phó cho AI chỉ làm mất đi niềm vui. Quá trình đi đến đích thú vị hơn sản phẩm cuối cùng, vì bạn học được nhiều điều trên đường đi.
"Hãy thử dịch ngược chiếc thiết bị IoT cũ đó, chặn giữa đường truyền của chiếc máy cho thú cưng tự động Trung Quốc kỳ lạ cần kết nối internet, hay tự làm một giao diện mới cho trang web bạn dùng nhiều nhưng có giao diện quá tệ. Bạn sẽ học được rất nhiều từ việc mày mò."