
Lỗ hổng PHP tồn tại 20 năm bị phát hiện nhờ AI: hàng chục triệu website đứng trước nguy cơ
NSA vừa phát đi cảnh báo khẩn về hai lỗ hổng nghiêm trọng trong PHP, ngôn ngữ vận hành khoảng 70% website trên toàn cầu. Đáng chú ý, các lỗ hổng âm thầm tồn tại từ năm 2004 này được tìm ra nhờ các mô hình AI của OpenAI và Google Wiz — nhưng cũng chính AI khiến chúng trở nên nguy hiểm hơn bao giờ hết.
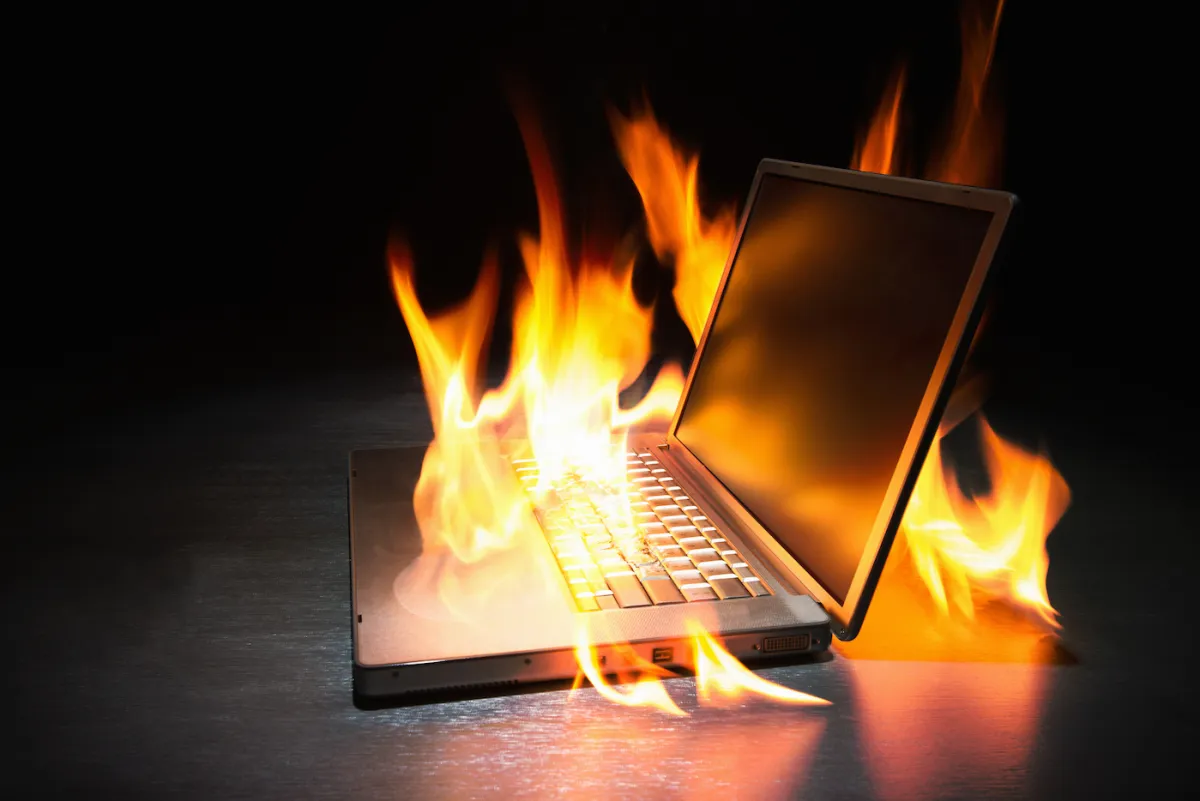
Cơ quan An ninh Quốc gia Mỹ (NSA) vừa đưa ra cảnh báo khẩn cấp về hai lỗ hổng nghiêm trọng trong PHP — ngôn ngữ lập trình phía máy chủ vận hành khoảng 70% website trên internet, tương đương hơn 33 triệu trang theo nhiều thống kê. Bản vá đã được Quỹ PHP phát hành, nhưng mức độ rủi ro khiến giới bảo mật gọi đây là một "ngày tận thế PHP".
Điều khiến câu chuyện trở nên đặc biệt: những lỗ hổng này đã âm thầm tồn tại trong mọi phiên bản PHP kể từ phiên bản 5 ra mắt năm 2004, và chúng chỉ được phát hiện nhờ AI.
Mức độ nguy hiểm đến đâu?
Theo cảnh báo của NSA, hai lỗ hổng cho phép kẻ tấn công xâm nhập vào hệ thống tệp của máy chủ hoặc cơ sở dữ liệu mà ứng dụng web sử dụng. Nghiêm trọng đến mức cơ quan này khuyến nghị: nếu website không thể vá ngay lập tức, tốt nhất nên tạm ngừng đưa trang lên mạng cho đến khi có thể xử lý.
Đây không phải lời khuyên thường thấy. Với các doanh nghiệp Việt Nam đang vận hành website trên nền PHP — từ trang tin tức, sàn thương mại điện tử đến các cổng thông tin nội bộ — việc kiểm tra và cập nhật ngay lập tức là ưu tiên hàng đầu.
Vì sao một lỗ hổng 20 năm tuổi mới lộ diện?
Câu trả lời nằm ở hai chữ: trí tuệ nhân tạo.
Công ty kiểm thử bảo mật Calif, tham gia chương trình "Patch the Planet" của OpenAI nhằm tìm lỗi trong phần mềm mã nguồn mở, đã sử dụng mô hình GPT-5.6 Sol để phát hiện một trong hai lỗ hổng. Song song đó, nhóm của Wiz (thuộc Google) cũng dùng các tác nhân AI bảo mật như Wiz Atlas, Gemini 4 Argon và GPT-5.6 Sol để tìm ra hàng loạt điểm yếu trong PHP.
Cả OpenAI và Wiz đều tuân thủ quy trình nghiên cứu bảo mật có trách nhiệm: phối hợp với Quỹ PHP để vá lỗi trước khi công bố, đồng thời huy động sự tham gia của Automattic, Akamai, AWS, Cloudflare, Fastly, Imperva, Microsoft và Vercel trong quá trình kiểm thử.
"Trước đây, những lỗ hổng này quá khó để tin tặc khai thác. Với AI, rào cản đó không còn nữa. Các mô hình ngôn ngữ lớn có thể giúp điều chỉnh một cuộc tấn công cho phù hợp với từng phiên bản PHP, từng cấu hình và cách bố trí bộ nhớ khác nhau" — Wiz cảnh báo.
Con dao hai lưỡi của AI
Đây chính là nghịch lý mà giới bảo mật đang phải đối mặt: AI phát hiện và ngăn chặn lỗ hổng, nhưng cũng chính AI khiến lỗ hổng trở nên nguy hiểm hơn.
Trước khi có AI, những điểm yếu này nằm ngoài tầm với của phần lớn tin tặc do độ phức tạp kỹ thuật quá cao. Nay, các mô hình ngôn ngữ lớn có thể tự động hóa việc tinh chỉnh mã khai thác, biến một lỗ hổng "khó nhằn" thành vũ khí phổ thông.
OpenAI khẳng định các lỗ hổng được phát hiện trước khi bị khai thác ngoài thực tế, nên chưa có báo cáo về các vụ tấn công. Nhưng khi thông tin đã công khai, cuộc đua bắt đầu: cộng đồng bảo mật phải vá hàng chục triệu website trước khi tin tặc kịp tấn công những trang còn bỏ ngỏ.
Người dùng Việt Nam cần làm gì?
- Cập nhật PHP lên phiên bản 8.5.12 — bản vá mới nhất hiện tại
- Lưu ý rằng PHP 8.1 và các phiên bản cũ hơn đã hết hỗ trợ, nên nếu đang chạy các phiên bản này, bạn sẽ cần nâng cấp lên phiên bản tương thích trước khi vá
- Nếu dùng WordPress, hãy lưu ý: lỗ hổng không riêng của WordPress, nhưng bạn vẫn phải vá máy chủ và phối hợp với nhà cung cấp hosting
- Trường hợp chưa thể vá ngay, cân nhắc tạm ngưng website theo khuyến nghị của NSA
Sự việc lần này là lời nhắc nhở rõ ràng: trong kỷ nguyên AI, ranh giới giữa công cụ phòng thủ và vũ khí tấn công ngày càng mong manh. Và những hệ thống tưởng như "ổn định suốt hai thập kỷ" có thể bất ngờ trở thành điểm yếu chí mạng chỉ sau một đêm.
Bài viết liên quan
Công nghệ
Từ trại giam đến triệu phú: Kỹ sư khởi nghiệp giấu thân phận tội phạm suốt 20 năm
21 tháng 10, 2026
Công nghệ
Linux và làn sóng AI doanh nghiệp: Khi mã nguồn mở đứng trước nguy cơ bị "đóng cửa"
21 tháng 10, 2026
Công nghệ
Open Source Games: Kho trò chơi mã nguồn mở đang âm thầm nổi lên từ GitHub
21 tháng 10, 2026