
Lỗ hổng PHP và kỷ nguyên "vulnpocalypse": Khi AI khiến lỗ hổng xuất hiện nhanh hơn ta vá
Hai lỗ hổng nghiêm trọng trong PHP — ngôn ngữ nền tảng của khoảng 70% website — vừa khiến nhiều tổ chức phải đưa trang web offline để vá gấp. Giám đốc công nghệ của Wiz (thuộc Google) cho rằng đây mới chỉ là khởi đầu, khi AI đẩy nhanh cả tốc độ phát hiện lẫn khai thác lỗ hổng mới.
Sự hoảng loạn quanh PHP có thể đã lắng xuống trên bảng tin của bạn, nhưng công cuộc dọn dẹp thì còn lâu mới kết thúc. Tuần trước, hai lỗ hổng nghiêm trọng trong ngôn ngữ mã nguồn mở vốn là nền tảng của khoảng 70% website trên toàn cầu đã khiến các tổ chức phải xoay xở sửa chữa hệ thống, thậm chí có đơn vị cho website ngừng hoạt động cho đến khi vá xong.
Theo các nhà nghiên cứu phát hiện ra lỗi, đây mới chỉ là phần nổi của tảng băng. AI đang thay đổi cách các lỗ hổng mới được tìm ra và khai thác — nhanh hơn nhiều so với trước đây.
Cuộc chạy đua từ bên trong
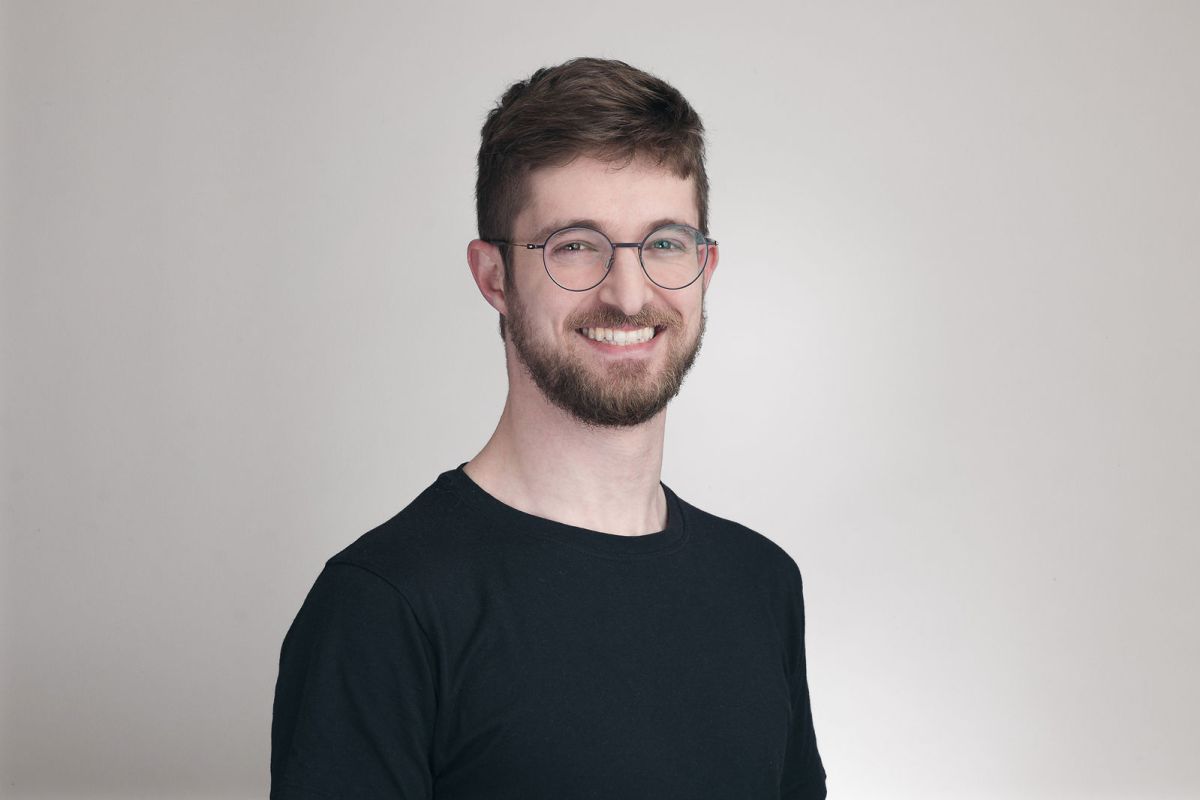
Trong tập podcast Equity của TechCrunch, Rebecca Bellan đã trò chuyện với Tomer Schwartz, Giám đốc công nghệ mảng Quản lý rủi ro phơi nhiễm và Bảo mật ứng dụng (AppSec) tại Wiz — công ty an ninh mạng vừa được Google thâu tóm.
Schwartz là một trong những người trực tiếp tham gia cuộc chạy đua xử lý sự cố, cùng với OpenAI, nhóm nghiên cứu Calif và đội ngũ phát triển PHP. Ông chia sẻ góc nhìn "từ trong cuộc" về cách sự việc diễn ra, cách các startup giai đoạn đầu nên xây dựng sản phẩm với bảo mật làm trọng tâm ngay từ đầu, và lý do vì sao việc vá lỗi thủ công sẽ không thể đáp ứng được quy mô hiện nay.
"Vá lỗi bằng tay sẽ không bao giờ theo kịp tốc độ lỗ hổng được phát hiện" — thông điệp chính mà Schwartz muốn truyền tải.
Vì sao PHP là "mục tiêu béo bở"
PHP là ngôn ngữ lập trình phía máy chủ đã có tuổi đời hơn ba thập kỷ, được dùng rộng rãi trong WordPress, Drupal, Joomla và vô số hệ thống nội bộ của doanh nghiệp. Chính độ phổ biến này khiến mỗi lỗ hổng trong PHP trở thành vấn đề mang tầm quốc tế: một lỗi được khai thác có thể ảnh hưởng tới hàng triệu website cùng lúc.
Tại Việt Nam, tỷ lệ website dùng các CMS nền PHP như WordPress cũng rất cao, từ trang tin tức, blog cá nhân đến các cổng thông tin của doanh nghiệp nhỏ. Điều này có nghĩa những đợt vá lỗi khẩn cấp như vậy cũng ảnh hưởng trực tiếp tới các đội ngũ kỹ thuật trong nước.
"Vulnpocalypse" — khi AI phá vỡ quy luật cũ
Thuật ngữ "vulnpocalypse" (ghép từ vulnerability — lỗ hổng — và apocalypse — ngày tận thế) mô tả viễn cảnh một lượng lớn lỗ hổng bảo mật xuất hiện cùng lúc, vượt xa năng lực xử lý của các đội ngũ bảo mật truyền thống.
- AI tăng tốc phát hiện lỗ hổng: các mô hình ngôn ngữ lớn có thể rà soát mã nguồn quy mô lớn để tìm ra điểm yếu mà con người dễ bỏ sót.
- Kẻ tấn công cũng có AI trong tay: kẻ xấu có thể dùng AI để viết khai thác (exploit) nhanh hơn, rút ngắn "cửa sổ vàng" giữa lúc lỗ hổng được công bố và lúc nó bị khai thác hàng loạt.
- Chu kỳ vá lỗi truyền thống quá chậm: quy trình kiểm tra, phát hành bản vá và triển khai cho hàng triệu máy chủ mất nhiều ngày, trong khi kẻ tấn công chỉ cần vài giờ.
Bài học cho startup và doanh nghiệp Việt
Theo Schwartz, giải pháp không nằm ở việc "vá nhanh hơn", mà ở việc tự động hóa và đưa bảo mật vào quy trình phát triển ngay từ đầu:
- Ưu tiên bảo mật từ giai đoạn thiết kế: các startup nên coi bảo mật là yêu cầu bắt buộc, không phải việc làm sau cùng khi sản phẩm đã hoàn thiện.
- Tự động hóa quản lý phụ thuộc: dùng công cụ quét lỗ hổng tự động trong pipeline CI/CD thay vì kiểm tra thủ công.
- Cập nhật khẩn cấp khi có cảnh báo: một quy trình rõ ràng, có người chịu trách nhiệm, giúp doanh nghiệp phản ứng trong vài giờ thay vì vài ngày.
- Không "cài rồi quên": các hệ thống cũ chạy PHP phiên bản lỗi thời là rủi ro thường trực, cần được kiểm kê và nâng cấp định kỳ.
Kết luận
Sự cố tuần trước là lời cảnh báo rằng kỷ nguyên mà lỗ hổng bảo mật xuất hiện dày đặc và được khai thác gần như tức thì đã đến. Với sự hỗ trợ của AI, tốc độ này sẽ chỉ còn tăng. Các đội ngũ kỹ thuật — dù ở Thung lũng Silicon hay tại TP.HCM — đều cần chuẩn bị cho một thực tế mới: bảo mật không còn là bài kiểm tra định kỳ, mà là một quy trình liên tục và tự động.
Bài viết liên quan
Công nghệ
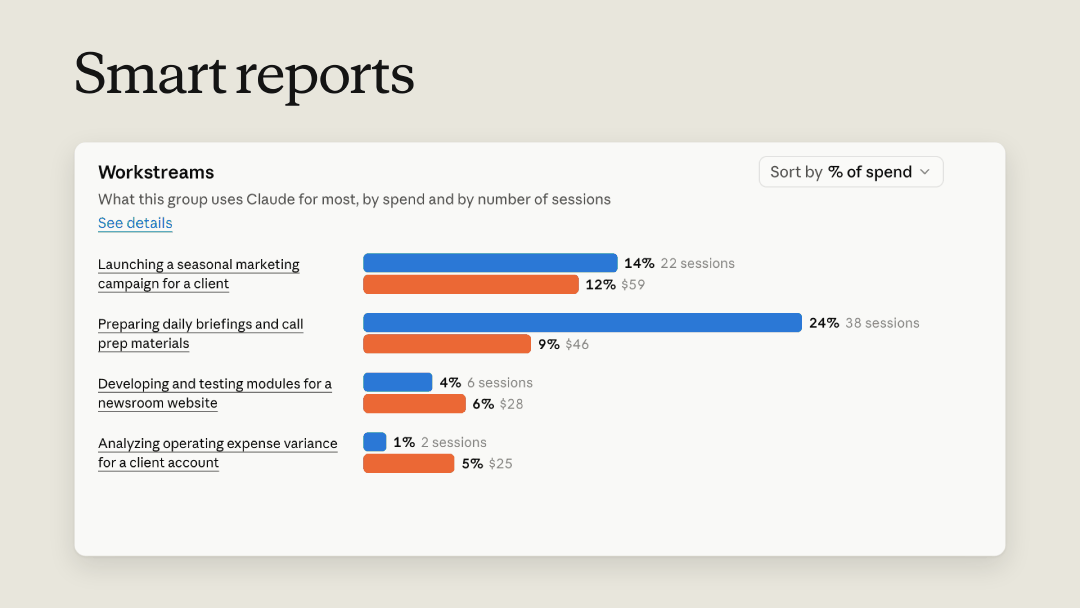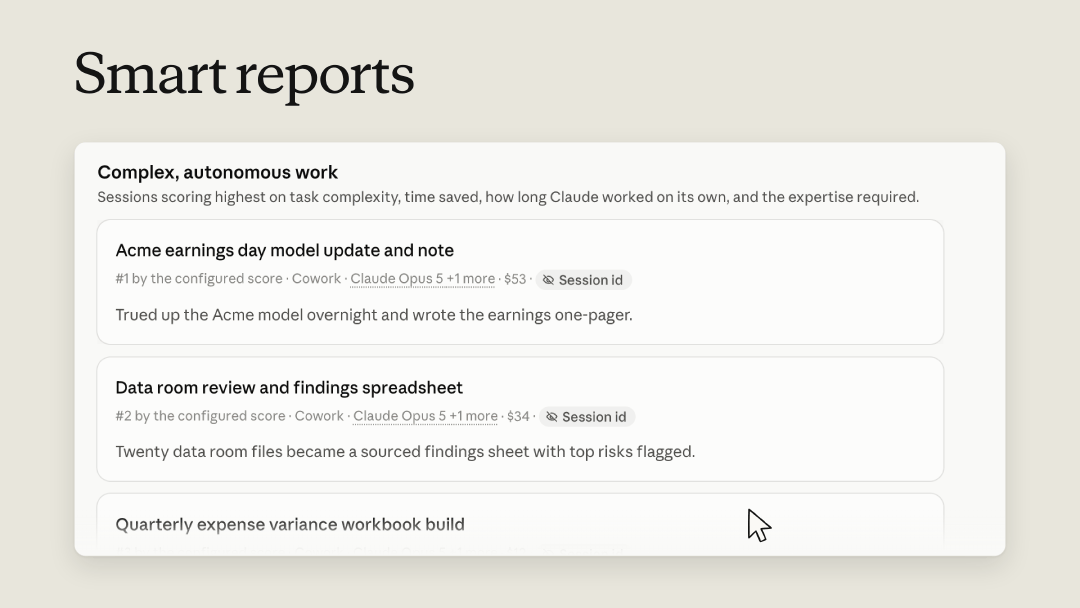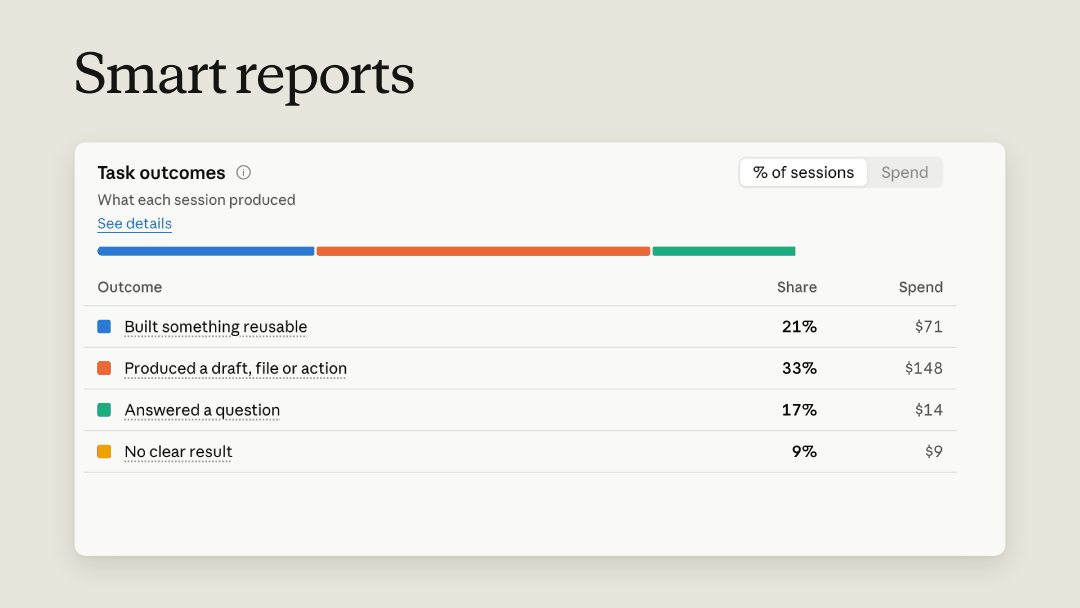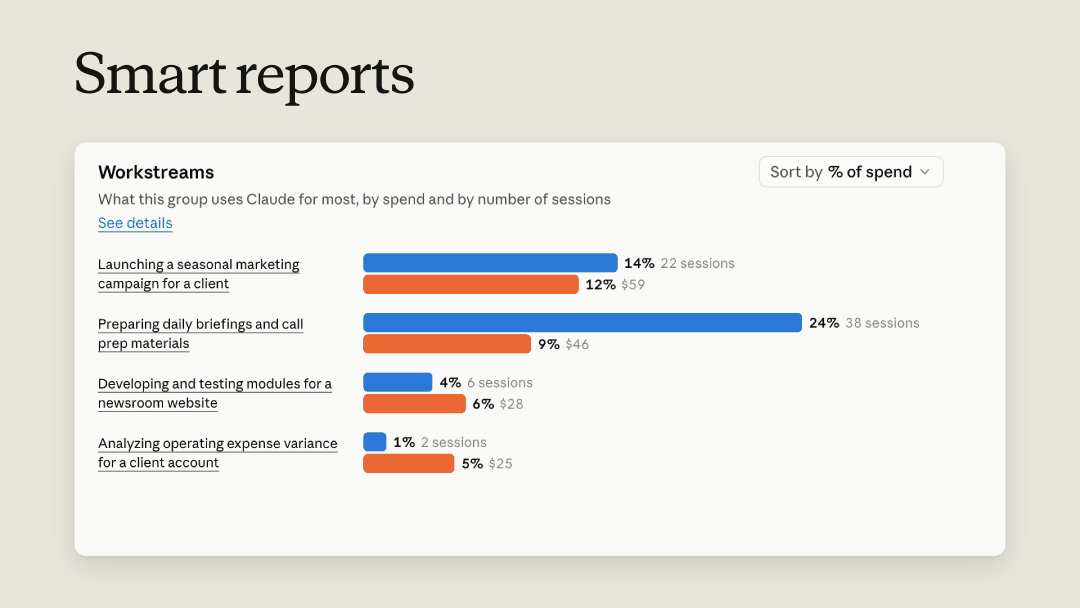
Anthropic ra mắt công cụ đo lường giá trị từ chi phí AI doanh nghiệp
28 tháng 10, 2026
Công nghệ
macOS thay đổi ra sao để thích ứng với màn hình cảm ứng trên MacBook Pro mới
28 tháng 10, 2026
Công nghệ
Google mở nền tảng Connected Apps: ứng dụng Việt cần chuẩn bị gì cho kỷ nguyên web AI?
28 tháng 10, 2026