
Lỗ hổng Wi-Fi 16 năm tuổi của Broadcom vẫn cho phép kẻ lạ xâm nhập router của bạn
Một lỗ hổng bảo mật tồn tại 16 năm trong phần mềm Wi-Fi của Broadcom có thể bị khai thác để chiếm quyền điều khiển hàng triệu router mà không cần biết mật khẩu mạng. Hãng chip này được cho là đã biết về vấn đề từ năm 2018 nhưng chưa xử lý triệt để.
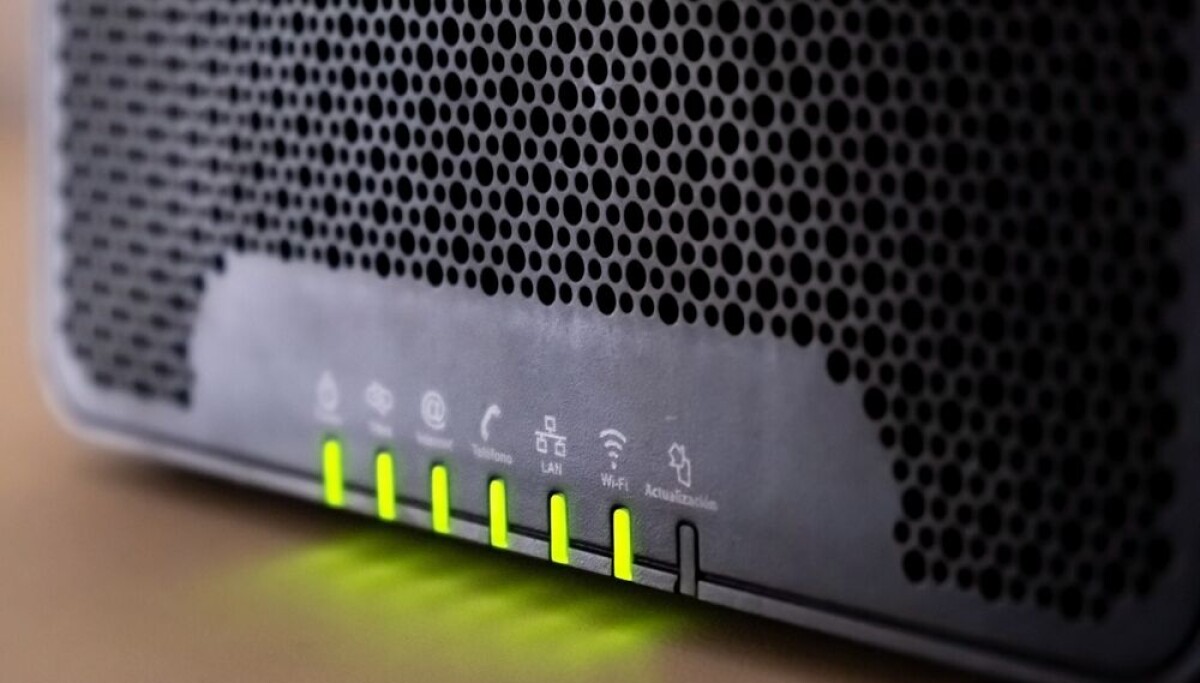
Lỗ hổng Wi-Fi 16 năm tuổi của Broadcom vẫn cho phép kẻ lạ xâm nhập router của bạn
Một lỗ hổng bảo mật đã tồn tại suốt 16 năm trong phần mềm Wi-Fi của Broadcom có thể giúp kẻ tấn công chiếm quyền điều khiển hàng triệu router mà không cần biết mật khẩu mạng. Theo nhà nghiên cứu bảo mật Quentin Kaiser, hãng chip này đã biết về vấn đề từ năm 2018 nhưng bản vá đưa ra chưa giải quyết triệt để.
Lỗ hổng "WPSplinter" là gì?
Nhà nghiên cứu bảo mật Quentin Kaiser vừa công bố lỗ hổng có tên "WPSplinter", phát hiện hai lỗi trong cách Broadcom triển khai Wi-Fi độc quyền, tồn tại từ ít nhất năm 2010. Một bản vá được tung ra tám năm sau đó, nhưng Kaiser khẳng định nó chưa khắc phục hoàn toàn vấn đề.
Cả hai lỗi đều nằm ở cách Broadcom xử lý WPS (Wi-Fi Protected Setup) – tính năng cho phép người dùng kết nối thiết bị vào mạng không dây mà không cần nhập mật khẩu thủ công.
Kaiser phát hiện rằng những gói tin WPS được tạo dựng đặc biệt có thể làm hỏng bộ nhớ của router, cho phép kẻ tấn công ở trong phạm vi Wi-Fi chạy mã riêng trên thiết bị. Chúng không cần mật khẩu Wi-Fi, và chủ sở hữu router cũng không phải làm gì cả.
Nguy cơ với hàng triệu router
Kaiser đã trình diễn mã khai thác thực tế nhắm vào các router do hai nhà mạng Bỉ là Proximus và Orange cung cấp. Trong một cuộc tấn công vào gateway ASKEY TCG3000, ông đã chạy được mã trên thiết bị, trích xuất mật khẩu Wi-Fi từ bộ nhớ rồi gửi ngược lại qua không khí. Sau đó, ông dùng thông tin đăng nhập bị đánh cắp để tham gia vào mạng.
Ông cũng tìm thấy lỗ hổng trên router Netgear và Technicolor do VOO cung cấp. Ước tính của Kaiser cho thấy khoảng 850.000 gateway Proximus, 500.000 thiết bị tại VOO và 210.000 tại Orange Bỉ có thể bị ảnh hưởng – tổng cộng khoảng 1,56 triệu router chỉ riêng tại Bỉ, dù ông thừa nhận đây là những con số ước lượng thô.
Tuy nhiên, vấn đề khó dừng lại ở biên giới nước Bỉ. Công nghệ Wi-Fi của Broadcom được hàng chục nhà sản xuất sử dụng trên hàng trăm sản phẩm, đồng nghĩa số thiết bị bị ảnh hưởng trên toàn thế giới có thể cao hơn nhiều.
"Forever day" – lỗ hổng không có ngày vá
Theo Kaiser, Broadcom đã biết về lỗ hổng từ năm 2018 và phát hành một bản vá một phần mà không công bố công khai vấn đề. Sau đó, hãng khuyến nghị các nhà sản xuất từ bỏ bản triển khai độc quyền của mình và chuyển sang dùng phần mềm mã nguồn mở hostapd.
Người dùng router chạy các chip Broadcom thế hệ cũ dựa trên eCos, bao gồm BCM3380, BCM3383 và BCM3384, đang ở vào thế đặc biệt éo le. Kaiser gọi đây là lỗ hổng "forever day" – nghĩa là những thiết bị này có thể sẽ không bao giờ nhận được bản vá.
Ngay cả router dùng chip BCM3390, BCM65xx và BCM68xx nền Linux cũng chưa chắc an toàn, trừ khi nhà sản xuất chuyển sang hostapd. Điều này khiến một số router cũ không có lối thoát rõ ràng, trong khi số khác phụ thuộc vào việc nhà sản xuất cập nhật phần mềm vốn đã hết hỗ trợ từ nhiều năm trước.
Quy trình báo lỗi đáng chú ý
Kaiser lần đầu báo cáo lỗ hổng cho Broadcom vào ngày 18/7, tiếp đó là báo cáo thứ hai vào ngày 27/7, dành cho hãng chip và các nhà cung cấp bị ảnh hưởng 90 ngày trước khi công bố công khai.
Broadcom phản hồi vào ngày 28/7 rằng bản vá đã có sẵn và khuyên ông liên hệ trực tiếp với các nhà sản xuất bị ảnh hưởng. Tuy nhiên, một ngày sau, công ty từ chối cấp mã định danh CVE hoặc cung cấp cho ông bản sao thông báo mà họ nói đã gửi cho nhà sản xuất qua cổng thông tin khách hàng.
Kaiser cũng đã liên hệ Proximus, tìm cách tiếp cận Orange Bỉ và VOO, đồng thời chuyển kết quả nghiên cứu cho cơ quan an ninh mạng quốc gia Bỉ. Ông sau đó mở hồ sơ với CERT/CC, nhưng tổ chức này đóng hồ sơ vào ngày 4/8 vì bản thân Broadcom là cơ quan cấp mã CVE và đã từ chối đăng ký lỗ hổng.
Đến ngày 15/10, một ngày trước buổi thuyết trình của mình, Kaiser cho biết không thiết bị nào trong số các thiết bị bị ảnh hưởng mà ông xác định đã nhận được bản vá.
Rủi ro thực tế và vai trò của AI
Kaiser chưa báo cáo bằng chứng về các cuộc tấn công ngoài thực tế, nhưng khả năng gây hại là rất lớn. Một kẻ đỗ xe bên ngoài nhà hoặc văn phòng hoàn toàn có thể xâm nhập router dễ bị tổn thương, đánh cắp thông tin đăng nhập mạng hoặc dùng quyền truy cập để can thiệp vào lưu lượng.
Đáng chú ý, Kaiser cho rằng trí tuệ nhân tạo đã giúp tăng tốc quá trình điều tra. Theo ông, công việc này bình thường sẽ mất vài tháng, nhưng nhờ các mô hình AI tiên tiến, ông đã hoàn thành trong chưa đầy một tuần.
Với người dùng tại Việt Nam, câu chuyện này là lời nhắc nhở quen thuộc: nhiều router do nhà mạng cấp hoặc các thiết bị giá rẻ dùng chip Broadcom thế hệ cũ có thể không bao giờ được vá. Người dùng nên kiểm tra phiên bản firmware, cân nhắc tắt WPS nếu không cần thiết, và thay router khi thiết bị đã quá cũ hoặc không còn được nhà sản xuất hỗ trợ.
Bài viết liên quan

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026
Công nghệ
Bản tin công nghệ: Bảo vệ băng vĩnh cửu vùng Bắc Cực và những AI agent biết… chơi đùa
19 tháng 10, 2026