
Loạt ông lớn công nghiệp rà soát sản phẩm trước lỗ hổng PHP2Shell nghiêm trọng
Siemens, Schneider Electric, ABB, Rockwell Automation và Johnson Controls đã phát đi cảnh báo về mức độ ảnh hưởng của hai lỗ hổng nghiêm trọng trong nhân PHP mang tên PHP2Shell. Một số sản phẩm điều khiển công nghiệp và OT đã được xác nhận bị ảnh hưởng, trong khi nhiều hãng vẫn đang tiếp tục đánh giá rủi ro.
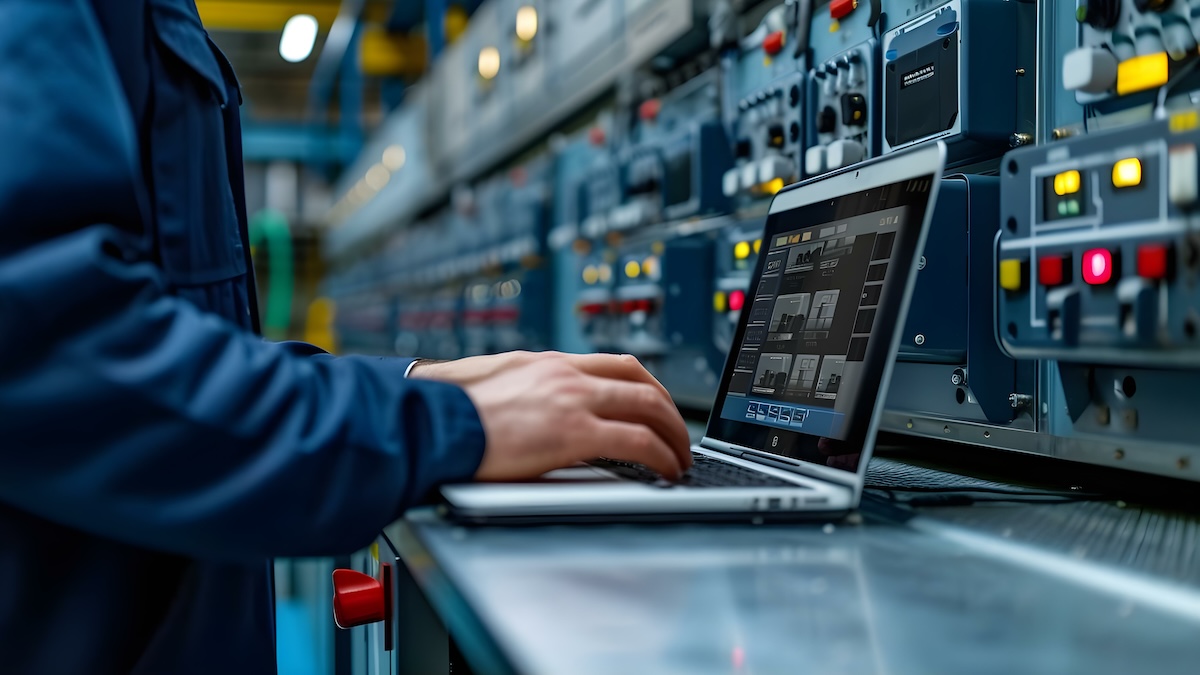
Các tập đoàn công nghiệp lớn như Siemens, Schneider Electric, ABB, Rockwell Automation và Johnson Controls vừa đồng loạt đăng tải khuyến cáo kỹ thuật nhằm thông báo cho khách hàng về mức độ ảnh hưởng của PHP2Shell – nhóm lỗ hổng vừa được công bố trong nhân PHP.
Đây là sự cố đáng chú ý với cộng đồng vận hành hệ thống công nghiệp, bởi PHP tưởng chừng chỉ xuất hiện trên các website lại đang hiện diện sâu trong giao diện quản trị và dịch vụ phụ trợ của nhiều thiết bị OT.
Thiết bị công nghiệp PLC, HMI và hệ thống SCADA
PHP2Shell là gì?
PHP2Shell là tên gọi chung của hai lỗ hổng CVE-2026-109618 và CVE-2026-109619 trong nhân PHP. Cả hai đều ở mức nghiêm trọng, cho phép kẻ tấn công thực thi mã từ xa mà không cần xác thực (unauthenticated remote code execution).
Nhóm lỗ hổng này đã được vá vào ngày 21/10 với các phiên bản PHP 8.5.12, 8.4.27, 8.3.36 và 8.2.35, sau khi thông tin bị rò rỉ trực tuyến trước thời điểm công bố dự kiến.
Theo ghi nhận, nỗ lực khai thác đầu tiên xuất hiện từ ngày 17/10, tức trước khi bản vá được phát hành. Cloudflare sau đó báo cáo đã chặn hàng triệu lượt tấn công. Ban đầu giới bảo mật chưa thấy trường hợp khai thác thành công nào, nhưng đến cuối tuần qua đã có các vụ tấn công được xác nhận nhắm vào honeypot – dấu hiệu cho thấy kẻ tấn công đã bắt đầu chuyển từ dò quét sang khai thác thực sự.
Schneider Electric: ba sản phẩm bị ảnh hưởng
Schneider Electric xác nhận ba sản phẩm nằm trong diện rủi ro:
- EcoStruxure Security Expert
- ProLeiT LINEoptimize (trước đây là Plant iT LMS)
- EcoStruxure Control Engineering
Người dùng có thể tải bản vá Security Expert 1.48.4.0 từ trung tâm chăm sóc khách hàng của hãng. Với LINEoptimize, bộ phận hỗ trợ ProLeiT sẽ cung cấp giải pháp khắc phục. Riêng người dùng EcoStruxure Control Engineering hiện chỉ có thể áp dụng các biện pháp giảm thiểu tạm thời trong lúc chờ bản vá.
Siemens: ảnh hưởng qua nền tảng của bên thứ ba
Siemens cho biết các thiết bị Ruggedcom APE1808 chạy các phiên bản PAN-OS 10.2, 11.1, 11.2, 12.1 và 12.2 của Palo Alto Networks bị ảnh hưởng. Khách hàng được khuyến nghị liên hệ bộ phận hỗ trợ Siemens để lấy thông tin bản vá, đồng thời áp dụng các biện pháp xử lý tạm thời do Palo Alto Networks đưa ra.
Trong một khuyến cáo riêng, hãng cũng công bố danh sách sản phẩm không bị ảnh hưởng, gồm CADRA, DFMExpress, HyperLynx, Opcenter, PADS, Polarion, QuadView, Simcenter, Teamcenter và Xpedition.
ABB và Rockwell Automation
ABB cảnh báo các gói Manufacturing Execution System (MES) có tích hợp DokuWiki – công cụ dùng để hiển thị trang trợ giúp – đều bị ảnh hưởng. Người dùng cần cập nhật gói PHP trên máy chủ đang chạy DokuWiki.
Công ty con B&R của ABB cũng xác nhận hệ thống điều khiển quá trình APROL bị ảnh hưởng ở các phiên bản đến R 4.4-65, với bản vá dự kiến phát hành ngày 26/10 và 29/10.
Về phía Rockwell Automation, hãng cho biết đang kiểm tra xem có sản phẩm nào phụ thuộc vào phiên bản PHP lỗ hổng hay không. Trong khuyến cáo mới nhất, hãng khẳng định: "Tính đến ngày ban hành thông báo này, chưa có sản phẩm nào của Rockwell Automation được xác nhận là bị ảnh hưởng."
 Chuyên gia phân tích bảo mật tại bàn làm việc
Các nhà cung cấp OT khác đang ráo riết rà soát
Johnson Controls đã phát hành bản vá cho nhiều dòng sản phẩm Illustra, gồm Flex4, Pro4, Gen5 và Essentials Gen 4. Sản phẩm Visonic PowerManage cũng đã được khắc phục ở phiên bản 5.0.45.
Belden thông báo toàn bộ các phiên bản NetModule NRSW đều bị ảnh hưởng, kể cả bản phát hành chính mới nhất, và bản vá vẫn chưa có. Trong thời gian chờ đợi, hãng khuyến nghị tắt giao diện web của thiết bị. Các phiên bản macmon 6.x và 7.x cũng nằm trong diện rủi ro, trong đó bản 7.x đã có bản vá còn người dùng 6.x được khuyên nâng cấp.
HMS Networks đã phát hành bản cập nhật firmware cho thiết bị Netbiter, đồng thời vá hoặc loại bỏ các phiên bản PHP lỗ hổng khỏi dịch vụ Talk2M và máy chủ tài liệu Argos. Hãng cho biết chưa phát hiện dấu hiệu bị xâm nhập, và các sản phẩm Anybus không bị ảnh hưởng.
Wibu-Systems xác nhận giao diện web của CodeMeter License Central cùng các tiện ích mở rộng dựa trên PHP đều bị ảnh hưởng, và đã phát hành bản cập nhật.
Hitachi Energy đang trong quá trình điều tra, trong khi Moxa khẳng định không có sản phẩm nào bị tác động.
Góc nhìn cho doanh nghiệp Việt Nam
Sự cố PHP2Shell cho thấy một xu hướng đáng lo ngại: các thành phần web "phụ" như trang trợ giúp, giao diện quản trị hay dịch vụ tài liệu lại có thể trở thành cửa ngõ tấn công vào hệ thống điều khiển công nghiệp – nơi mà một khi bị xâm nhập, hậu quả có thể vượt xa phạm vi một website thông thường.
Với các nhà máy, khu công nghiệp và doanh nghiệp sản xuất tại Việt Nam đang sử dụng thiết bị của Siemens, Schneider Electric, ABB hay Rockwell, đây là thời điểm phù hợp để:
- Rà soát kiểm kê toàn bộ thiết bị OT có sử dụng thành phần PHP ở bất kỳ mức nào
- Đối chiếu với khuyến cáo của từng nhà sản xuất để xác định tình trạng ảnh hưởng
- Áp dụng giảm thiểu tạm thời như tắt giao diện web không cần thiết hoặc cô lập thiết bị khỏi mạng Internet
- Lên kế hoạch vá theo đúng hướng dẫn của hãng, đặc biệt với các hệ thống đang vận hành liên tục không thể dừng để bảo trì
Việc chủ động xử lý sớm đặc biệt quan trọng khi các nhóm khai thác đã chuyển từ giai đoạn dò quét sang khai thác thành công, và các kỹ thuật vượt qua ASLR cũng đang bắt đầu xuất hiện trong các chiến dịch tấn công.
Bài viết liên quan
Phần mềm
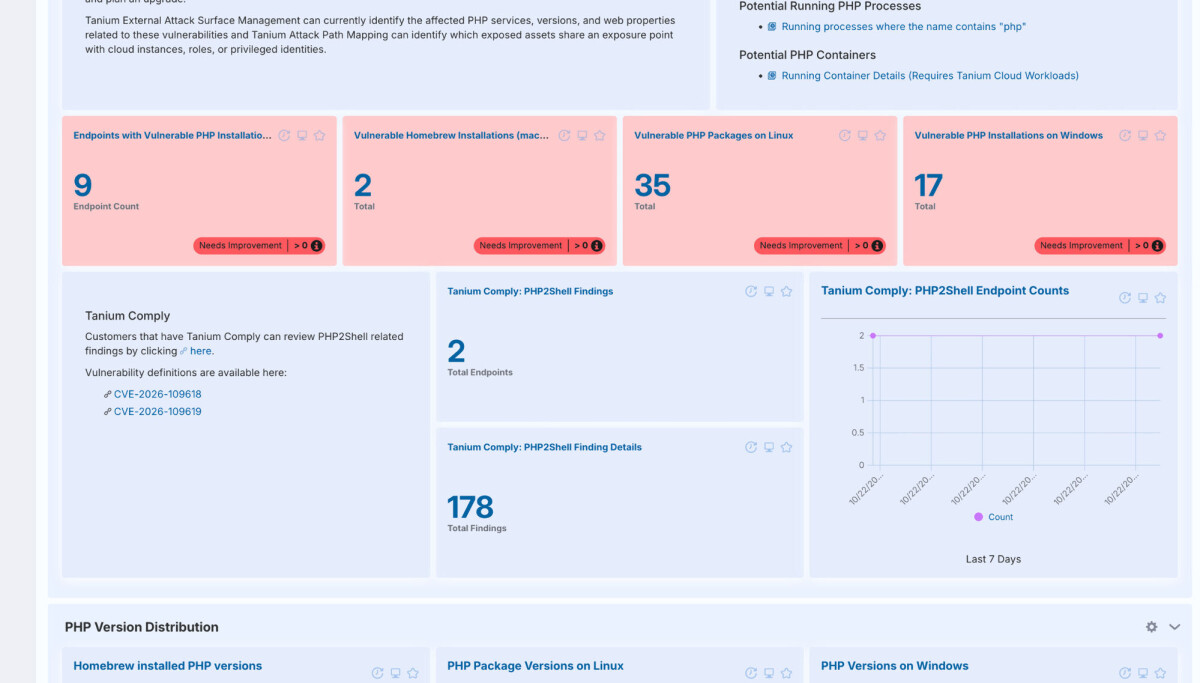
PHP2Shell: Hai lỗ hổng nghiêm trọng cho phép tin tặc chiếm máy chủ PHP không cần đăng nhập
26 tháng 10, 2026
Phần mềm
Chuyên gia kiểm thử xâm nhập người Anh giành giải thưởng Bitcoin 2.000 USD trong cuộc thi PHP2Shell
26 tháng 10, 2026
Công nghệ
Dự án Everything: Tham vọng tái tạo toàn bộ phần mềm thế giới dưới dạng mã nguồn mở
26 tháng 10, 2026