
Lovable rò rỉ dữ liệu: hộ chiếu và hơn 200K tin nhắn bị lộ
Phân tích 159.041 dự án Lovable cho thấy nhiều ứng dụng xây dựng bằng AI để lộ dữ liệu nhạy cảm cho bất kỳ ai, không cần đăng nhập. Trong đó có hơn 200.000 tin nhắn chat, thông tin hộ chiếu và hàng chục nghìn hồ sơ cá nhân.
Nhiều ứng dụng web được tạo bằng Lovable — nền tảng AI của startup Thụy Điển giúp người dùng mô tả bằng ngôn ngữ tự nhiên để sinh ra ứng dụng — đang để lộ dữ liệu cá nhân và thông tin nội bộ mà không cần đăng nhập. Đây là kết luận từ một phân tích 159.041 dự án Lovable, thực hiện phối hợp với tờ Handelsblatt và được công bố ngày 2/11/2026.
 Minh họa nghiên cứu về Lovable
Lovable là gì và vì sao đáng quan tâm
Lovable là startup AI thành lập tại Stockholm năm 2023 bởi Anton Osika và Fabian Hedin. Nền tảng này biến các mô tả bằng ngôn ngữ thường thành ứng dụng web, hướng tới cả người gần như không biết lập trình. Sản phẩm bắt nguồn từ dự án mã nguồn mở "GPT Engineer" ra mắt năm 2023, sau đó phát triển thành GPT Engineer App và đổi tên thành Lovable vào cuối năm 2024, chính thức ra mắt công chúng vào tháng 11 cùng năm.
Lovable có thể tạo ra những dự án web khá phức tạp: từ website tĩnh đến ứng dụng đầy đủ với quản lý người dùng và kết nối cơ sở dữ liệu. Nhưng khi ứng dụng xử lý thông tin mật, câu hỏi then chốt là dữ liệu đó có được bảo vệ trước truy cập trái phép hay không.
Điểm đáng chú ý: phần tiếp thị của Lovable nhấn mạnh rằng không cần kiến thức kỹ thuật để xây dựng dự án, dễ tạo cảm giác nền tảng đã lo luôn phần bảo mật. Tuy nhiên, điều khoản sử dụng lại đặt trách nhiệm về ứng dụng và việc xử lý dữ liệu lên chính khách hàng. Khoảng trống giữa lời hứa "tất cả trong một, dễ dùng" và trách nhiệm thực tế mà khách hàng phải gánh chính là lý do nhóm nghiên cứu tiến hành khảo sát.
Phương pháp: soi Supabase trong 159.041 dự án
Nhóm nghiên cứu tập trung vào dịch vụ cơ sở dữ liệu Supabase, vì việc tích hợp dịch vụ này tương đối dễ phân tích và được cho là phổ biến nhất trong các dự án Lovable. Tính năng cơ sở dữ liệu riêng của Lovable, ra mắt cuối năm 2025, ít được dùng hơn và chưa được khảo sát — lỗi cấu hình tương tự có thể xảy ra ở đó, nhưng chưa nằm trong phạm vi phân tích này.
Dùng dữ liệu từ kho lưu trữ web mở Common Crawl, nhóm xác định và phân tích 159.041 dự án Lovable trong khoảng tháng 12/2025 đến tháng 9/2026. Trong số đó, 34.545 dự án dùng Supabase. Có 24.664 website gửi bản ghi cơ sở dữ liệu từ Supabase ngay khi tải trang, không cần đăng nhập hay thao tác gì. Bản thân điều này chưa phải lỗ hổng, vì dữ liệu có thể được chủ đích hiển thị công khai.
Tuy nhiên, khi gửi thêm các yêu cầu chỉ đọc với cùng API key, nhóm thu được nhiều nội dung hơn. Họ tìm thấy bản ghi chứa địa chỉ email trong 10.560 bảng thuộc 7.403 trong số 24.664 website, tức khoảng 30%.
Nhóm nghiên cứu nêu rõ các giới hạn: địa chỉ email có thể là liên hệ công khai hoặc dữ liệu thử nghiệm, và cách này bỏ sót các bản ghi cá nhân không chứa email. Hai yếu tố phần nào bù trừ nhau nhưng chưa xác định được mức độ, nên con số 30% không nên hiểu là tỷ lệ rò rỉ dữ liệu đã được khẳng định. Mẫu lấy từ Common Crawl cũng không đại diện cho toàn bộ ứng dụng Lovable. Ngoài ra, nhóm chỉ tải một phần dữ liệu chứ không tải trọn bộ, nên con số thực tế có thể còn lớn hơn.
Những vụ lộ dữ liệu nghiêm trọng
Kết quả khảo sát ghi nhận nhiều trường hợp rõ ràng:
- Một diễn đàn phong cách sống của Đức để lộ hơn 80.000 hồ sơ gồm họ tên đầy đủ, email, ngày sinh và giới tính. Hơn 200.000 tin nhắn chat cũng truy cập được.
- Nhiều đơn vị tổ chức sự kiện và nhà hàng để lộ hàng chục nghìn bản ghi liên quan đến bán vé và bán đồ ăn. Các bản ghi được kiểm tra chứa email, số điện thoại, địa chỉ bưu chính, thông tin thanh toán và mã vé.
- Một công ty quản lý bất động sản để lộ bản tóm tắt do AI tạo từ email nội bộ, chứa thông tin nhạy cảm về người thuê, chủ nhà và đối tác kinh doanh.
- Trường hợp nghiêm trọng nhất: một nhà cung cấp dịch vụ để lộ hơn 1.000 bản ghi chứa chi tiết giấy tờ tùy thân, gồm số hộ chiếu, ngày hết hạn và quốc tịch. Những thông tin định danh này có thể bị dùng để đánh cắp danh tính.
Ngoài ra còn hàng chục nghìn hợp đồng, hóa đơn, album ảnh cá nhân và tin nhắn WhatsApp nội bộ có thể truy cập. Nhóm nghiên cứu cũng thấy nhiều danh sách đăng ký bản tin, danh sách chờ, yêu cầu liên hệ và hỗ trợ. Trong một trường hợp, 280.000 email mà một nhà cung cấp gửi cho khách hàng đều truy cập được.
Tùy nội dung, dữ liệu lộ kiểu này có thể bị dùng cho lừa đảo phishing, gian lận vé hoặc đánh cắp danh tính. Nhóm nghiên cứu chưa xác định được liệu đã có vụ lạm dụng nào hay chưa. Handelsblatt đã liên hệ Lovable về các phát hiện này.
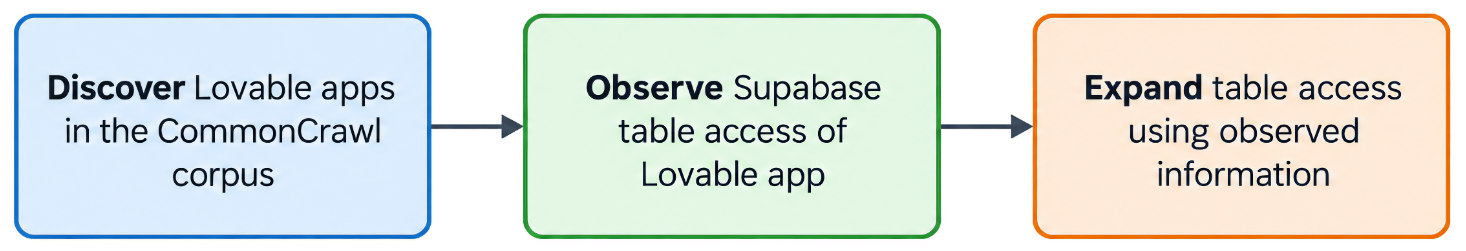 Quy trình và công cụ trong nghiên cứu
Góc nhìn
Với lập trình viên và doanh nghiệp Việt Nam, câu chuyện này không chỉ nói về Lovable. Lỗi phân quyền có thể xảy ra ở bất kỳ ứng dụng nào, dù do người viết hay do AI tạo ra. Điểm khác biệt là các tích hợp cơ sở dữ liệu của Lovable tuân theo những mẫu lặp lại, nên kẻ tấn công dễ dò các lỗi cấu hình giống nhau trên nhiều ứng dụng: chiêu thức hiệu quả với một app có thể áp dụng cho app khác mà gần như không tốn thêm công sức.
Điều này đặc biệt rủi ro khi người dùng thiếu nền tảng kỹ thuật khó nhận ra và phòng ngừa lỗ hổng. Một nền tảng phát triển dễ dùng không thay thế được việc chuyên gia rà soát quyền truy cập trước khi ứng dụng xử lý dữ liệu mật; kiểm tra tự động cũng không thay được đánh giá bảo mật chuyên nghiệp. Trước khi đưa dữ liệu thật của khách hàng hoặc doanh nghiệp vào ứng dụng, cần rà soát quyền truy cập, các giao diện (interface) và cách tách biệt tài khoản người dùng, rồi kiểm tra lại sau mỗi thay đổi lớn. Nếu nội bộ không có chuyên môn, nên tìm hỗ trợ từ bên ngoài.
 Liên hệ chuyên gia bảo mật
Nguồn: crissyfield.de · Quy trình biên tập
Bài viết liên quan
Công nghệ
Lovable đạt doanh thu 600 triệu USD nhờ làn sóng 'vibe coding' bùng nổ
24 tháng 9, 2026
Công nghệ
Vì sao xây dựng phần mềm vẫn luôn khó — góc nhìn từ một nhà quản lý kỹ thuật
23 tháng 9, 2026
Phần mềm
Startup Lovable ký thỏa thuận lớn với Google Cloud, mở rộng quy mô sử dụng gấp 5 lần
04 tháng 6, 2026