Mật khẩu bị đánh cắp khiến các nhà cung cấp nước của Mỹ dễ bị tin tặc tấn công
Nghiên cứu mới của SpyCloud phát hiện hơn 1.700 tổ chức cung cấp nước và xử lý nước thải tại Mỹ bị lộ thông tin đăng nhập do mã độc đánh cắp mật khẩu. Điều này cho thấy cơ sở hạ tầng trọng yếu có thể bị xâm nhập tương đối dễ dàng, song song với các lỗ hổng bảo mật đã biết.
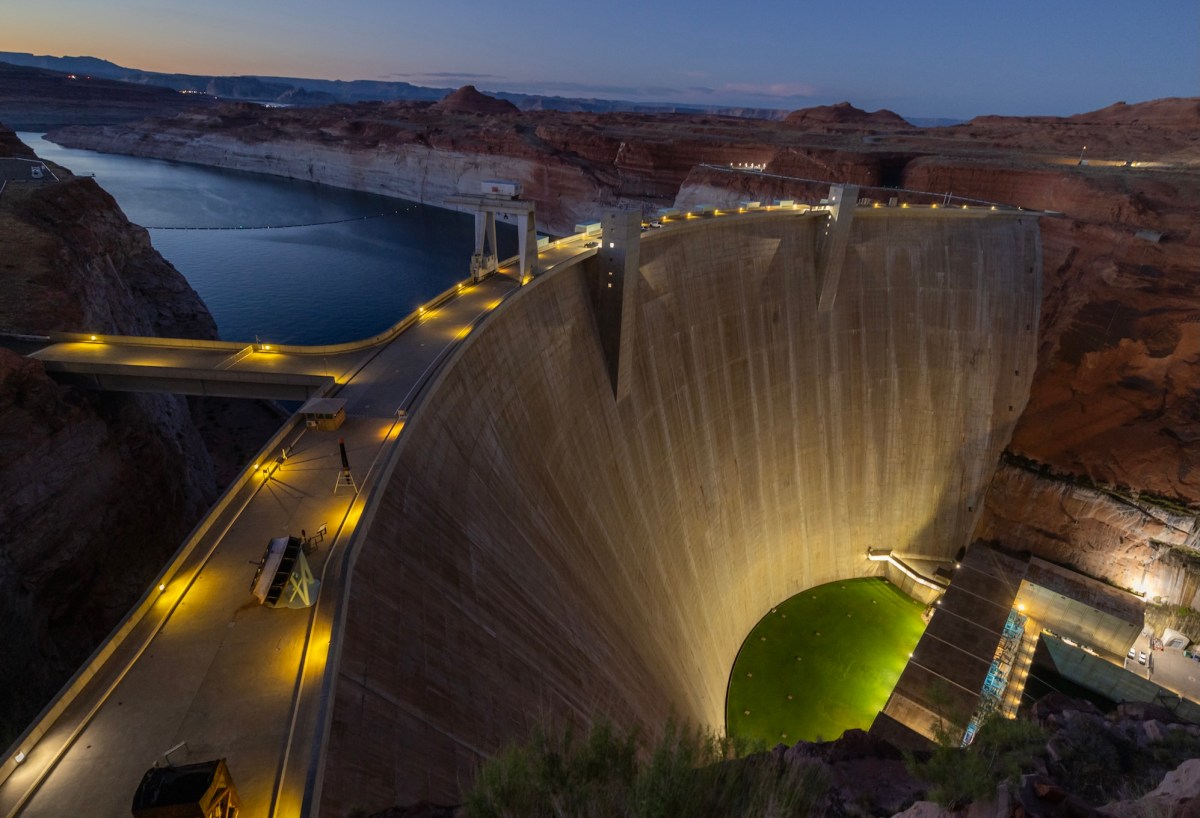
Một nghiên cứu bảo mật mới đây cho thấy hàng nghìn nhà cung cấp nước và xử lý nước thải tại Mỹ đang đối mặt với nguy cơ bị tấn công, nguyên nhân đến từ loại mã độc có khả năng đánh cắp mật khẩu và phiên đăng nhập đang hoạt động của nhân viên.
Phát hiện của hãng phòng thủ an ninh mạng SpyCloud nhấn mạnh rằng các nhà cung cấp nước cùng nhiều cơ sở hạ tầng trọng yếu khác có thể bị xâm nhập tương đối dễ dàng, giữa lúc làn sóng tấn công nhắm vào nguồn cung nước của hàng chục cộng đồng trên khắp nước Mỹ đang gia tăng.
Mã độc đánh cắp mật khẩu — mối đe dọa âm thầm
Dù mã độc đánh cắp mật khẩu không phải là điều mới mẻ, nghiên cứu này cho thấy chúng mang đến cho tin tặc một con đường dễ dàng để đột nhập vào mạng lưới của một tổ chức mà không cần dùng đến các công cụ AI.
Theo SpyCloud, hãng đã xây dựng cơ sở dữ liệu gồm hơn 66.000 hệ thống công khai đăng ký với Cơ quan Bảo vệ Môi trường Mỹ (EPA), tương ứng với 10.000 tổ chức. Qua đó, công ty phát hiện mã độc đánh cắp mật khẩu đã lấy đi thông tin đăng nhập của 1.787 tổ chức, tức gần hai trong số mười nhà cung cấp được kiểm tra.
Đáng chú ý, ít nhất 250 tổ chức có thông tin đăng nhập bị lộ, dường như cho phép truy cập vào mạng vận hành và hệ thống truy cập từ xa — những hệ thống điều khiển trực tiếp máy bơm và dòng chảy nước.
"Chỉ một vụ xâm nhập duy nhất cũng có thể trao cho tội phạm chìa khóa để truy cập hàng trăm tổ chức vốn không liên quan gì đến nhau."
— Jason Lancaster, giám đốc điều tra của SpyCloud
Một điểm yếu, trăm hệ thống đổ vỡ
Phân tích của SpyCloud tập trung vào một nhà cung cấp công nghệ đo đếm giấu tên, khi một thiết bị trên mạng của họ bị nhiễm mã độc đánh cắp mật khẩu. Loại mã độc này đã lấy đi một lượng lớn thông tin đăng nhập, trong đó có mật khẩu của 167 công ty tiện ích tại Mỹ đang phụ thuộc vào nhà cung cấp công nghệ đo đếm này.
Điều này phản ánh một thực tế đáng lo ngại: chuỗi cung ứng công nghệ có thể trở thành mắt xích yếu, khiến một sự cố nhỏ lan rộng thành rủi ro cho hàng loạt tổ chức.
Infostealer hoạt động như thế nào?
Mã độc đánh cắp thông tin (infostealer) cho phép tin tặc lấy mật khẩu được lưu trữ của người dùng, đồng thời đánh cắp cả session token — loại mã dùng để duy trì trạng thái đăng nhập.
- Session token cho phép kẻ tấn công đăng nhập với tư cách người dùng hợp pháp.
- Chúng thường có thể vượt qua hệ thống xác thực đa yếu tố (MFA).
- Tin tặc thường xuyên mua bán thông tin đăng nhập bị đánh cắp để truy cập vào các tổ chức cụ thể.
Bối cảnh: Làn sóng tấn công nhắm vào ngành nước
Nghiên cứu này ra đời vài tuần sau một loạt vụ tấn công nhắm vào các nhà cung cấp nước trên khắp nước Mỹ, mà chính phủ Mỹ đã gán cho các tin tặc có liên hệ với Iran trong các trao đổi nội bộ.
Tuy nhiên, SpyCloud cho biết không tìm thấy bằng chứng cho thấy các vụ tấn công liên quan đến Iran dựa trên mật khẩu bị đánh cắp. Trong những trường hợp đó, dấu hiệu cho thấy điểm yếu bảo mật như mật khẩu mặc định do nhà sản xuất đặt sẵn, tồn tại trong các công tắc cơ khí và bộ điều khiển vật lý mà cơ sở hạ tầng trọng yếu sử dụng — củng cố kết luận trước đó của Cơ quan An ninh mạng và Cơ sở hạ tầng Mỹ (CISA).
Hai câu chuyện song song
Theo các nhà nghiên cứu, mật khẩu bị đánh cắp là một nguồn truy cập chính cho "bất kỳ ai muốn mua hoặc tìm kiếm nó", tồn tại song song với những rủi ro bảo mật đã biết trong công nghệ hạ tầng trọng yếu.
Jason Lancaster nhấn mạnh rằng ngành nước "phải nắm giữ cả hai câu chuyện cùng lúc" — vừa đối phó với lỗ hổng trong thiết bị vận hành, vừa kiểm soát nguy cơ từ thông tin đăng nhập bị rò rỉ.
Bài học cho Việt Nam
Câu chuyện này đáng để các đơn vị vận hành hạ tầng trọng yếu tại Việt Nam — từ cấp nước, điện lực đến giao thông — lưu tâm. Trong bối cảnh chuyển đổi số diễn ra mạnh mẽ, rủi ro không chỉ đến từ thiết bị mà còn từ thông tin đăng nhập của nhân viên và chuỗi cung ứng công nghệ.
Một số khuyến nghị đáng cân nhắc:
- Rà soát thông tin đăng nhập định kỳ, phát hiện sớm dấu hiệu rò rỉ.
- Không dùng mật khẩu mặc định trên thiết bị công nghiệp (ICS/SCADA).
- Triển khai MFA cho các hệ thống truy cập từ xa và mạng vận hành.
- Giám sát session token và thu hồi ngay khi phát hiện bất thường.
- Đánh giá rủi ro chuỗi cung ứng, đặc biệt với nhà cung cấp công nghệ đo đếm và điều khiển.
Việc bảo vệ hạ tầng trọng yếu ngày nay đòi hỏi tiếp cận toàn diện, kết hợp cả phòng thủ kỹ thuật lẫn quản lý danh tính — bởi lỗ hổng nhỏ nhất cũng có thể mở ra cánh cửa cho kẻ tấn công.