Mozilla: Firefox 143 giảm tỷ lệ người dùng bị nhận diện từ 75% xuống 46%
Mozilla công bố nghiên cứu quy mô lớn dựa trên dữ liệu của gần 25 triệu người dùng Firefox, chỉ ra rằng chỉ một nhóm nhỏ các chỉ số là nguyên nhân chính khiến trình duyệt bị fingerprint (dấu vân tay số). Các biện pháp bảo vệ tích hợp trong Firefox 143 đã giảm tỷ lệ người dùng có thể bị nhận diện duy nhất từ 75% xuống 46% mà vẫn giữ tương thích web.
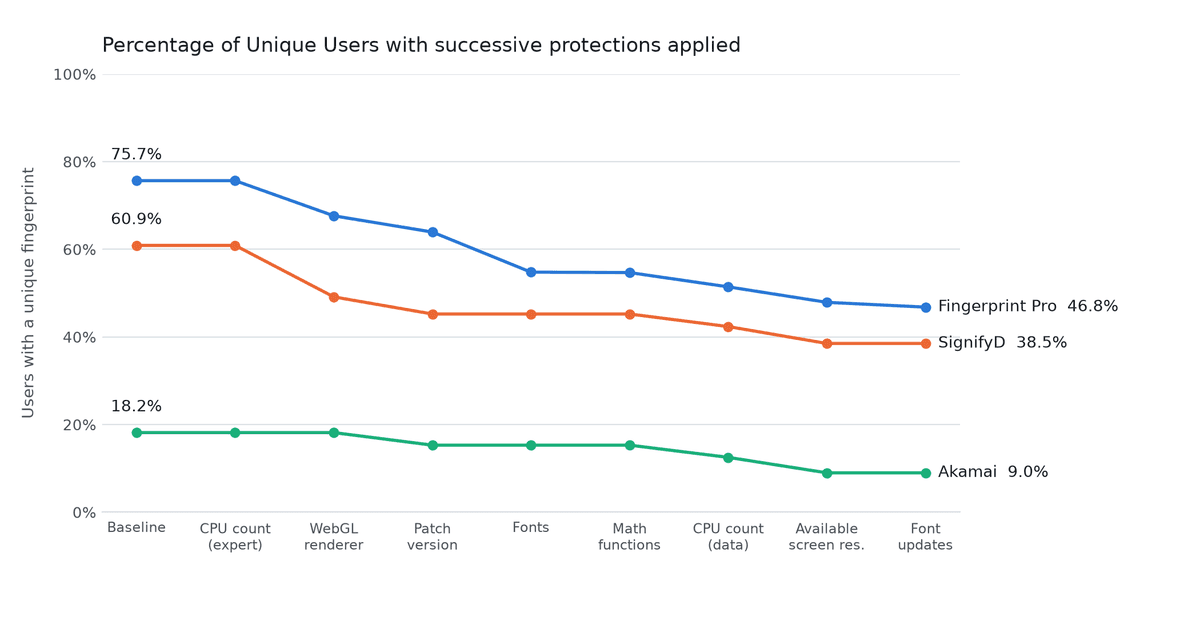
Mozilla vừa công bố một nghiên cứu quy mô lớn về browser fingerprinting (kỹ thuật nhận diện người dùng qua dấu vân tay trình duyệt), thực hiện trên dữ liệu thực tế của gần 25 triệu người dùng Firefox. Kết quả cho thấy các biện pháp bảo vệ được tích hợp trong Firefox 143 đã kéo tỷ lệ người dùng có thể bị nhận diện duy nhất giảm từ 75% xuống 46%, trong khi vẫn duy trì khả năng tương thích với các trang web.
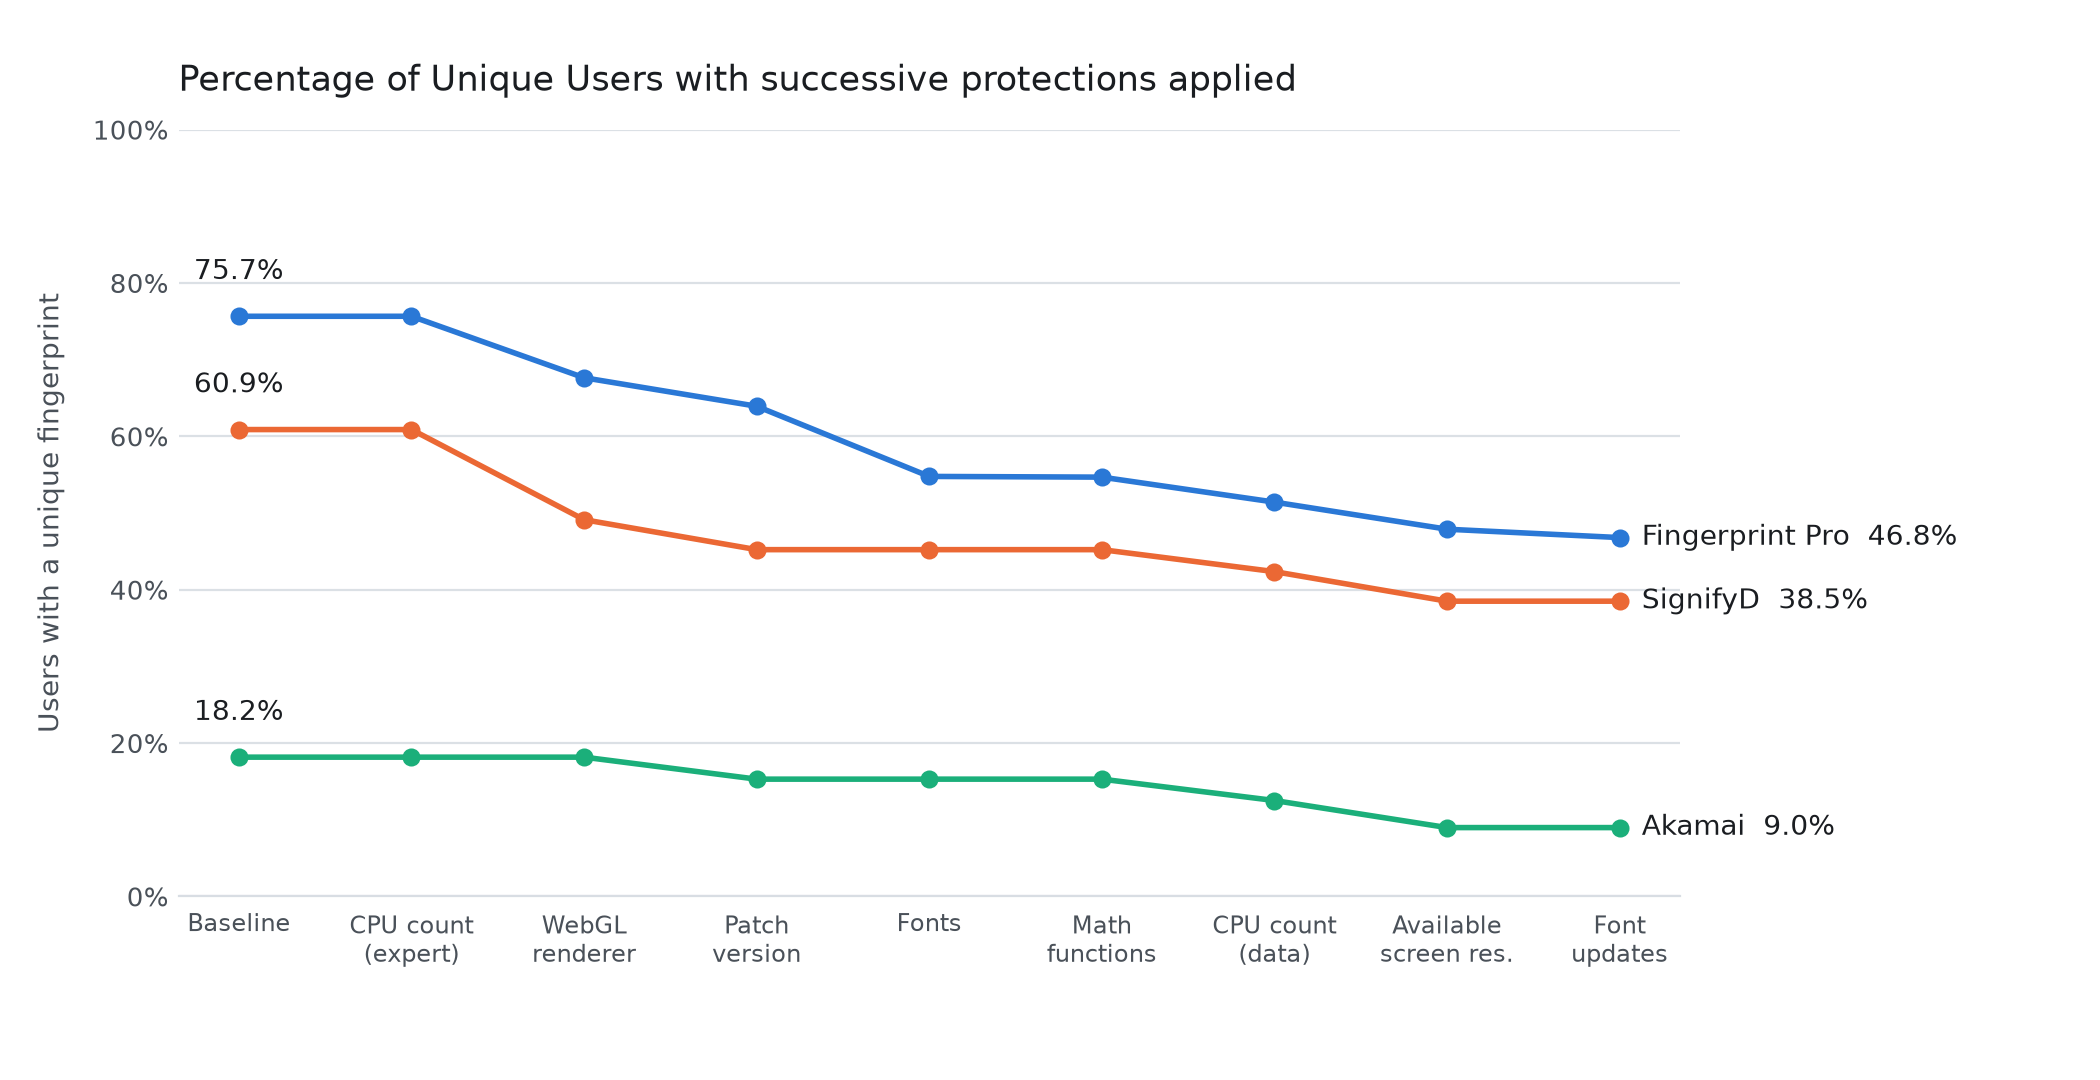 Chuỗi biện pháp bảo vệ fingerprinting
Một vài chỉ số quyết định phần lớn mức độ nhận diện
Phát hiện quan trọng nhất của nghiên cứu: người dùng bị nhận diện duy nhất không phải vì một chỉ số đơn lẻ, nhưng cũng không phải vì 20 hay 30 chỉ số. Chỉ một nhóm nhỏ các chỉ số đo lường là đủ.
Con số này rất gần với quy tắc 80/20. Cụ thể, với Fingerprint Pro (dịch vụ fingerprint khó đoán nhất mà nhóm nghiên cứu mô phỏng), 80% số người dùng bị nhận diện duy nhất chỉ sau 8 chỉ số, dù dịch vụ này thu thập hơn 50 chỉ số. Với Signifyd — thu thập nhiều chỉ số hơn nhưng nhận diện ít người dùng duy nhất hơn — con số tương ứng là 9 chỉ số trên tổng hơn 80.
Nhóm tác giả cũng cảnh báo rằng mọi con số chỉ có ý nghĩa khi phân tách theo hệ điều hành. Hệ điều hành luôn bị lộ với dịch vụ fingerprint, và việc giả mạo thông tin này sẽ phá vỡ phím tắt, khiến người dùng tải nhầm bản cài đặt. Vì vậy, mỗi hệ điều hành cần được phân tích riêng vì chúng có những chỉ số quan trọng khác nhau.
Entropy cao không đồng nghĩa với rủi ro cao
Nhiều nghiên cứu trước đây dùng Shannon entropy làm thước đo chuẩn. Tuy nhiên, nhóm nghiên cứu chứng minh rằng entropy cao không dự đoán đáng tin cậy tác động thực tế lên fingerprinting.
Thay vào đó, họ sử dụng chỉ số Simpson (hay chỉ số Herfindahl–Hirschman) để đo kích thước nhóm (cohort) — tức những người dùng chia sẻ cùng một dấu vân tay. Điều này quan trọng vì việc chỉ đếm số người "duy nhất" sẽ bỏ qua phần còn lại: một triệu người dùng chung một dấu vân tay khác hoàn toàn với 500.000 dấu vân tay khác nhau, mỗi dấu vân tay do 2 người chia sẻ.
Ví dụ được đưa ra: hai biện pháp bảo vệ cùng giảm khoảng 2,1 điểm phần trăm tỷ lệ người dùng duy nhất, nhưng một biện pháp cải thiện điểm cohort tới 56%, biện pháp kia chỉ 13%. Nếu chỉ nhìn vào tính duy nhất, hai biện pháp trông hiệu quả như nhau.
Mỗi biện pháp ảnh hưởng rất khác nhau theo nền tảng
Tác động của các biện pháp bảo vệ không đồng đều. Việc giới hạn độ phân giải màn hình khả dụng (clamping screen resolution) cắt giảm 25,3 điểm phần trăm mức độ duy nhất trên macOS, nhưng chỉ từ 0 đến 3 điểm trên ba nền tảng còn lại. Khi tính trung bình toàn bộ người dùng, mức giảm 25 điểm kia chỉ còn 3,5 điểm.
Nghiên cứu cũng nhấn mạnh chuẩn hóa (standardization) và ngẫu nhiên hóa (randomization) phải đi đôi với nhau. Chuẩn hóa khiến người dùng trông giống nhau hơn nhưng không bao giờ làm mọi người hoàn toàn giống nhau, và tình trạng này tệ hơn trên các trang web có ít người truy cập. Ngẫu nhiên hóa rất mạnh khi hoạt động nhưng luôn có thể bị phát hiện và vượt qua. Không biện pháp nào tự nó đủ để bảo vệ quyền riêng tư.
Dữ liệu được thu thập như thế nào?
Dữ liệu đến từ telemetry của Firefox, cụ thể là một gói gọi là user-characteristics ping, phải được người dùng chủ động bật. Gói này không chứa client ID, chỉ có một UUID dùng để loại trùng lặp. Dữ liệu được gửi qua OHTTP (Oblivious HTTP): một relay độc lập với Mozilla chuyển tiếp nội dung mã hóa, nên relay chỉ thấy địa chỉ IP mà không thấy nội dung, còn Mozilla nhận nội dung mà không biết IP.
Chỉ bốn nhân viên Mozilla được cấp quyền truy cập dữ liệu. Dữ liệu lưu trong 90 ngày và đã được xóa.
Bảo vệ phải giữ cho web hoạt động bình thường
Nhóm nghiên cứu lưu ý một vấn đề tâm lý người dùng: khi bật chế độ bảo vệ nghiêm ngặt, người dùng thường không liên hệ được việc trang web hỏng với cài đặt họ đã thay đổi trước đó. Việc bật chế độ là hành động một lần, còn trang web hỏng xuất hiện muộn hơn — và không có gì nối hai sự kiện này lại với nhau.
Vì vậy, các biện pháp được chọn lọc và tinh chỉnh dựa trên cả tác động đo được lẫn khả năng tương thích. Với thiết lập mặc định, tương thích không phải là đánh đổi với quyền riêng tư mà là điều kiện tiên quyết.
Mozilla cũng cho biết họ chủ động không công bố hết những gì có thể, vì các công ty fingerprint thương mại liên tục phát triển và sao chép công khai từ cộng đồng nghiên cứu. Trang web còn có công cụ kiểm tra trình duyệt chạy hoàn toàn cục bộ, so sánh kết quả của bạn với tập dữ liệu tổng hợp, không gửi dữ liệu đi đâu.
Góc nhìn
Với lập trình viên và kỹ sư bảo mật, nghiên cứu này nhắc nhở rằng việc phân tích fingerprint cần đặt trong bối cảnh theo từng hệ điều hành và theo cấu trúc nhóm, thay vì chỉ đếm số người dùng "duy nhất" hay dựa vào entropy đơn thuần. Khi xây dựng hệ thống chống gian lận hoặc phân tích người dùng, việc hiểu chỉ số Simpson giúp đánh giá chính xác hơn mức độ phân biệt thực tế — điều có thể ảnh hưởng đến cả quyết định thiết kế lẫn rủi ro tuân thủ quyền riêng tư.
Với các doanh nghiệp phát triển web, bài học về tương thích cũng đáng cân nhắc: một biện pháp bảo vệ hay một thay đổi cấu hình có thể làm hỏng trang web mà người dùng không hề hay biết nguyên nhân. Điều này càng củng cố tầm quan trọng của kiểm thử trên nhiều nền tảng và theo dõi lỗi thực tế trước khi bật mặc định các thiết lập ảnh hưởng đến trải nghiệm.
Nguồn: fingerprinting.study · Quy trình biên tập