
Nhà nghiên cứu đưa Linux vào mạng Find My của Apple
Một nhà nghiên cứu bảo mật 22 tuổi đã đăng ký thành công một máy Linux vào mạng Find My của Apple và đọc được dữ liệu vị trí trực tiếp. Kỹ thuật này chỉ lấy dữ liệu của những người đã chủ động chia sẻ vị trí với chủ tài khoản Apple, không phải lỗ hổng cho phép truy cập vị trí của bất kỳ ai.
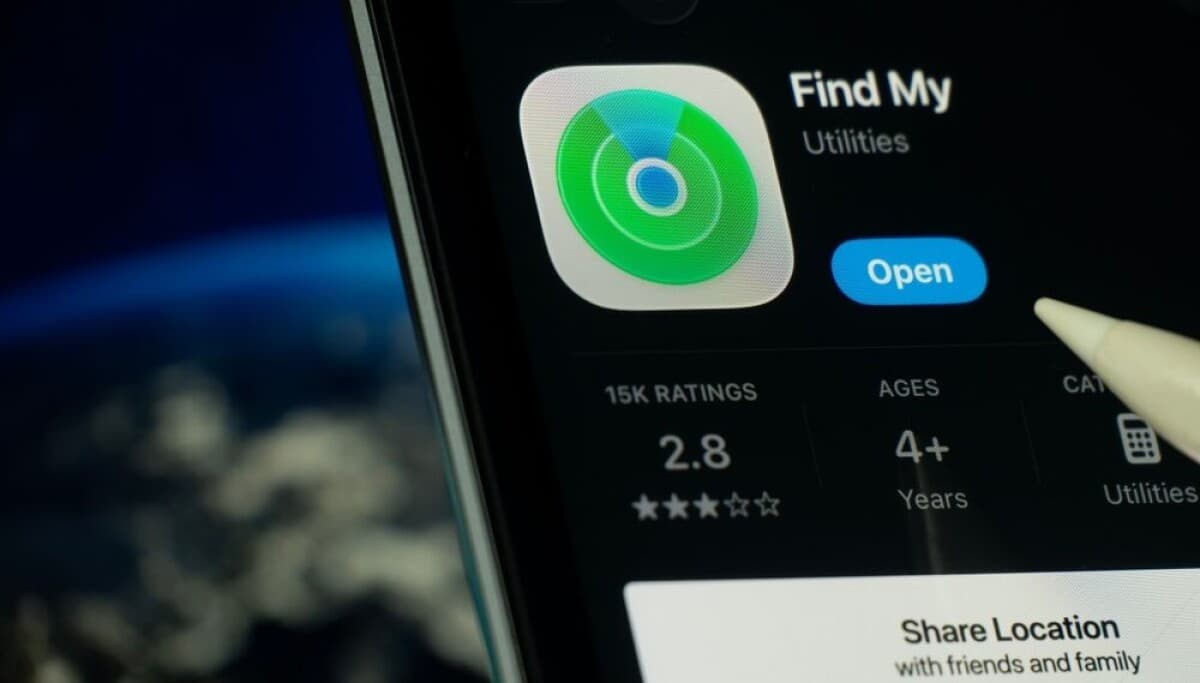
Find My giới hạn toàn bộ trải nghiệm trong hệ sinh thái Apple. Giờ đây ranh giới đó đã bị phá vỡ từ phía một thiết bị Linux.
Nhà nghiên cứu bảo mật 22 tuổi có biệt danh "Zerotistic" đã tìm ra cách đăng ký một máy Linux vào mạng Find My và nhận dữ liệu vị trí trực tiếp qua dịch vụ thông báo đẩy của Apple. Toàn bộ quá trình mất chưa tới một tuần.
Cần nói rõ ngay: đây không phải lỗ hổng cho phép lấy vị trí của bất kỳ người dùng Apple nào. Kỹ thuật chỉ hoạt động với dữ liệu của những người đã tự nguyện chia sẻ vị trí cho chủ tài khoản Apple đang dùng.
Vượt qua lớp xác thực đầu tiên
Điều kiện tiên quyết là Apple phải tin thiết bị đang dùng thuộc mạng của họ và có khả năng nhận dữ liệu qua APNs (Apple Push Notification service), dịch vụ thông báo đẩy của Apple.
Zerotistic lấy được identity delegate bằng cách đi qua giao thức xác thực GrandSlam tiêu chuẩn của Apple. Từ delegate này, nhà nghiên cứu dựng một yêu cầu ký chứng chỉ (CSR) tùy chỉnh để xin chứng chỉ thiết bị Apple Identity Services (IDS), loại chứng chỉ gắn thiết bị với một tài khoản Apple.
Sau nhiều lần thử và sai, Zerotistic phát hiện CSR phải dùng định dạng PKCS#10, khóa RSA 2048-bit và ký bằng SHA-1. Gói này được đóng vào một tệp XML nén rồi gửi tới endpoint đăng ký hồ sơ authenticateDS của Apple.
Việc bắt buộc ký SHA-1 và mã hóa XML khiến chính nhà nghiên cứu bất ngờ. Phỏng đoán của anh là authenticateDS là endpoint cũ, nên yêu cầu phải tuân theo chuẩn lỗi thời.
Apple đã ký CSR và cấp chứng chỉ IDS cho máy Linux, đủ để đăng ký khóa công khai vào tài khoản Apple của nhà nghiên cứu.
Thuyết phục Find My rằng máy Linux đủ năng lực
Đăng ký được thiết bị chưa đủ. Yêu cầu đăng ký Find My còn đòi thiết bị đăng ký sáu dịch vụ con, khai báo các kiểu mã hóa được hỗ trợ và cung cấp khóa công khai cho định dạng tin nhắn thiết bị với thiết bị của Apple.
Yêu cầu đó cũng phải được ký bằng chứng chỉ IDS và chứng chỉ APNs lấy được trong bước thiết lập ban đầu.
Máy Linux sau đó duy trì một kết nối TLS nhị phân liên tục tới các máy chủ APNs riêng của Apple. Với Apple, thiết bị đã trông giống một máy đủ điều kiện nhận dữ liệu vị trí.
Nhưng dữ liệu chưa tự về. Một thiết bị Apple mới nguyên hộp sẽ nhận dữ liệu ngay sau khi thiết lập, còn máy Linux thử nghiệm thì không.
Nhà nghiên cứu gửi một yêu cầu SubscribeAndFetch. Động tác này thúc đẩy thiết bị của một người bạn đẩy khóa vị trí đã mã hóa sang máy Linux vừa đăng ký.
Bài toán cuối: giải mã gói tin
Find My trên Linux ở đây không phải ứng dụng giao diện đồ họa. Zerotistic nhận dữ liệu mã hóa thô và phải tự tìm cách bóc tách.
Anh viết một script Linux để mở lớp bọc tin nhắn của Apple, trích xuất khóa vị trí được chia sẻ rồi giải mã dữ liệu Find My. Nội dung gồm tọa độ, dấu thời gian và thông tin độ chính xác.
Script này cũng lấy và giải mã được các báo cáo vị trí tiếp theo của lượt chia sẻ đã có.
The Register đã hỏi Apple xem hãng có biết công trình này và có kế hoạch xử lý hay không, nhưng chưa nhận được phản hồi.
Góc nhìn
Với lập trình viên và kỹ sư bảo mật, đây là bài học về cái giá của giao thức cũ. Một endpoint lỗi thời vẫn nhận chữ ký SHA-1 và XML nén lại là chỗ hở để thiết bị ngoài hệ sinh thái lọt vào mạng kín.
Phía doanh nghiệp, hệ quả thực tế khá hẹp. Kẻ tấn công vẫn cần tài khoản Apple hợp lệ và quyền chia sẻ vị trí đã được người kia đồng ý, nên rủi ro lộ dữ liệu của người ngoài gần như không đổi.
Điều đáng theo dõi là cách Apple phản ứng. Nếu hãng siết điều kiện đăng ký thiết bị, các dự án mã nguồn mở muốn đọc dữ liệu Find My trên nền tảng khác sẽ phải tìm đường khác.
Nguồn: theregister.com (bài gốc ngày 20 tháng 8, 2026) · Quy trình biên tập
Bài viết liên quan
AI & ML
Các nhà nghiên cứu bảo mật lừa Apple Intelligence chửi bới người dùng, nguy hiểm hơn nhiều tưởng tượng
09 tháng 4, 2026
AI & ML
Các nhà nghiên cứu tìm cách vượt qua hàng rào an toàn của Apple Intelligence
09 tháng 4, 2026
Phần cứng
Phát hiện lỗ hổng nghiêm trọng trong macOS Recovery Mode: Ghi file tùy ý và truy cập Root
07 tháng 4, 2026