
Nhóm hacker chiếm quyền biển quảng cáo LED tại Ai Cập và nhiều nước để phát nội dung khiêu dâm
Một nhóm hacker tuyên bố đã khai thác lỗ hổng phần mềm trên hệ thống biển quảng cáo LED kỹ thuật số để phát nội dung khiêu dâm tại Ai Cập, Malaysia, Brazil, Iraq và Trung Quốc. Sự việc làm dấy lên lo ngại về mức độ bảo mật yếu kém của hạ tầng quảng cáo ngoài trời được vận hành bởi các doanh nghiệp có liên hệ với cơ quan tình báo.
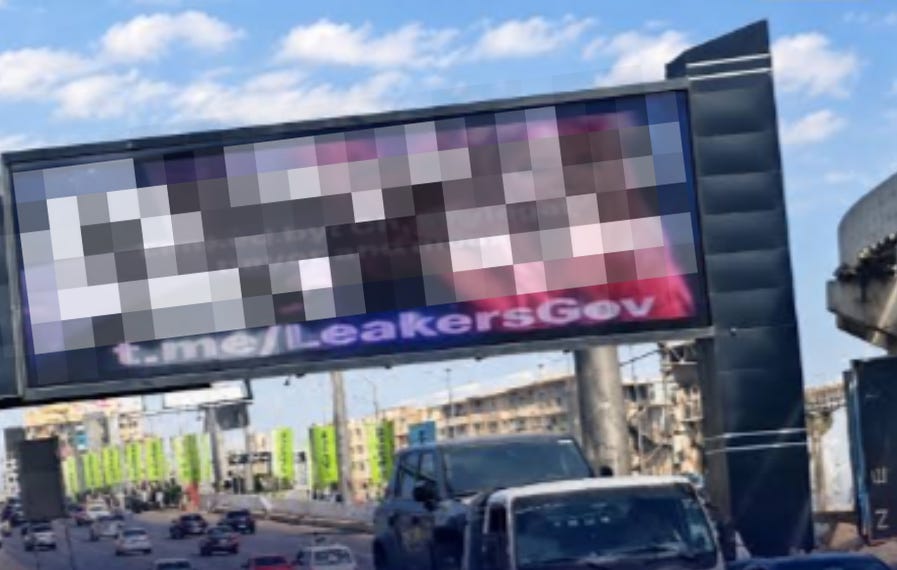
Một nhóm hacker tuyên bố đã xâm nhập hệ thống biển quảng cáo LED kỹ thuật số tại nhiều quốc gia, trong đó có Ai Cập và Malaysia, để phát nội dung khiêu dâm lên màn hình công cộng. Sự việc phơi bày những lỗ hổng bảo mật nghiêm trọng trong hạ tầng quảng cáo ngoài trời — vốn thường được vận hành bởi các doanh nghiệp lớn nhưng thiếu biện pháp bảo vệ cơ bản.
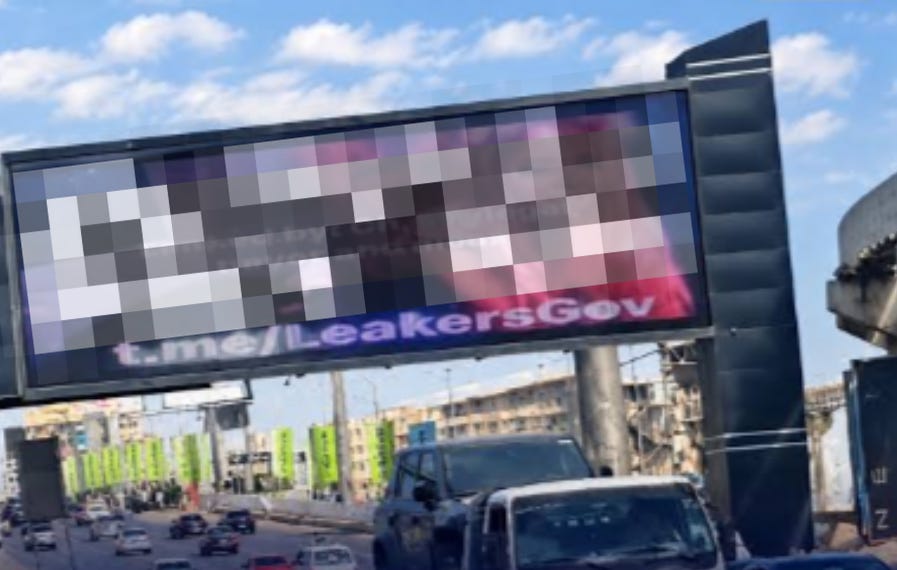 Biển quảng cáo LED bị chiếm quyền tại Giza
Diễn biến vụ việc
Hôm 29/10, hình ảnh khiêu dâm bất ngờ xuất hiện trên một biển quảng cáo điện tử cỡ lớn nằm dọc hành lang 26 tháng 7 tại Giza — tuyến đường huyết mạch nối thủ đô Cairo với các khu ngoại ô phía tây của Ai Cập. Các video lan truyền trên mạng xã hội cho thấy đoạn phim đang phát trên màn hình, buộc nhà chức trách phải tạm dừng mọi hoạt động quảng cáo dọc tuyến đường và mở cuộc điều tra.
Tối cùng ngày, Bộ Nội vụ Ai Cập ra thông cáo quy kết sự cố cho việc website của một công ty quảng cáo quốc tế không nêu tên bị xâm nhập, đồng thời cho biết đoạn phim tương tự cũng xuất hiện trên màn hình ở nhiều quốc gia cùng lúc. Tuy nhiên, thông cáo không giải thích cơ chế kỹ thuật nào khiến một vụ tấn công website lại dẫn tới việc kiểm soát được biển quảng cáo ven đường.
Lỗ hổng nằm ở phần mềm truyền nội dung
Trao đổi với trang The Cairo Report, đại diện nhóm hacker — vận hành kênh Telegram tên "Leakers$" — cho biết nhóm đã khai thác lỗ hổng trong phần mềm dùng để truyền nội dung tới màn hình LED, chứ không nhắm riêng vào biển quảng cáo Ai Cập.
"Đó là lỗ hổng thực sự trong phần mềm chịu trách nhiệm truyền nội dung tới màn hình LED. Sau khi khai thác, chúng tôi có quyền truy cập vào hệ thống hiển thị ở nhiều nước, không chỉ Ai Cập mà còn Malaysia, Brazil, Trung Quốc và nhiều nơi khác."
Theo người này, hạ tầng bị ảnh hưởng không giới hạn ở Ai Cập và tồn tại nhiều lỗi bảo mật, bao gồm cả điểm yếu có thể truy cập qua chính các trang và giao diện của hệ thống. Đáng chú ý, nhóm tìm ra mục tiêu bằng quét tự động ngẫu nhiên chứ không chọn trước công ty hay quốc gia cụ thể. Chỉ trong khoảng hai giờ, các thành viên dùng biệt danh Never, 19ylegal, CH và Nivex đã xác định được hàng nghìn hệ thống bị phơi nhiễm.
Nhóm khẳng định mục tiêu là phơi bày lỗ hổng bảo mật chứ không đòi tiền chuộc hay thực hiện tấn công mã hóa dữ liệu. Địa chỉ kênh Telegram của nhóm thậm chí còn được hiển thị ngay trên nội dung phát tại biển quảng cáo Ai Cập, giúp phóng viên lần ra và liên hệ với quản trị viên.
Bài học về hạ tầng quảng cáo số
Vụ việc đặt dấu hỏi về công tác giám sát an ninh mạng tại Arabian United — liên doanh quảng cáo Ai Cập – Saudi vận hành biển quảng cáo bị tấn công. Cổ đông của liên doanh này gồm United Media Services (UMS), tập đoàn truyền thông có liên hệ với cơ quan tình báo Ai Cập, và Arabian Contracting Services Co. niêm yết tại Saudi Arabia.
Theo báo cáo thường niên 2025 của công ty Saudi, chi nhánh tại Ai Cập vận hành mạng lưới 1.926 biển quảng cáo, trong đó có 239 màn hình kỹ thuật số, trải khắp Cairo, Giza, Alexandria và vùng Bờ biển phía Bắc. Công ty này nắm 49,99% cổ phần nhưng kiểm soát thực tế thông qua 57% ghế trong hội đồng quản trị.
Đại diện nhóm hacker nhận định:
"Nếu hạ tầng do một công ty có liên hệ với tình báo Ai Cập vận hành vẫn có thể bị xâm nhập, điều đó cho thấy những mối liên hệ như vậy không nhất thiết đồng nghĩa với năng lực an ninh mạng vững mạnh."
Sự cố cũng cho thấy khoảng trống giữa quy định quản lý nội dung quảng cáo ven đường và các biện pháp bảo vệ kỹ thuật cho hệ thống số. Ai Cập đã ban hành Luật số 208 năm 2020, thành lập Cơ quan Quản lý Quảng cáo Ven đường Quốc gia trực thuộc thủ tướng, với tiêu chí về "trật tự công cộng và đạo đức". Tuy nhiên, cả khung pháp lý lẫn phát ngôn của chính phủ đều chưa làm rõ tiêu chuẩn an ninh mạng nào áp dụng cho mạng lưới quảng cáo vận hành từ xa, ai chịu trách nhiệm đánh giá bảo mật và kiểm toán phần mềm bên thứ ba.
Góc nhìn cho thị trường Việt Nam
Câu chuyện không chỉ là vấn đề của Ai Cập hay Malaysia. Tại Việt Nam, mạng lưới màn hình LED quảng cáo xuất hiện ngày càng dày đặc ở các đô thị lớn như Hà Nội, TP.HCM, Đà Nẵng. Phần lớn các hệ thống này được điều khiển từ xa qua phần mềm của bên thứ ba, đôi khi dùng mật khẩu mặc định và kết nối trực tiếp internet mà không qua lớp bảo vệ nào.
Các chuyên gia an ninh mạng khuyến nghị doanh nghiệp vận hành màn hình quảng cáo số cần:
- Đổi mật khẩu mặc định và bật xác thực đa yếu tố cho mọi tài khoản quản trị
- Tách biệt mạng điều khiển màn hình khỏi internet công cộng hoặc dùng VPN, tường lửa
- Cập nhật phần mềm thường xuyên và kiểm tra lỗ hổng định kỳ
- Giám sát bất thường và có quy trình ngắt khẩn cấp khi phát hiện xâm nhập
Một màn hình LED bị chiếm quyền có thể phát tán nội dung độc hại, thông tin sai lệch hoặc lừa đảo tới hàng chục nghìn người qua đường mỗi ngày — hậu quả không hề nhỏ so với mức độ đơn giản của cuộc tấn công.